 cappricio-securities/cve-2015-1635
Microsoft Windows 'HTTP.sys' - 원격 코드 실행




Python3와 pip를 설치합니다. 안내는 여기 (이것도 해결하지 못한다면, 이 도구를 사용하지 않는 것이 좋습니다.)
pip install CVE-2015-1635
CVE-2015-1635 -h취약점 탐지 즉시 알림을 받기 위해 Telegram API와 통합했습니다.
CVE-2015-1635 --chatid <YourTelegramChatID>
@CappricioSecuritiesTools_bot을 검색한 후 시작을 클릭하세요.이 도구는 여러 사용 사례가 있습니다.
CVE-2015-1635 -u http://example.com
CVE-2015-1635 -i urls.txt
CVE-2015-1635 -i urls.txt -o out.txt
CVE-2015-1635에 대해 배우고 싶으신가요? 그렇다면 아래 명령을 입력하세요.
CVE-2015-1635 -b
🚨 면책 조항
이 도구는 보안 버그 식별 및 지원을 위해 제작되었으며, Cappricio Securities는 불법적인 사용에 대해 책임을 지지 않습니다. 법적 및 윤리적 범위 내에서 책임감 있게 사용하세요. 🔐🛡️
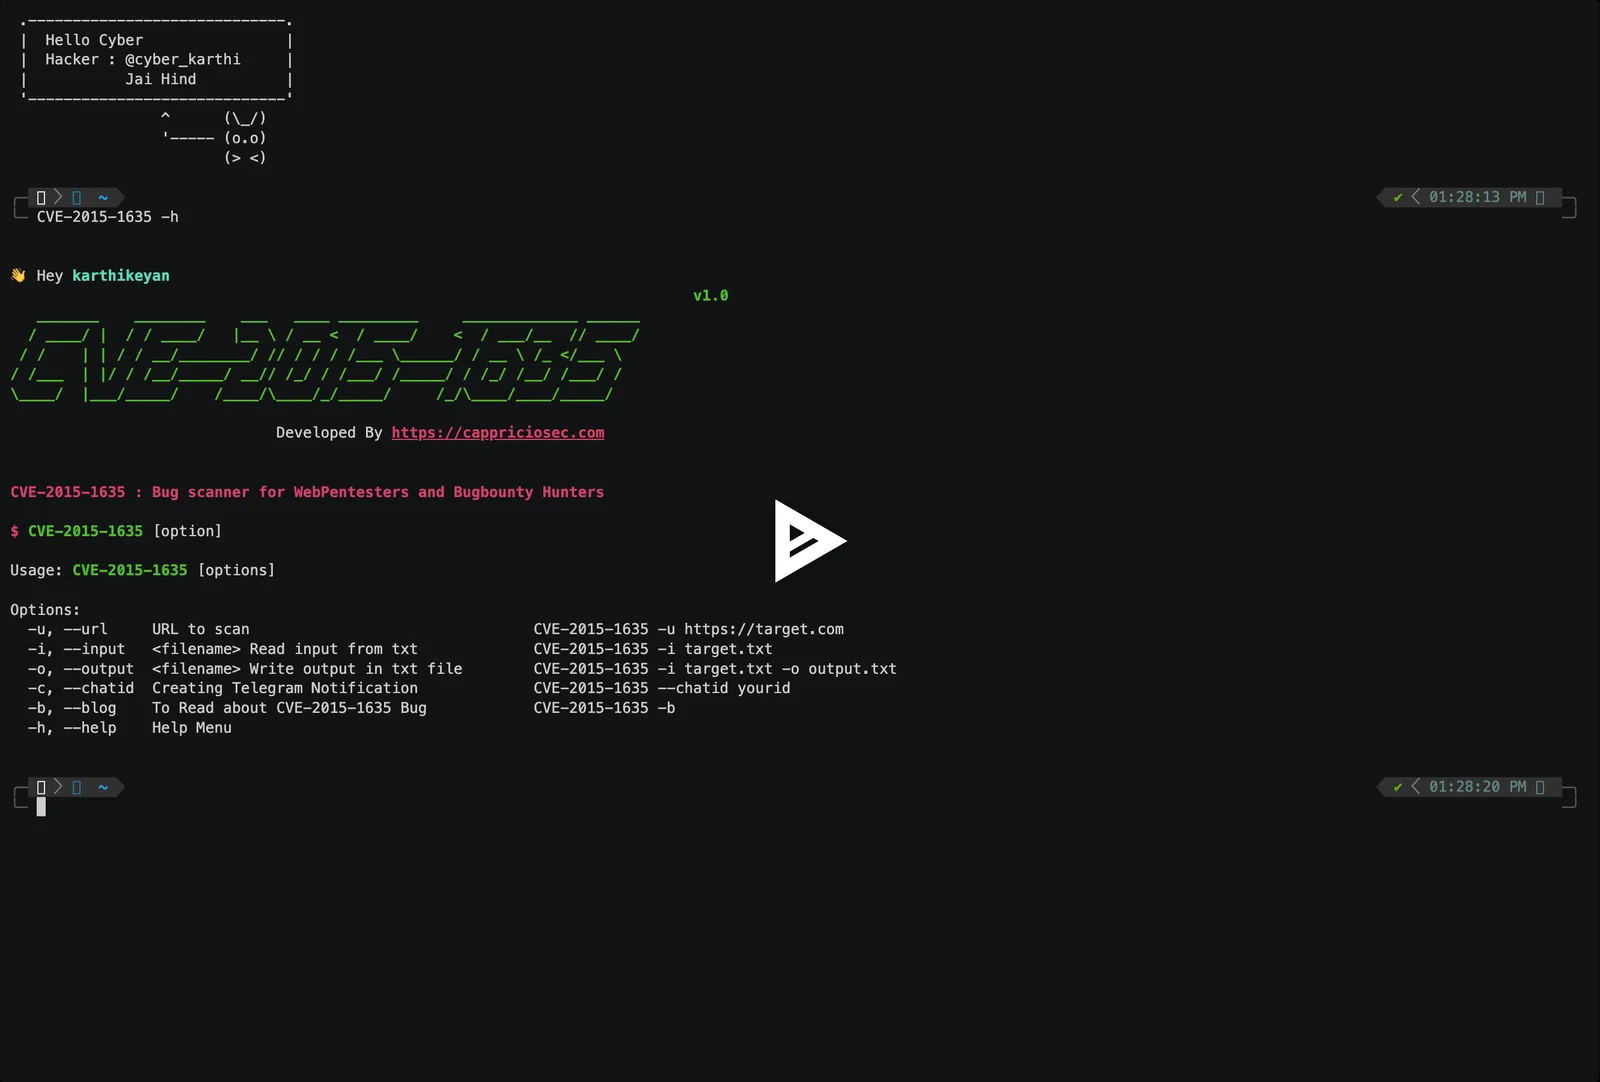
👋 Hey Hacker
                                                                             v1.0
   _______    ________    ___   ____ _________     _____________ ______
  / ____/ |  / / ____/   |__ \ / __ <  / ____/    <  / ___/__  // ____/
 / /    | | / / __/________/ // / / / /___ \______/ / __ \ /_ </___ \
/ /___  | |/ / /__/_____/ __// /_/ / /___/ /_____/ / /_/ /__/ /___/ /
\____/  |___/_____/    /____/\____/_/_____/     /_/\____/____/_____/

                              Developed By https://cappriciosec.com


CVE-2015-1635 : 웹 침투 테스터와 버그바운티 헌터를 위한 버그 스캐너

$ CVE-2015-1635 [option]

Usage: CVE-2015-1635 [options]
| 인수 | 유형 | 설명 | 예시 |
|---|---|---|---|
-u | --url | 스캔할 URL | CVE-2015-1635 -u https://target.com |
-i | --input | 파일 이름: txt에서 입력 읽기 | CVE-2015-1635 -i target.txt |
-o | --output | 파일 이름: 출력을 txt 파일에 쓰기 | CVE-2015-1635 -i target.txt -o output.txt |
-c | --chatid | 텔레그램 알림 생성 | CVE-2015-1635 --chatid yourid |
-b | --blog | CVE-2015-1635 버그에 대해 읽기 | CVE-2015-1635 -b |
-h | --help | 도움말 메뉴 | CVE-2015-1635 -h |

피드백이 있으시면 [email protected]으로 연락해 주세요.