
 calebfenton/simplify
안드로이드 가상 머신 및 디난독화 도구

Simplify는 범용 Android 디오브푸스케이터입니다. Dalvik 코드를 가상 실행한 다음, 각 메서드를 동일하게 동작하면서 사람이 읽기 더 쉬운 코드로 재작성합니다. 최적화가 범용적이므로 어떤 오브푸스케이터가 입력을 생성했든 관계없이 작동합니다.
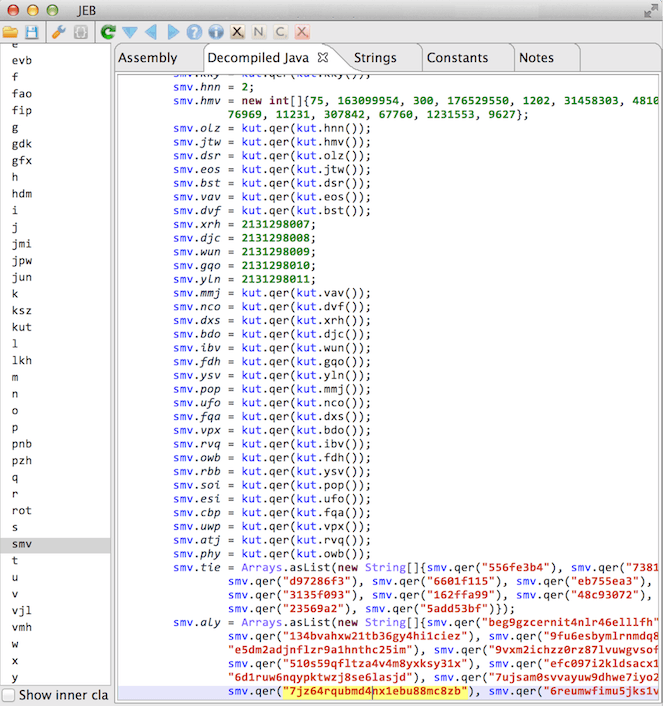
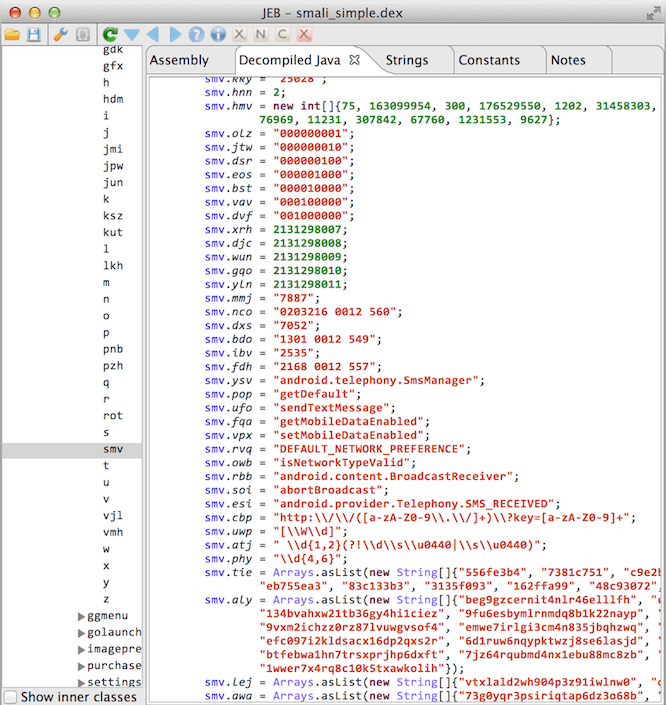
빌드하려면 JAVA_HOME을 통해 선택된 JDK 21과 대소문자를 구분하는 파일 시스템이 필요합니다. Android 프레임워크 서브모듈과 함께 클론한 다음, 독립 실행형 jar를 빌드하세요:
git clone --recursive https://github.com/CalebFenton/simplify.git
cd simplify
./gradlew :simplify:fatJar
기존 클론에서는 git submodule update --init --recursive로 서브모듈을 가져옵니다.
포함된 난독화된 예제 앱을 단순화합니다:
java -jar simplify/build/libs/simplify.jar -it "org/cf/obfuscated" -et "MainActivity" simplify/obfuscated-app.apk
실행은 1분 이내에 끝나며, 최적화된 메서드, 실패한 메서드, 건너뛴 메서드의 요약으로 마무리되고,
현재 디렉터리에 obfuscated-app_simple.apk를 기록합니다. -o로 다른 경로를 선택할 수 있습니다. 모든 옵션을 보려면
java -jar simplify/build/libs/simplify.jar --help를 실행하세요.
이 프로젝트는 네 개의 Gradle 모듈로 구성됩니다. smalivm은 Dalvik 메서드를 위한 샌드박스 가상 머신입니다. 이는
일부 입력이 알려지지 않은 경우에도 모든 경로에서 가능한 모든 레지스터 및 클래스 값에 대한
실행 그래프를 반환합니다. 알려지지 않은 값에 대한 분기는 양쪽 갈래를 모두 취합니다. simplify는 이러한 그래프를 읽고
상수 전파, 죽은 코드 제거, unreflection, 그리고 픽홀 최적화를 적용하며, 메서드가
더 이상 변하지 않거나 --max-passes에 도달할 때까지 이를 반복합니다. 클래스나 메서드의 이름은 변경하지 않습니다. demoapp은 smalivm을 임베드하는 방법을 보여주며, sdbg는
동일한 실행 엔진을 위한 대화형 디버거입니다.
최적화는 메서드 분석이 완료된 경우에만 실행됩니다. 분석이 한계에 도달한 메서드는
건너뛴 것으로 보고되며 변경되지 않은 채로 남습니다. 예외, 동기화, volatile 접근, 그리고 다른 코드가 볼 수 있는 객체에 대한 쓰기는 관찰 가능하므로,
해당 연산은 그대로 유지됩니다. 예를 들어, 다음을 example/Example.smali로 저장하세요:
.class public LExample;
.super Ljava/lang/Object;

.method public static add()I
    .locals 2

    const/4 v0, 0x4
    const/4 v1, 0x3
    add-int v0, v0, v1
    return v0
.end method

.method public static test1()I
    .locals 2

    new-instance v0, Ljava/lang/Integer;
    const/4 v1, 0x1
    invoke-direct {v0, v1}, Ljava/lang/Integer;-><init>(I)V

    invoke-virtual {v0}, Ljava/lang/Integer;->intValue()I
    move-result v0

    return v0
.end method
java -jar simplify/build/libs/simplify.jar example -o example.dex를 실행하고 example.dex를 디스어셈블하면
다음과 같은 메서드 본문이 나옵니다:
.method public static add()I
    .registers 2

    const/4 v0, 0x7

    return v0
.end method

.method public static test1()I
    .registers 2

    const/4 v0, 0x1

    return v0
.end method
상수 전파는 덧셈과 intValue()의 결과를 폴딩합니다. 그런 다음 데드 코드 제거가 add-int의 사용되지 않는 입력과 더 이상 아무것도 관찰하지 않는 Integer를 삭제합니다. 그 할당, 생성자, 호출은 객체 외부의 어떤 것도 변경하지 않습니다.
Simplify는 Smali 디렉터리, DEX 파일 또는 APK를 읽습니다. APK 출력은 classes.dex를 교체하고 다른 모든 항목은 변경하지 않으며, 설치 전에 다시 서명해야 합니다. classes2.dex도 포함하는 아카이브는 Multi-DEX archives are not supported와 함께 거부됩니다.
-v는 반복될 때마다 로그 상세 수준을 높입니다(-v, -vv). 입력이 거부되거나, 메서드 실행에 실패하거나, 옵티마이저 편집이 거부되면 종료 상태는 1입니다. --ignore-errors는 실패한 메서드를 건너뛰고 0으로 종료합니다. 건너뛴 메서드는 종료 상태를 변경하지 않습니다.
실행이 실패하면 -it로 몇 개의 클래스나 메서드로 제한하십시오. 메서드가 방문 한도를 초과하면 --max-address-visits, --max-call-depth 또는 --max-method-visits를 높이십시오. 분석이 JVM 힙을 가득 채우게 될 메서드는 MEMORY_LIMIT과 함께 건너뛰어집니다. 이를 분석하려면 -Xmx로 JVM에 더 많은 힙을 할당하십시오. 문제를 보고하려면 -v 또는 -vv로 다시 실행하고 로그, 전체 명령, 그리고 APK 또는 DEX 또는 그 SHA-256 해시를 포함하여 이슈를 여십시오.
./gradlew :demoapp:fatJar :sdbg:fatJar
java -jar demoapp/build/libs/demoapp.jar demoapp/resources
java -jar sdbg/build/libs/sdbg.jar sdbg/resources 'LTest;->addNumbers()V'
데모는 알려진 입력과 알려지지 않은 입력으로 demoapp/resources의 Smali를 실행하고 각 결과를 출력합니다. 디버거 사용법은
SDBG를 참고하세요.
질문, 이슈, 풀 리퀘스트를 환영합니다. 버그를 보고할 때는 APK 또는 DEX(또는 그 해시)와 전체 명령을 포함해 주세요.
Simplify가 소유한 코드는 Apache License, Version 2.0에 따라 라이선스가 부여됩니다. 번들로 포함된 종속성, 서드파티 소스, Android 프레임워크 코퍼스는 각자의 라이선스를 유지합니다. THIRD_PARTY_NOTICES와 licenses를 참고하세요.






