 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> 스테가노그래피 --> DBATLOADER/GULOADER 스타일의 악성코드

PCAP 기반 분석 | 날짜: 2025-03-12 | 작성자: BlackOclock
14.1 전체 공격 체인 요약
14.2 침해 지표 (IP, 해시, 도메인)
14.3 권장 사항
참고!!! 이 분석에서는 '오직' PCAP 파일만 사용했습니다! ZIP 파일은 필요하지 않았습니다.
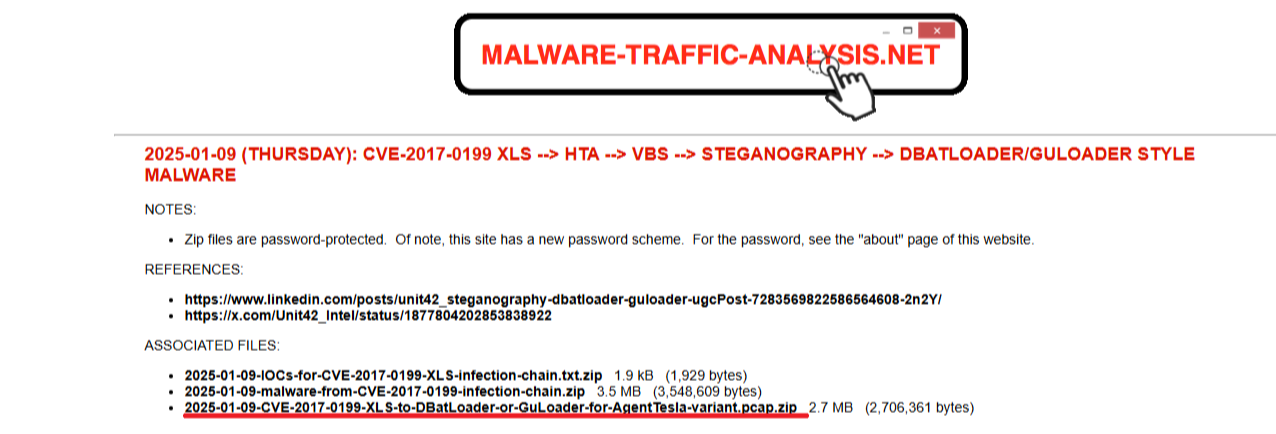
그림 1: malware-traffic-analysis.net에서 다운로드한 소스 파일 - '오직' PCAP 파일을 사용했습니다.
2025-01-09 (목요일): CVE-2017-0199 XLS --> HTA --> VBS --> 스테가노그래피 --> DBATLOADER/GULOADER 스타일 멀웨어
2.1 프로토콜 계층 구조 – 큰 그림
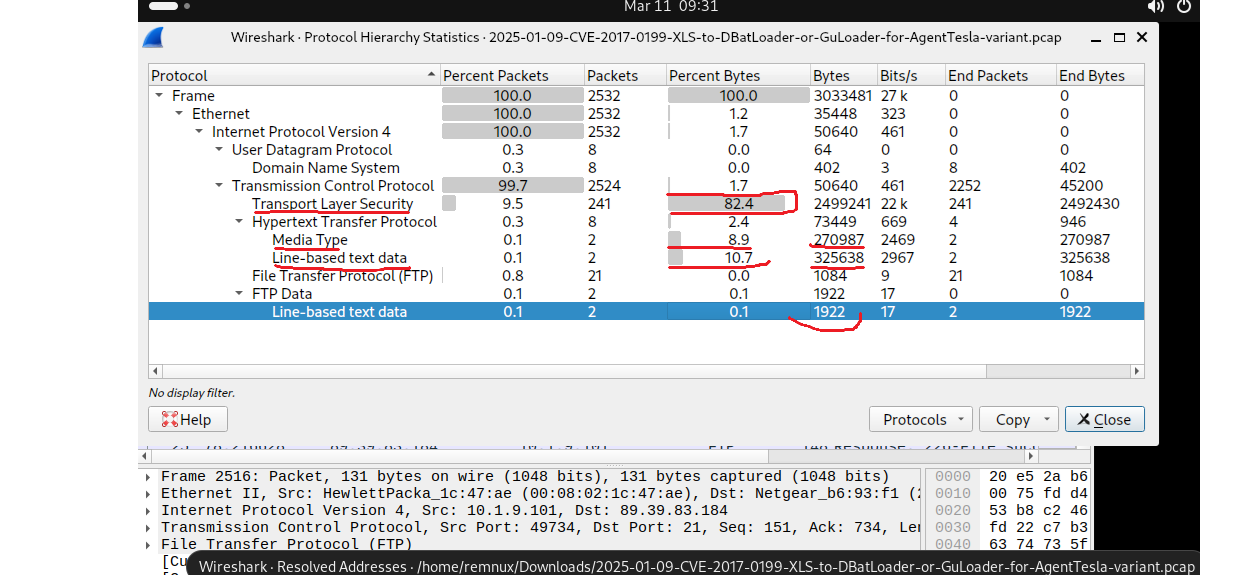
트래픽의 큰 그림을 파악하기 위해 프로토콜 계층 구조부터 시작했습니다. 이는 사용된 각 프로토콜의 볼륨을 보여줍니다. 그림에서 볼 수 있듯이 TLS가 전체 트래픽의 82.4%를 차지합니다. 또한 Media Line 및 Line-Based 데이터도 존재합니다. 그러나 네트워크 활동을 더 잘 이해하려면 대화 및 엔드포인트를 검토해야 합니다.
2.2 대화 – 최다 통신자 및 데이터 전송
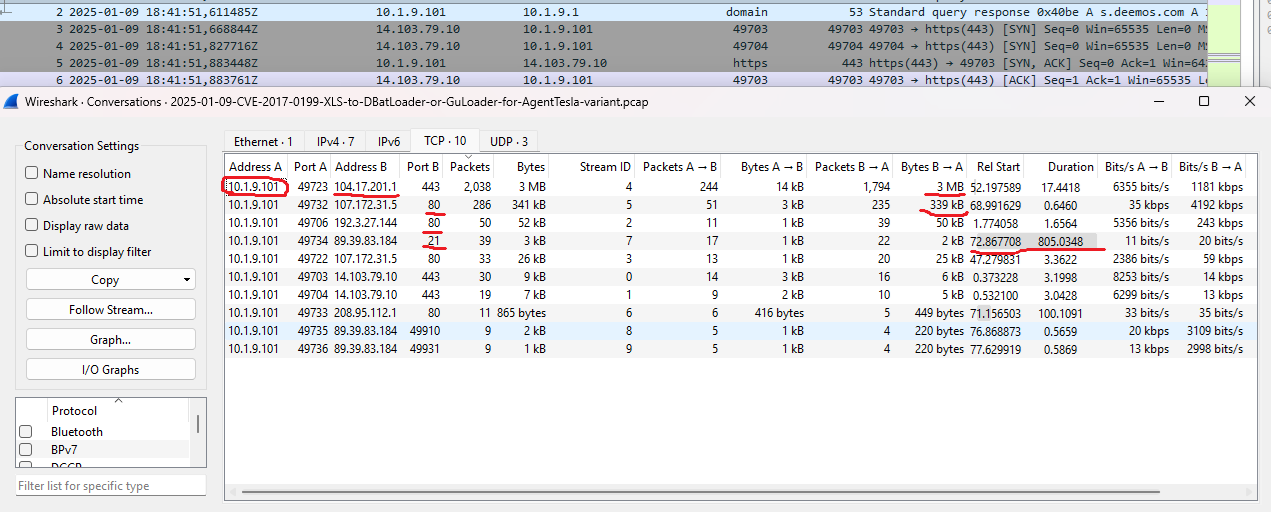
대화를 사용하여 가장 많은 데이터 전송이 발생한 IP 쌍을 탐지합니다. 분석 결과 10.9.1.101(호스트)과 104.17.201.1 사이의 트래픽 볼륨이 가장 높았습니다. 이 데이터 전송에는 80번과 443번 포트가 사용되었습니다. 또한 3MB의 데이터가 104.17.201.1에서 10.9.1.101(호스트)로 전송된 것을 확인할 수 있습니다. 또 다른 중요한 발견은 WAN IP(89.39.83.184)에서 발생한 21번 포트 연결로, 이는 잠재적인 유출을 시사합니다. 하지만 아직 이에 대해 잘 알지 못하므로 확실하지 않습니다. 증거가 필요합니다!
2.3 엔드포인트
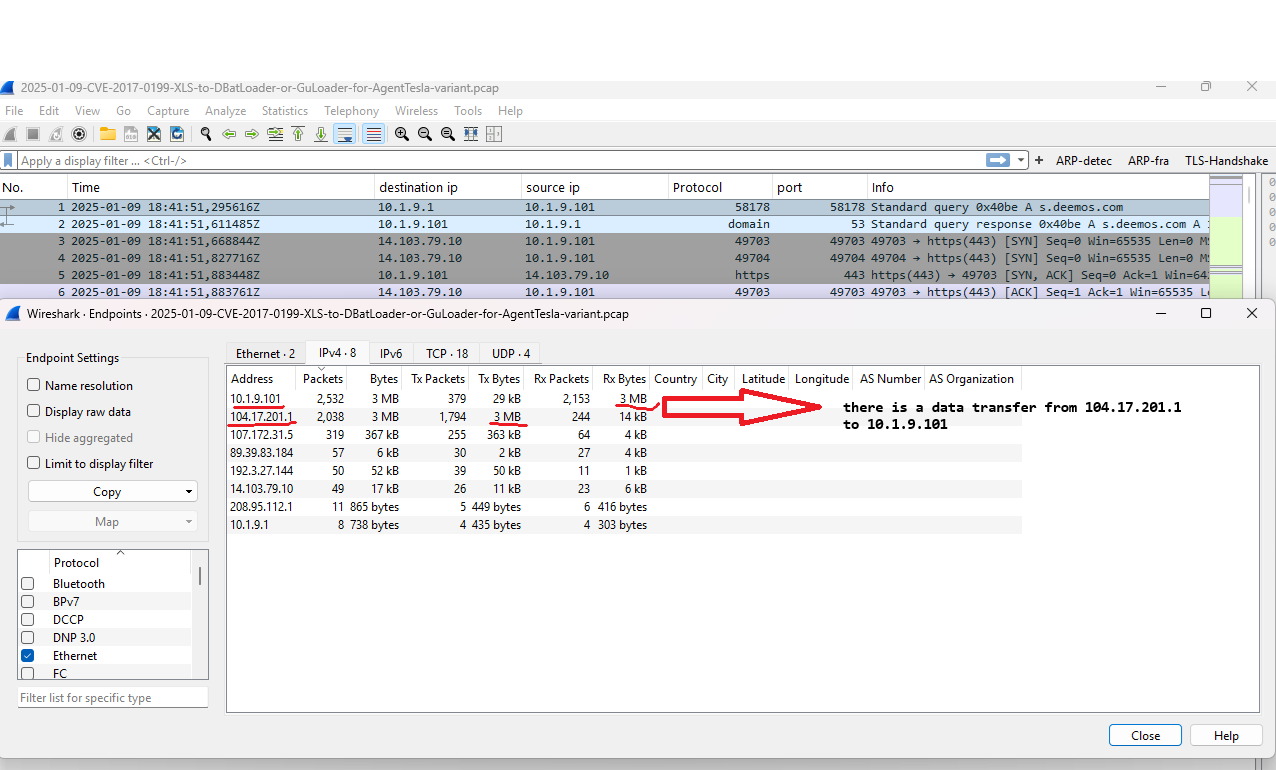
엔드포인트를 사용하여 네트워크상의 최다 통신자를 식별합니다. 104.17.201.1은 3MB의 전송 데이터(Tx)를 가지고 있으며, 10.9.1.101도 3MB의 수신 데이터(Rx)를 가지고 있습니다. 또한, 최다 통신자는 소스가 104.17.201.1이고 대상이 10.9.1.101입니다.
2.4 HTTP 내보내기 객체
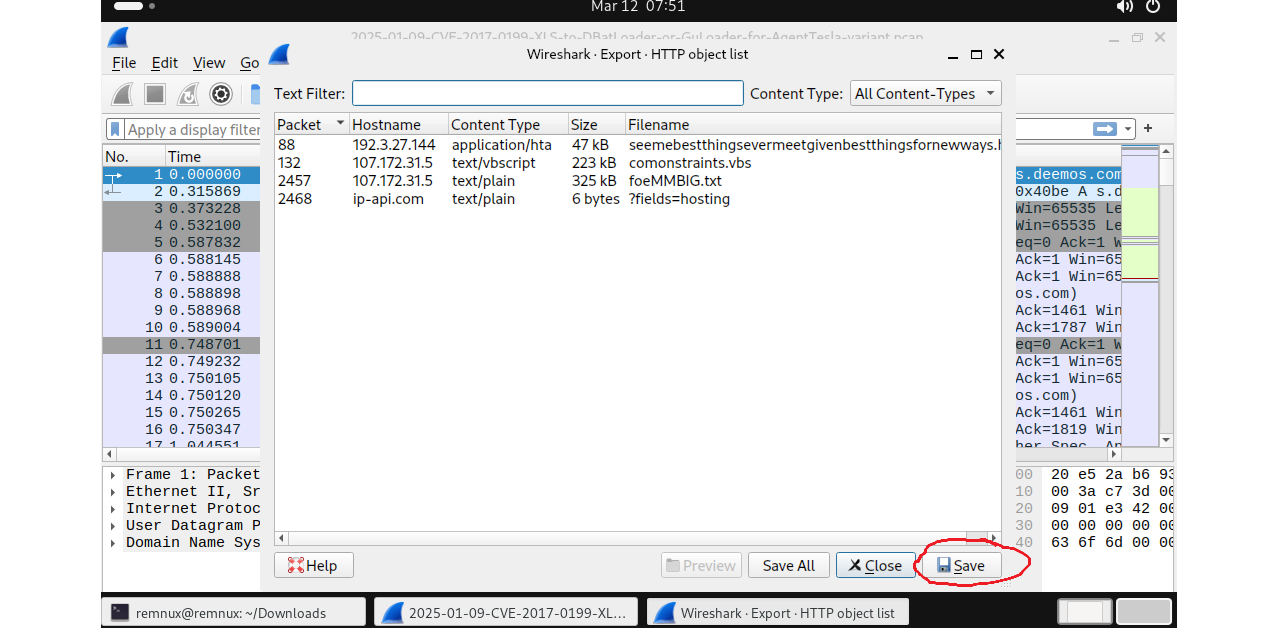
내보내기는 네트워크를 통해 전송된 파일, 데이터, 이메일 등을 식별하는 데 사용됩니다. PCAP을 분석할 때마다 여기에서 어떤 패킷에 어떤 데이터가 포함되어 있는지 확인해야 합니다. 88번, 132번, 2457번, 2468번 패킷을 확인했습니다.
2.5 HTTP Contains 필터
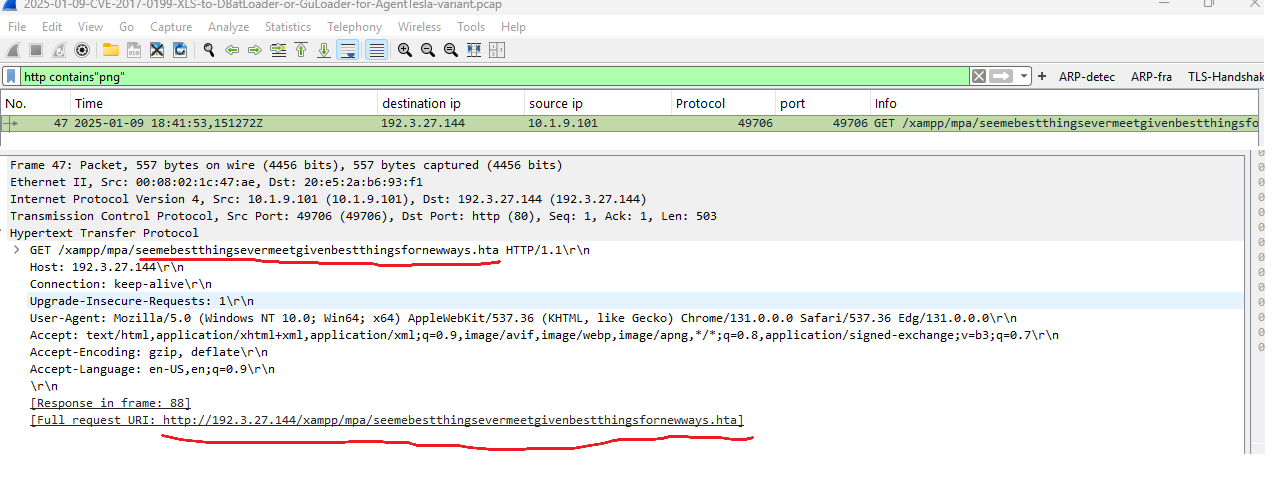
네트워크에 HTTP 프로토콜이 있는 경우 png, zip, jpg, jpeg(스테가노그래피)와 같은 미디어를 필터에서 확인해야 합니다. 공격자는 종종 미디어 파일에 악성 코드를 숨겨 안티바이러스 탐지를 우회하기 때문입니다.
#예제: http contains ".png" 또는 http contains ".jpg" 또는 http contains ".jpeg" 또는 http contains ".zip"
네트워크에서 80번 포트가 사용될 때 이 필터가 왜 중요한지 알 수 있습니다. 여기에는 47번 패킷에서 미디어 파일로 전송된 .hta가 있습니다. 그러나 내보내기를 사용하여 파일을 식별할 때는 존재하지 않았습니다.
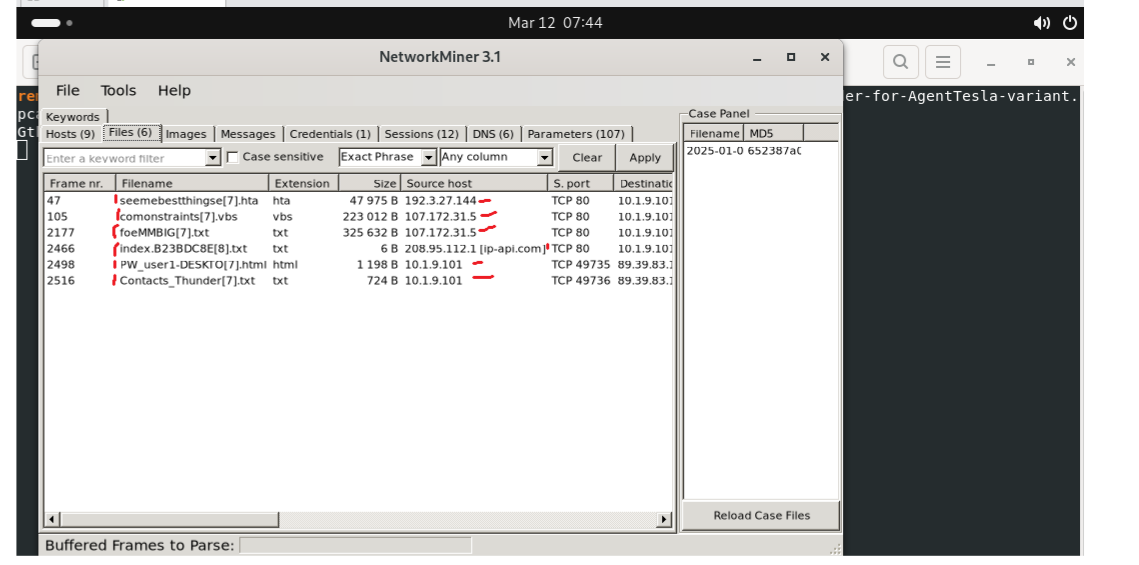
PCAP에서 더 빠르게 식별하기 위해 NetworkMiner를 사용할 수 있습니다. REMnux 또는 Linux 시스템을 사용하는 경우 터미널에 (networkminer pcap_name)을 입력하면 됩니다.
프레임 = 47 파일명= seemebestthingsevermeetgivenbestthingsfornewways | 확장자 = .hta | 크기 = 47 KB | 소스 IP = 192.3.27.144 프레임 = 132 | 파일명= comonstraints | 확장자 = .vbs | 크기 = 223 KB | 소스 IP = 107.172.31.5 프레임 = 2457 | 파일명 = foeMMBIG | 확장자 = .txt | 크기= 325 KB | 소스 IP = 107.172.31.5
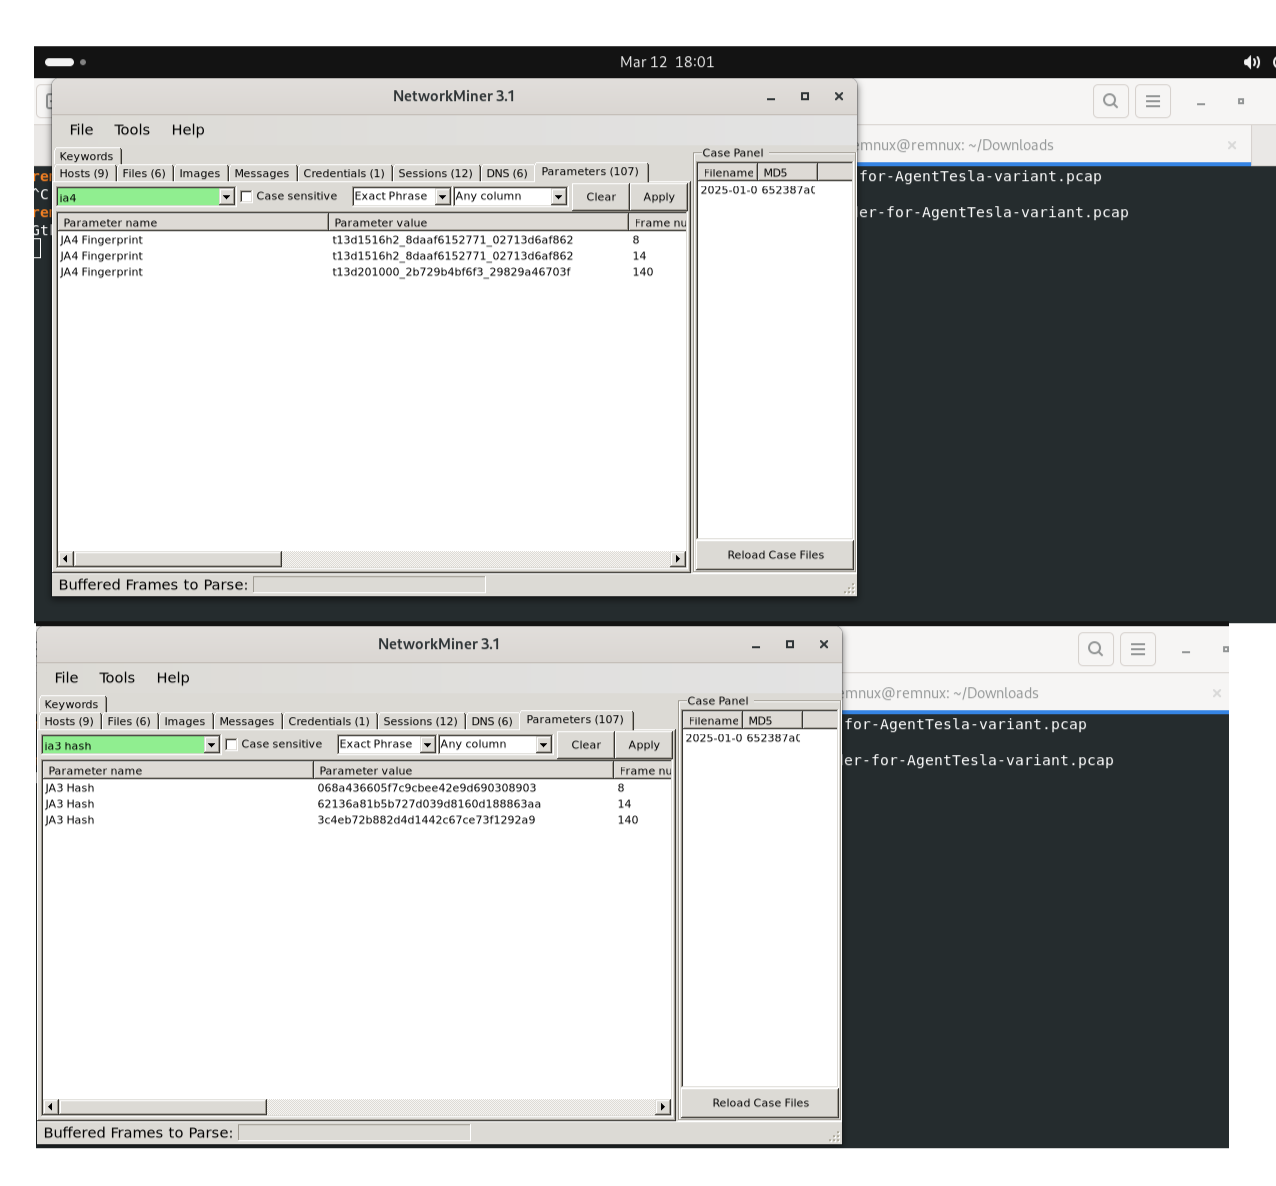
JA3 해시:
06843d66057fc9cbe42e9d690308903 (프레임 8)62136a81b5b727d039d8160d188863aa (프레임 14)3c4eb72b882d4d1442c67ce73f1292a9 (프레임 140)JA4 지문:
t13d1516h2_8daaf6152771_02713d6af862t13d201000_2b729b4bf63_29829a46703f그런데 JA4와 JA3 해시가 왜 필요할까요? JA3과 JA4가 무엇인지에 대한 질문이 있을 수 있습니다.
설명하자면; JA3과 JA4는 TLS 핸드셰이크의 매개변수를 기반으로 TLS 클라이언트와 서버를 지문 인식하는 기술입니다. JA3은 TLS 핸드셰이크의 Client Hello 패킷에 대한 MD5 해시를 생성하여 클라이언트 애플리케이션(예: 브라우저, 멀웨어)을 고유하게 식별합니다.
JA4는 최신 기술입니다. 인터넷 트래픽의 지문과 같습니다. 사람마다 고유한 지문이 있듯이, 인터넷에 연결되는 모든 소프트웨어는 고유한 흔적을 남깁니다. C2 서버를 찾는 데 더 유용합니다.
HTTP 트래픽에서 추출된 파일을 확인하기 위해 Zeek 로그를 사용했습니다. files.log에 다음 항목이 표시됩니다:
이 해시들은 이후 VirusTotal 조회에 사용되었습니다.
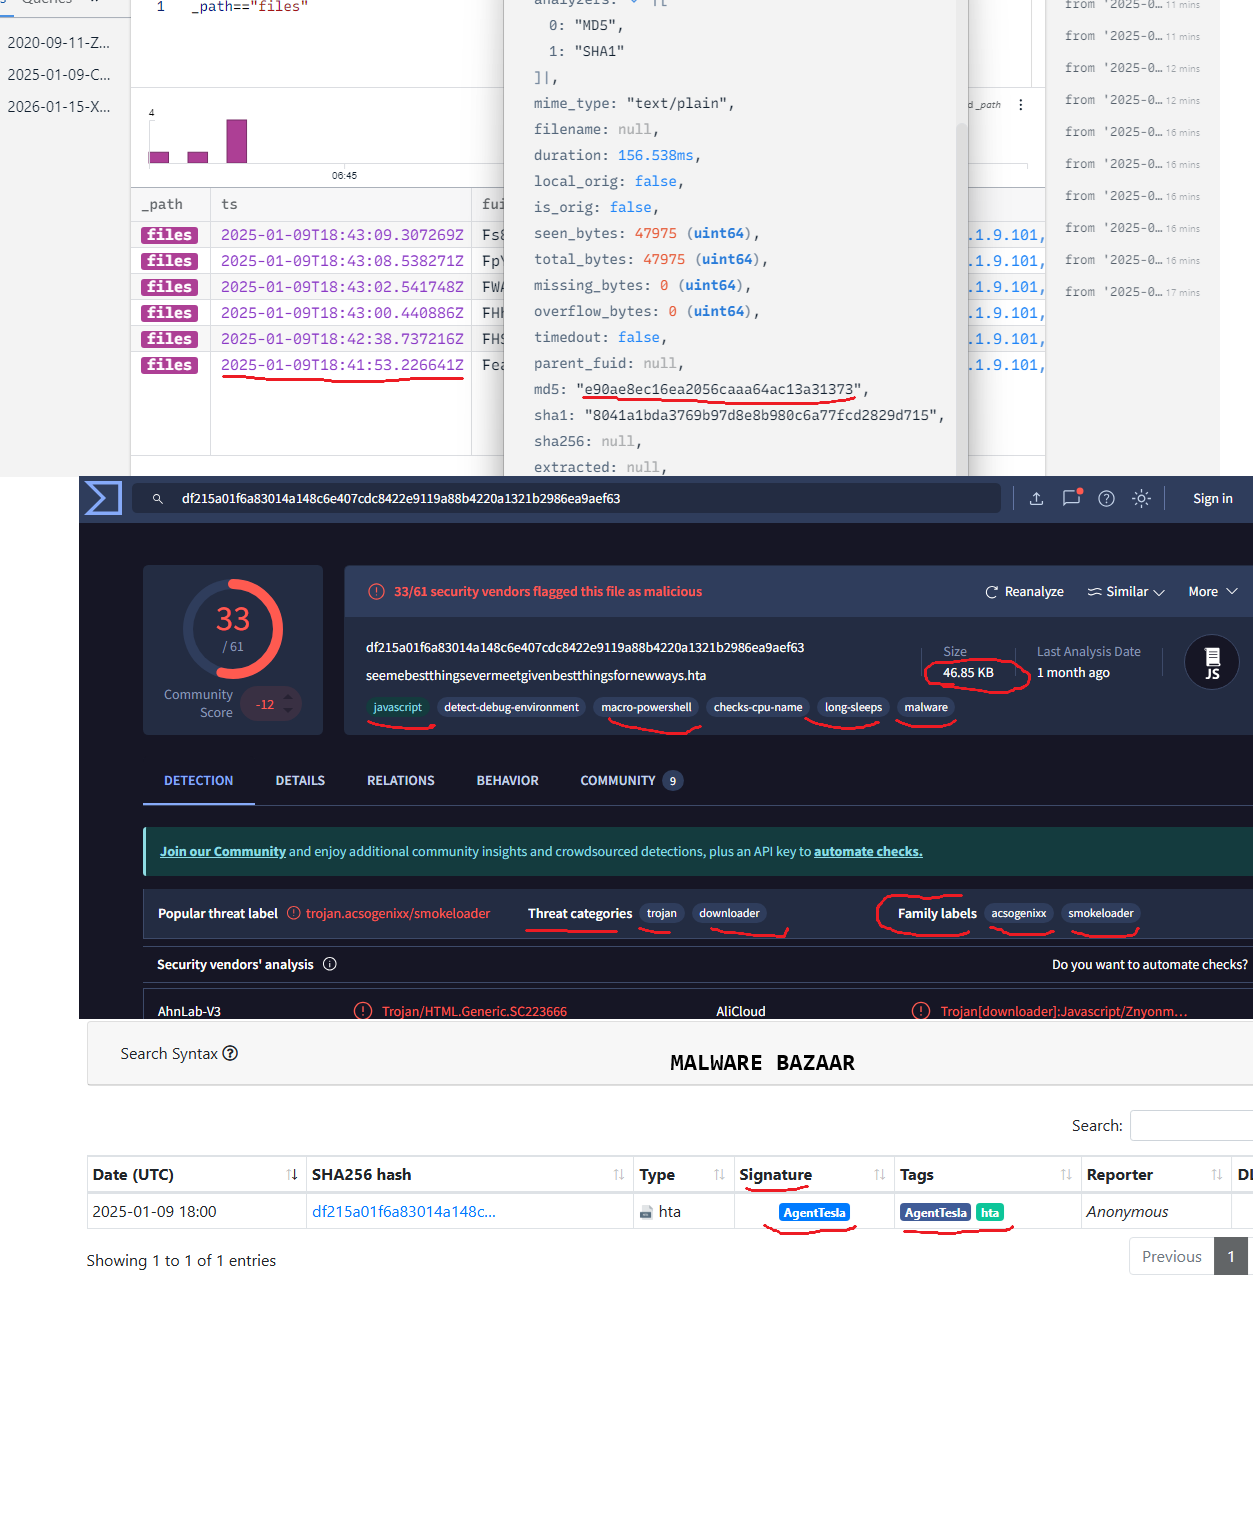
Hta (seemebestthing…)
MD5 e90ae8ec16ea2056caaa64ac13a31373 SHA1 8041abda3769b97d8e8b980c6a77fcd2829d715 SHA256 df215a01f6a83014a148c6e407cdc8422e9119a88b4220a1321b2986ea9aef63
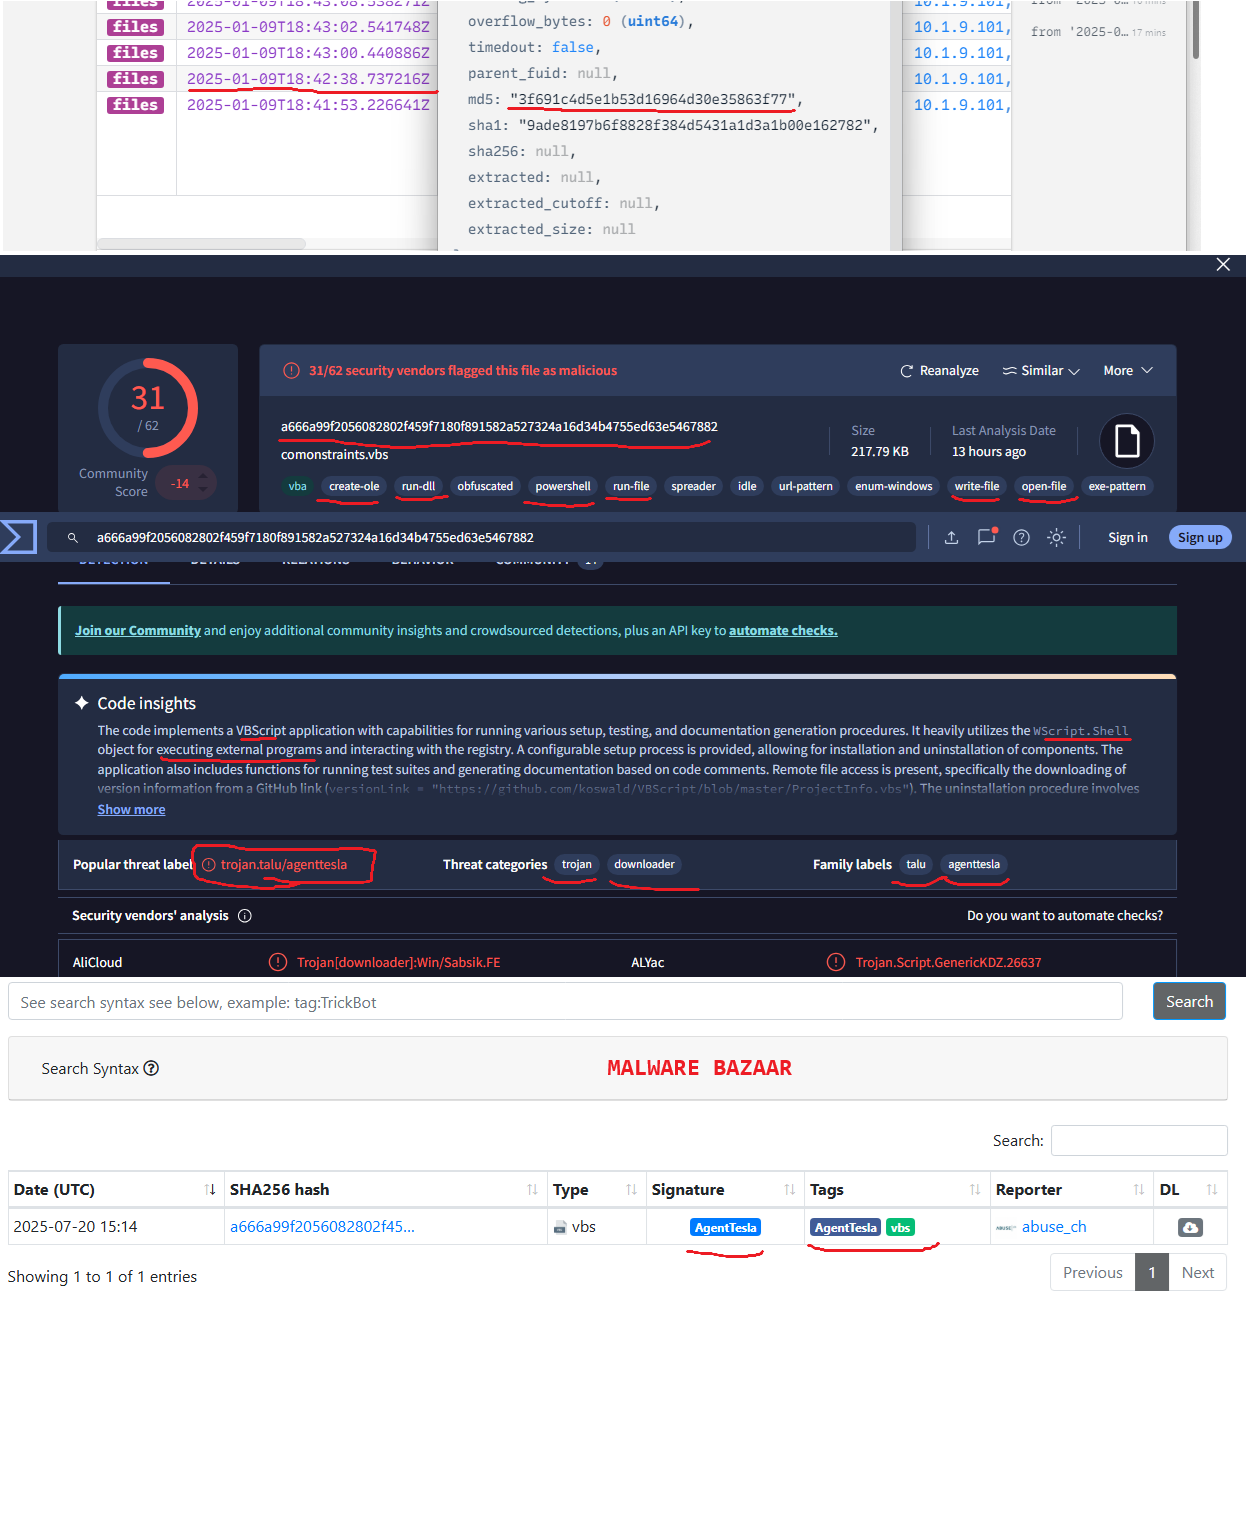
MD5 3f691c4d5e1b53d16964d30e35863f77 SHA1 9ade8197b6f8828f384d5431a1d3a1b00e162782 SHA256 a666a99f2056082802f4597f180f891582a527324a16d34b4755ed63e5467882

MD5 9409dc8763c7d40af120ad693545ef98 SHA1 bec5f3f43449189ebf5dadf314288acace4828d7 SHA256 018648727f760e361eb4efa7f955a7815a197224c23016b321ab954767b45b82
여기서는 PCAP의 모든 파일을 데스크톱으로 내보내고 binwalk로 분석하겠습니다.
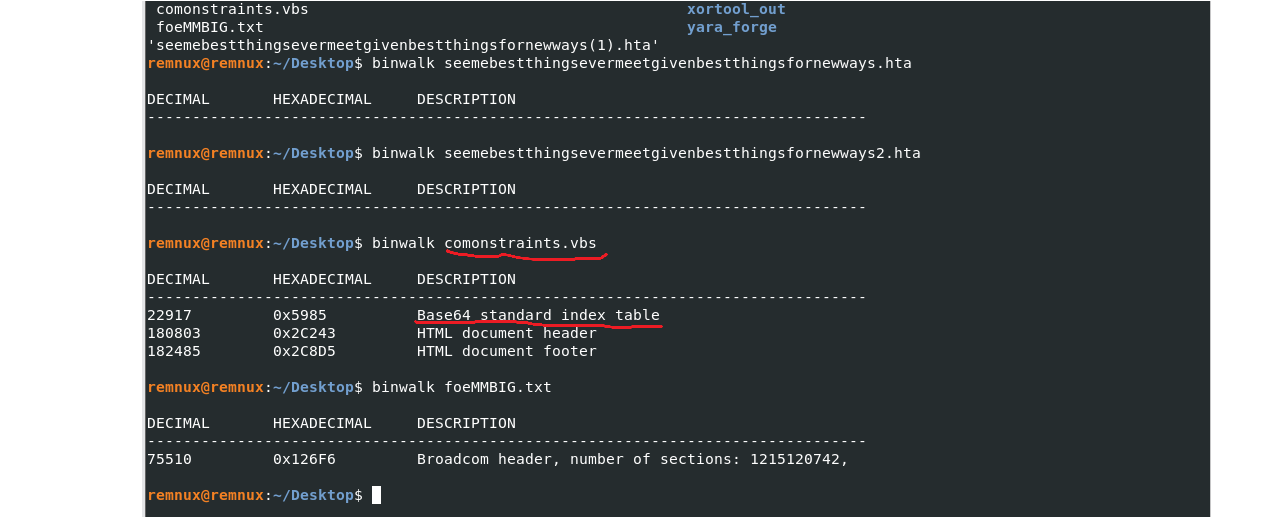
HTA 파일은 깨끗해 보입니다. 숨겨진 데이터를 찾을 수 없었습니다. 일반 텍스트 파일처럼 보입니다.
VBS 파일은 다릅니다. 그 안에서 두 가지를 찾았습니다:
일부 Base64 데이터와 HTML 문서 이는 VBS 파일에 여러 계층이 있음을 의미합니다. 공격자는 그 안에 코드를 숨기려고 했습니다.
TXT 파일에서 이상한 출력이 나왔습니다. "Broadcom header"라고 표시되는데, 텍스트 파일에는 어울리지 않습니다. 파일이 손상되었거나 내부에 다른 계층이 있을 수 있습니다. 더 이해하기 위해 샌드박스에서 실행해야 합니다.
샌드박스에서 HTA 파일을 실행했습니다. 결과는 다음과 같습니다:
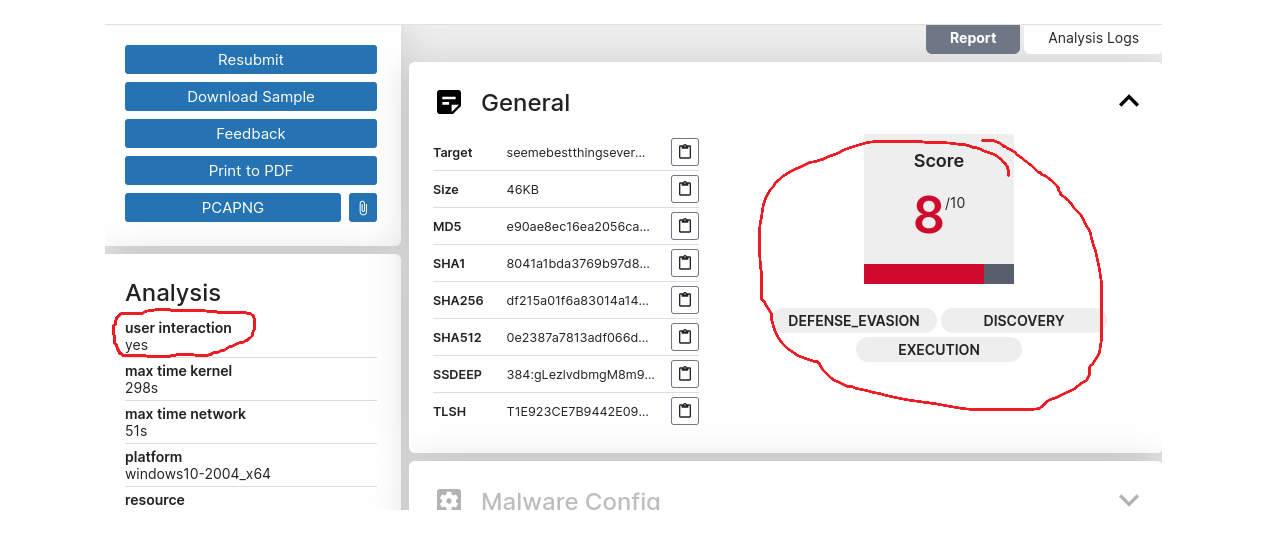
HTA의 결과입니다. Triage에서 점수 8/10입니다.

5단계의 프로세스 체인: mshta.exe (PID 1080) 시작 cmd.exe (4952) 실행 cmd.exe가 powershell.exe (4424) 실행 PowerShell이 SeDebugPrivilege 활성화 (다른 프로세스에 접근하기 위해) WriteProcessMemory가 여러 번 사용되어 코드 인젝션 수행
인젝션 체인:
mshta.exe (1080) → cmd.exe (4952) → powershell.exe (4424) → csc.exe (4432) → 알 수 없는 프로세스 (3332)
PowerShell은 또한 실행 중인 프로세스를 확인(탐색)하고 시스템 언어를 확인(아마도 샌드박스 회피 목적)했습니다.
HTA에서 확인된 MITRE 기법:
T1059.001 (PowerShell) T1059.003 (cmd) T1057 (프로세스 탐색) T1134 (토큰 조작) T1055 (프로세스 인젝션) T1614.001 (언어 탐지)

