
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-33017 — CVE-2026-33017에 대한 권고 및 개념 증명 자료로, Langflow ≤1.8.2에서 build_public_tmp 플로우 엔드포인트를 통한 인증되지 않은 원격 코드 실행 취약점입니다. | Kitploit
도구/GitHubGitHub/ashrafzaryouh/cve-2026-33017
Vulnerability AnalysisExploitationWeb Application ExploitationLearning & EducationRemote Access Tool
GitHubashrafzaryouh/cve-2026-33017

CVE-2026-33017

CVE-2026-33017에 대한 권고 및 개념 증명 자료로, Langflow ≤1.8.2에서 build_public_tmp 플로우 엔드포인트를 통한 인증되지 않은 원격 코드 실행 취약점입니다.

저장소 보기
1개월 전아직 검토되지 않음
공유

🚨 CVE-2026-33017 - Langflow의 치명적인 비인증 원격 코드 실행 취약점

langflow Severity Affected Type

Langflow ≤ 1.8.2 버전에는 인증되지 않은 공격자가 서버에서 원격 코드 실행(RCE) 을 달성할 수 있게 하는 심각한 보안 취약점이 존재합니다.


📊 취약점 세부 정보

항목세부 정보
CVE IDCVE-2026-33017
심각도치명적 (CVSS 9.8)
영향받는 버전Langflow ≤ 1.8.2
패치된 버전Langflow 1.9.0 이상
취약점 유형비인증 코드 주입 (exec())
공격 벡터/api/v1/build_public_tmp/{flow_id}/flow
인증필요 없음

🧨 근본 원인

/api/v1/build_public_tmp/{flow_id}/flow 엔드포인트는 공개 플로우를 위해 설계되었습니다. 그러나 공격자가 제어하는 플로우 데이터가 전달되면, 애플리케이션은 샌드박싱이나 검증 없이 exec()를 사용하여 임의의 Python 코드를 실행합니다.

이로 인해 인터넷상의 인증되지 않은 공격자 누구나 서버에 대한 완전한 제어권을 획득할 수 있습니다.

⚠️ 영향

  • 서버 전체 장악
  • 임의 명령 실행
  • 데이터 탈취 / 유출
  • 악성코드 배포 (암호화폐 채굴기, 랜섬웨어, 백도어)
  • 공급망 공격 (Langflow가 AI 에이전트에 널리 사용되기 때문)

🛡️ 완화 조치

  • 즉시 Langflow 1.9.0 이상으로 업그레이드하십시오
  • 업그레이드가 불가능한 경우:
    • Langflow를 인터넷에 직접 노출하지 마십시오
    • 공개 플로우를 비활성화하십시오
    • 강력한 네트워크 분할과 인증을 갖춘 리버스 프록시를 사용하십시오

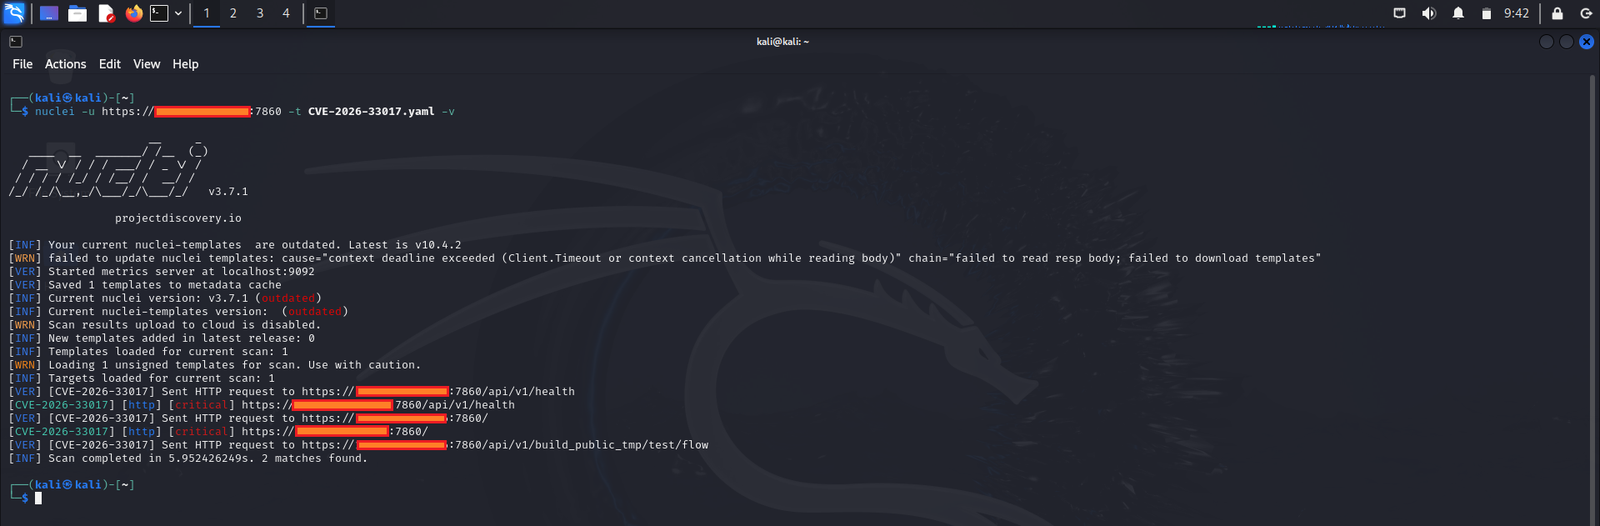
데모

CVE-2026-33017

📚 참고 자료

  • Langflow 보안 권고문
  • NVD 상세 정보
  • CISA 알려진 악용 취약점 (KEV)

⚠️ 면책 조항

이 저장소는 교육 및 보안 연구 목적으로만 제공됩니다.
여기의 정보와 도구는 시스템 관리자와 보안 연구원이 취약점을 이해하고 시스템을 보호하는 데 도움을 주기 위한 것입니다.

소유하지 않은 시스템에 대한 무단 악용은 불법이며 비윤리적입니다.


보안 인식 및 책임 있는 연구를 위해 제작됨

⭐ 이 저장소가 도움이 되었다면, 별표를 눌러주시면 감사하겠습니다!

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

아직 인기 데이터가 없습니다.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →