 ashrafzaryouh/cve-2026-114595
CVE-2026-114595에 대한 권고문으로, EPICS Base(≤7.0.10)의 치명적인 정수 오버플로로 인해 메모리 손상, DoS 및 잠재적인 비인증 RCE가 가능하며, CVSS 세부 정보와 수정 사항을 포함합니다.

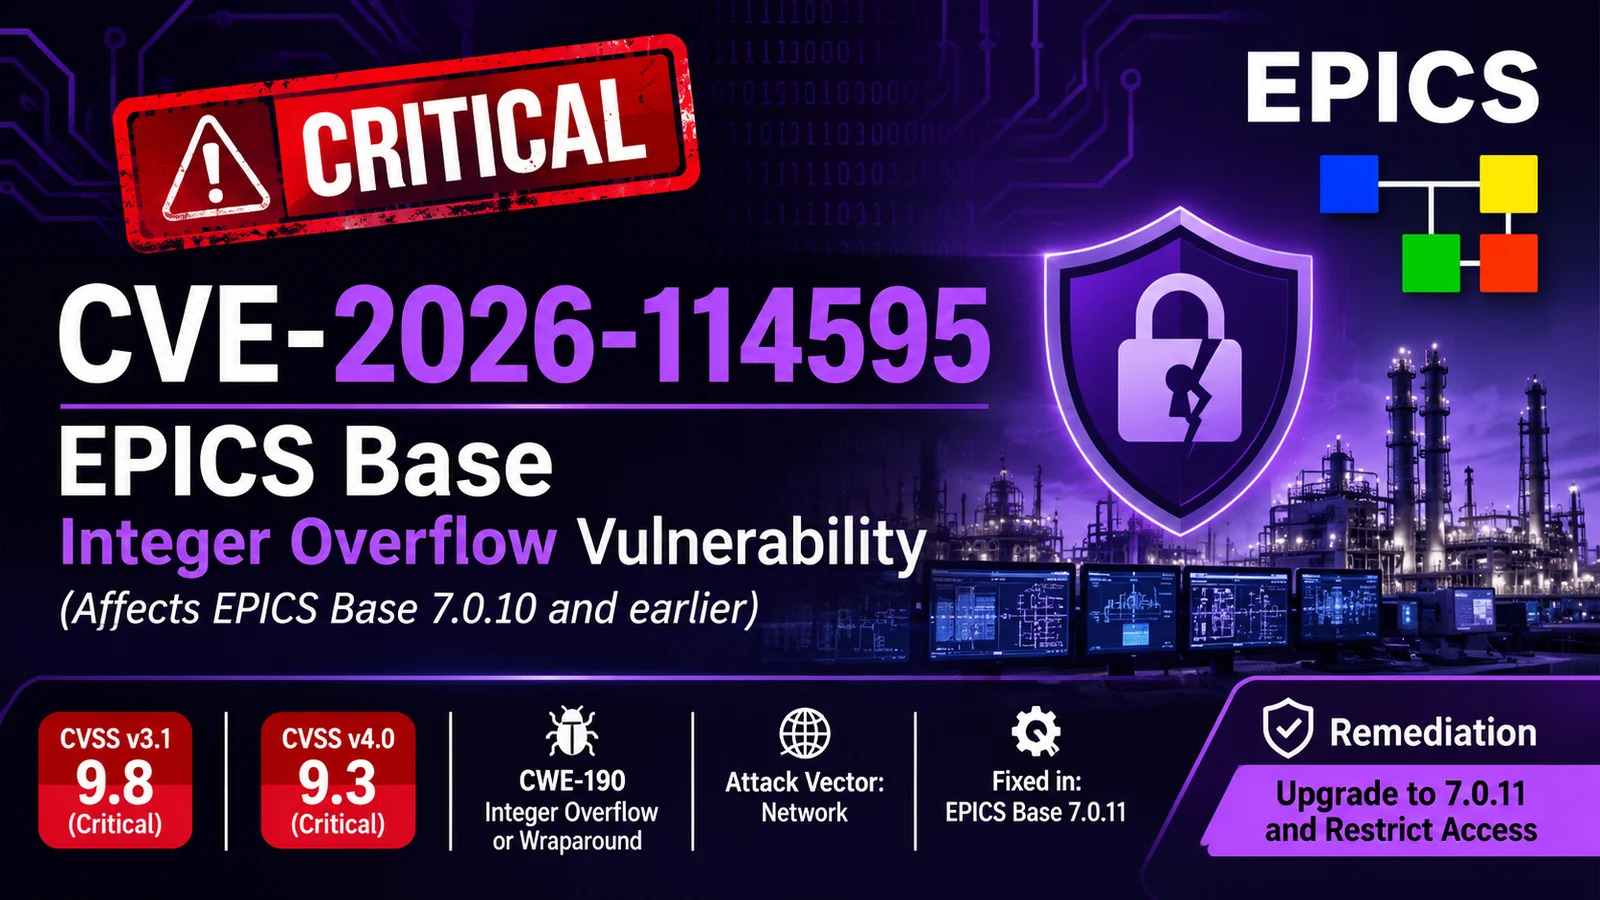


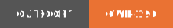
EPICS Base(실험 물리 및 산업 제어 시스템)의 치명적인 정수 오버플로 취약점인 CVE-2026-114595에 대한 개요, 권고 세부 정보 및 완화 지침입니다.
EPICS Base 릴리스 7.0.10 및 이전 버전에서 네트워크 요청 처리 중 정수 오버플로로 인해 잘못된 크기로 메모리가 할당될 수 있습니다. 이후 공격자가 제공한 데이터를 처리하는 과정에서 메모리 손상, 서비스 거부, 또는 잠재적인 원격 코드 실행이 발생할 수 있습니다.
이 취약점은 인증이나 사용자 상호작용 없이 네트워크를 통해 원격으로 악용될 수 있습니다.
| 공급업체 | 제품 | 영향을 받는 버전 | 수정 버전 |
|---|---|---|---|
| The EPICS Community | EPICS Base | ≤ 7.0.10 (모든 이전 버전) | 7.0.11 |
EPICS(실험 물리 및 산업 제어 시스템)는 분산 제어 시스템 구축을 위한 널리 사용되는 오픈 소스 툴킷입니다. 입자 가속기, 싱크로트론, 핵융합 실험(예: ITER) 등 전 세계 주요 과학 시설에서 사용되고 있습니다.
EPICS Base 프로세스에 조작된 네트워크 요청을 보낼 수 있는 공격자는 요청 크기 계산 중 정수 오버플로를 유발할 수 있습니다. 이로 인해 메모리가 과소 할당되며, 이후 공격자가 제어하는 데이터를 처리할 때 범위를 벗어난 쓰기가 가능해집니다.
| 버전 | 점수 | 심각도 | 벡터 문자열 |
|---|---|---|---|
| 3.1 | 9.8 | 치명적 | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| 4.0 | 9.3 | 치명적 | CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N |
악용에 성공할 경우 원격의 미인증 공격자가 다음을 수행할 수 있습니다:
EPICS는 중요한 과학 및 산업 제어 환경에서 사용되므로, 공격이 성공하면 실험이 중단되거나 운영 안전에 영향을 미칠 수 있습니다.
EPICS Base 7.0.11 이상으로 업그레이드하십시오.
EPICS Community는 공식 저장소에 수정 사항을 릴리스했습니다:
추가 안내는 EPICS Controls 지원 팀에 문의하십시오.
이 CVE는 CISA 권고 ICSA-26-300-01에서 공개된 네 가지 이슈 중 하나입니다:
| CVE | 심각도 | 설명 |
|---|---|---|
| CVE-2026-114595 | 치명적 (9.8) | 정수 오버플로 → 잠재적 RCE |
| CVE-2026-114596 | 높음 (8.2) | 부적절한 메시지 길이 검증 |
| CVE-2026-114597 | 높음 (7.5) | 불충분한 경계 검사 |
| CVE-2026-114598 | 높음 (7.5) | 타입 혼동 |
모두 EPICS Base 7.0.11에서 수정되었습니다.
| 날짜 | 이벤트 |
|---|---|
| 2026-10-27 | CISA, ICSA-26-300-01 발표 |
| 2026-10-27 | 수정 사항 포함 EPICS Base 7.0.11 릴리스 |
| 2026-10-27 | CVE-2026-114595 공개 |
이 문서는 정보 제공 및 교육 목적으로 제공됩니다. 프로덕션 환경에서 조치를 취하기 전에 항상 공식 출처(CISA, NVD, EPICS Community)와 세부 사항을 확인하십시오.
최종 업데이트: 2026년 10월 28일






