 aranfarzami/cve-2026-89026
CVE-2026-89026에 대한 PoC 익스플로잇 및 스캐너로, 위조된 HS256 JWT를 통해 단일 또는 목록에 지정된 대상에서 Issabel PBXAPI 인증 우회를 검증합니다.

CVE-2026-89026은 이 프로젝트가 대상으로 하는 보안 이슈입니다.
이 저장소는 영향을 받는 Issabel PBXAPI 인증 동작을 연구하고 검증하기 위한 PoC 익스플로잇 및 스캐너를 포함합니다.
이 프로젝트는 승인된 보안 연구, 취약점 검증, 침투 테스트 랩, 그리고 방어적 평가를 위해 설계되었습니다.
중요: 본인이 소유하거나 명시적으로 평가 권한을 부여받은 시스템만 테스트하십시오.
PoC는 Issabel PBXAPI 엔드포인트를 대상으로 인증 위조 연구 흐름을 구현합니다.
포함 내용:
스캐너는 두 가지 입력 모드를 지원합니다:
[1] Single URL
[2] IP:PORT List
[0] Back
승인된 단일 대상을 제공할 수 있습니다. 예를 들어:
https://target.example.com:8443
텍스트 파일은 다음 형식으로 대상을 포함할 수 있습니다:
http://192.168.1.10:8443
http://192.168.1.20:443
http://10.0.0.15:8080
대상은 순차적으로 처리됩니다.
스캐너는 Issabel /pbxapi 엔드포인트를 확인하고 연구된 인증 조건이
존재하는지 판별합니다.
일반적인 결과:
VULNERABLE
또는:
NOT_VULNERABLE
스캐너의 탐지 경로는 선택적 명령 실행 경로를 사용하지 않고 인증 문제를 검증하도록 설계되었습니다.
저장소의 screenshots/ 디렉터리에 스크린샷을 배치하십시오.
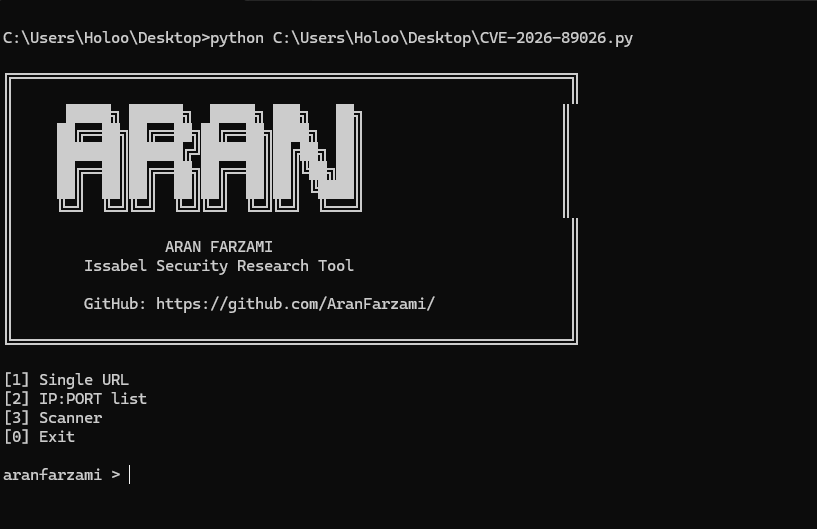
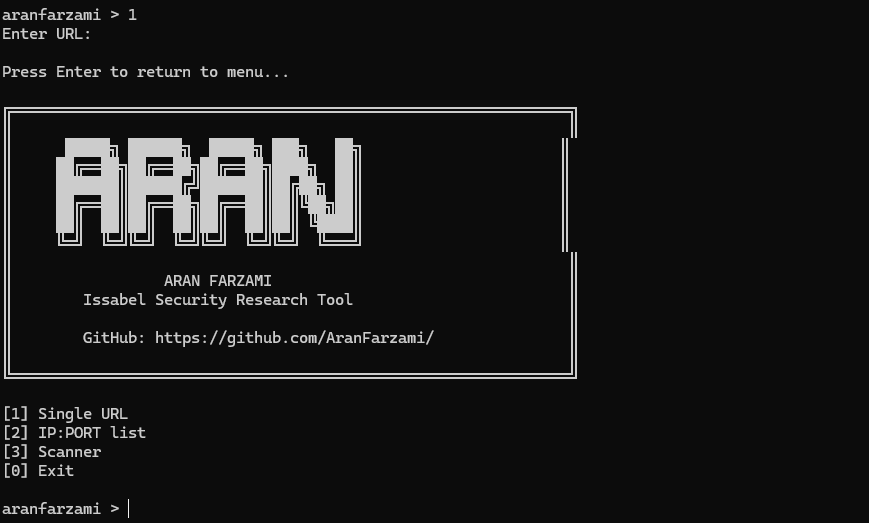
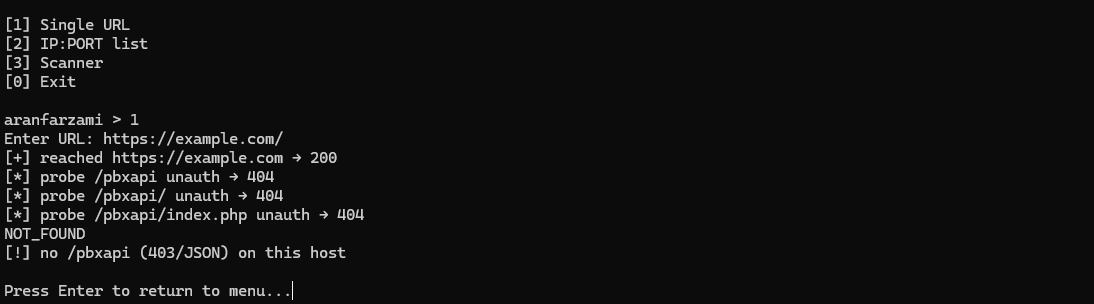
.
├── aranfarzami_issabel_cve_2026_89026_final.py
├── README.md
├── screenshots/
│   ├── main.png
│   ├── scanner.png
│   └── result.png
└── targets.txt
Aran Farzami
보안 연구원 및 프로그래머
GitHub:
https://github.com/AranFarzami/
이 프로젝트는 승인된 보안 연구 및 교육 목적으로 제공됩니다.
명시적 허가 없이 이 PoC 또는 스캐너를 시스템에 사용하지 마십시오.
작성자는 이 프로젝트의 무단 접근, 서비스 중단, 데이터 접근 또는 기타 불법적 사용을 승인하지 않으며 이에 대한 책임을 지지 않습니다.
이 저장소를 게시하기 전에 적절한 오픈 소스 라이선스를 선택하여 추가하십시오.
