 aquasecurity/chain-bench
CIS 벤치마크를 기준으로 소프트웨어 공급망 보안 규정 준수를 감사하며, SCM 설정, 브랜치 보호, 종속성, CI/CD 파이프라인의 위험을 스캔합니다.

[📖 문서][docs]
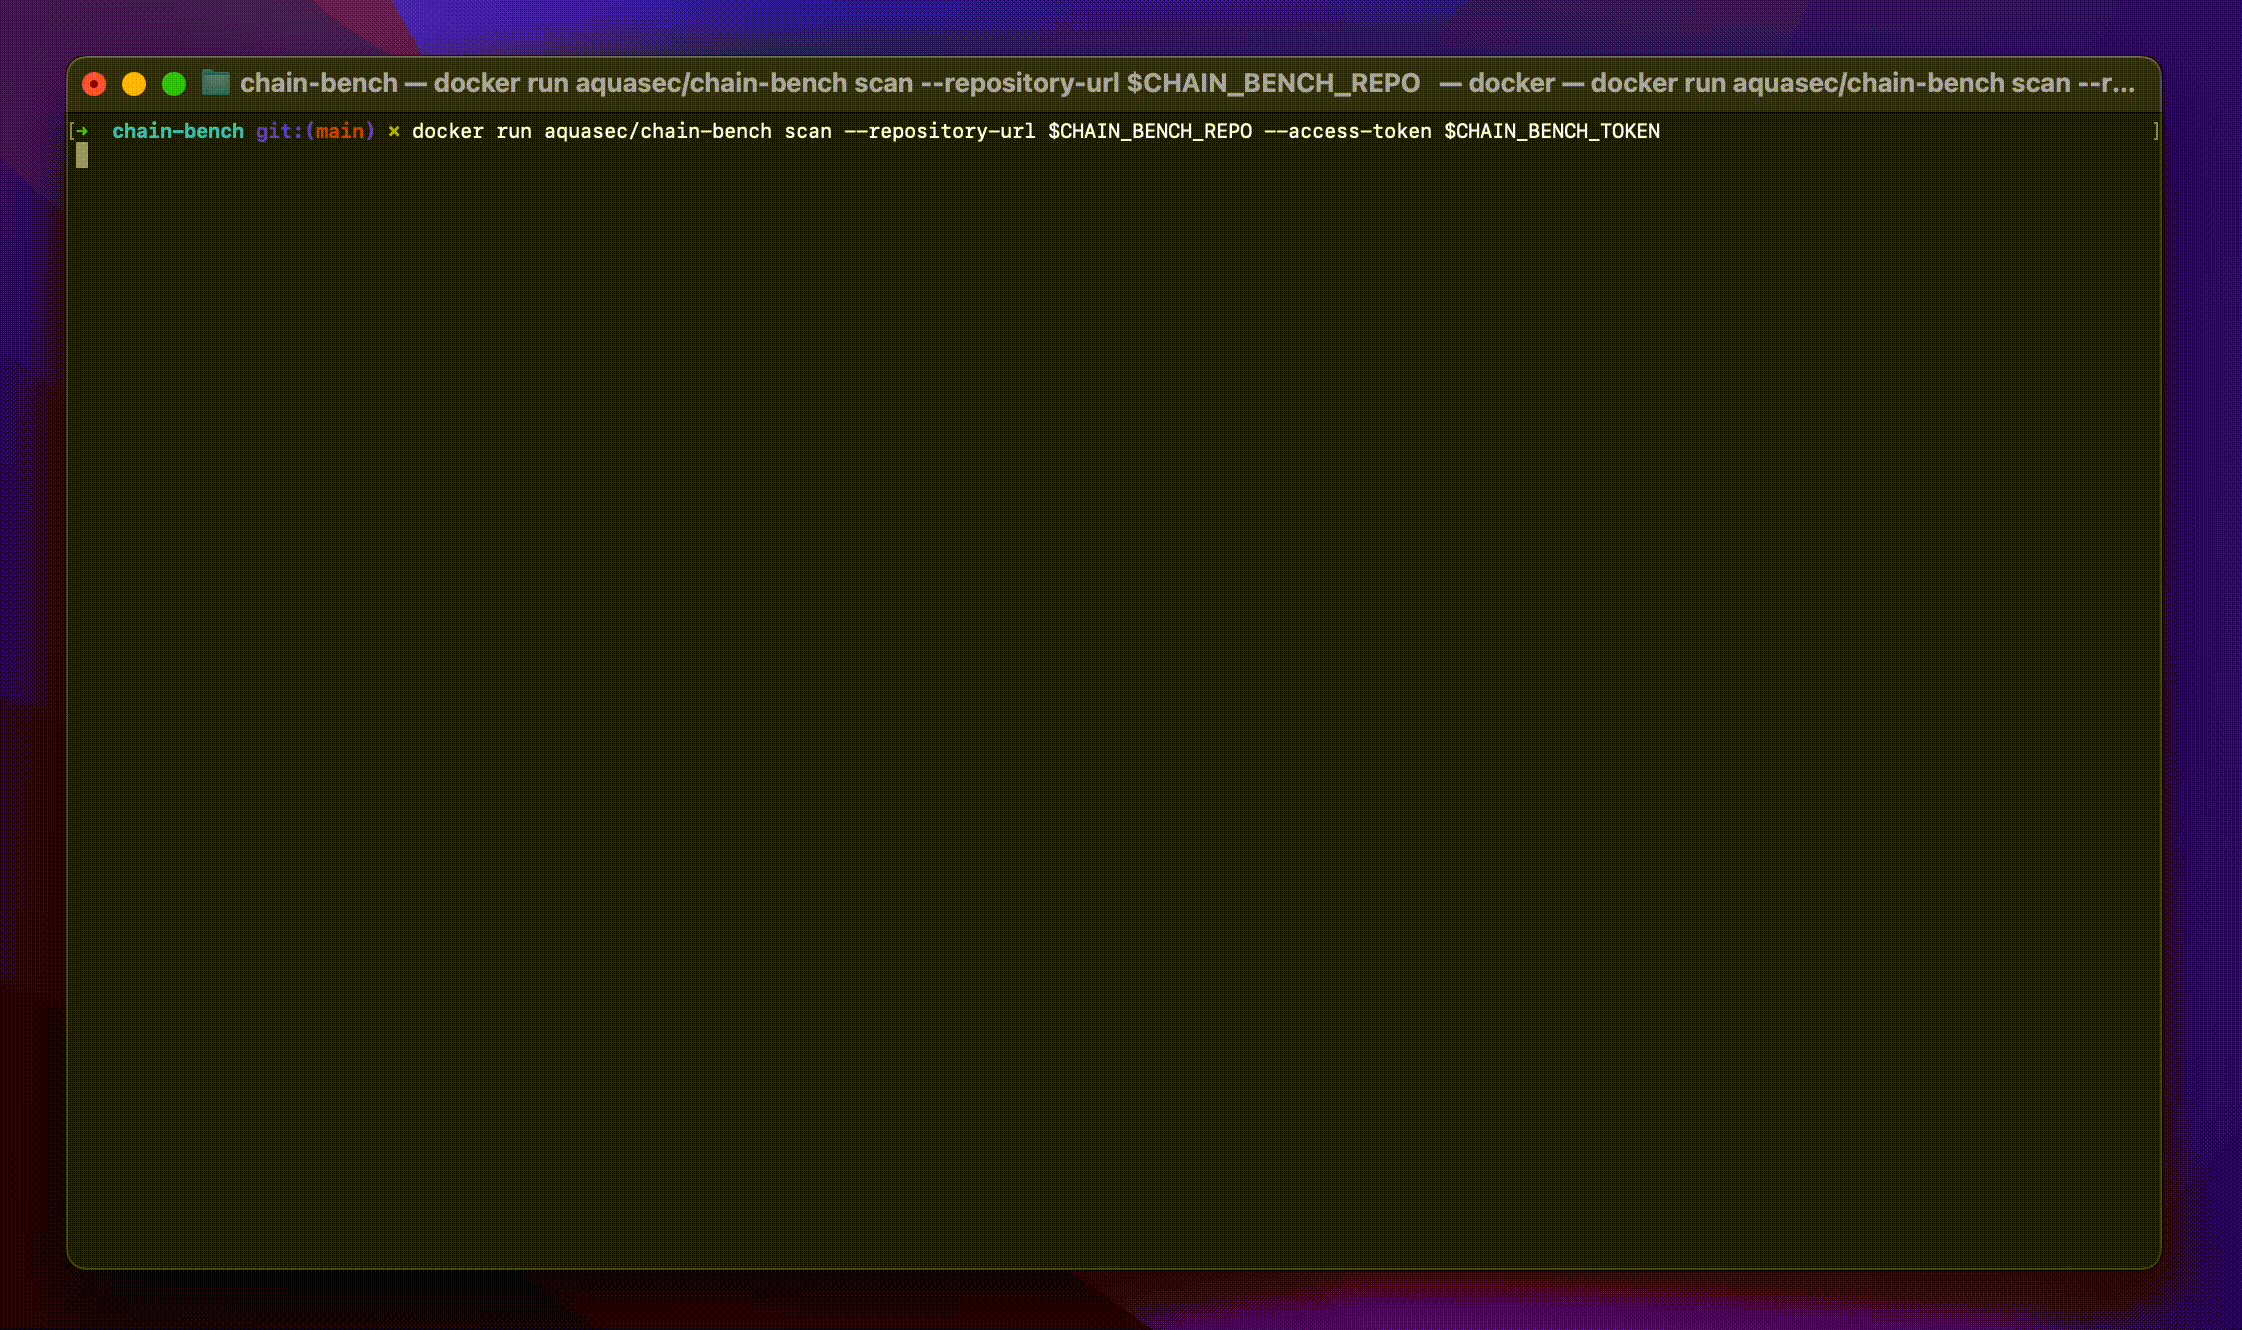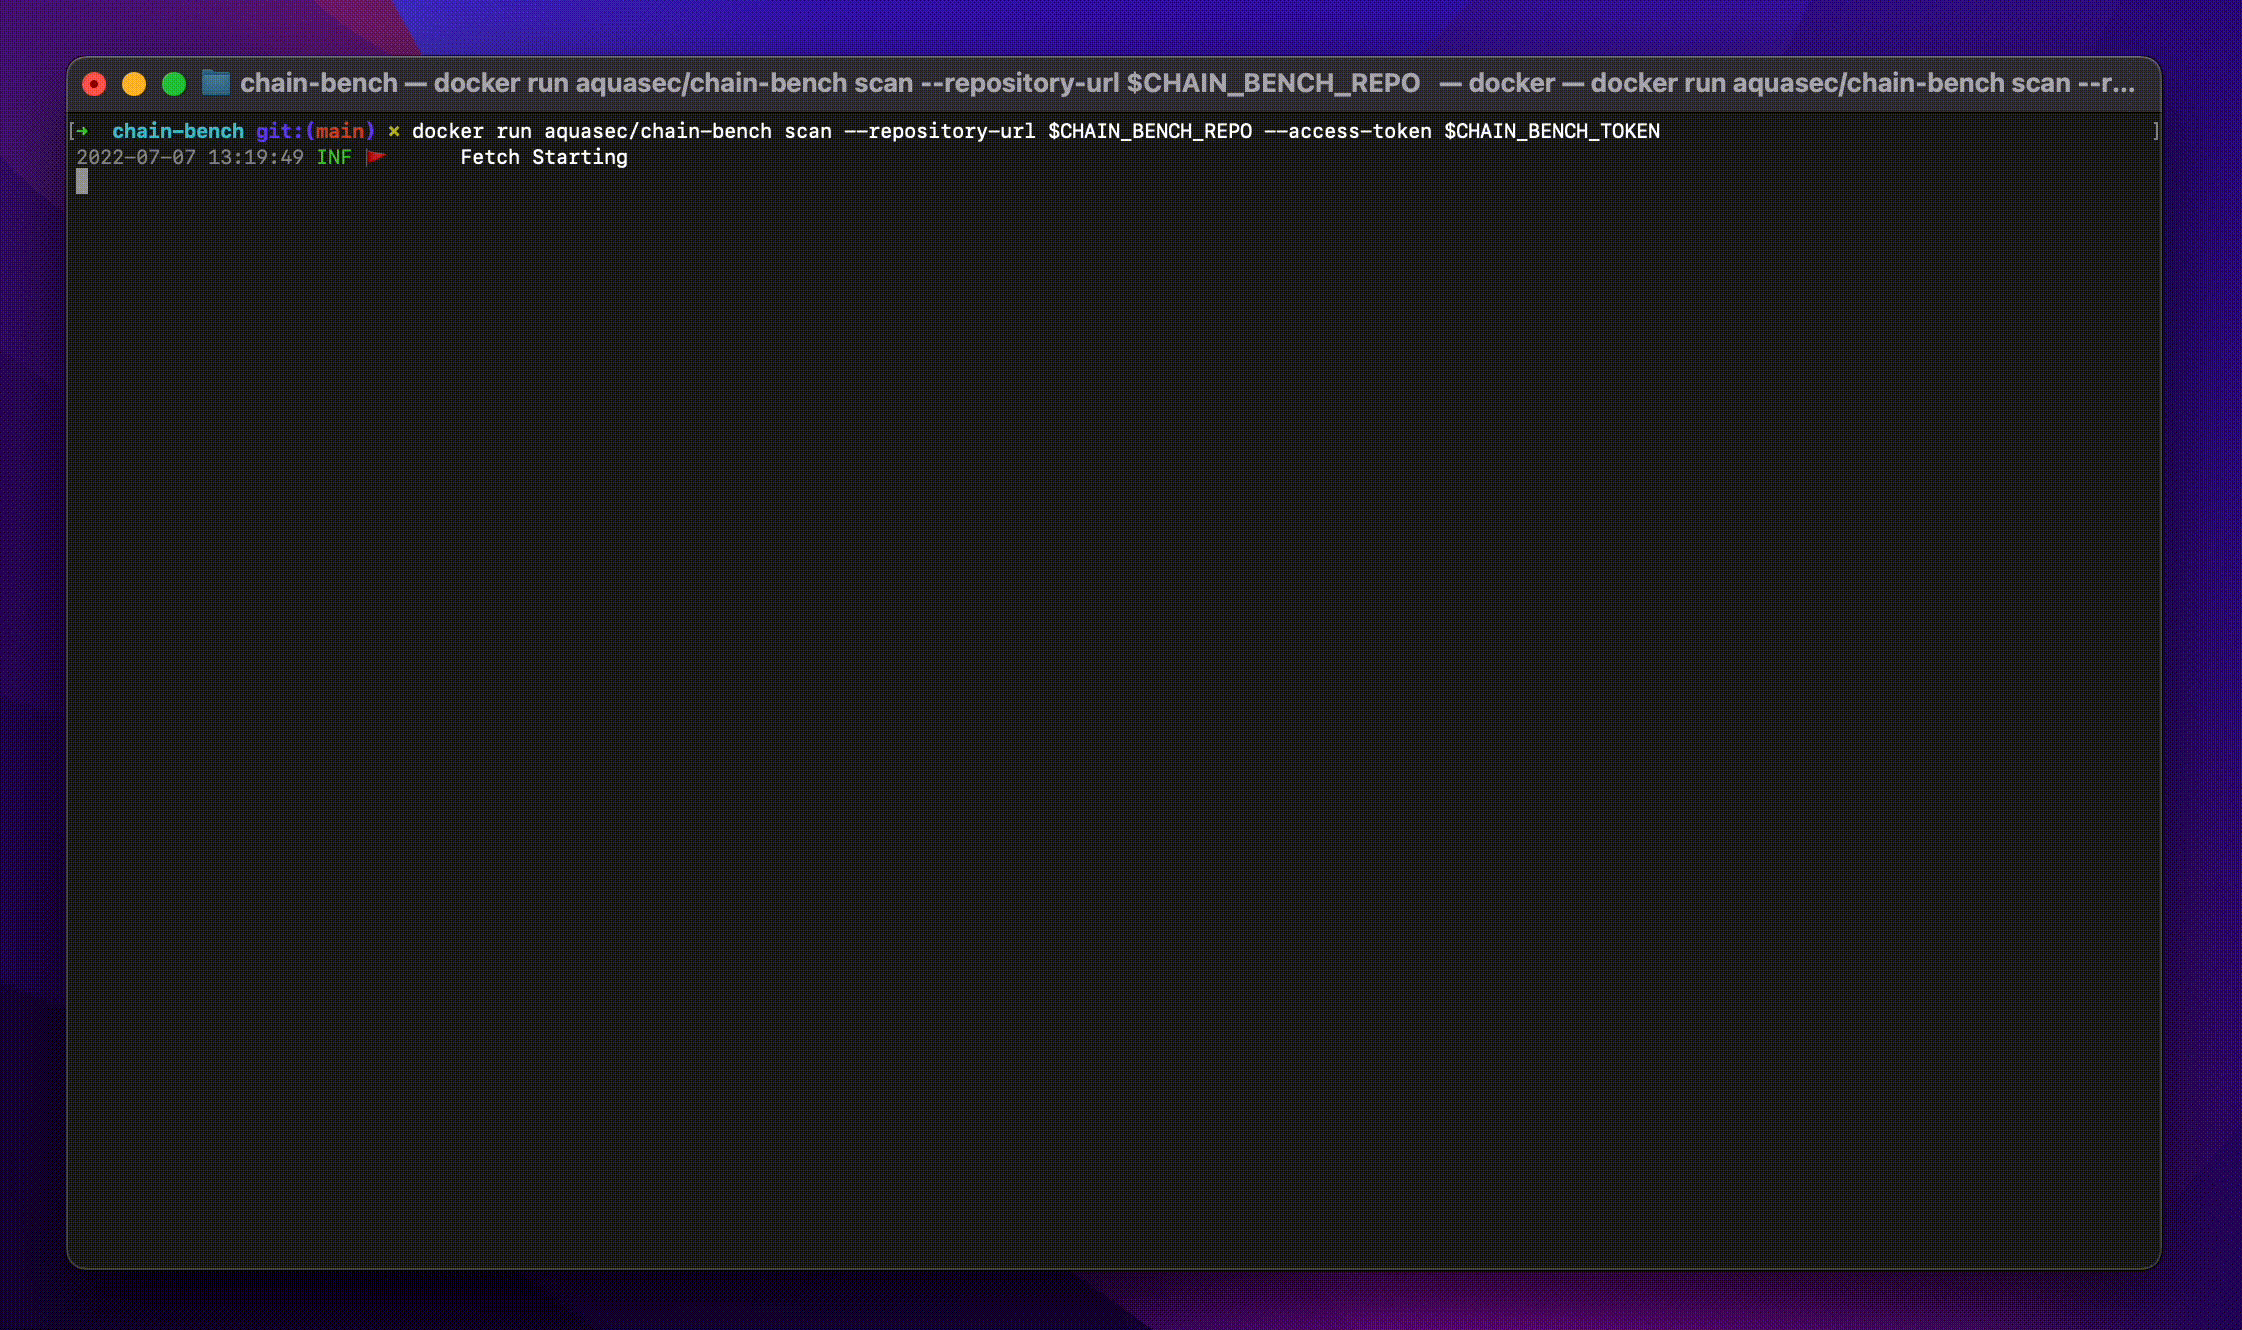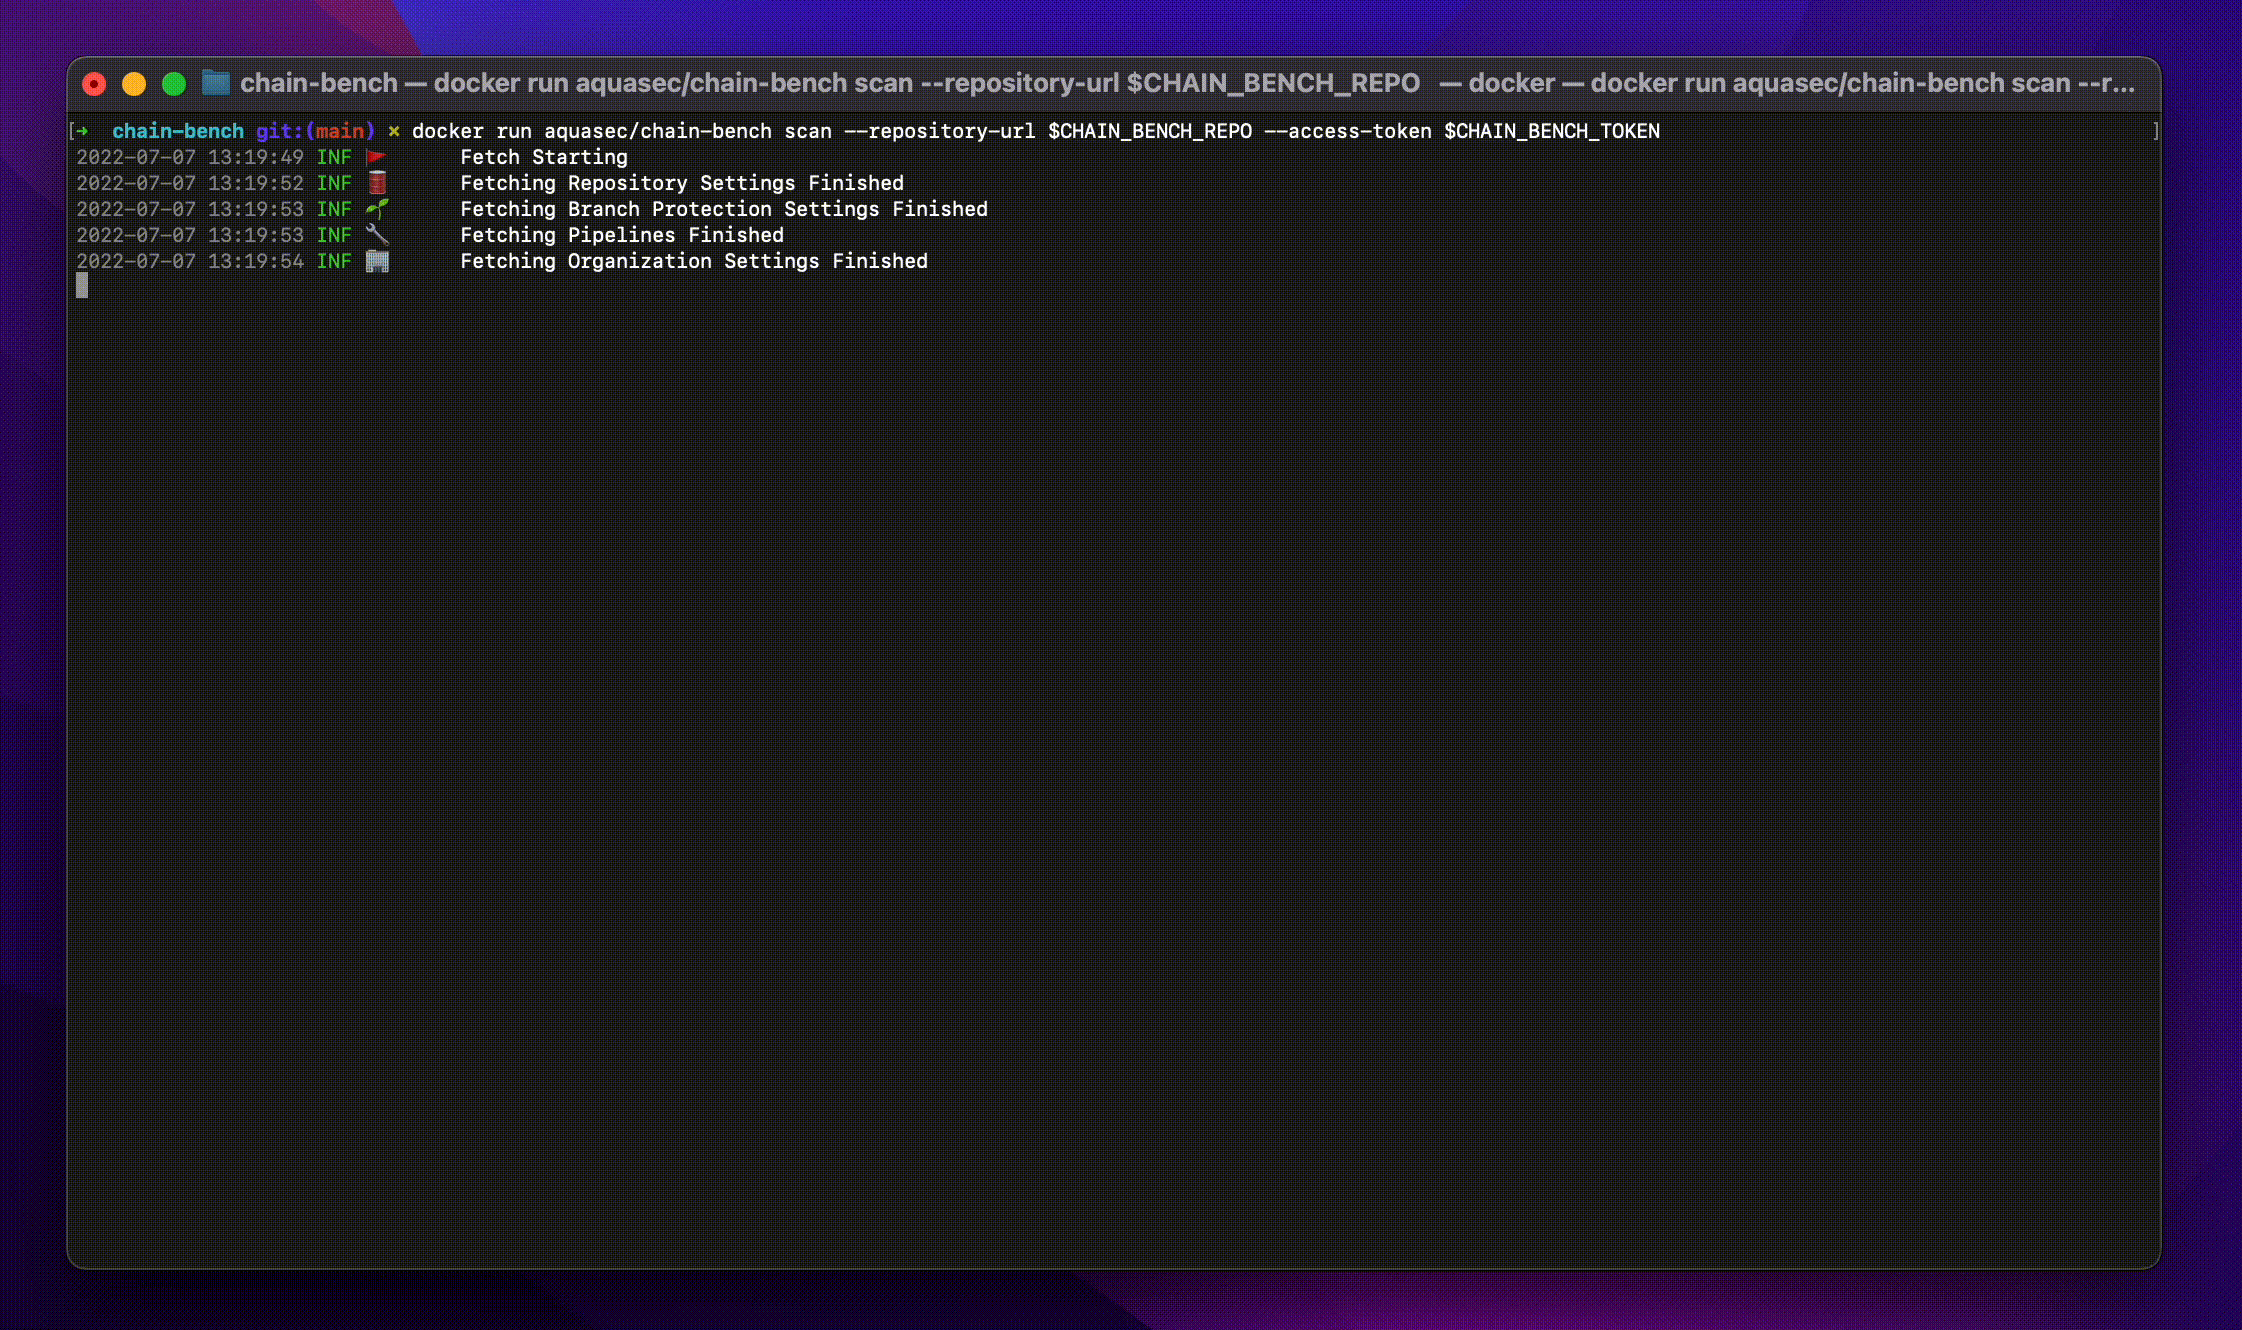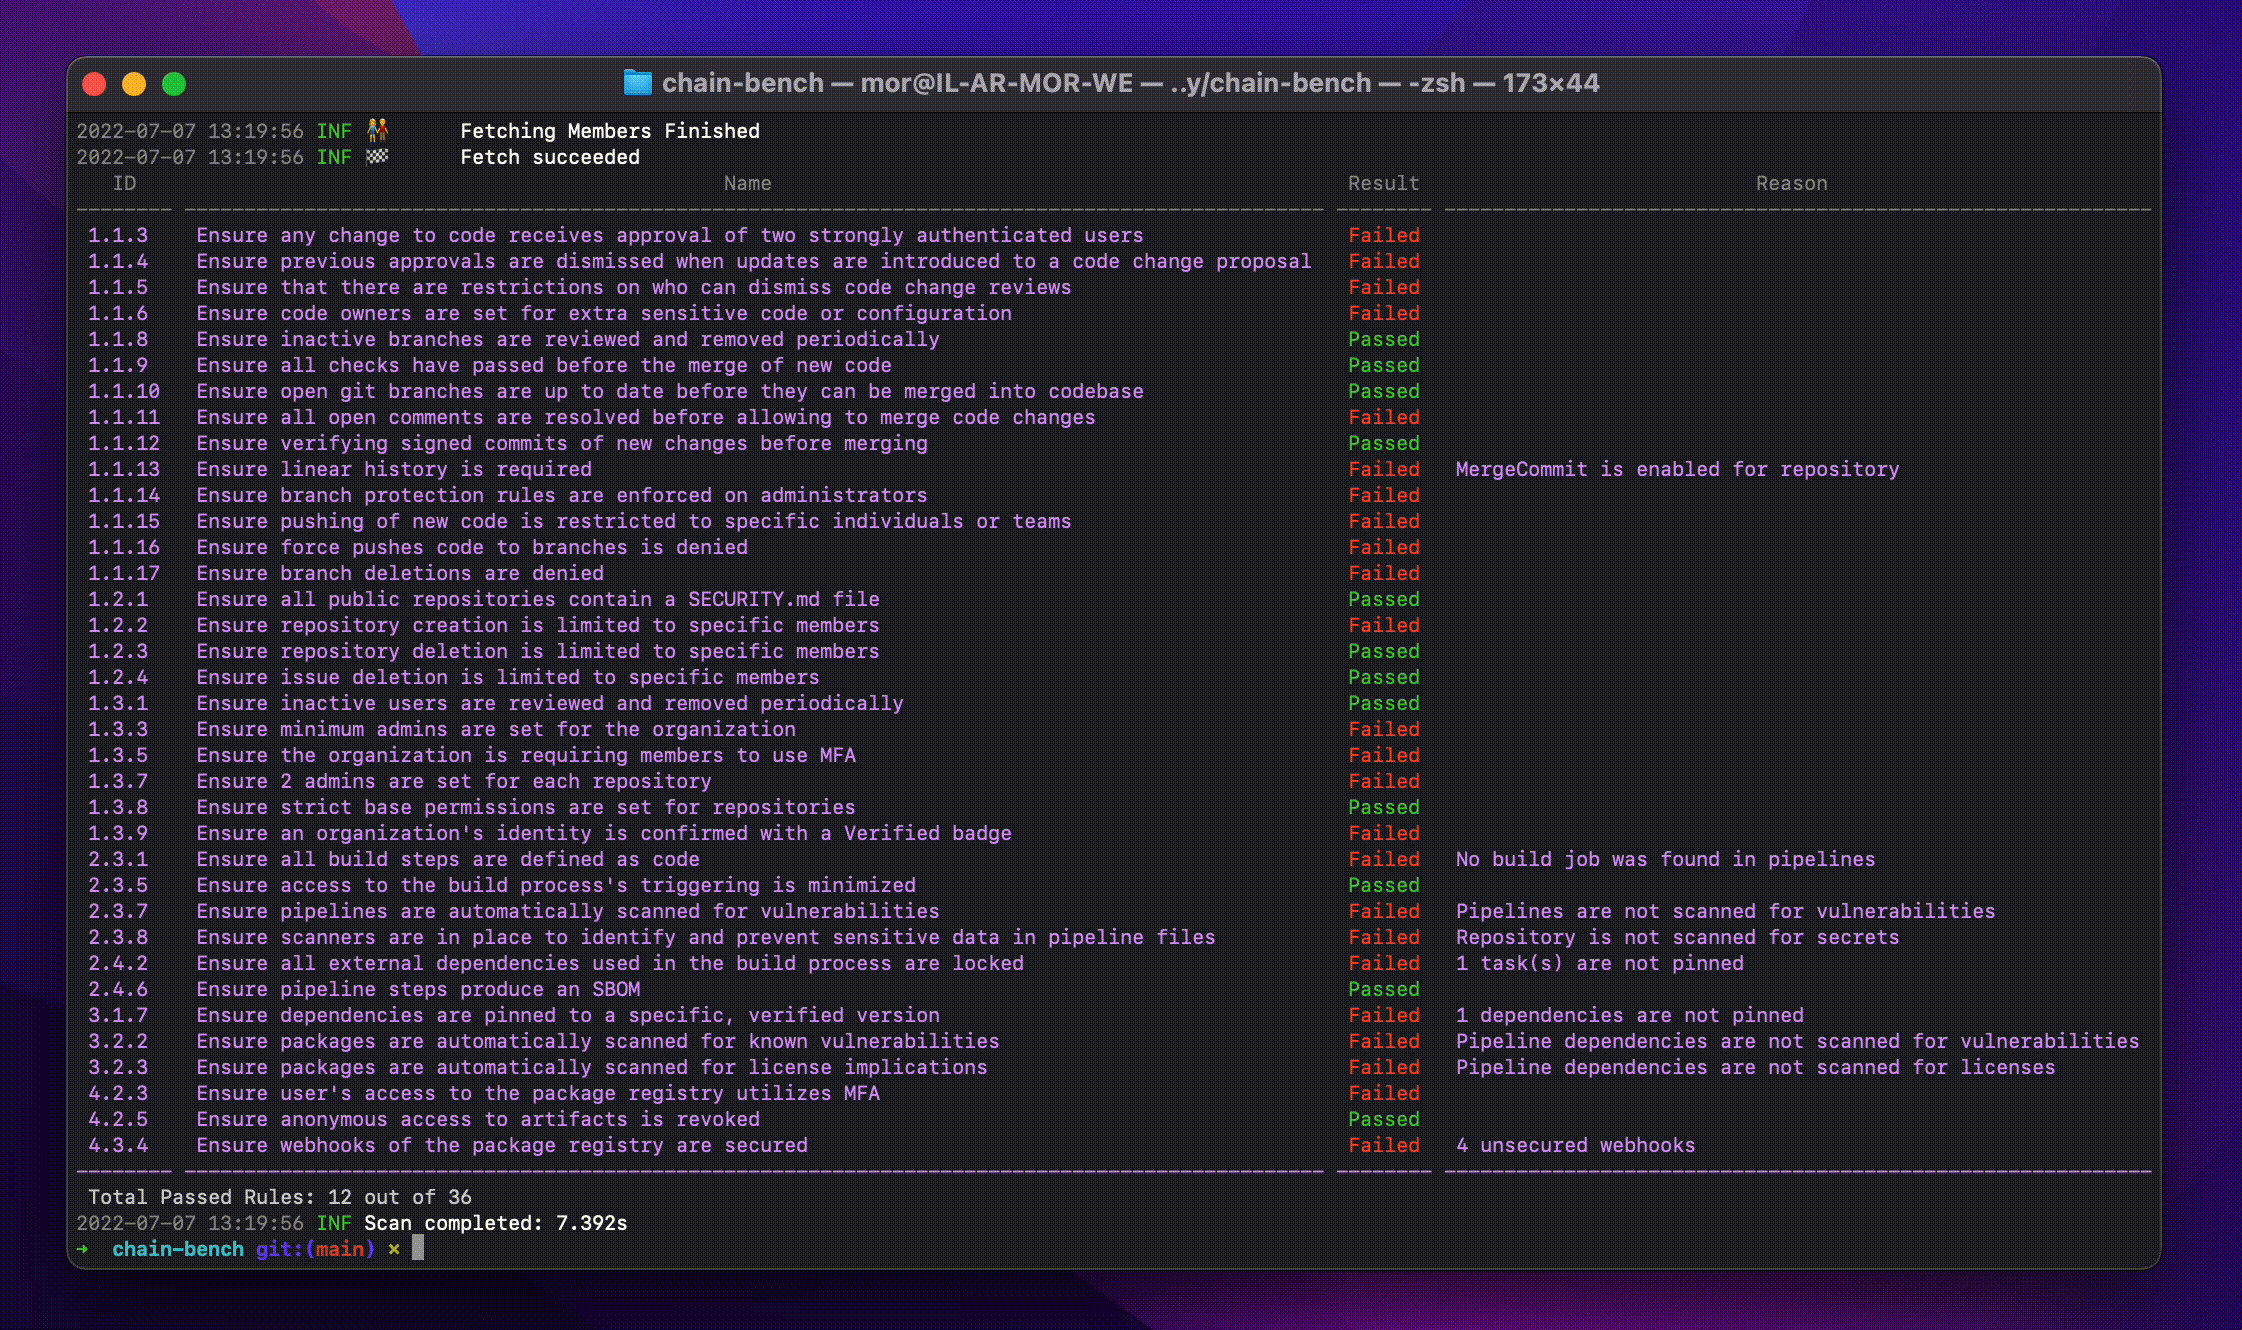
Chain-bench는 새로운 CIS 소프트웨어 공급망 벤치마크를 기반으로 소프트웨어 공급망 스택의 보안 규정 준수를 감사하는 오픈소스 도구입니다. 감사는 전체 SDLC 프로세스를 대상으로 하며, 코드 작성 시점부터 배포 시점까지의 위험을 식별할 수 있습니다. 해커와의 경쟁에서 승리하고 중요한 데이터와 고객 신뢰를 보호하려면 코드가 조직의 정책을 준수하는지 확인해야 합니다.
자세한 내용은 [Chain-bench 문서][docs]에서 확인하세요.


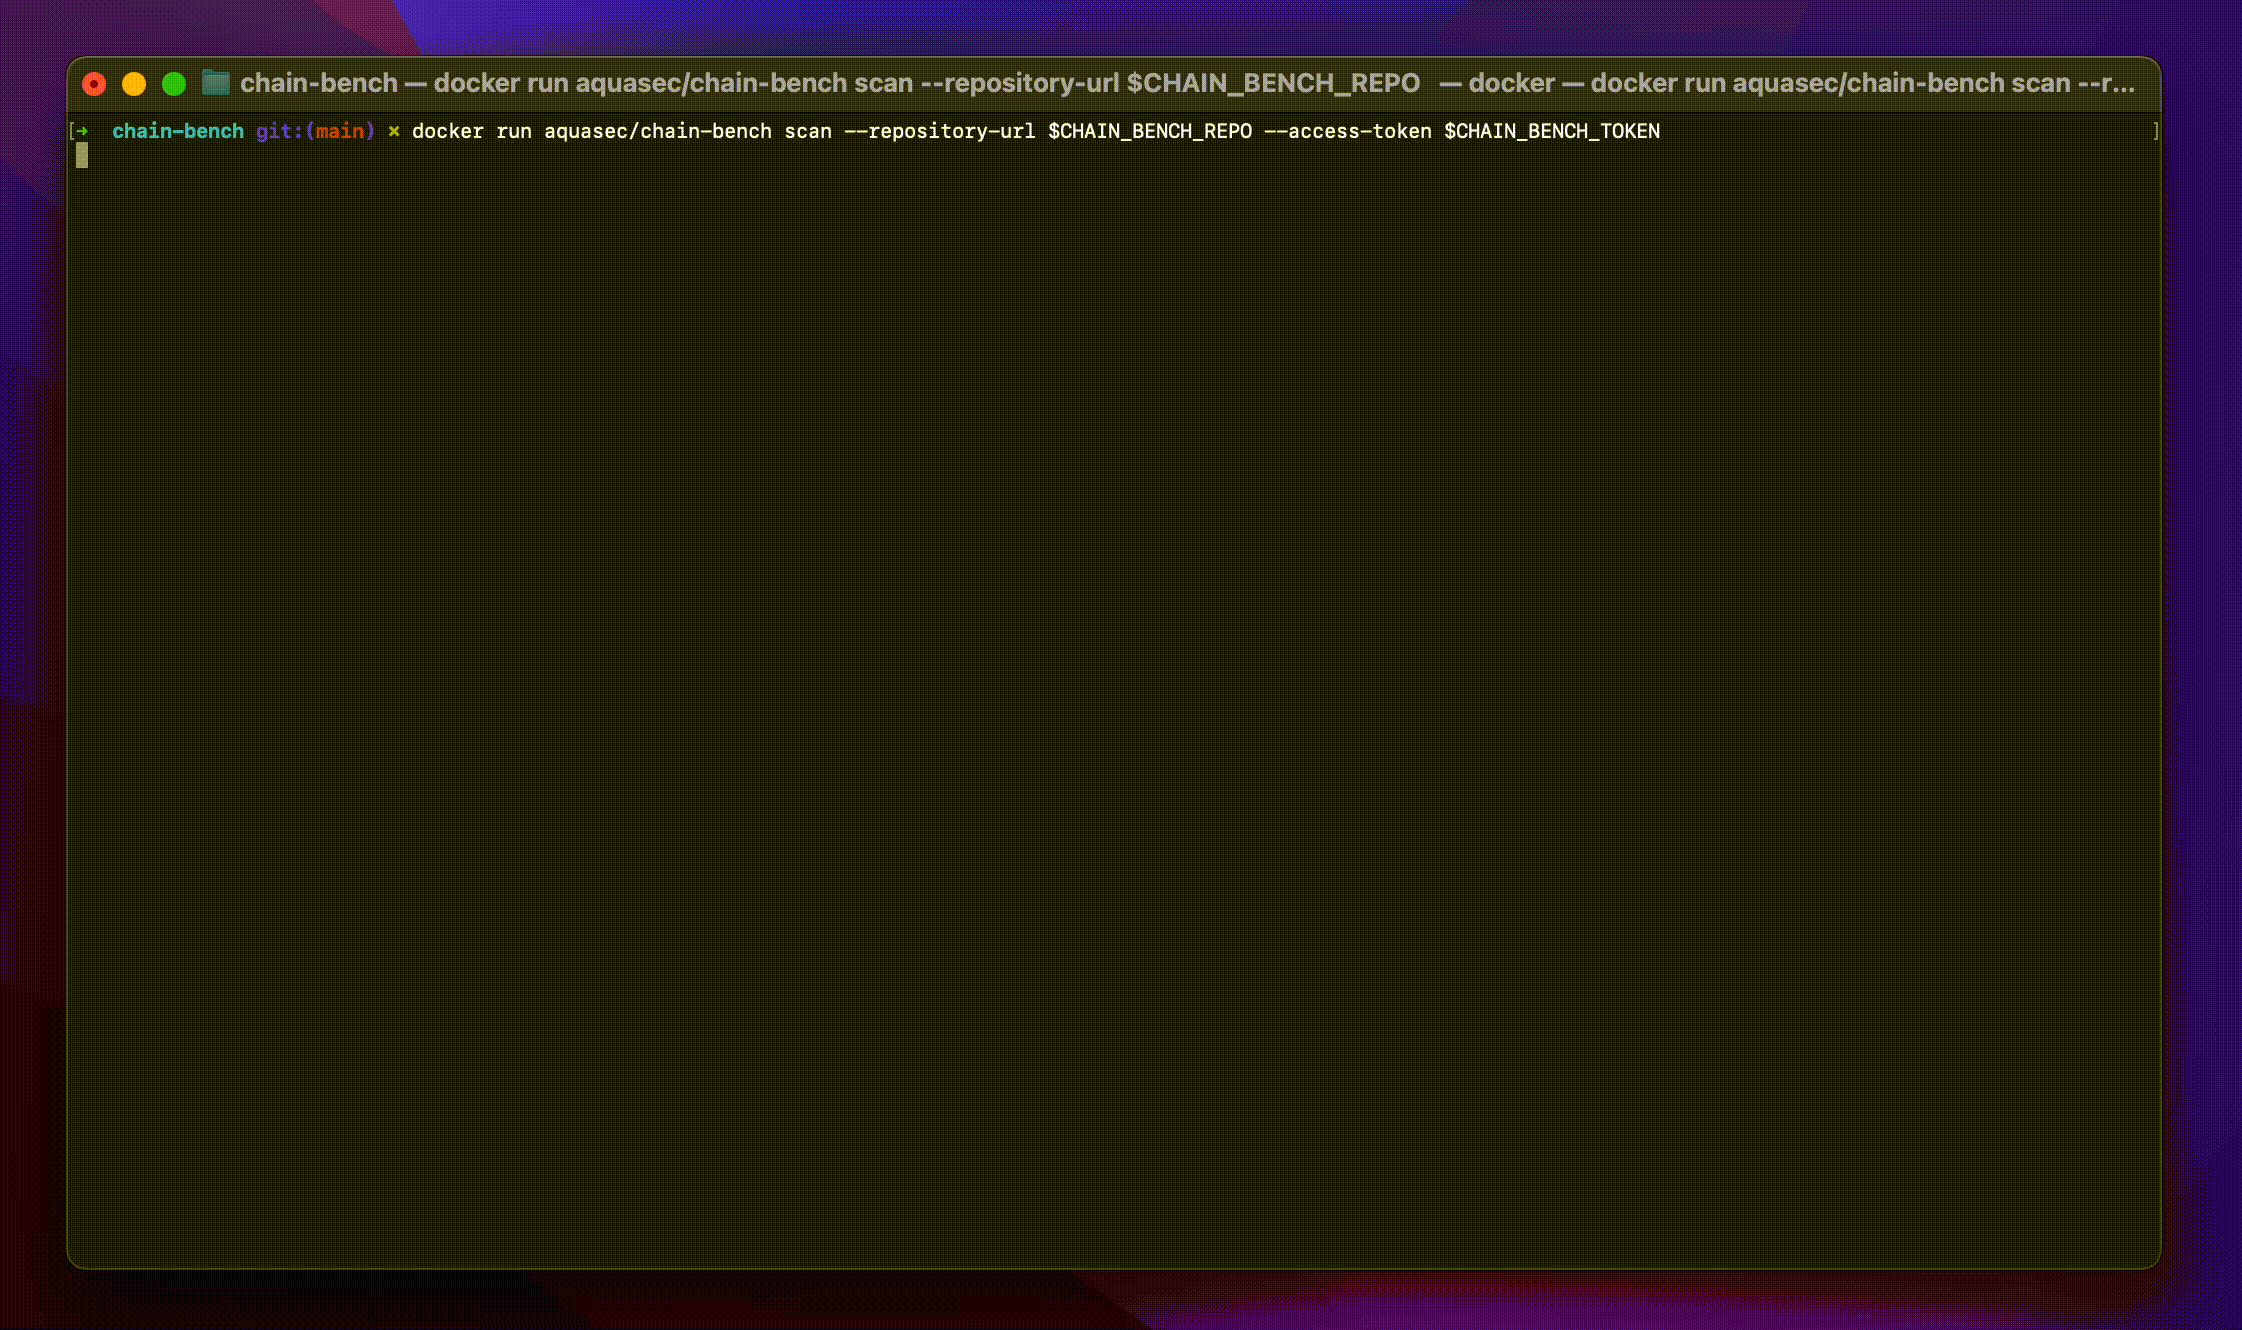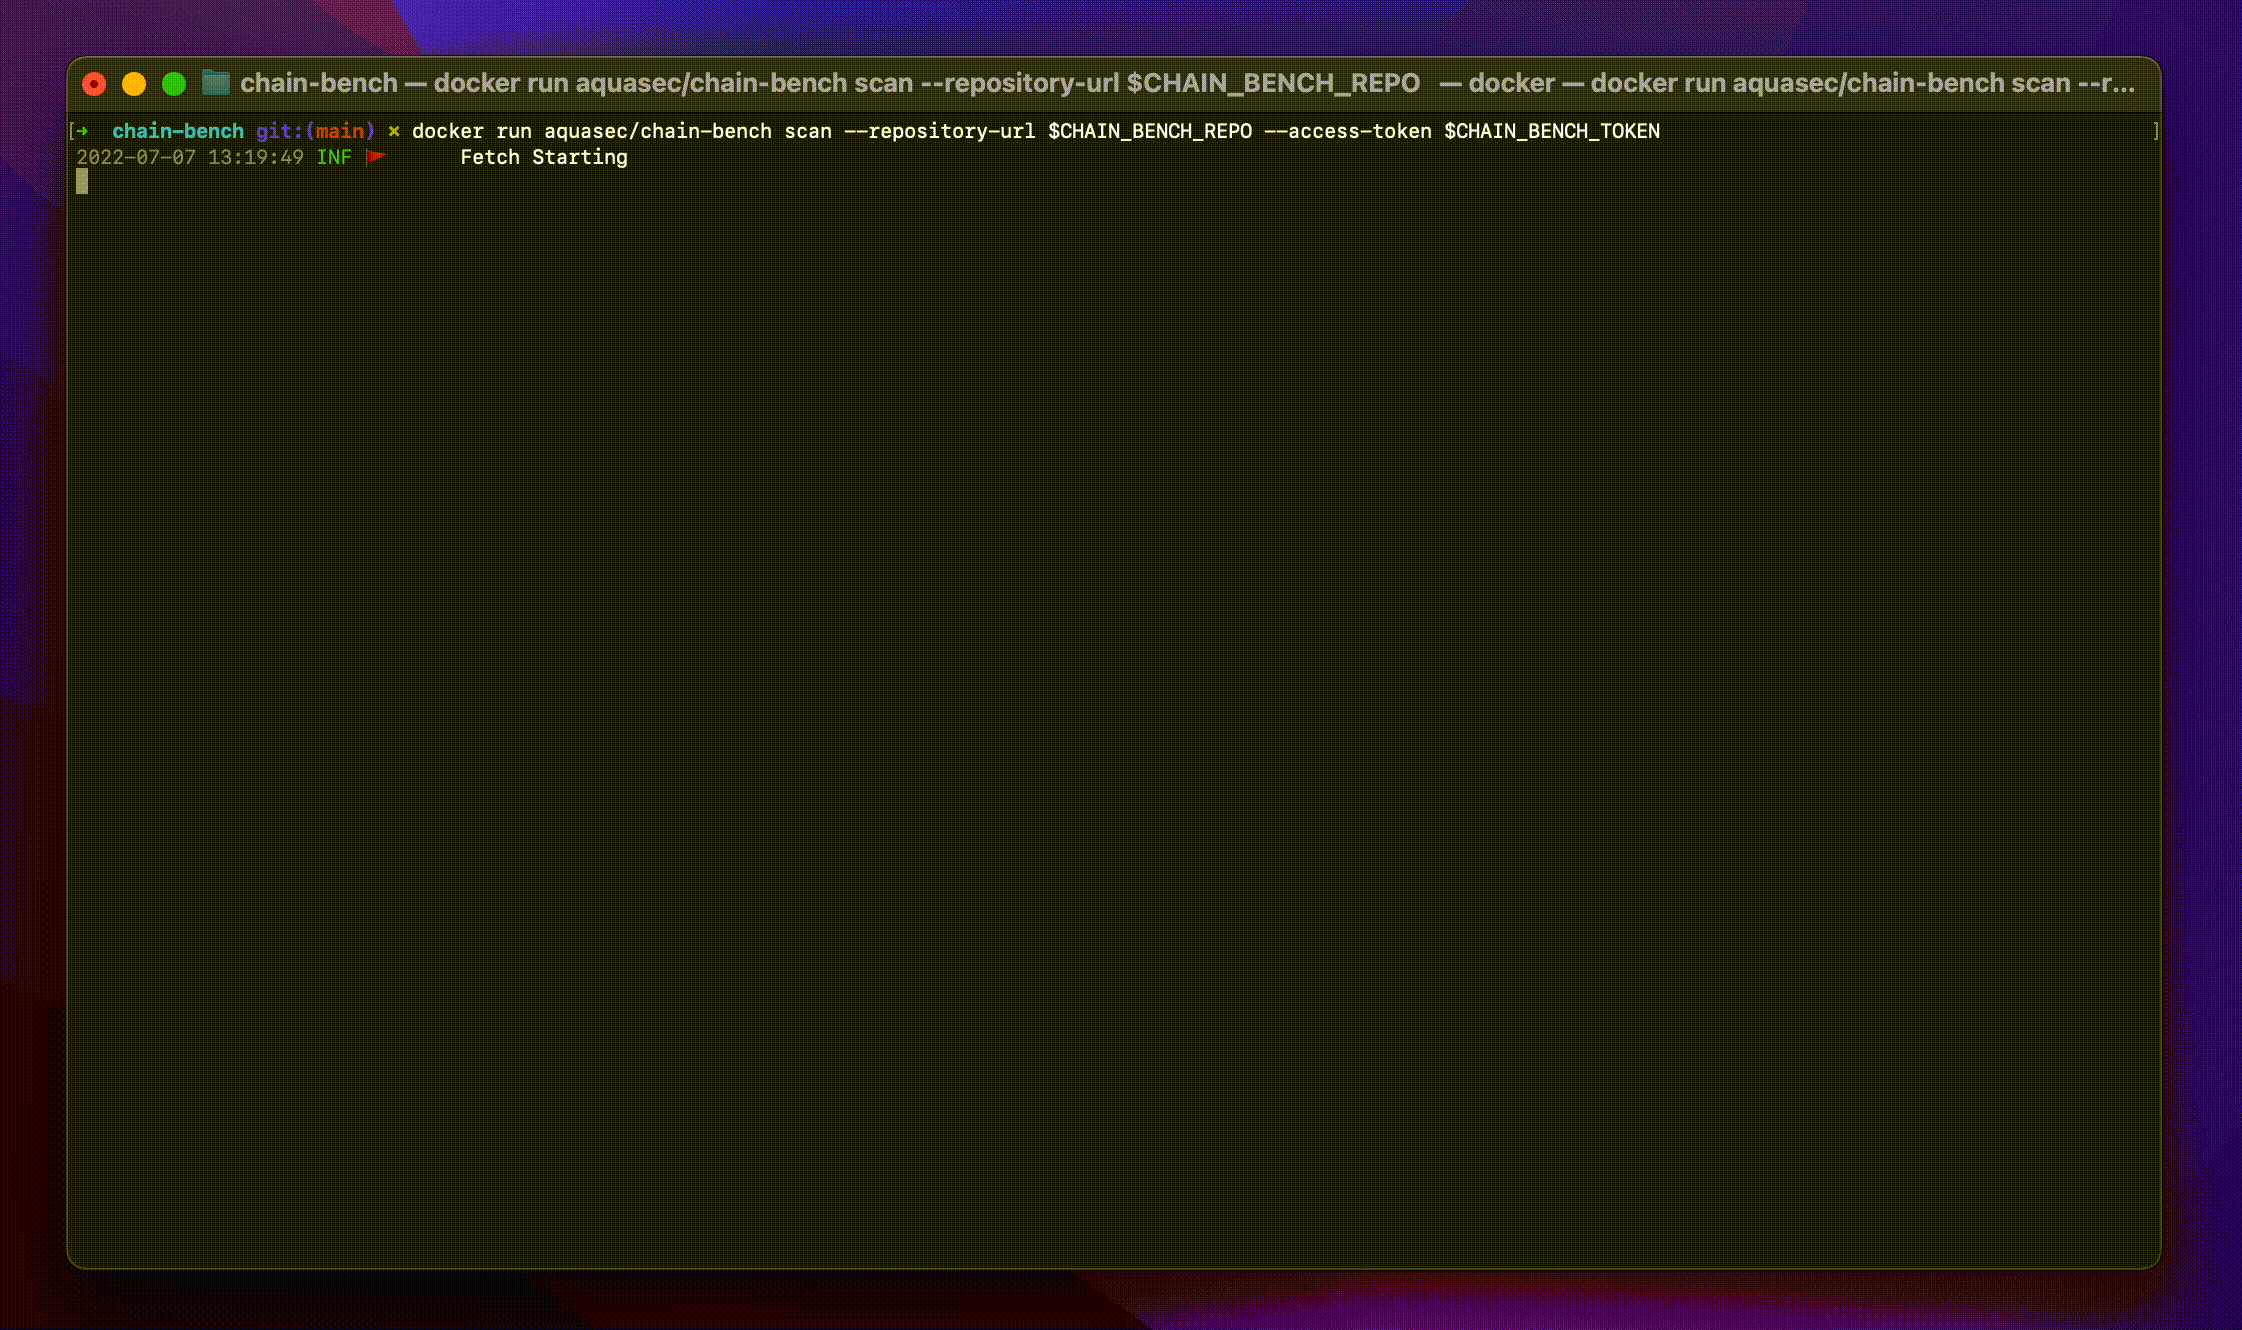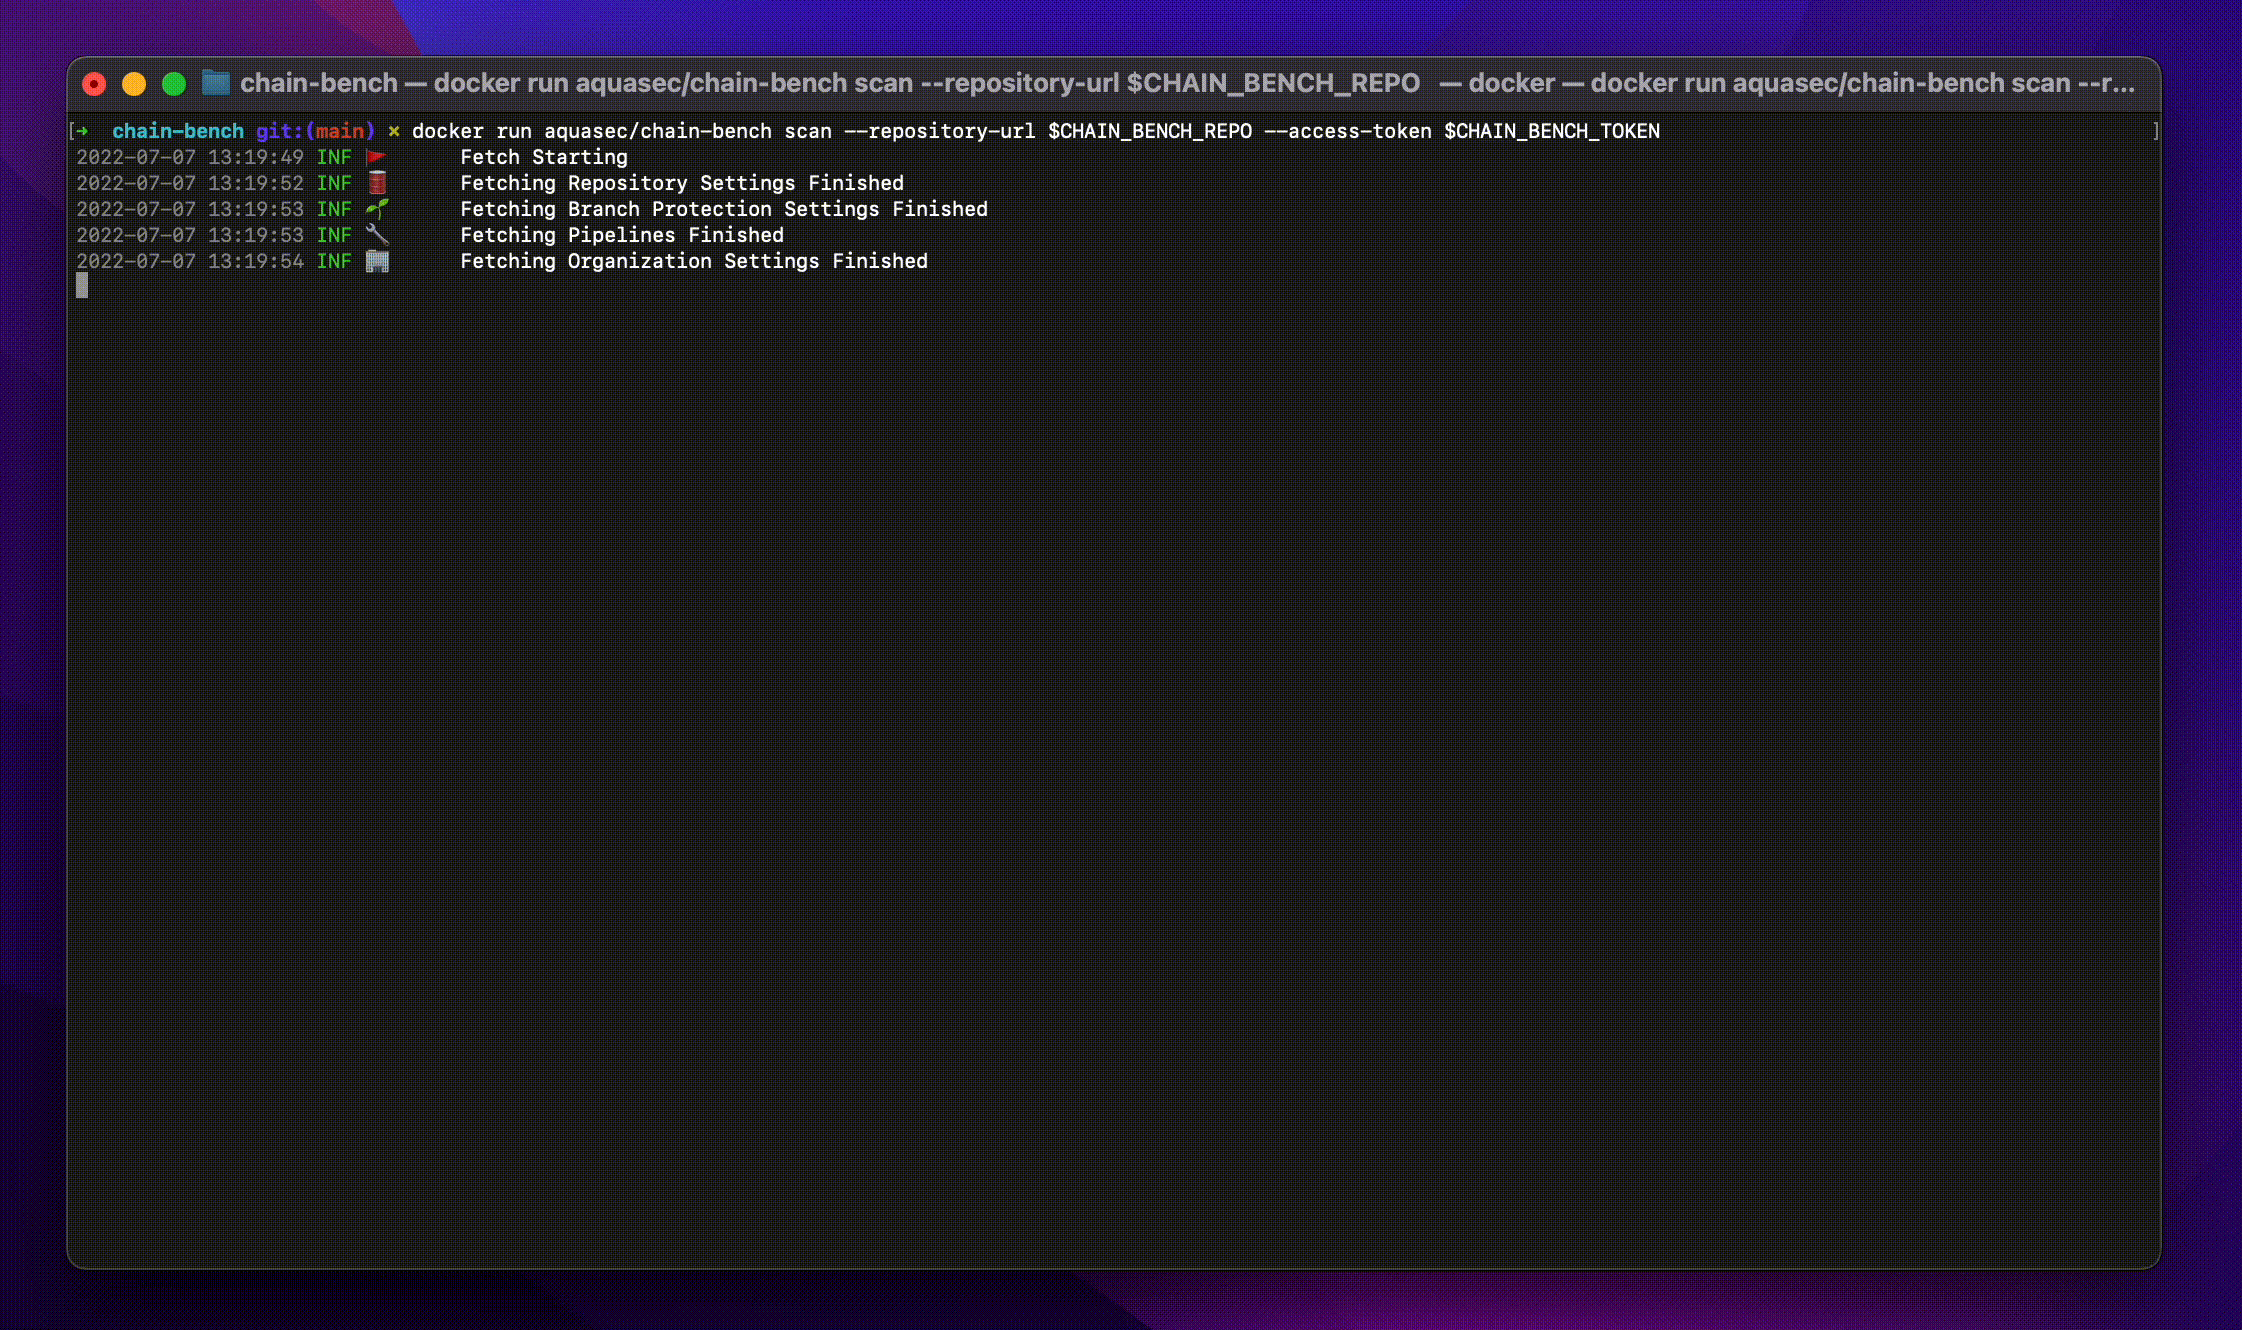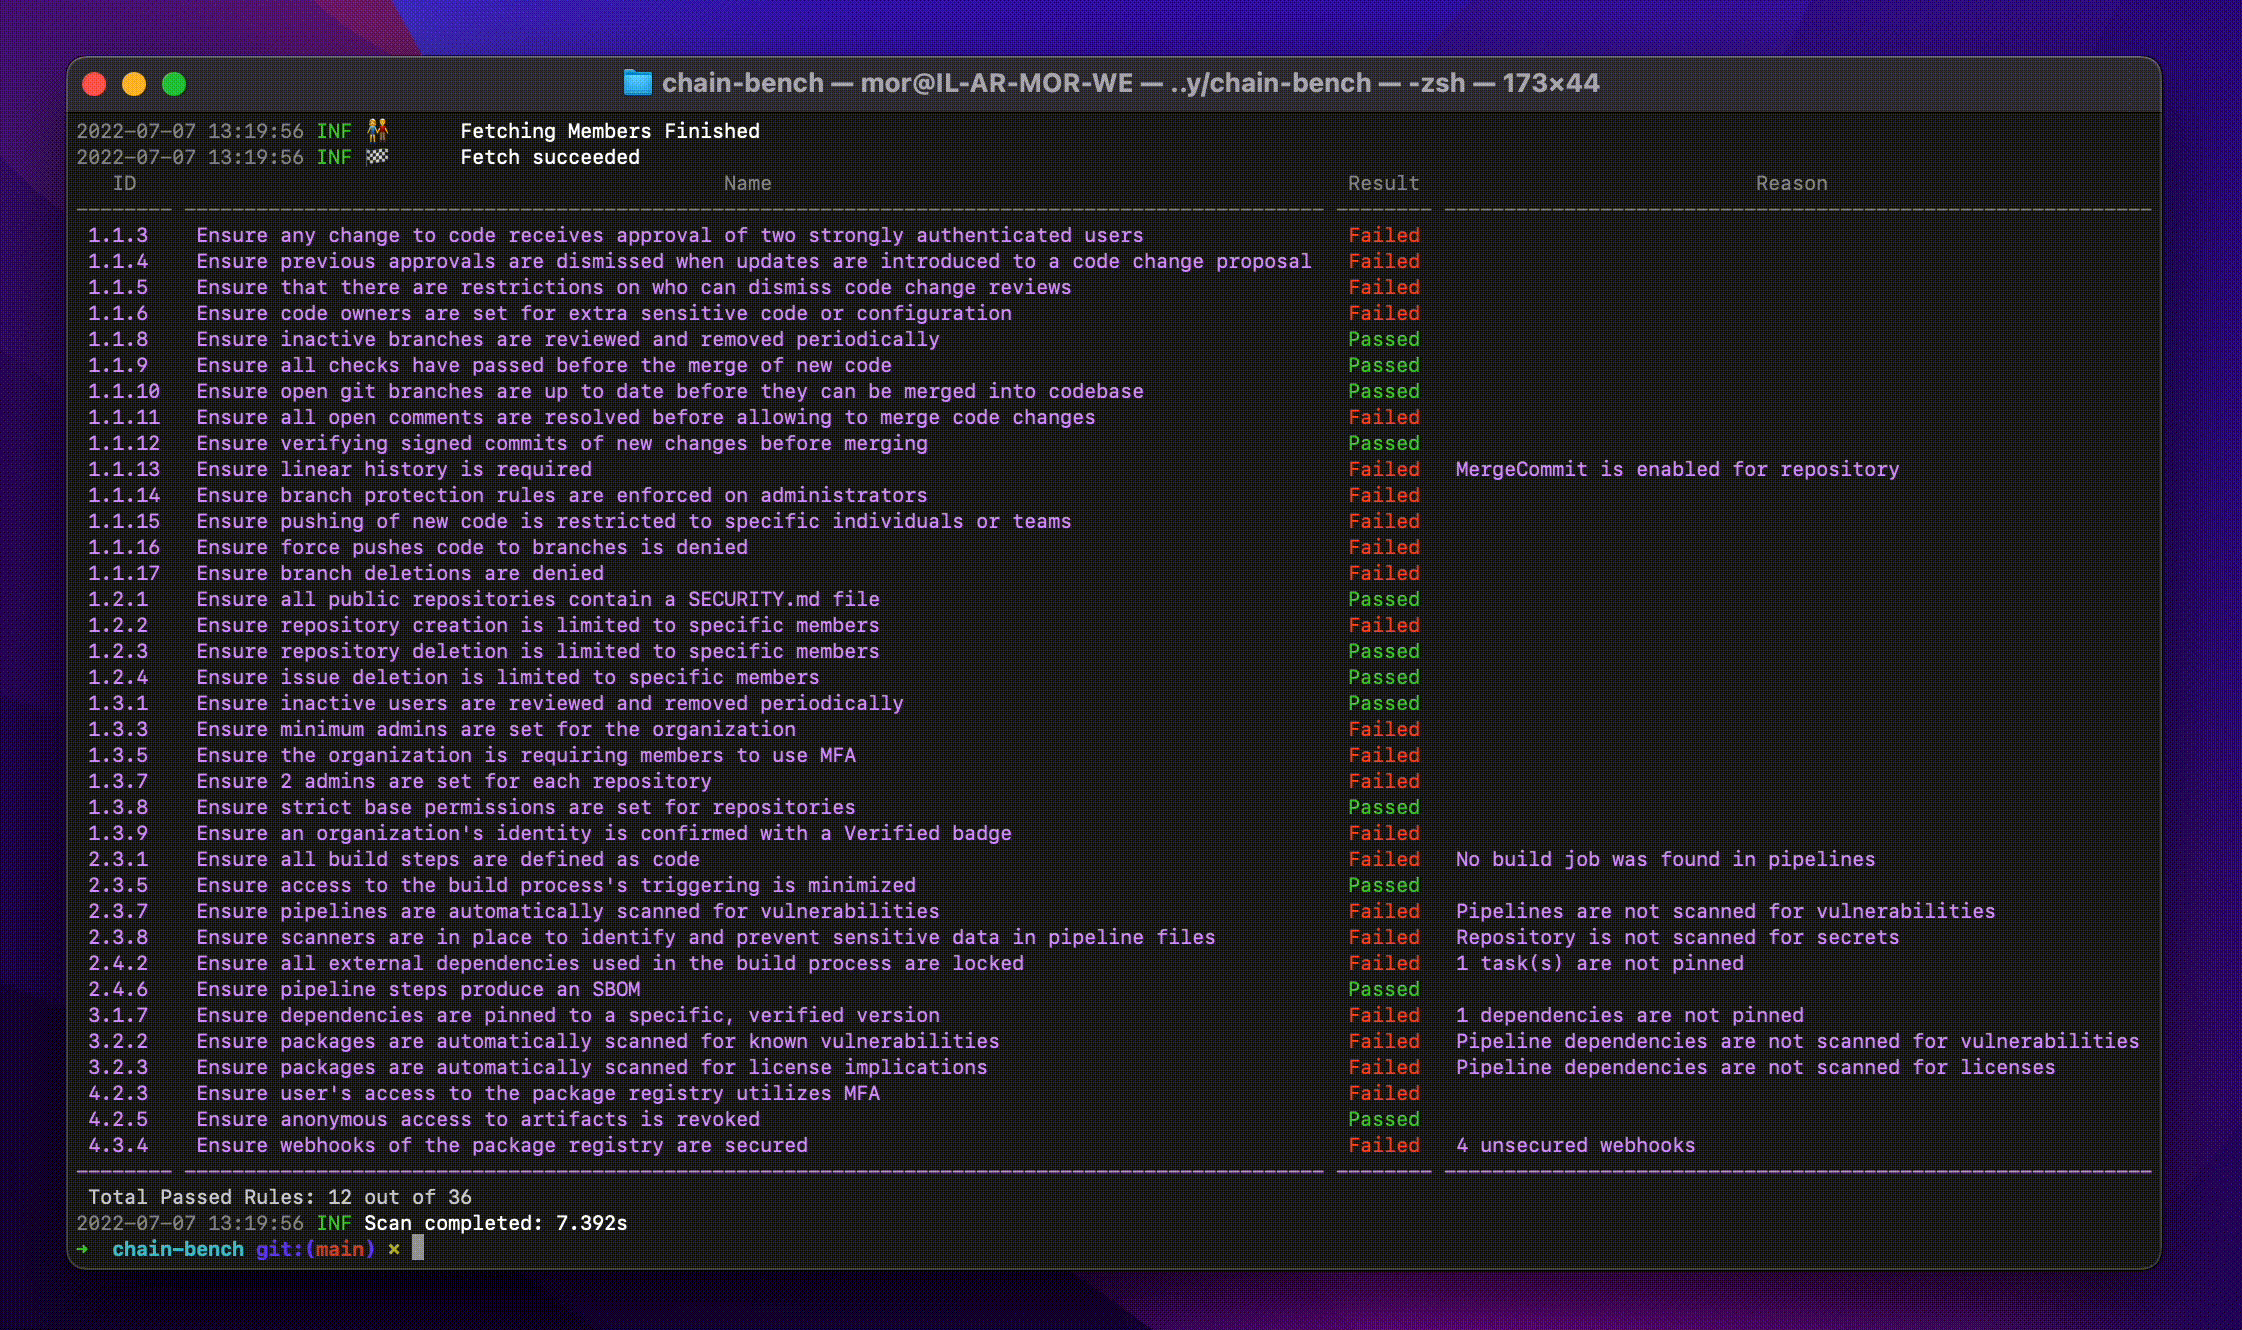
Chain-bench는 새로운 CIS 소프트웨어 공급망 벤치마크를 기반으로 소프트웨어 공급망 스택의 보안 규정 준수를 감사하는 오픈소스 도구입니다. 감사는 전체 SDLC 프로세스를 대상으로 하며, 코드 작성 시점부터 배포 시점까지의 위험을 식별할 수 있습니다.
chain-bench를 실행하는 기본 방법은 독립형 CLI로 사용하는 것입니다. SCM에 접근하려면 계정의 액세스 토큰과 저장소 URL이 필요합니다.
선호하는 설치 방법을 통해 Chain-bench를 설치하세요. 자세한 내용은 문서의 [설치] 섹션을 참조하세요. 예를 들어:
brew install chain-benchnix-env --install -A nixpkgs.chain-benchdocker run aquasec/chain-benchchain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN> -o <OUTPUT_PATH>
chain-bench scan --repository-url <REPOSITORY_URL> --scm-platform <SCM_PLATFORM> --access-token <TOKEN> -o <OUTPUT_PATH>
scm-platform에 지원되는 옵션은 "github" 및 "gitlab" (베타)입니다.
docker run aquasec/chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN>
https://github.com/aquasecurity/chain-bench-action 에서 저장소를 확인하세요.
