CVE-2021-41773
go 언어 poc&exp 프로젝트입니다. 고지: 이 프로젝트는 저자의 일상 학습 노트에서 비롯되었습니다. 관련 기술 및 도구를 불법 테스트에 사용하지 마십시오. 이로 인해 발생하는 모든 불리한 결과에 대해 저자는 책임지지 않습니다.
사용 방법:
./main -u <url>   单个url
./main -u <url> -c <command>  单个url执行单个命令
./main -f <file>  批量验证url文件
./main -f <file> -o <file>  验证url文件,有漏洞的导出
./main -u <url> -cmd    循环非交互式执行命令
프로그램 실행 결과:
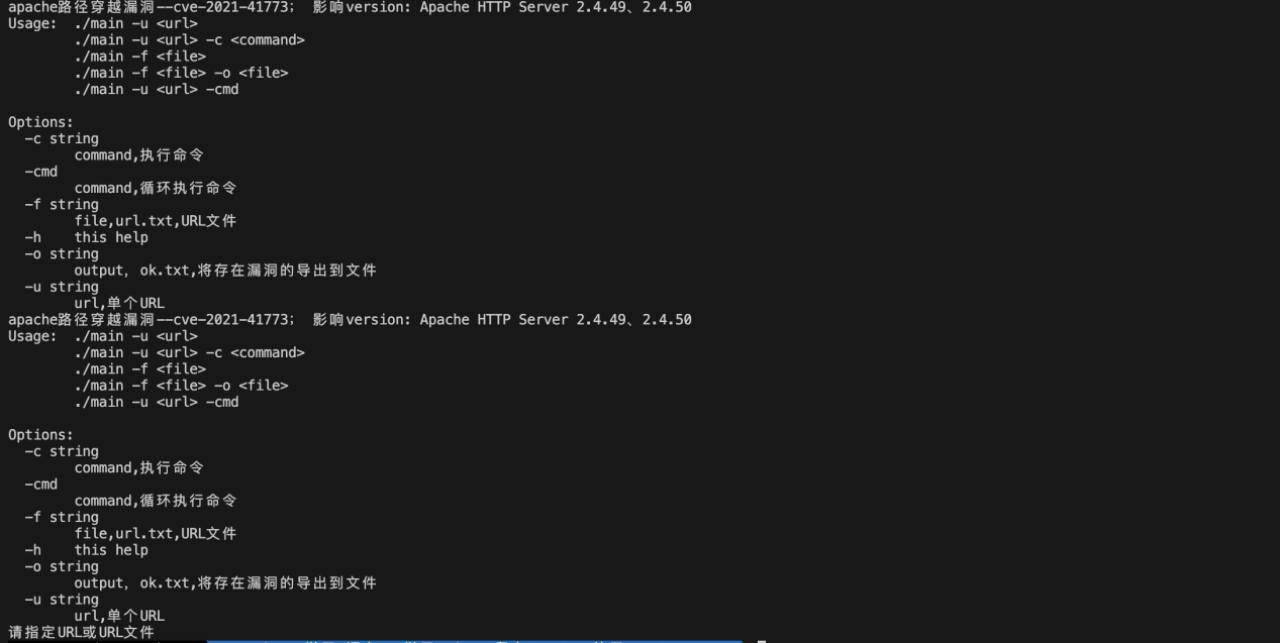
다음 단계로 thread 모듈을 추가하여 -t로 멀티스레드 작업을 수행하고, 다중 취약점 검증 및 익스플로잇 모듈을 추가할 계획입니다.
go 언어 초보자입니다. 고수님들 너그럽게 봐주세요
이 프로젝트가 학습에 조금이라도 도움이 되셨다면, 저자에게 stars를 눌러주세요!!!
 aqiao-jashell/cve-2021-41773

