 amalmurali47/cve-2025-4664
CVE-2025-4664용 PoC 및 설정

이 저장소는 Chromium 기반 브라우저가 Link 헤더 프리로드 요청을 통해 민감한 URL 매개변수를 유출하는 취약점인 CVE-2025-4664를 악용하기 위한 PoC를 포함하고 있습니다.
이 익스플로잇이 어떻게 동작하는지 자세한 설명은 블로그 게시물에서 읽어보세요: https://amalmurali.me/posts/cve-2025-4664e.
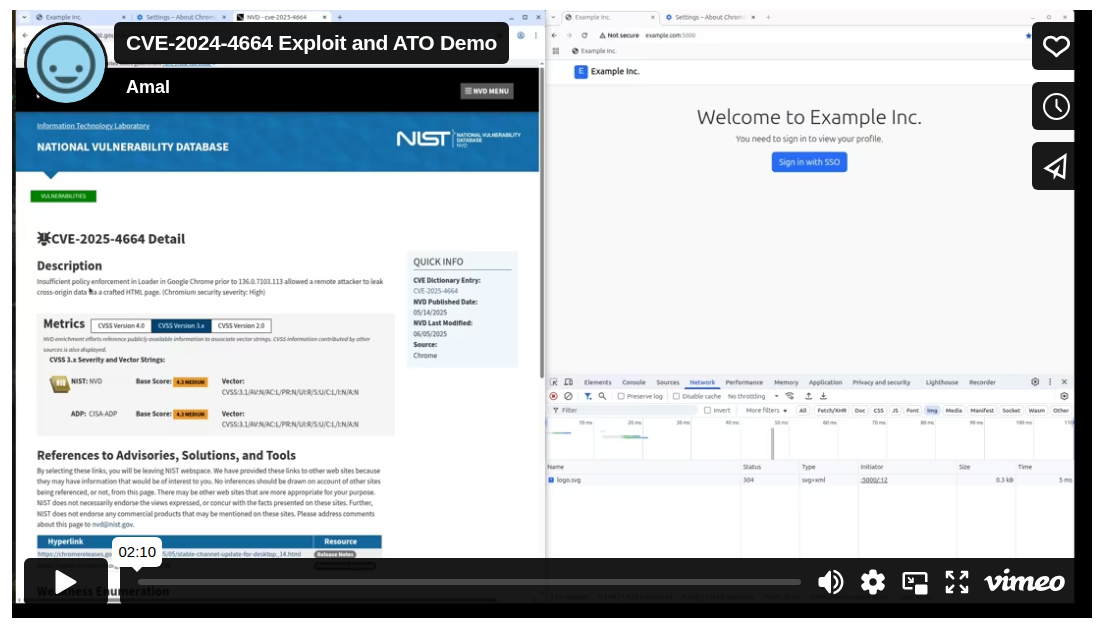
흐름을 이해하려면 이 비디오를 시청하세요:
target.py - 취약한 웹 애플리케이션idp.py - SSO ID 공급자attacker.py - 유출된 토큰을 기록하는 악성 서버templates/ - 데모용 HTML 템플릿static/ - 정적 자산 (로고, 아바타, CSS)python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt
/etc/hosts 파일에 다음 항목을 추가하세요:
127.0.0.1 example.com
127.0.0.1 sso.example.com
127.0.0.1 attacker.test
venv를 활성화한 후 세 개의 서버를 각각 별도의 터미널에서 시작하세요:
# Terminal 1: Target application
python target.py

# Terminal 2: SSO Identity Provider
python idp.py

# Terminal 3: Attacker server
python attacker.py
이 저장소는 교육 목적으로만 제공됩니다. 여기에 제공된 정보는 개발자가 취약점을 이해하고 시스템을 보호하는 데 도움을 주기 위한 것입니다. 이 익스플로잇을 악의적으로 또는 허가 없이 사용하지 마십시오. 이 PoC의 사용은 본인의 책임 하에 이루어집니다. 저자는 이 정보의 사용으로 인해 발생할 수 있는 어떠한 손해나 법적 문제에 대해서도 책임을 지지 않습니다.
