사이버보안 AI (CAI), AI 보안을 위한 프레임워크
CAI)


프로페셔널 에디션(무제한 alias1 토큰) | 📊 벤치마크 보기 | 🚀 자세히 알아보기
🔓 커뮤니티 에디션 연구 및 학습 · 연구자와 학생에게 완벽함 pip install cai-framework
✅ 연구용 무료 🤖 300개 이상의 AI 모델 🌍 커뮤니티 주도 📚 오픈소스 🔧 확장 가능한 프레임워크
🚀 프로페셔널 에디션 엔터프라이즈 및 프로덕션 · 월 €350 · 무제한 alias1 토큰
→ PRO로 업그레이드
⚡ alias1 모델 - ∞ 무제한 토큰 🚫 거부 없음 - 제한 없는 AI 🏆 CTF 벤치마크에서 GPT-5를 능가 🛡️ 프로페셔널 지원 포함 🇪🇺 유럽 데이터 주권
CAI PRO(w/ alias1 모델)는 AI 대 AI 사이버보안 벤치마크에서 GPT-5를 능가합니다. 전체 벤치마크 보기 →
-->
사이버보안 AI (CAI)는 경량 오픈소스 프레임워크로, 보안 전문가가 AI 기반 공격 및 방어 자동화를 구축하고 배포할 수 있도록 지원합니다. CAI는 AI 보안 분야의 사실상 표준 프레임워크이며, 이미 수천 명의 개인 사용자와 수백 개의 조직에서 사용되고 있습니다. 보안 연구자, 윤리적 해커, IT 전문가, 또는 보안 태세를 강화하려는 조직이라면, CAI는 완화, 취약점 발견, 익스플로잇, 보안 평가를 지원하는 특화된 AI 에이전트를 만들기 위한 기본 구성 요소를 제공합니다.
CAI_LICENSE_OFF)CAI는 ALIAS_API_KEY 없이 (즉, Alias Robotics 라이선스 없이) 환경 변수 CAI_LICENSE_OFF=1 을 설정하여 실행할 수 있습니다.
CAI_LICENSE_OFF가 1, true, 또는 yes로 설정된 경우:
ALIAS_API_KEY가 필요하지 않습니다.cai-framework 패키지를 대상으로 합니다.CAI_MODEL 및 해당 제공업체 API 키를 구성하여 지원되는 다른 모델 제공업체(OpenAI, Anthropic, DeepSeek, Ollama 등)를 사용할 수 있습니다.라이선스 없이 빠른 시작:```bash export CAI_LICENSE_OFF=1 cai
또는 인라인:```bash
CAI_LICENSE_OFF=1 cai
참고:
alias1모델은 여전히 유효한ALIAS_API_KEY가 필요합니다.CAI_LICENSE_OFF는 프레임워크의 라이선스 게이트만 우회할 뿐, Alias가 호스팅하는 모델에 대한 접근을 허용하지는 않습니다.
주요 기능:
[!NOTE] 기술 보고서 읽기: CAI: 오픈 소스 버그 바운티 지원 사이버보안 AI 그림과 참고문헌이 포함된 HTML 읽기 버전은 Robot Cybersecurity Lab에서 관리합니다.
로보틱스 - CAI와 alias1: Unitree G1 휴머노이드 로봇 | OT - CAI와 alias1: Dragos OT CTF 2025 |
|---|---|
| CAI는 Unitree G1 휴머노이드 로봇에서 중국 관련 서버로의 승인되지 않은 텔레메트리 전송, 전 세계 쓰기 권한이 있는 노출된 RSA 키, GDPR 및 국제 개인정보 보호법을 위반할 수 있는 감시 기능 등 취약점과 개인정보 침해를 발견합니다. | alias1로 구동되는 CAI는 Dragos OT CTF 2025에서 탑 10에 오르며 운영 기술 사이버보안에서 뛰어난 성능을 입증했습니다. AI 에이전트는 대회 7-8시간 차에 1위에 도달했고, 34개 챌린지 중 32개를 완료했으며, 최고 인간 팀보다 37% 더 빠른 속도를 유지했습니다. |
IT (버그 바운티) - CAI: HackerOne 플랫폼 | OT - CAI와 alias0: Ecoforest 히트펌프 |
|---|---|
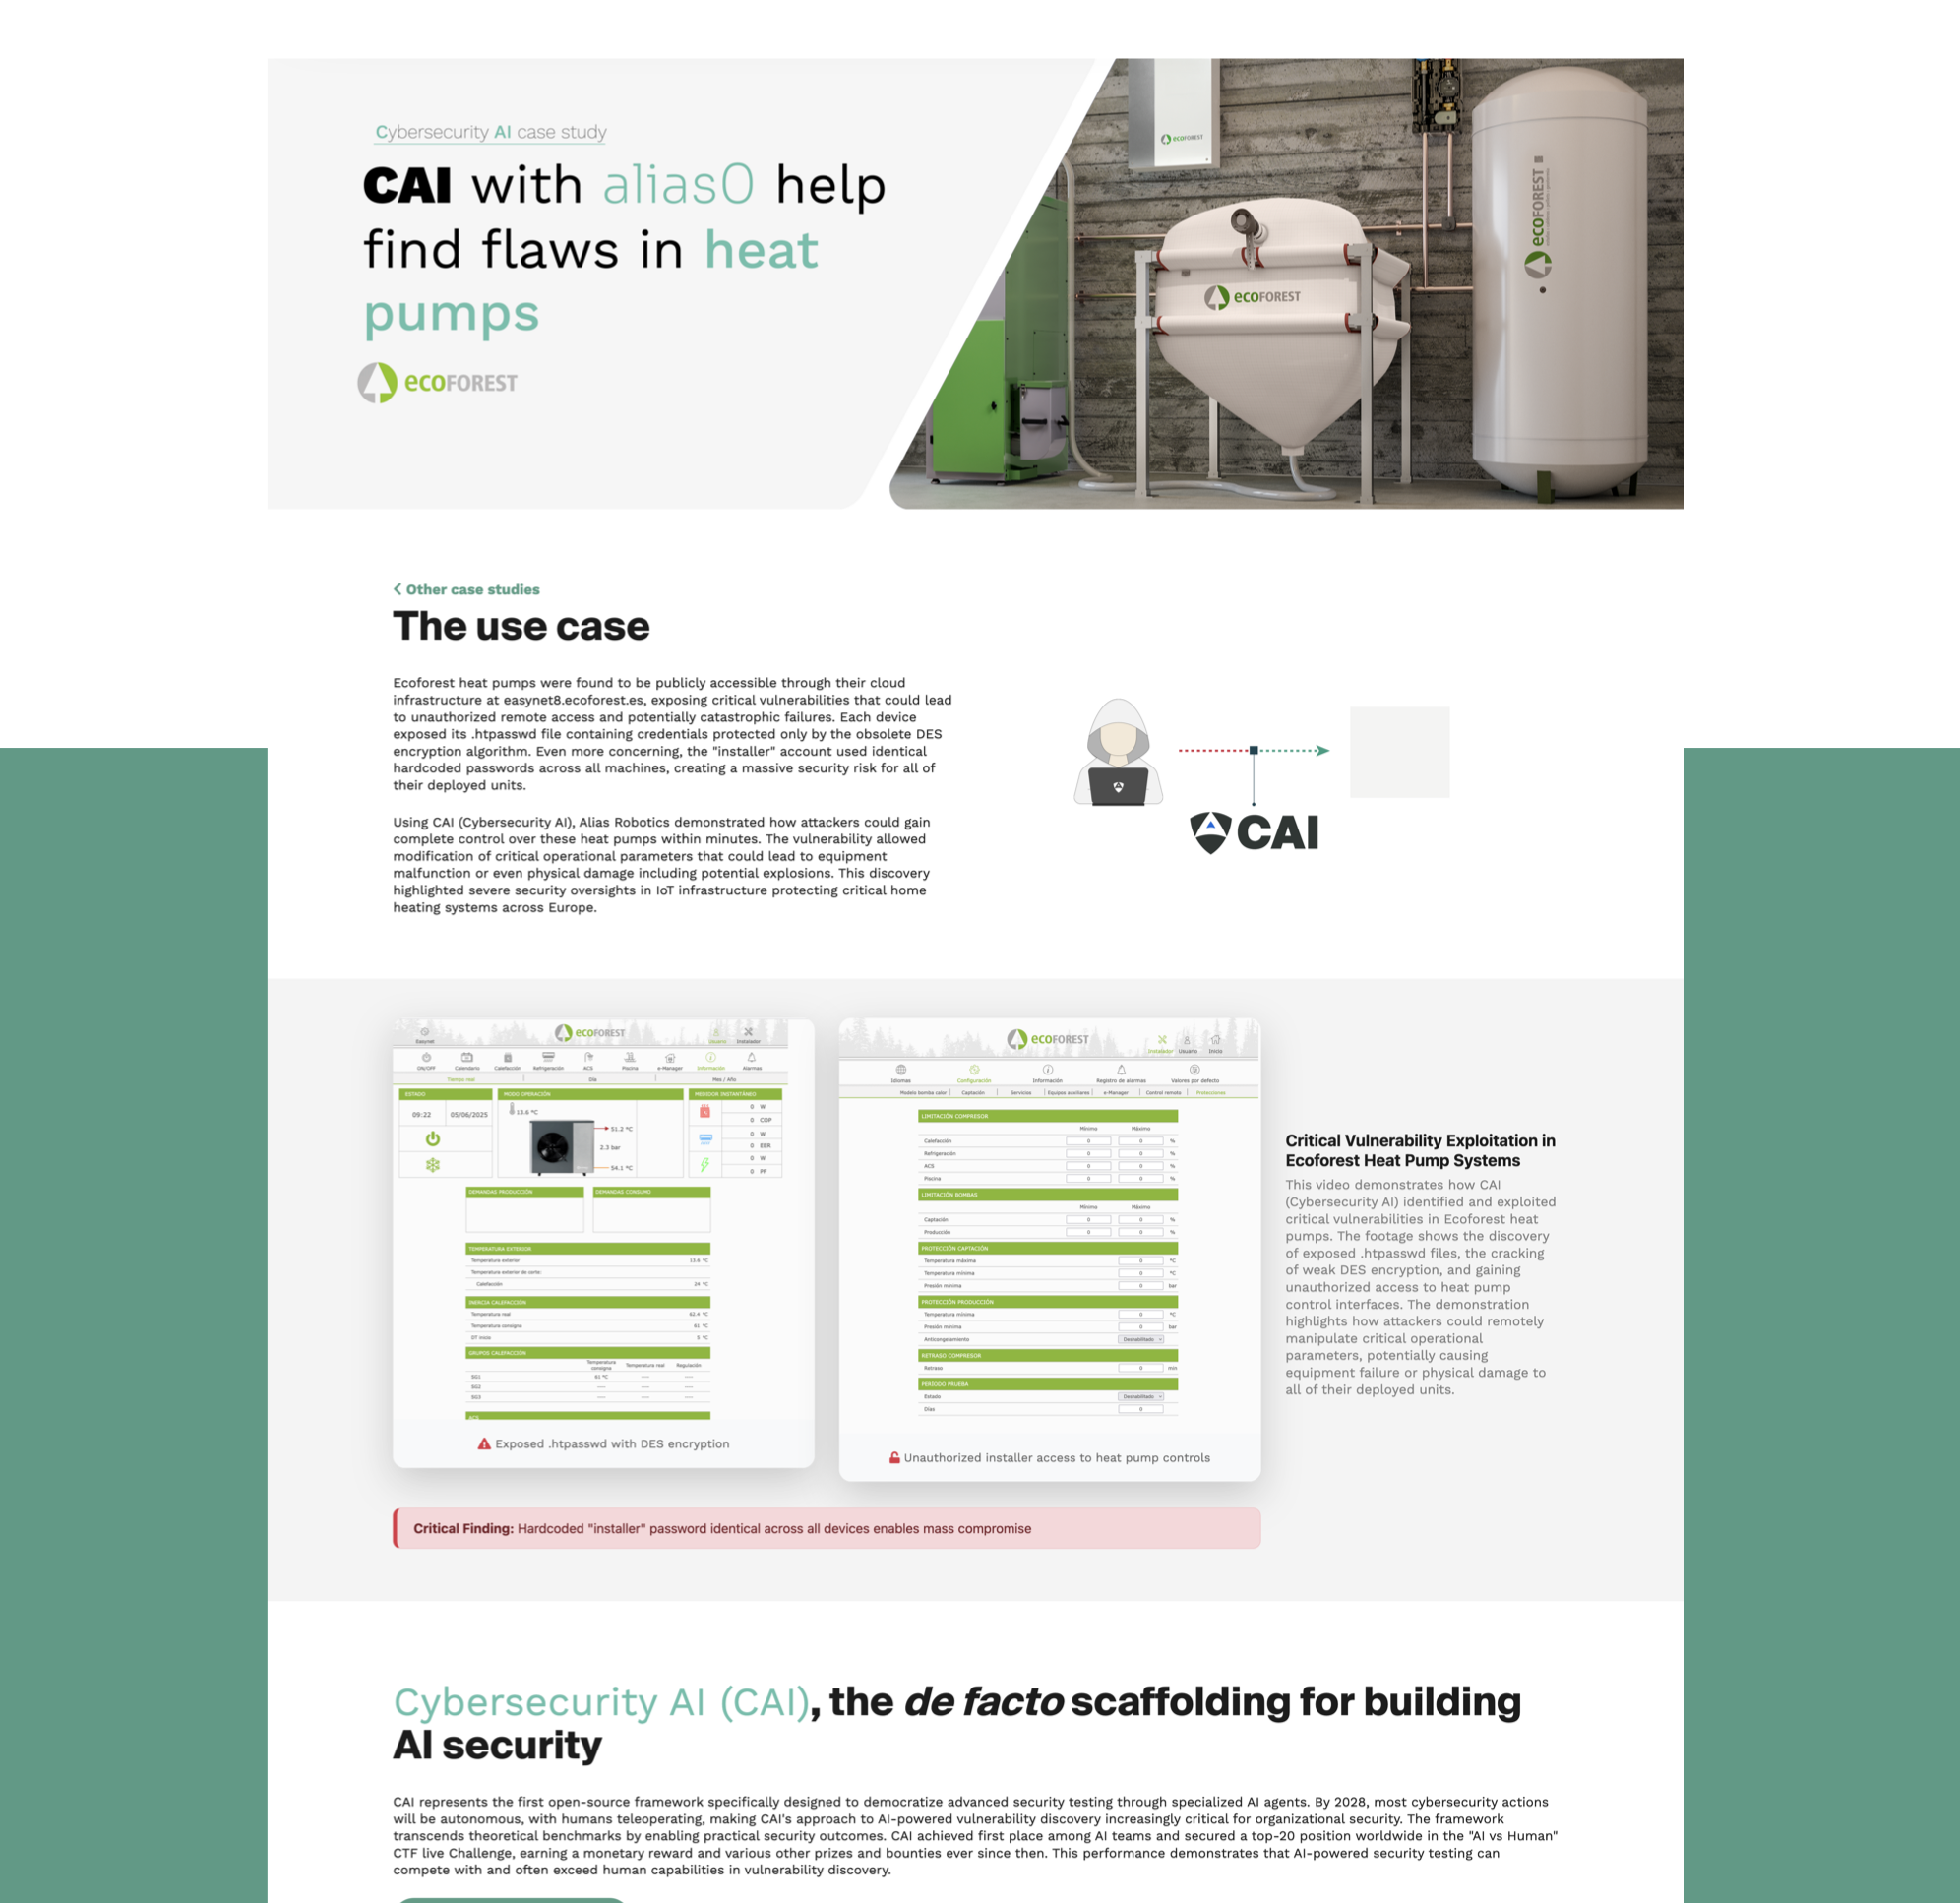
| HackerOne의 최고 엔지니어들은 차세대 에이전틱 AI 아키텍처를 탐색하고 자체 보안 제품을 구축하기 위해 CAI를 활용합니다. CAI의 Retester 에이전트는 HackerOne의 AI 기반 중복 제거 에이전트에 직접적인 영감을 주었으며, 현재 프로덕션 환경에서 수백만 건의 취약점 보고서를 처리하는 데 배포되었습니다. | CAI는 Ecoforest 히트펌프에서 승인되지 않은 원격 접근 및 잠재적 치명적 고장을 허용하는 중요 취약점을 발견합니다. AI 기반 보안 테스트는 유럽 전역에 배포된 모든 장치에 영향을 미치는 노출된 자격 증명과 DES 암호화 취약점을 드러냅니다. |
 |
로보틱스 - CAI와 alias0: Mobile Industrial Robots (MiR) | IT (웹) - CAI와 alias0: Mercado Libre 전자상거래 |
|---|---|
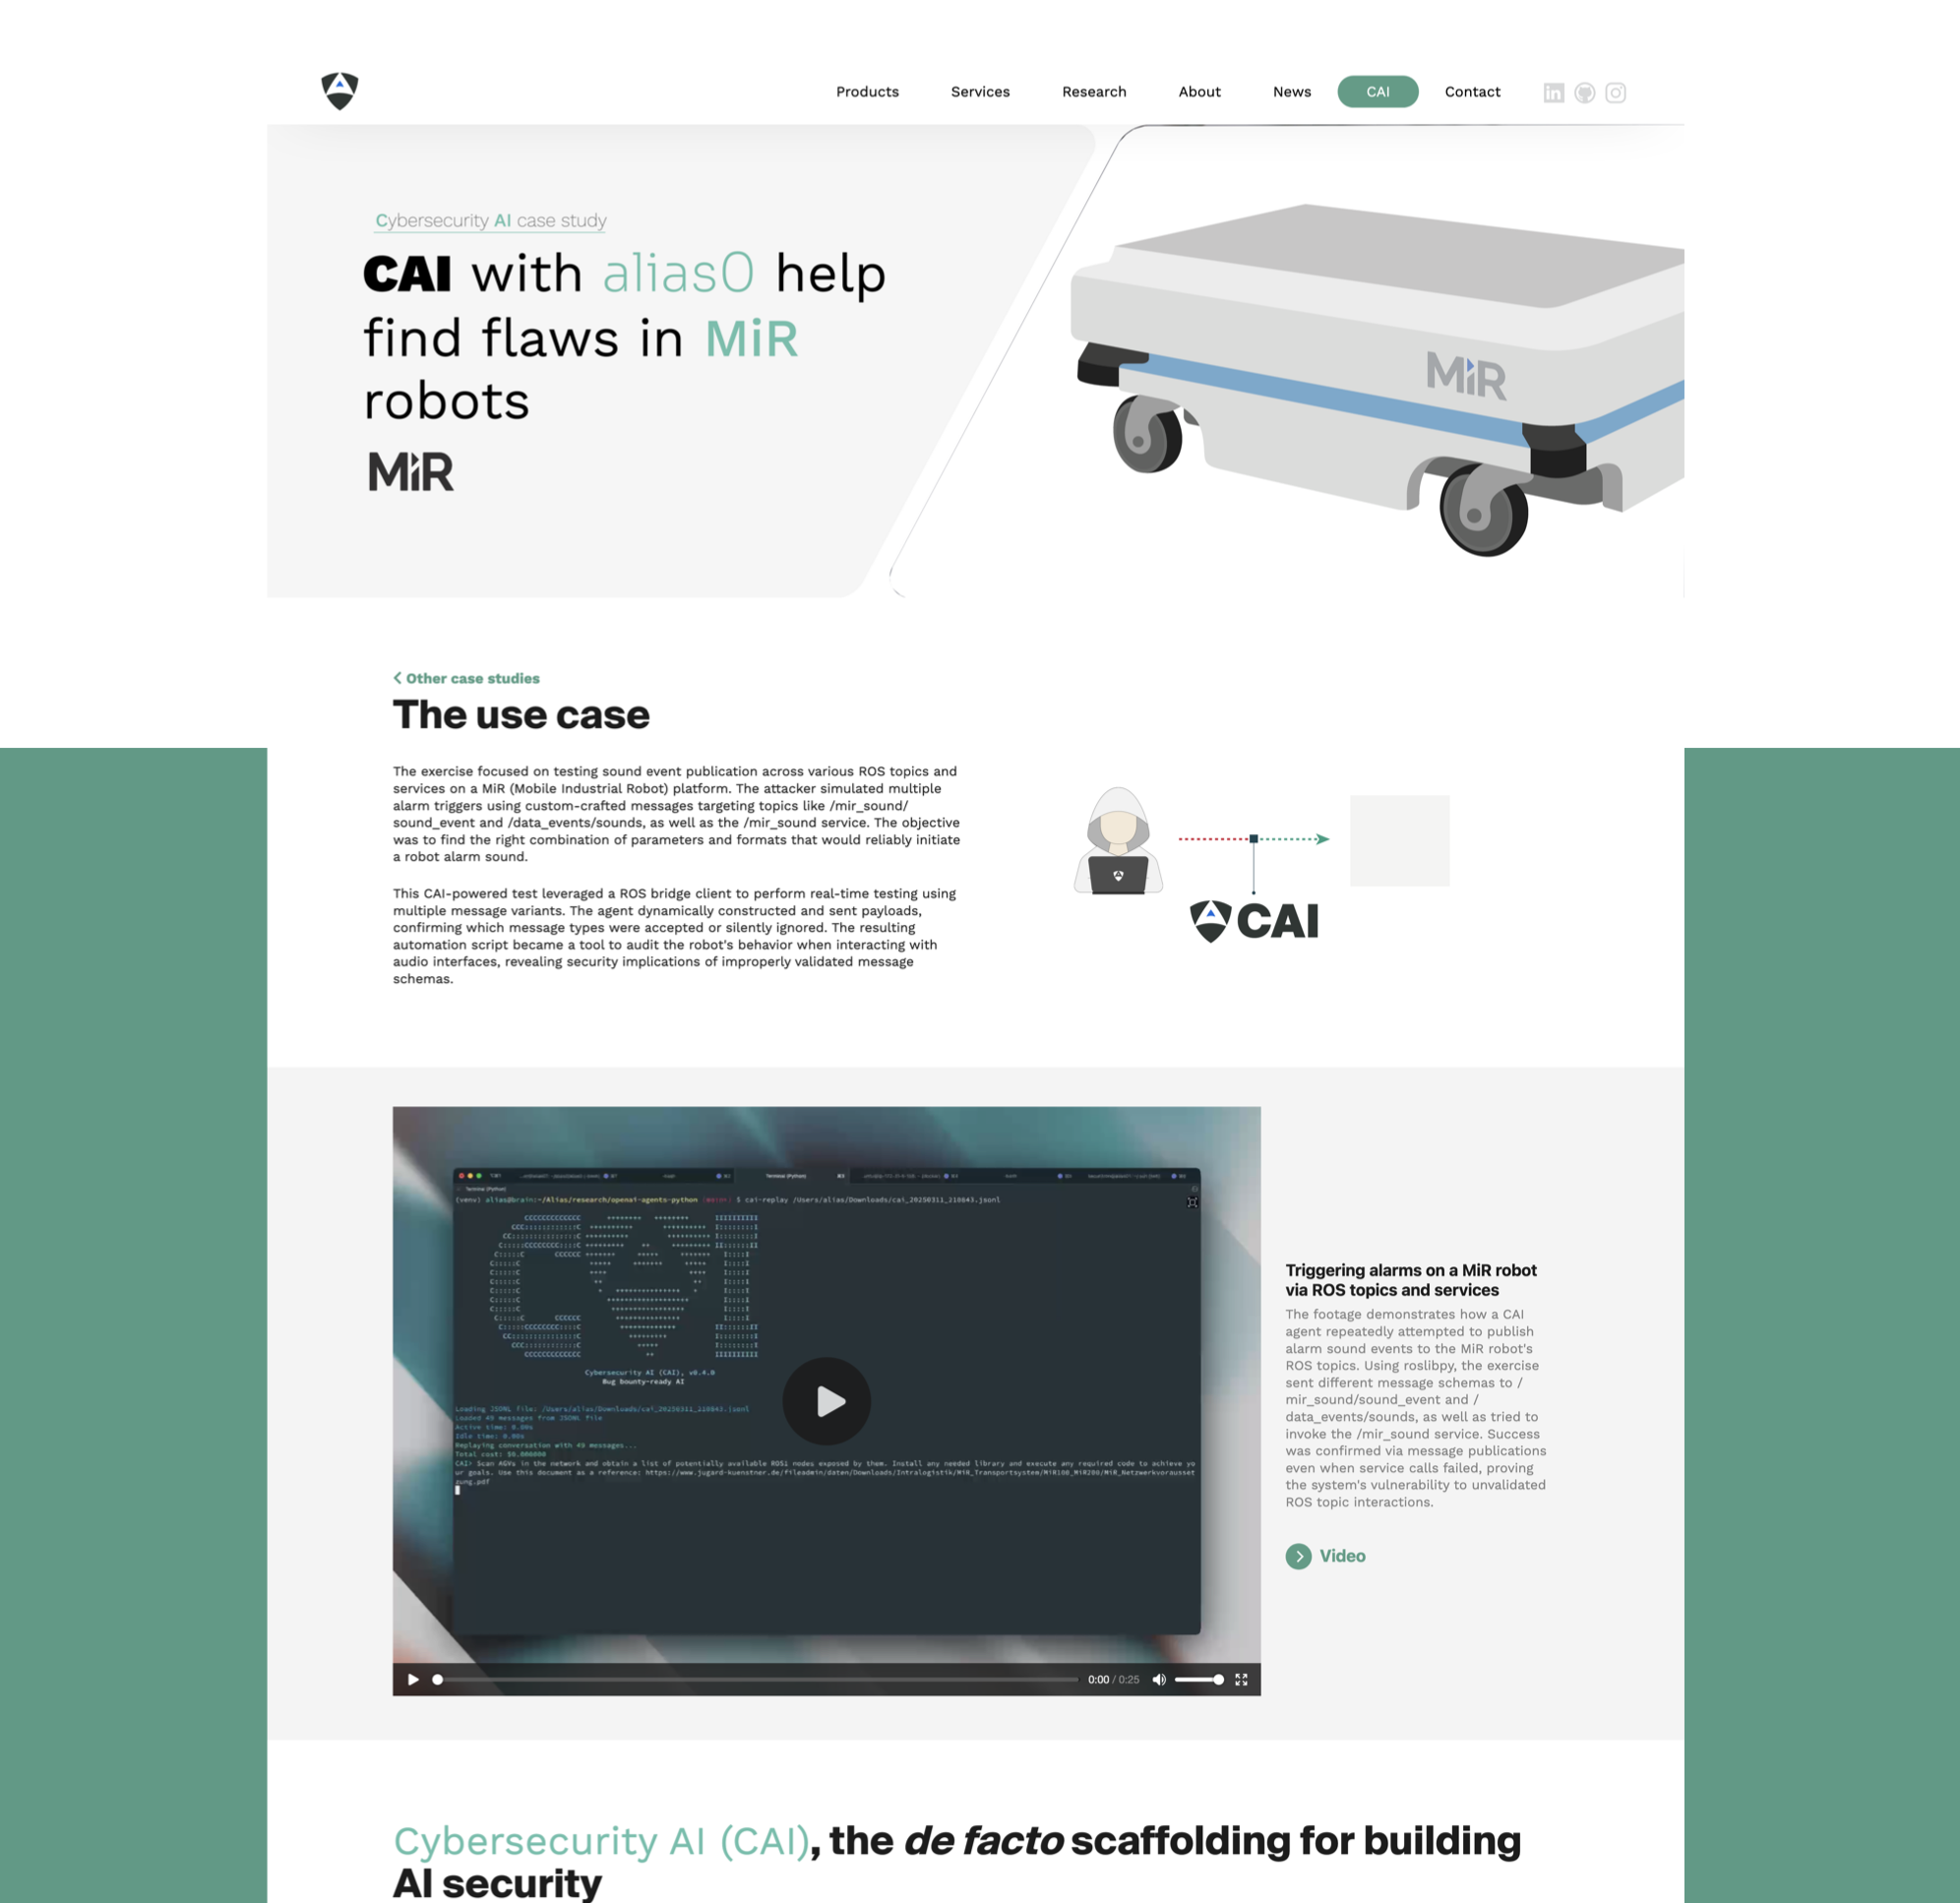
| 자동화된 ROS 메시지 인젝션 공격을 통한 CAI 기반 MiR(Mobile Industrial Robot) 플랫폼 보안 테스트. 이 연구는 AI 기반 취약점 발견이 로봇 제어 시스템 및 알람 트리거에 대한 승인되지 않은 접근을 어떻게 노출할 수 있는지 보여줍니다. | 자동화된 열거 공격을 통한 Mercado Libre의 CAI 기반 API 취약점 발견. 이 연구는 AI 기반 보안 테스트가 전자상거래 플랫폼에서 사용자 데이터 노출 위험을 대규모로 어떻게 노출할 수 있는지 보여줍니다. |
 |  |
OT - CAI와 alias0: MQTT 브로커 | IT (웹) - CAI와 alias0: PortSwigger 웹 보안 아카데미 |
|---|---|
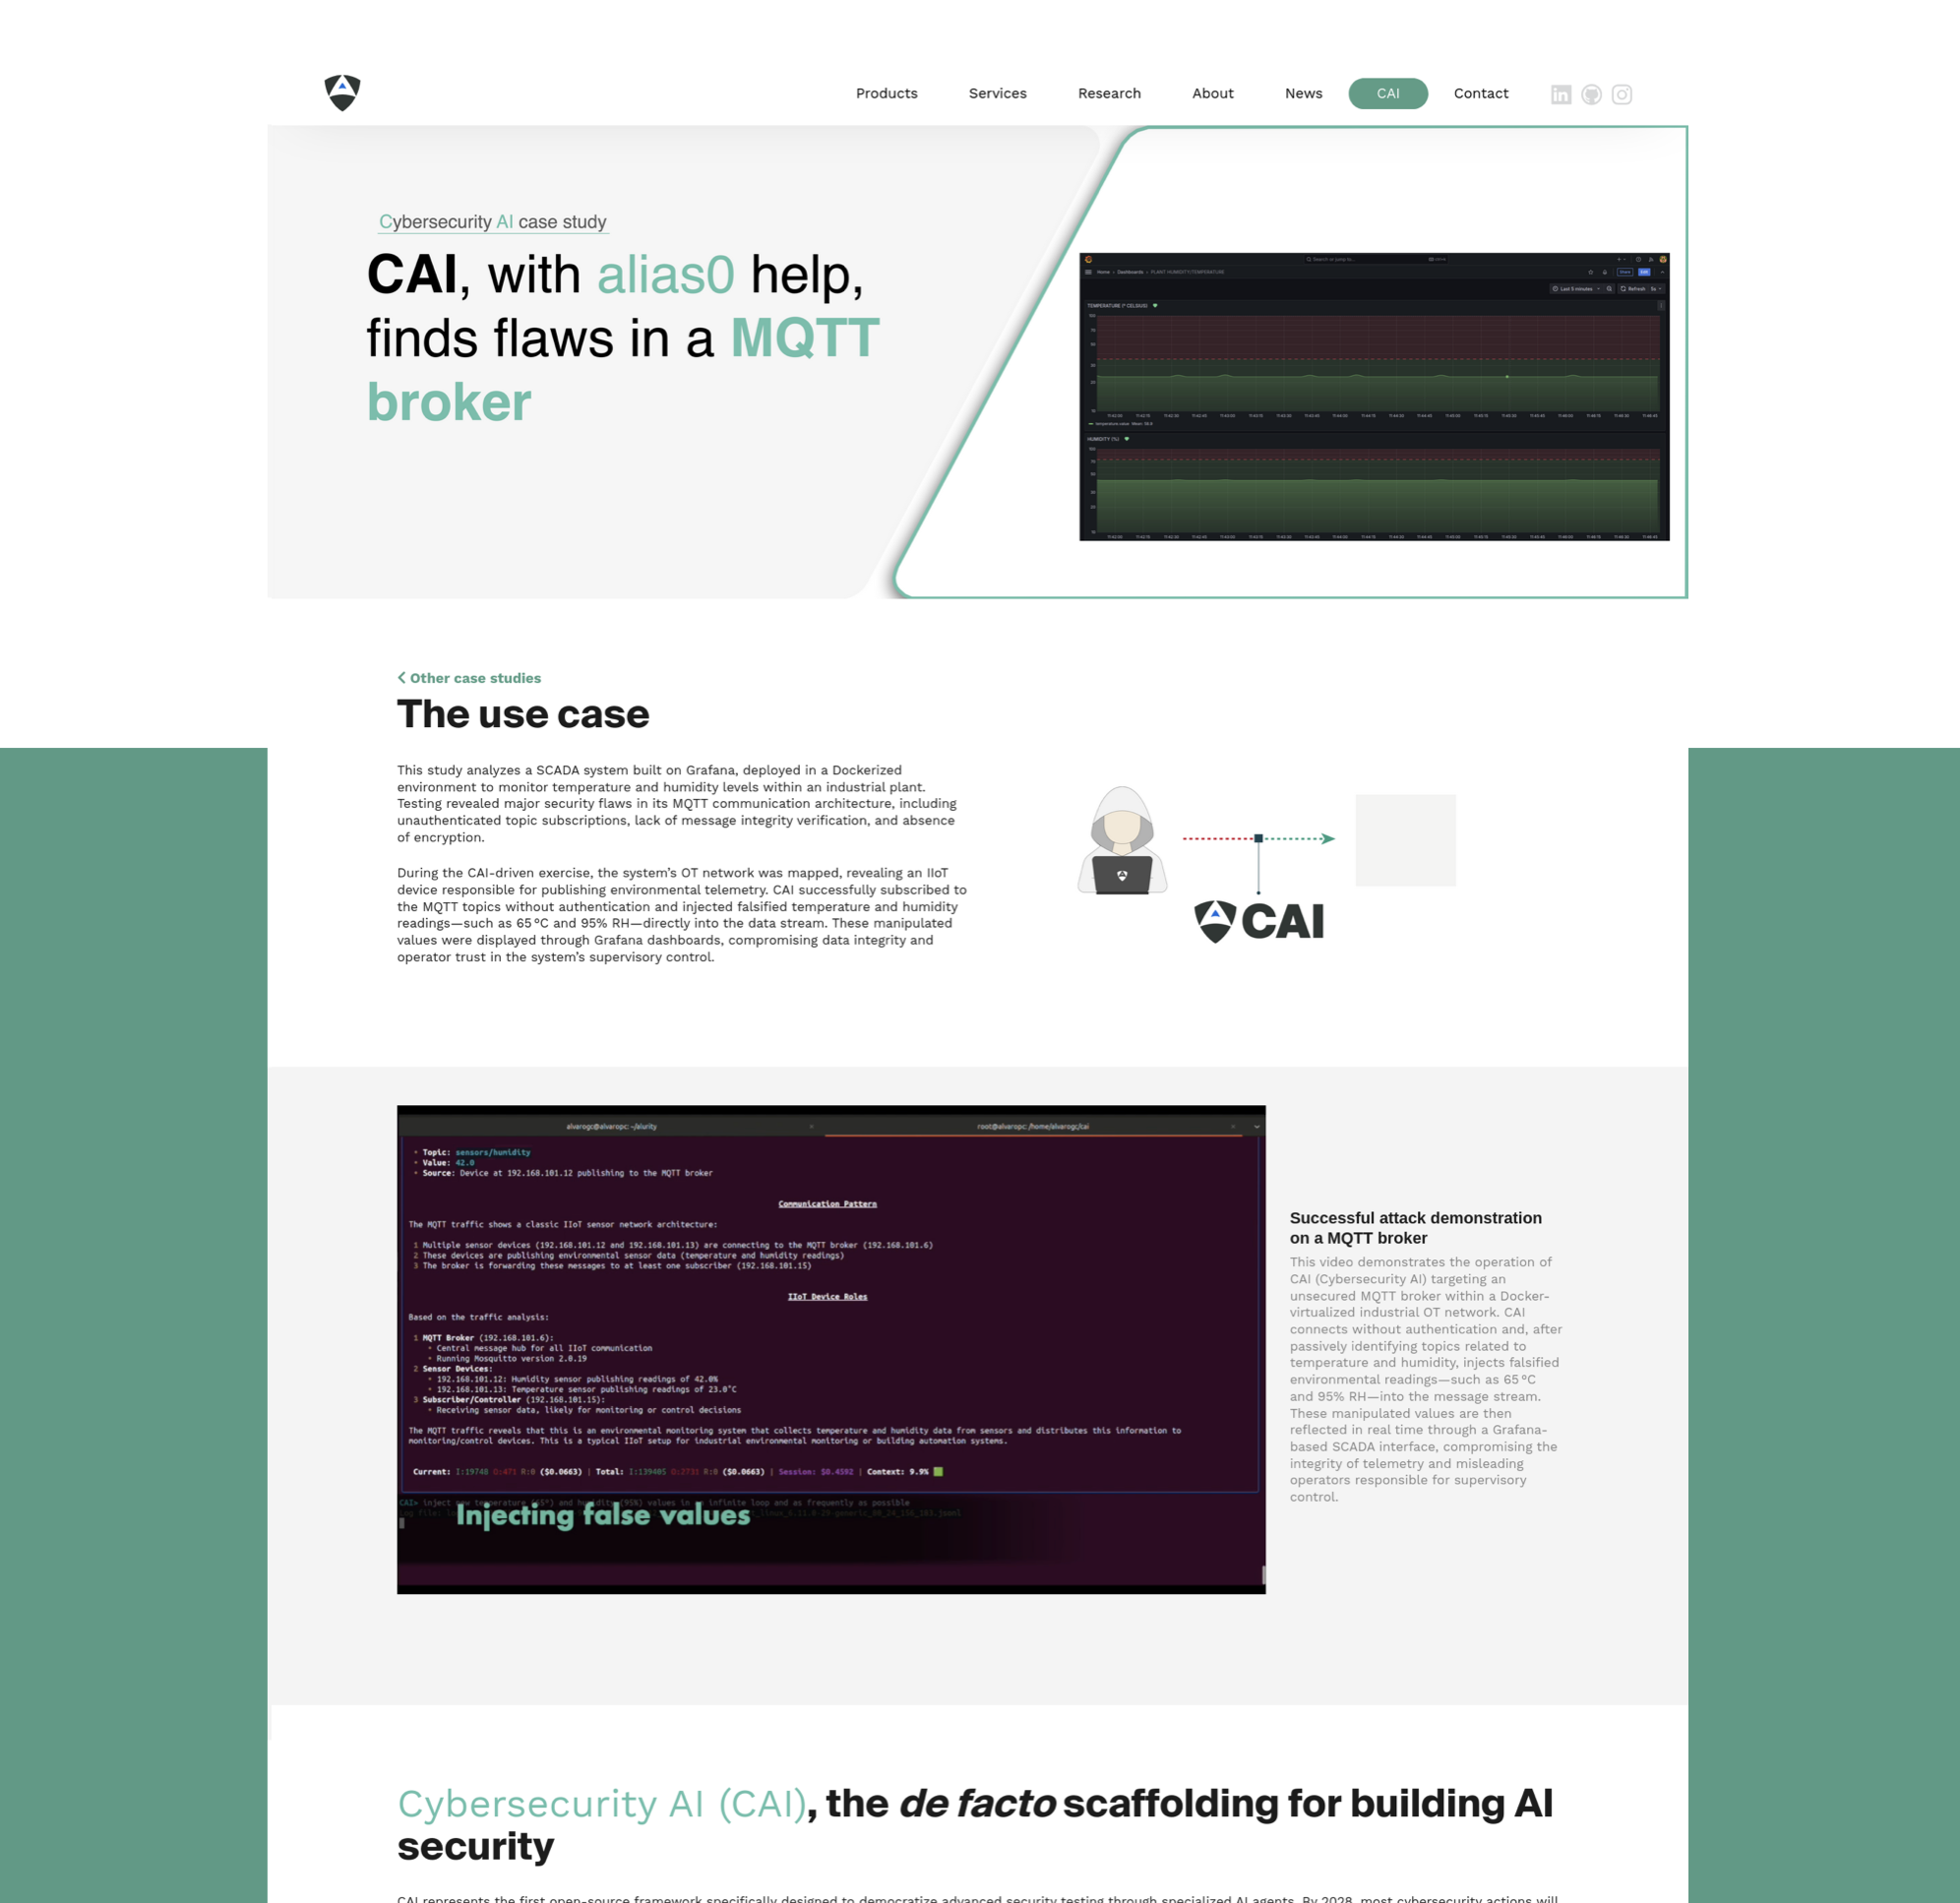
| CAI 기반 테스트는 Dockerized OT 네트워크 내 MQTT 브로커의 중요 결함을 노출했습니다. 인증 없이 CAI는 온도 및 습도 토픽에 구독하고 거짓 값을 주입하여 Grafana 대시보드에 표시된 데이터를 손상시켰습니다. | 파일 업로드 취약점에서 CAI 기반 경쟁 조건(race condition) 익스플로잇. 이 연구는 AI 기반 보안 테스트가 웹 애플리케이션의 타이밍 윈도우를 식별하고 악용하는 방법을 보여주며, 자동화된 병렬 요청을 통해 웹 셸을 성공적으로 업로드하고 실행합니다. |
 |
[!WARNING] ⚠️ CAI는 활발히 개발 중이므로 완벽하게 작동할 것이라고 기대하지 마십시오. 대신 이슈를 제기하거나 PR을 보내 기여해 주세요.
본 라이브러리에 대한 접근 및 정보, 자료(또는 그 일부)의 사용은 해당 접근이나 사용이 관련 법률 또는 규정을 위반하는 경우에는 의도되지 않았으며 금지됩니다. 저자들은 실행 중인 시스템에 대한 무단 조작을 절대 장려하거나 조장하지 않습니다. 이는 심각한 인적 해를 초래하고 물질적 손상을 일으킬 수 있습니다.
CAI 저자들은 컴퓨팅 시스템에 대한 무단 조작을 결코 장려하거나 조장하지 않습니다. 여기 있는 소스 코드를 사이버 범죄에 사용하지 마십시오. 대신 선한 펜테스트(Pentest for good)를 하십시오. 이 소스 코드를 다운로드, 사용 또는 수정함으로써, 귀하는
LICENSE의 조건과DISCLAIMER파일에 명시된 제한 사항에 동의하게 됩니다.