 aleksamcode/wifi-password-stealer
저장된 WiFi 데이터(SSID 및 비밀번호)를 유출하는 간단한 Windows 및 Linux 키스트로크 주입 도구



평범해 보이는 USB 드라이브를 컴퓨터에 꽂자마자 데이터를 순식간에 훔쳐내는 해커의 모습을 영화에서 본 적이 있나요? 오늘 바로 그런 일을 하는 장치를 직접 만들어 보겠습니다.
⚠️ 면책 조항:
이 프로젝트의 모든 내용은 보안 연구 목적으로만 제공됩니다.
2022년 여름, 나는 대상 컴퓨터에서 데이터를 추출할 수 있는 장치를 만들기 시작했습니다. 그런데 어떻게 해야 악성코드를 배포하고 정보를 빼낼 수 있을까요? 다음 섹션에서는 커스텀 키 입력 주입 도구를 만드는 데 필요한 필수 단계, 기반 개념 및 기술적 세부 사항을 설명하겠습니다. 이 프로젝트는 특히 WiFi 자격 증명을 대상으로 하지만, 페이로드는 더 고급 또는 악의적인 목적으로 쉽게 수정할 수 있습니다. 유일한 한계는 여러분의 창의성과 기술적 전문성입니다.
시간이 지나면서 이 프로젝트는 다양한 스크립트와 도구를 포함하게 되었습니다. 원래는 Rubber Ducky, 특히 Raspberry Pi Pico(RPi Pico)를 사용한 비용 효율적인 버전의 기능을 시연하기 위해 만들어졌습니다. 현재 프로젝트의 두 가지 주요 구성 요소는 다음과 같습니다.
잠금 해제된 피해자 컴퓨터에 물리적으로 접근할 수 있어야 합니다.
네트워크 매체를 통한 유출을 위해 SMTP를 사용하여 도난 데이터를 보내려면 컴퓨터가 인터넷에 연결되어 있어야 합니다.
Linux 익스플로잇을 위해 피해자 컴퓨터의 비밀번호를 알고 있어야 합니다.
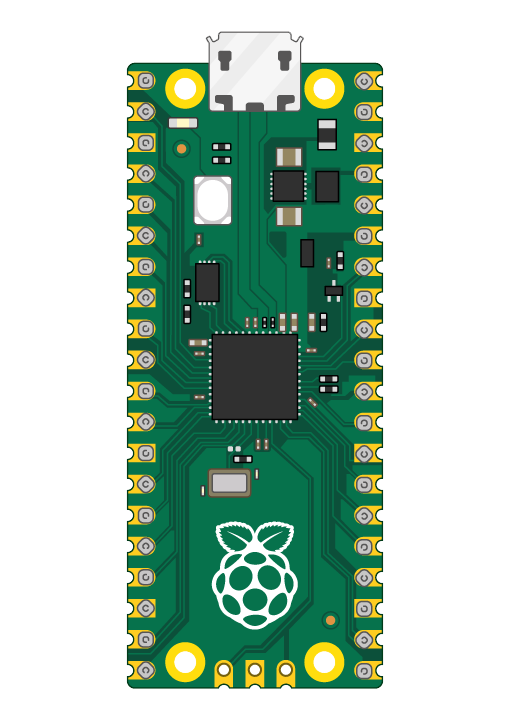
pico-ducky를 만든 후에는 수정된 페이로드(Windows 익스플로잇의 경우 SMTP 세부 정보에 맞게 조정, Linux 익스플로잇의 경우 Linux 비밀번호 및 USB 드라이브 이름에 맞게 조정)를 RPi Pico에 복사하기만 하면 됩니다.
[!NOTE]
이 도구는 Rubber Ducky를 사용하여 구축할 수도 있지만, RPi Pico는 약 $4.00인 반면 Rubber Ducky는 $80.00라는 점을 명심하세요.
하지만 pico-ducky는 좋고 예산 친화적인 솔루션이지만, Rubber Ducky는 은밀함과 최신 DuckyScript 버전 사용과 같은 장점을 제공합니다.
RPi Pico에서 페이로드를 작성하는 데 Ducky Script를 사용하려면 먼저 pico-ducky로 변환해야 합니다. pico-ducky를 생성하려면 이 간단한 단계를 따르세요.
키 입력 주입 도구는 호스트 시스템에 연결되면 사용자가 입력하는 키 입력을 모방하는 코드를 실행하여 악성 명령을 실행합니다. USB 드라이브처럼 보이지만 미리 프로그래밍된 페이로드를 입력하는 키보드처럼 작동합니다. Rubber Ducky와 같은 도구는 분당 1,000단어 이상을 입력할 수 있습니다. 일단 생성되면 물리적 접근 권한이 있는 사람이라면 누구나 이 페이로드를 쉽게 배포할 수 있습니다.
페이로드는 STRING 명령을 사용하여 키 입력 주입을 처리합니다. 하나 이상의 영숫자/문장 부호 문자를 허용하며 남은 줄을 대상 시스템에 그대로 입력합니다. ENTER/SPACE는 키보드 키를 누르는 것을 시뮬레이션합니다.
페이로드 실행을 일시 중지하기 위해 DELAY 명령을 사용합니다. 이는 페이로드가 명령줄과 같은 요소를 기다려야 할 때 유용합니다. 새로운 USB 장치가 대상 컴퓨터에 연결될 때 초기에 지연을 사용하는 것이 유용합니다. 처음에는 컴퓨터가 입력 명령을 수락하기 전에 일련의 작업을 완료해야 합니다. HID의 경우 설정 시간이 매우 짧습니다. 대부분의 경우 드라이버가 내장되어 있기 때문에 1초 미만이 소요됩니다. 그러나 경우에 따라 느린 PC가 pico-ducky를 인식하는 데 더 오래 걸릴 수 있습니다. 일반적인 조언은 대상에 따라 지연 시간을 조정하는 것입니다.
데이터 유출은 컴퓨터/장치에서 데이터를 무단으로 전송하는 것입니다. 데이터가 수집되면 공격자는 암호화 또는 압축을 사용하여 네트워크를 통해 데이터를 전송하는 동안 탐지를 피하기 위해 데이터를 패키징할 수 있습니다. 가장 일반적인 두 가지 유출 방법은 다음과 같습니다.
이 방법은 Windows 익스플로잇에 사용되었습니다. 전체 페이로드는 여기에서 확인할 수 있습니다.
이 방법은 Linux 익스플로잇에 사용되었습니다. 전체 페이로드는 여기에서 확인할 수 있습니다.
Windows 페이로드(payload1.dd)를 사용하려면 핀 사이에 점퍼 와이어를 연결할 필요가 없습니다.
비밀번호가 .txt 파일로 내보내지면 페이로드는 Yahoo SMTP를 사용하여 지정된 이메일로 데이터를 보냅니다. 자세한 지침은 다음 링크를 참조하세요. 또한 페이로드 템플릿을 SMTP 정보로 업데이트해야 합니다. 즉, RECEIVER_EMAIL, SENDER_EMAIL 및 이메일 PASSWORD를 업데이트해야 합니다. 또한 이메일 본문과 제목을 업데이트할 수도 있습니다.
[!NOTE]
이메일로 데이터를 보낸 후
.txt파일은 삭제됩니다.다른 이메일 제공업체의 SMTP를 사용할 수도 있지만, 페이로드에 작성할 SMTP 서버 및 포트 번호에 주의해야 합니다.
일부 네트워크에서는 방화벽에서 알 수 없는 SMTP 사용을 차단할 수 있다는 점을 명심하세요.
Linux 페이로드(payload2.dd)를 사용하려면 RPi Pico의 code.py 코드와 일치하도록 GND와 GPIO5 사이에 점퍼 와이어를 연결해야 합니다. RPi Pico에서 여러 페이로드를 설정하는 방법에 대한 자세한 내용은 이 링크를 방문하세요.

그림 1: Linux에서의 익스플로잇
비밀번호가 컴퓨터에서 내보내지면 데이터는 지정된 USB 플래시 드라이브에 저장됩니다. 이 페이로드가 제대로 작동하려면 USB 드라이브의 올바른 이름으로 업데이트해야 합니다. 즉, 두 곳에서 USBSTICK을 USB 드라이브 이름으로 바꿔야 합니다.
또한 페이로드의 세 곳에서 Linux PASSWORD도 업데이트해야 합니다. 위에서 언급했듯이 이 익스플로잇이 성공하려면 피해자의 Linux 시스템 비밀번호를 알고 있어야 하므로 이 공격의 성공 가능성은 낮아집니다.
