
Really Simple SSL의 2FA 우회 취약점인 CVE-2024-10924에 대한 침투 테스트 보고서 및 익스플로잇으로, 정찰, 악용 및 수정 지침을 포함합니다.

대상: https://skior.co
취약점: CVE-2024-10924 - Really Simple SSL 플러그인의 2FA 우회
심각도: 심각 (CVSS 점수: 9.8)
상태: 성공적으로 익스플로잇됨
발견 날짜: 2025-06-25
보고서 버전: 2.1
이 침투 테스트는 인증되지 않은 공격자가 이중 인증(2FA) 제어를 우회하여 WordPress 사이트에 대한 관리자 액세스 권한을 얻을 수 있는 심각한 인증 우회 취약점을 발견했습니다.
| 위험 수준 | 확률 | 영향 | 완화 우선순위 |
|---|---|---|---|
| 심각 | 높음 | 전체 시스템 손상 | 즉시 |
| 높음 | 중간 | 데이터 유출 | 높음 |
| 중간 | 낮음 | 서비스 중단 | 중간 |
| 필드 | 값 |
|---|---|
| 도메인 | https://skior.co |
| IP 주소 | 123.456.789.200 |
| 서버 | nginx/1.26.0 (Ubuntu) |
| PHP 버전 | 8.2.28 |
| CMS | WordPress 6.8.1 |
| 취약 플러그인 | Really Simple SSL |
| 지리적 위치 | 미국 |
| 호스팅 제공자 | 전문 호스팅 (VPS/전용 서버 가능) |
이 평가는 업계 표준에 기반한 체계적인 블랙박스 침투 테스트 방법론을 따릅니다:
| 날짜/시간 | 이벤트 | 세부 사항 |
|---|---|---|
| 2025-06-25 14:02 | 초기 정찰 | Wappalyzer 분석 완료 |
| 2025-06-25 14:05 | 기술 스택 식별 | WordPress 6.8.1, nginx, PHP 8.2.28 |
| 2025-06-25 14:10 | 사용자 열거 | 사용자 "pastor" 발견 (ID: 1) |
| 2025-06-25 14:15 | WPScan 분석 | 알려진 취약점 없음 |
| 2025-06-25 14:20 | REST API 열거 | Really Simple SSL 엔드포인트 발견 |
| 2025-06-25 14:25 | 취약점 연구 | CVE-2024-10924 식별 |
| 2025-06-25 14:30 | 수동 테스트 | 취약점 존재 확인 |
| 2025-06-25 14:35 | 익스플로잇 개발 | Python 개념 증명 생성 |
| 2025-06-25 14:40 | 익스플로잇 성공 | 관리자 액세스 획득 |
| 2025-06-25 14:45 | 영향 평가 | 잠재적 피해 문서화 |
| 2025-06-25 15:00 | 보고서 생성 | 종합 문서화 |
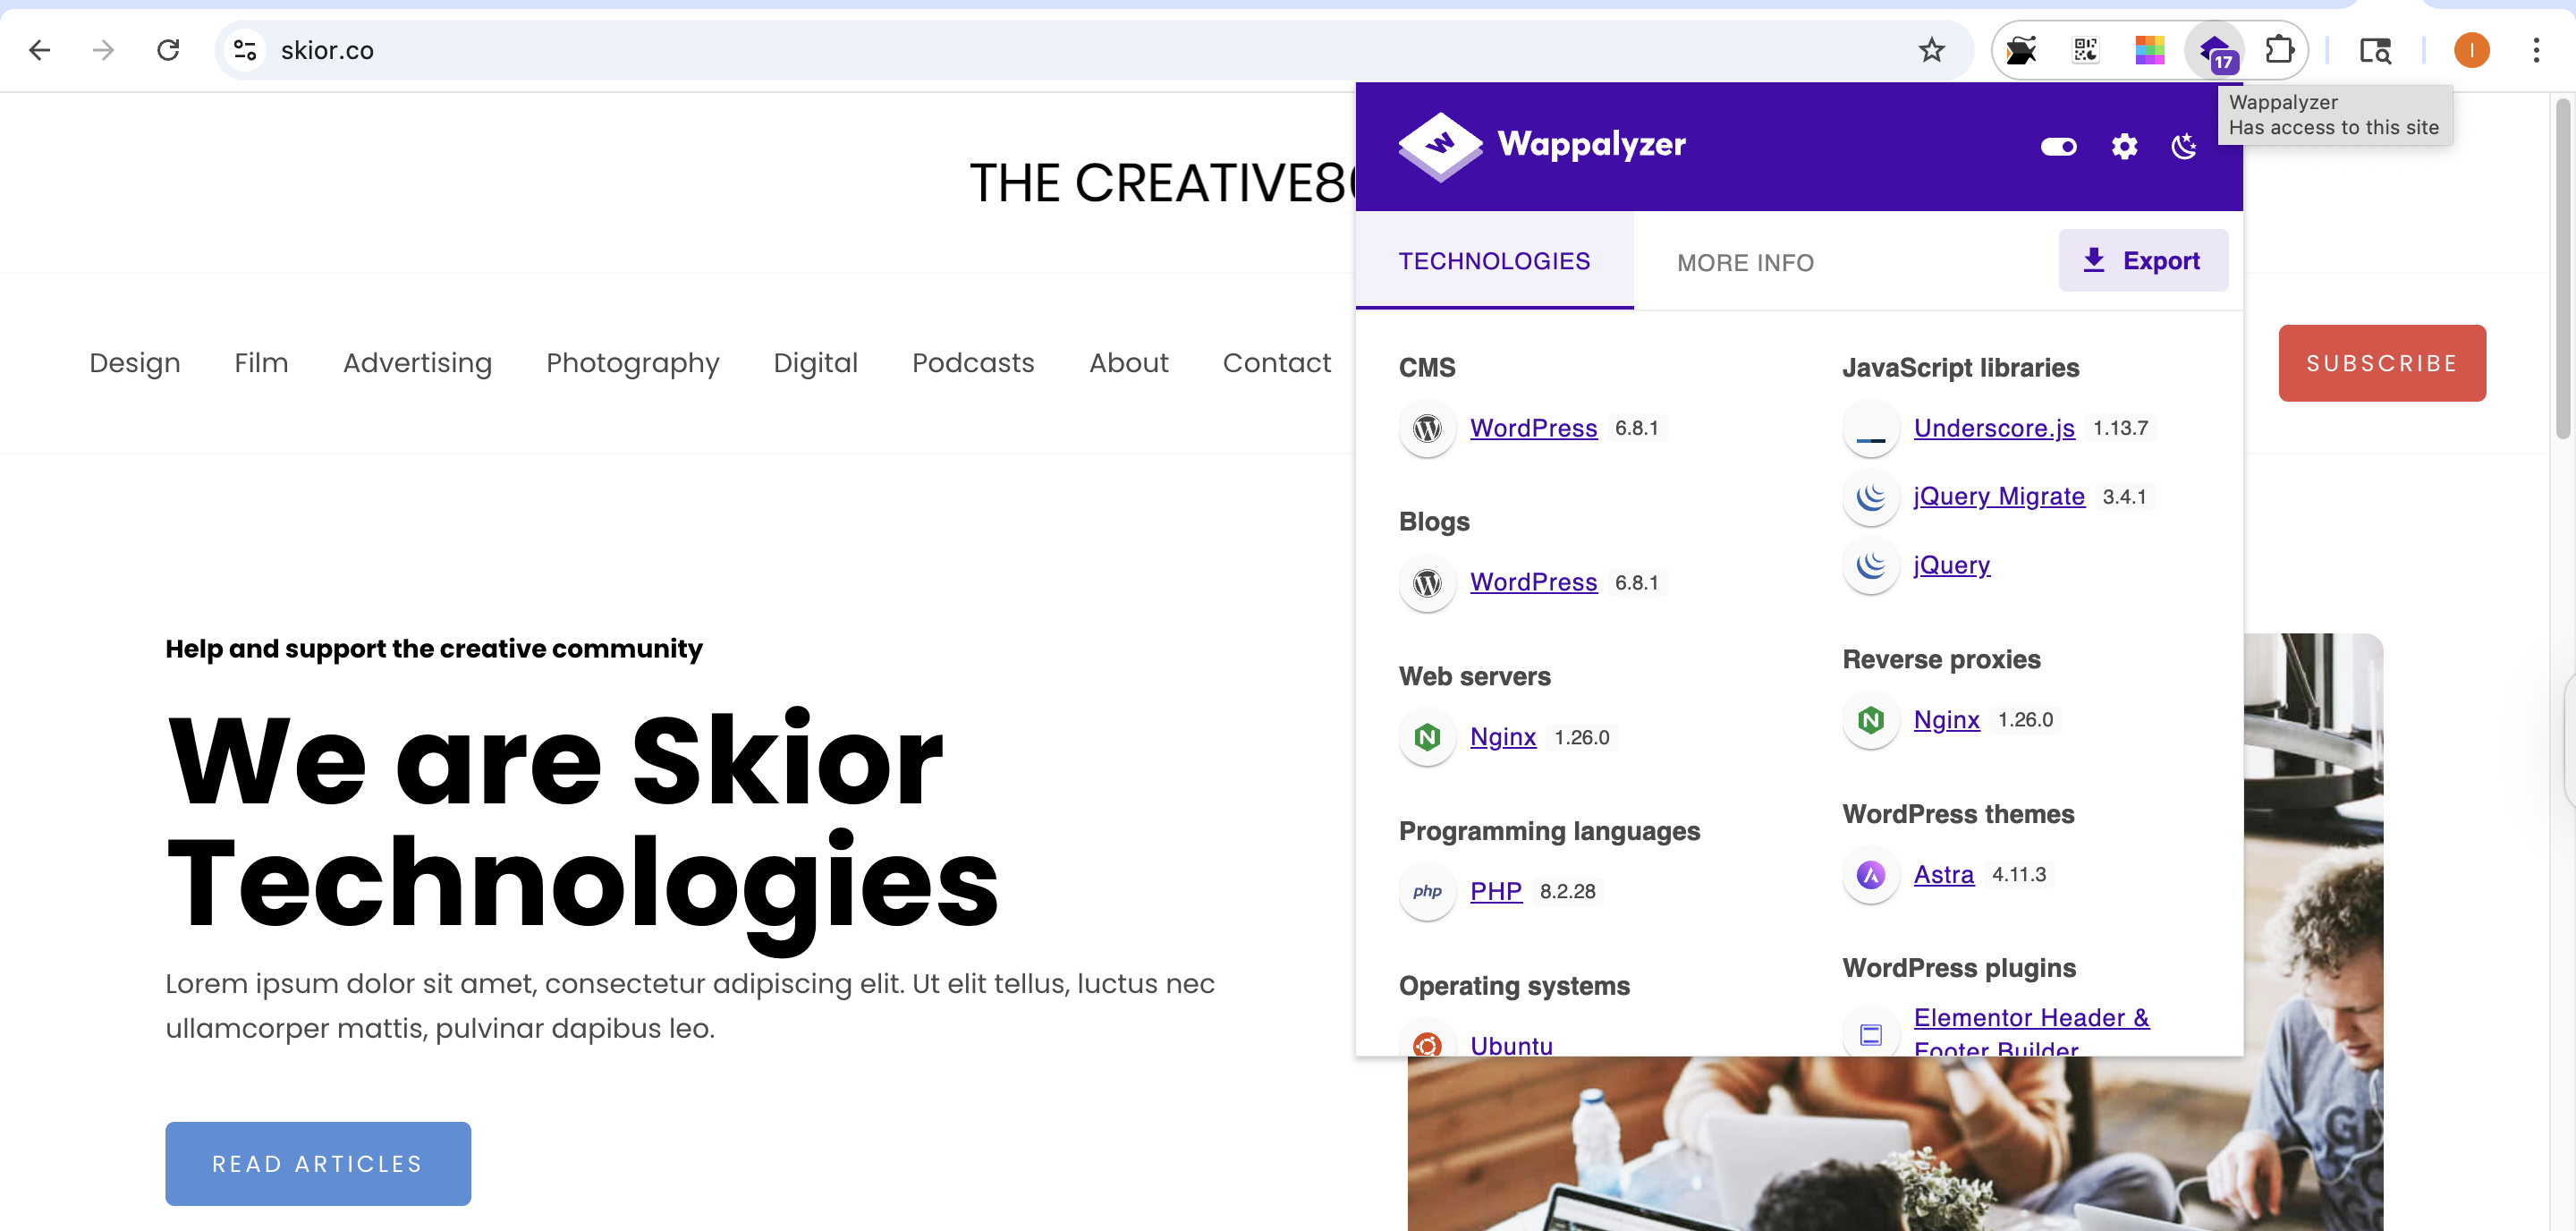
식별된 기술:
└─$ whatweb https://skior.co
https://skior.co [200 OK] Country[UNITED STATES][US], HTML5,
HTTPServer[Ubuntu Linux][nginx/1.26.0 (Ubuntu)], IP[123.456.789.200],
JQuery[3.7.1],MetaGenerator[Elementor 3.29.2;
features: additional_custom_breakpoints, e_local_google_fonts;
settings: css_print_method-external, google_font-enabled, font_display-swap,
WordPress 6.8.1], PHP[8.2.28], PoweredBy[Skior],
Script[speculationrules,text/javascript], Title[Skior Technologies],
UncommonHeaders[link], WordPress[6.8.1], X-Powered-By[PHP/8.2.28], nginx[1.26.0]
**주요 발견 사항:**
- 최신 버전의 WordPress 설치
- nginx를 사용한 전문 호스팅 설정
- 사용자 정의 브랜딩 ("PoweredBy[Skior]")
- Elementor 페이지 빌더 사용 중
- 지리적 위치: 미국

### 2단계: 사용자 열거

#### A. WordPress 작성자 열거```bash
└─$ curl -I https://skior.co/?author=1
HTTP/1.1 301 Moved Permanently
Server: nginx/1.26.0 (Ubuntu)
Date: Wed, 25 Jun 2025 18:12:15 GMT
Content-Type: text/html; charset=UTF-8
Connection: keep-alive
X-Powered-By: PHP/8.2.28
X-Redirect-By: WordPress
Location: https://skior.co/author/pastor/
발견된 사용자: pastor (사용자 ID: 1)
for i in {1..10}; do echo "Checking user ID: $i" curl -s -o /dev/null -w "%{http_code}" "https://skior.co/?author=$i" echo " - https://skior.co/?author=$i" done
#### C. 사용자명 열거 결과

| 사용자 ID | 사용자명 | 상태 | 리디렉션 URL |
|-----------|----------|------|--------------|
| 1 | pastor | ✅ 발견됨 | `/author/pastor/` |
| 2-10 | N/A | ❌ 찾을 수 없음 | 404 응답 |

### 3단계: 취약점 스캔

#### A. WPScan 종합 분석```bash
└─$ wpscan --url https://skior.co --api-token my-api-key
스캔 결과 요약:
참고: WPScan은 Really Simple SSL 플러그인을 감지하지 못했습니다. 이는 난독화 또는 사용자 지정 명명을 사용하고 있을 수 있음을 나타냅니다.
└─$ curl -s https://skior.co/wp-json/ | jq '.routes | keys[]'
**발견된 사용자 정의 엔드포인트:**```
/reallysimplessl/v1/two_fa
/reallysimplessl/v1/two_fa/skip_onboarding
/reallysimplessl/v1/two_fa/do_not_ask_again
/reallysimplessl/v1/two_fa/resend_email_code
/reallysimplessl/v1/two_fa/save_default_method_email
/reallysimplessl/v1/two_fa/save_default_method_email_profile
/reallysimplessl/v1/two_fa/save_default_method_totp
/reallysimplessl/v1/two_fa/validate_email_setup
중요 발견: /reallysimplessl/v1/two_fa/skip_onboarding 엔드포인트가 의심스럽게 보여 추가 조사가 필요했습니다.
사용자 정의 REST API 경로를 발견한 후, 외부 연구를 통해 CVE-2024-10924가 Really Simple SSL 플러그인에 영향을 미치는 심각한 취약점임이 밝혀졌습니다.
CVE ID: CVE-2024-10924
CVSS 점수: 9.8 (심각)
영향을 받는 플러그인: Really Simple SSL
취약점 유형: 인증 우회
공격 벡터: REST API
발견 날짜: 2024년 11월 6일
공개 공개: 2024년 11월 14일
취약점은 이중 인증 REST API 작업 내 check_login_and_get_user 함수의 부적절한 사용자 검증에서 비롯됩니다. 이 함수는 login_nonce 매개변수를 제대로 검증하지 못하여 공격자가 다음을 수행할 수 있게 합니다:
// Simplified vulnerable code structure function check_login_and_get_user($user_id, $login_nonce) { // Missing proper validation of login_nonce $user = get_user_by('ID', $user_id);
// No validation of login_nonce parameter
// This allows any value to be accepted

return $user; // Returns user object without verification
}
#### 영향을 받는 엔드포인트

다음 REST API 엔드포인트가 취약합니다:
- `/reallysimplessl/v1/two_fa/skip_onboarding`
- `/reallysimplessl/v1/two_fa/do_not_ask_again`
- `/reallysimplessl/v1/two_fa/resend_email_code`

#### 취약점 조건

이 취약점이 악용되기 위해서는 다음 조건이 필요합니다:
- ✅ Really Simple SSL 플러그인이 설치 및 활성화되어 있어야 함
- ✅ Two-Factor Authentication 설정이 활성화되어 있어야 함 (기본적으로 비활성화)
- ✅ 시스템에 최소 하나의 사용자 계정이 존재해야 함
- ✅ REST API에 접근 가능해야 함 (기본 WordPress 설정)

---

## 🔄 공격 흐름```mermaid
graph TD
    A[Initial Reconnaissance] --> B[Technology Stack Identification]
    B --> C[User Enumeration]
    C --> D[Vulnerability Scanning]
    D --> E[REST API Enumeration]
    E --> F[Discovery of Really Simple SSL Endpoints]
    F --> G[External Research]
    G --> H[Identification of CVE-2024-10924]
    H --> I[Manual Testing]
    I --> J[Exploit Development]
    J --> K[Successful Exploitation]
    K --> L[Admin Access Obtained]
    L --> M[Impact Assessment]

    style A fill:#e1f5fe
    style F fill:#fff3e0
    style H fill:#ffebee
    style K fill:#e8f5e8
    style L fill:#f3e5f5
