
 acebond/reversesocks5
Golang으로 작성된 단일 실행 파일 리버스 SOCKS5 프록시입니다.

Golang으로 구현된 리버스 SOCKS5 프록시입니다.
Usage of ReverseSocks5.exe:
  -cert string
        Certificate file if using TLS on the server
  -connect string
        Connect address for socks agent address:port
  -k
        Skip TLS certificate verification when using -tls (insecure)
  -key string
        Private key file if using TLS on the server
  -listen string
        Listen address for socks agents address:port (default ":10443")
  -password string
        Password used for SOCKS5 authentication. No authentication required if not configured.
  -psk string
        Pre-shared key for encryption and authentication between the agent and server (default "password")
  -socks string
        Listen address for socks server address:port (default "127.0.0.1:1080")
  -tls
        Connect with TLS instead of TCP, the server must be using certificates
  -username string
        Username used for SOCKS5 authentication
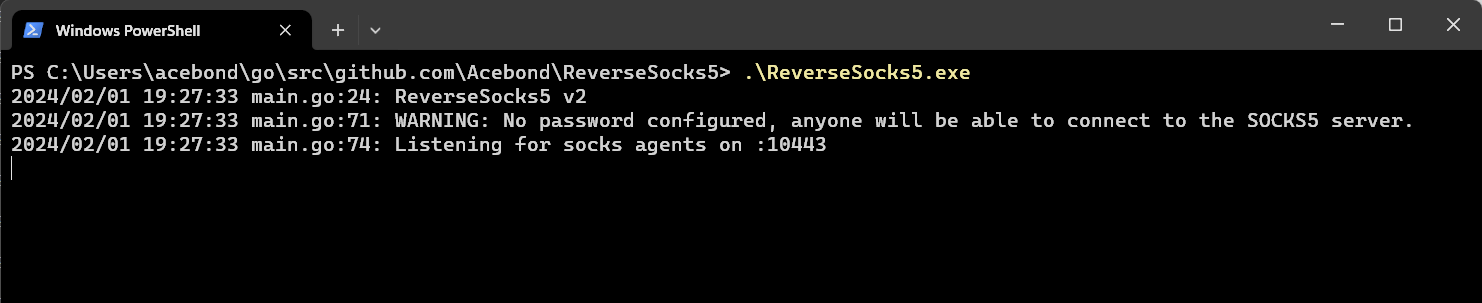 이 명령은
127.0.0.1:1080에서 SOCKS5 포트를 열고 :10443에서 에이전트의 연결을 대기합니다. SOCKS5 포트는 에이전트가 연결된 후에만 접근할 수 있다는 점에 유의하세요.
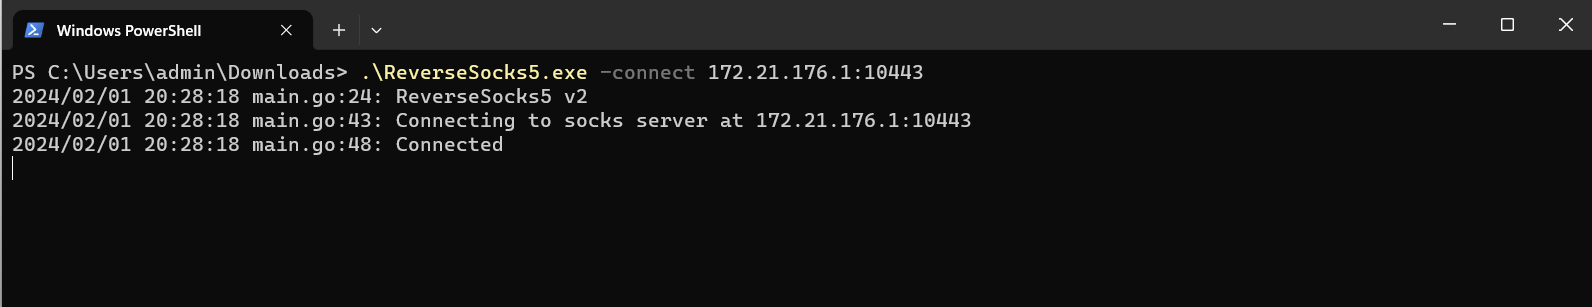 이 명령은 서버에 연결하여 SOCKS5 트래픽의 출구 지점이 되며, 사실상 서버의 SOCKS5 포트에 접근할 수 있는 모든 사람에게 에이전트의 내부 네트워크를 노출시킵니다.
인증서 검증을 건너뛰면서 TLS로 연결하려면 다음을 사용하세요:
ReverseSocks5.exe -connect server:10443 -tls -k
인증서 검증은 기본적으로 활성화되어 있습니다. -k 플래그는 TLS 에이전트 연결에만 영향을 줍니다.
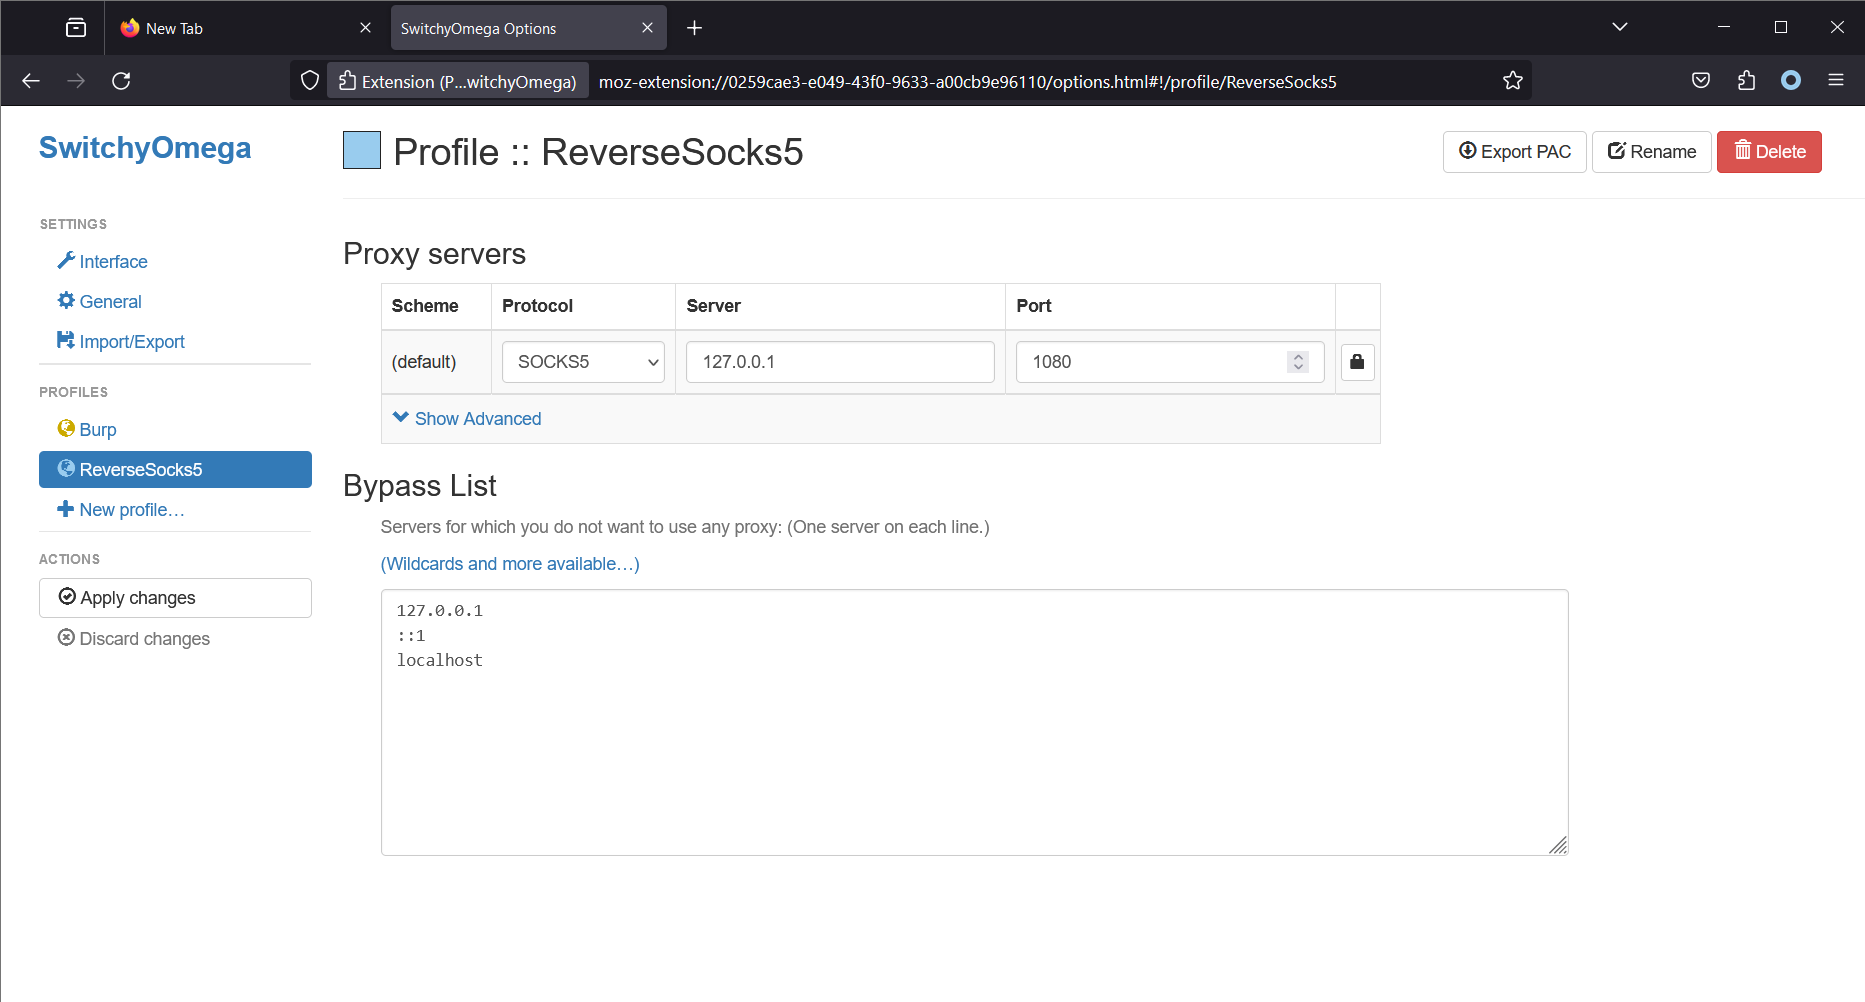 Firefox가 SOCKS5 서버와 동일한 머신에서 실행되고 있다는 점에 유의하세요. 이로 인해 Firefox는 (Proxy SwitchyOmega 확장 기능을 사용하여) 모든 연결을 SOCKS5 서버를 통해 수행하게 됩니다. Linux에서 SOCKS5 프록시에 접근하는 데 흔히 사용되는 도구는
proxychains4입니다.






