AI 네이티브 침투 테스트 IDE로, 운영자와 AI 에이전트가 브라우저, 터미널, 트래픽 캡처, 셸, 자산 그래프, 작업, 증거를 하나의 프로젝트 워크스페이스에서 공유합니다.
인간 운영자와 AI가 동일한 브라우저, 터미널, 트래픽, 자산 그래프, 작업, 증거, 제어를 공유하는 AI 네이티브 침투 테스트 IDE입니다.
[!WARNING] Hexestra는 오직 승인된 보안 테스트 용도로만 사용하도록 만들어졌습니다. 소유하지 않았거나 명시적 평가 허가를 받지 않은 시스템에 대해서는 절대 사용하지 마십시오.
Hexestra는 침투 테스트의 파편화된 부분들을 하나의 프로젝트로 모아줍니다. Scope 레이블은 Agent에게 의미론적 자산 컨텍스트를 제공하며, 운영자는 언제든지 검사하고, 안내하고, 승인하고, 중단하거나, 직접 인계받을 수 있습니다.
이 스크린샷들은 가상의 Northstar Demo Lab, 예약된 example.test 도메인, 문서 전용 IP 주소, 합성 신원, 합성 증거를 사용합니다.
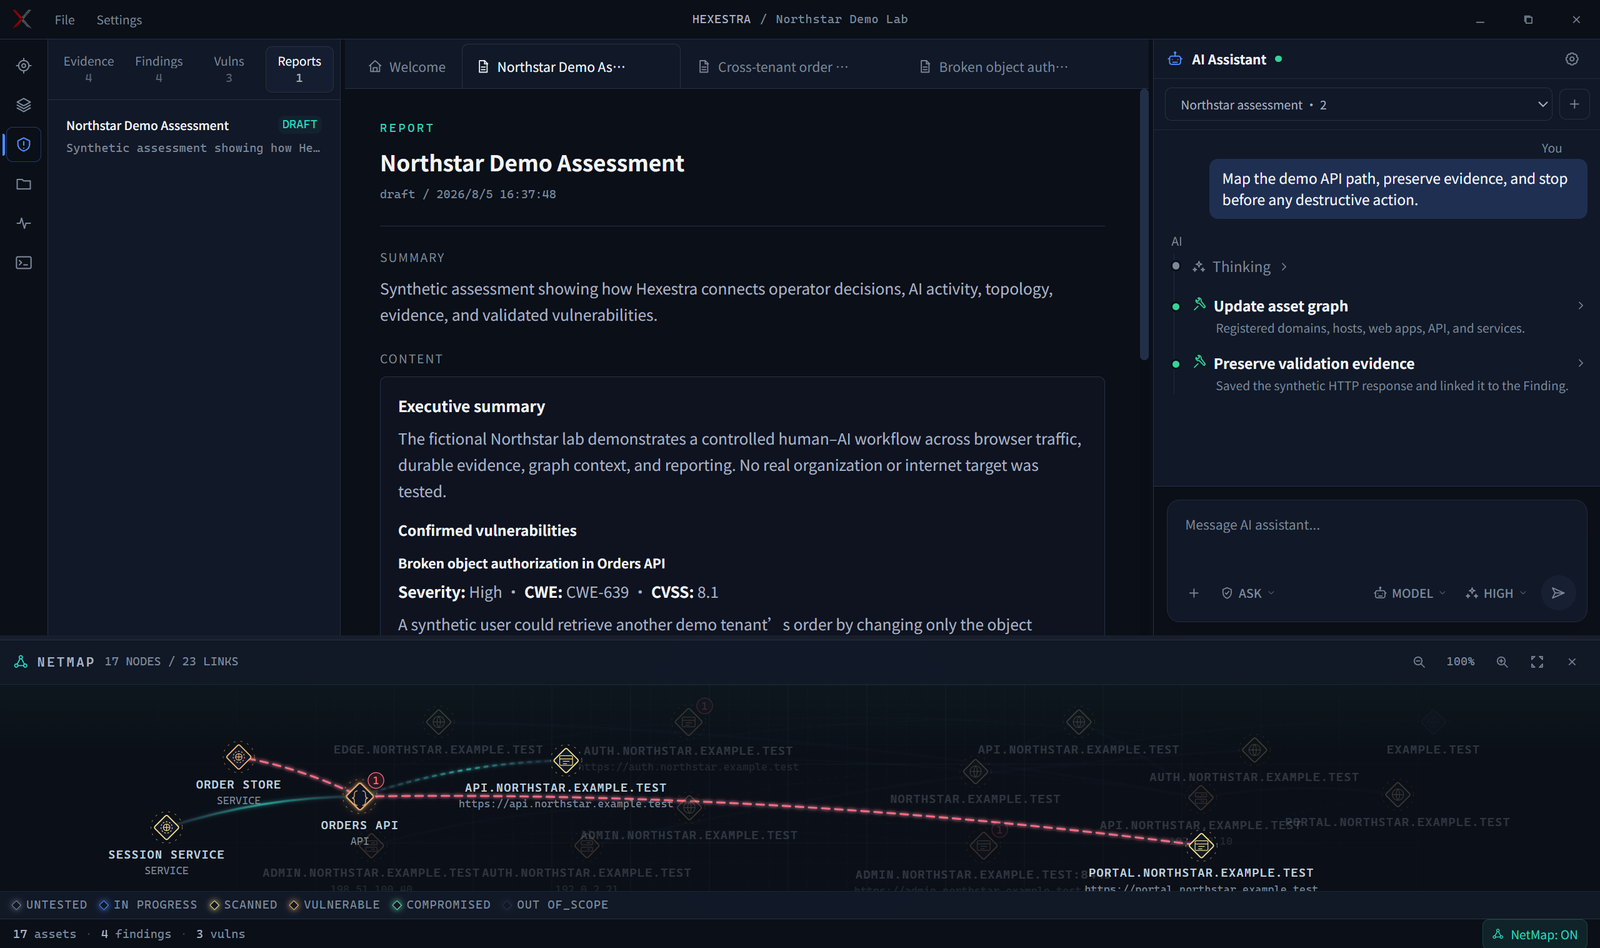
공유 워크스페이스는 작업 트리, 보고서, Agent 활동, 활성 자산, 17개 노드 NetMap을 하나의 제어 가능한 환경에 유지합니다.
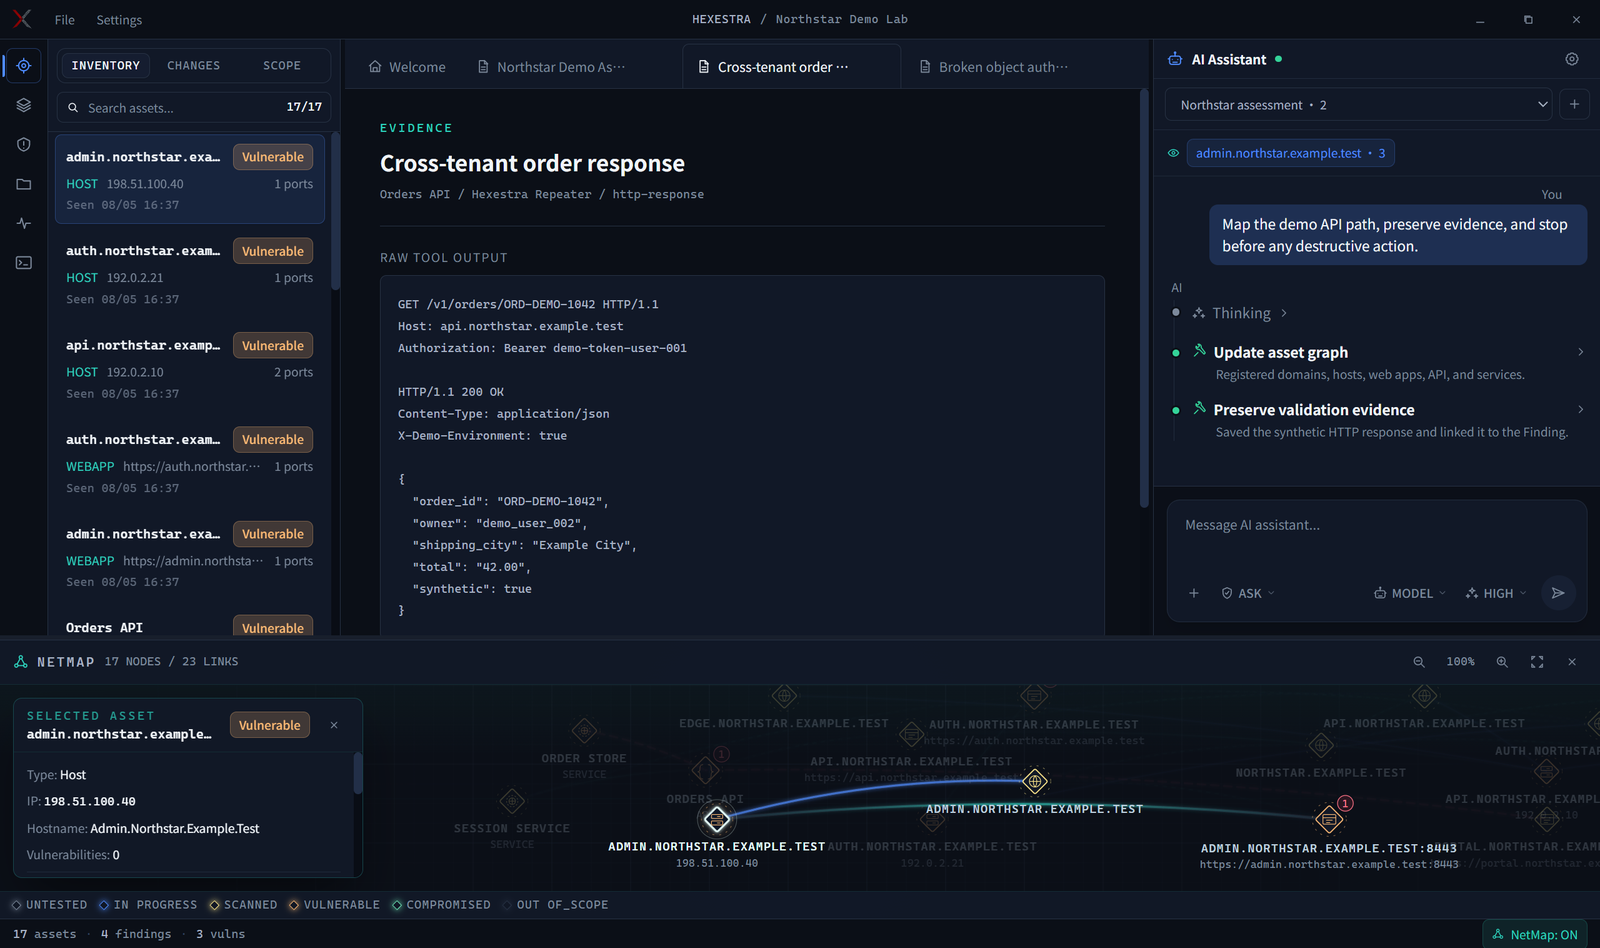
대상 자산은 왼쪽에 표시되며, 관련 자산과 세부 정보는 아래 NetMap에 표시됩니다.
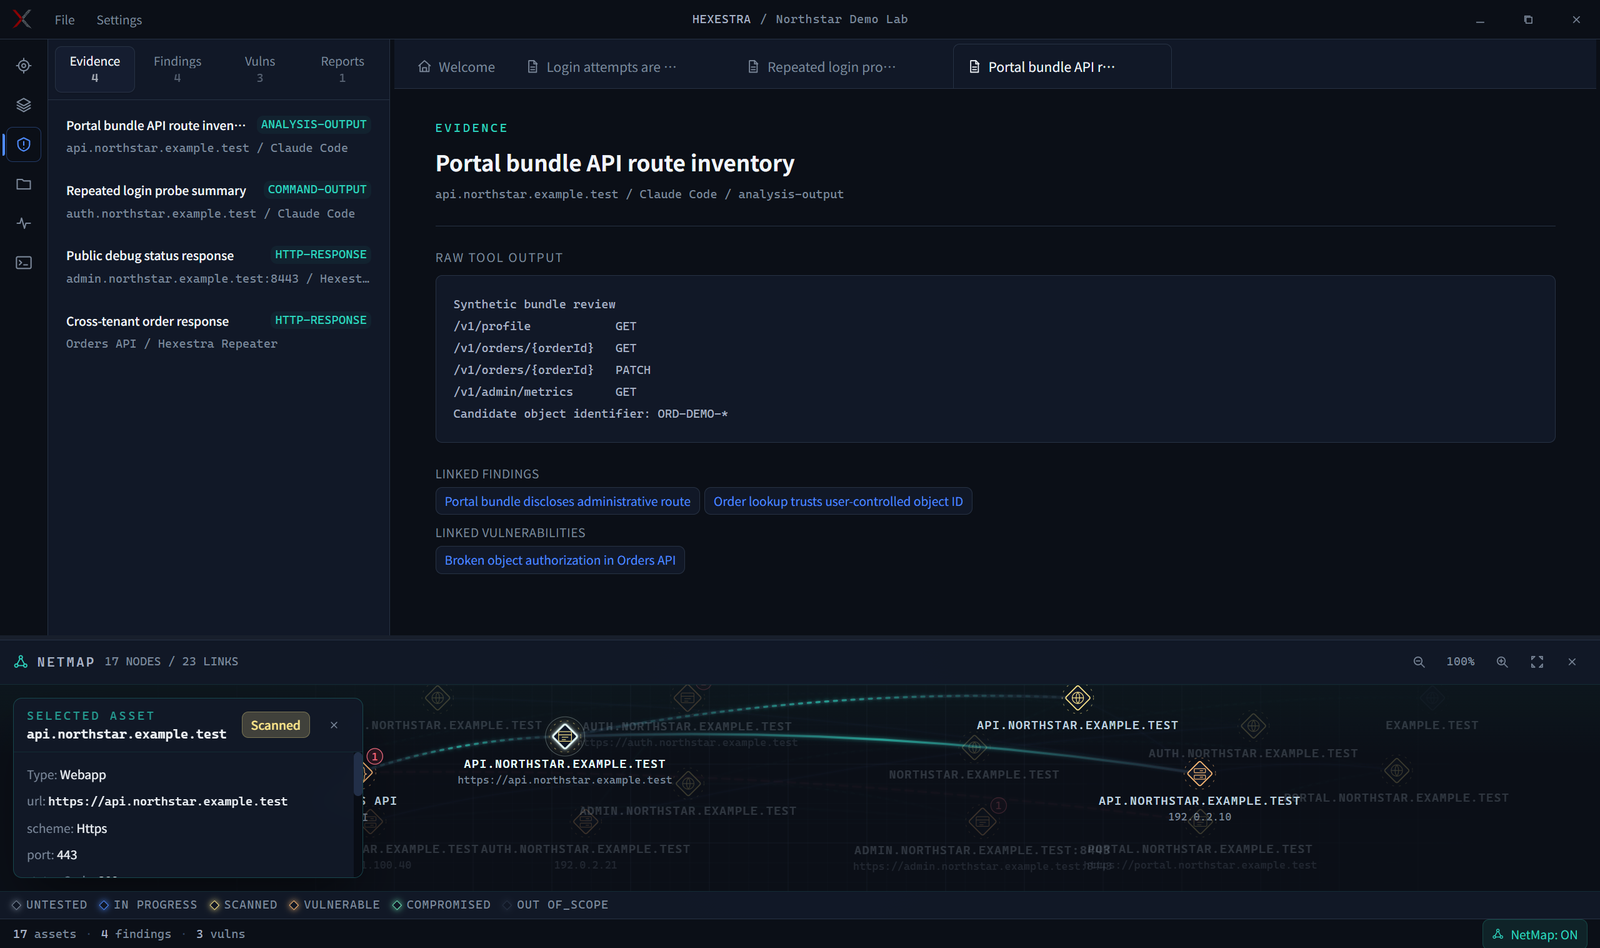
Evidence는 원시 출력을 보존하고 이를 Finding 및 검증된 Vulnerability에 연결합니다.
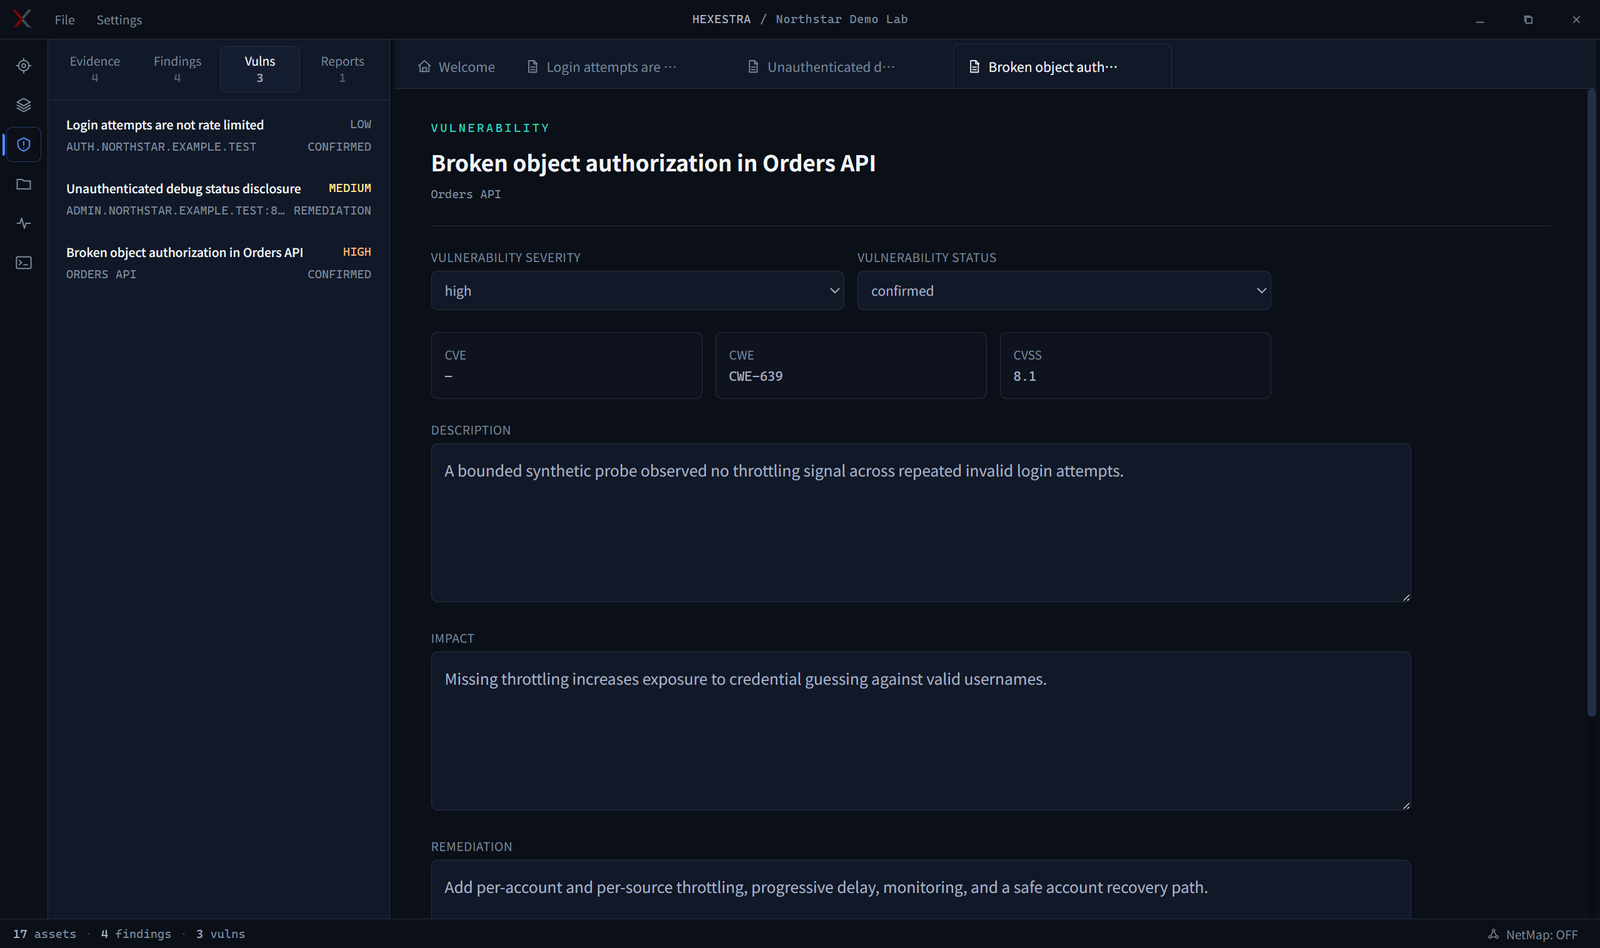
검증된 Vulnerability는 심각도, 수명 주기, 영향, 교정, 연결된 컨텍스트를 함께 유지합니다.
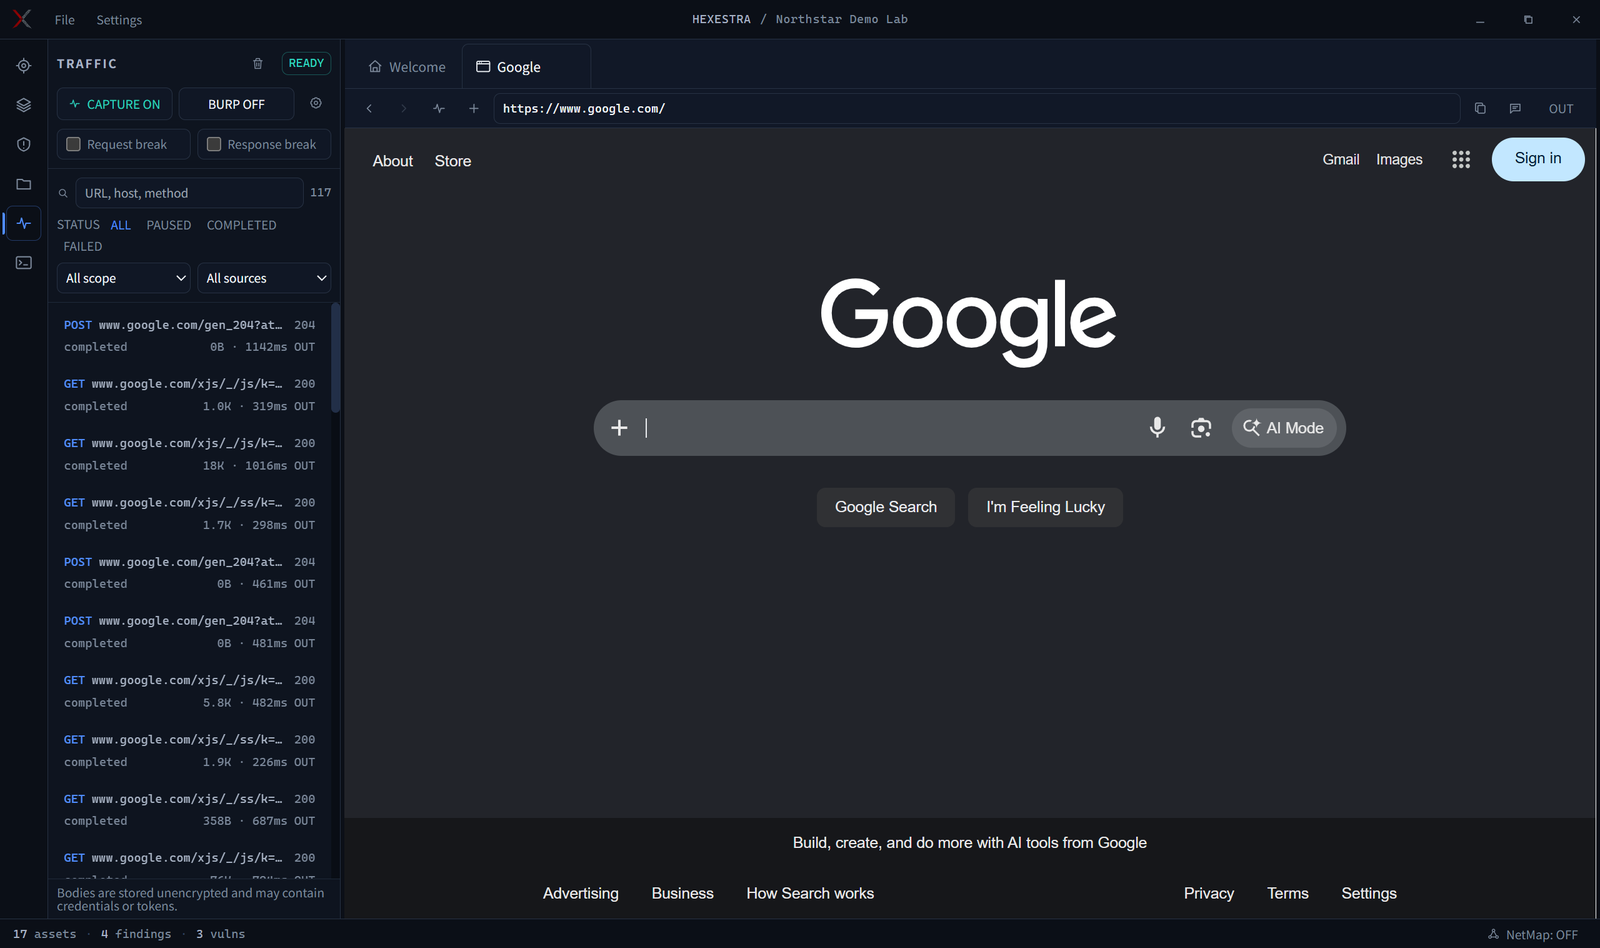
내장 브라우저를 사용해 대상에 접근하세요. 왼쪽에서 캡처를 활성화하면 트래픽이 기록되며, 인터셉트와 리플레이를 지원합니다.
Settings > Connection에서 선택한 Native 또는 WSL 환경에서 다음 명령을 실행하세요:
npm install -g @anthropic-ai/claude-code
claude --version
Anthropic 계정을 사용하려면:
claude auth login
claude auth status
Hexestra를 시작할 동일한 터미널에서 제공자 변수를 설정하세요. 공식 Claude Code 통합 가이드의 DeepSeek 예시:
Linux 및 macOS:
export ANTHROPIC_BASE_URL=https://api.deepseek.com/anthropic
export ANTHROPIC_AUTH_TOKEN="YOUR_DEEPSEEK_API_KEY"
export ANTHROPIC_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_OPUS_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_SONNET_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_HAIKU_MODEL=deepseek-v4-flash
export CLAUDE_CODE_SUBAGENT_MODEL=deepseek-v4-flash
export CLAUDE_CODE_EFFORT_LEVEL=max
Windows PowerShell:
$env:ANTHROPIC_BASE_URL="https://api.deepseek.com/anthropic"
$env:ANTHROPIC_AUTH_TOKEN="YOUR_DEEPSEEK_API_KEY"
$env:ANTHROPIC_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_OPUS_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_SONNET_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_HAIKU_MODEL="deepseek-v4-flash"
$env:CLAUDE_CODE_SUBAGENT_MODEL="deepseek-v4-flash"
$env:CLAUDE_CODE_EFFORT_LEVEL="max"
다른 Anthropic 호환 제공자의 경우 엔드포인트, 토큰, 모델 이름을 교체하세요. API 키를 절대 커밋하지 마십시오.
Hexestra 프로젝트 루트에서 다음 명령을 실행하세요:
npm ci
npm run electron:dev
소스에서 Hexestra를 실행할 때는 mitmproxy를 설치하고
mitmdump를 사용할 수 있는지 확인하세요:
uv tool install mitmproxy
mitmdump --version
패키지 빌드에는 mitmdump 런타임이 포함되어 있으므로 별도의 mitmproxy 설치 없이 트래픽 캡처가 작동합니다.
업스트림 릴리스에서 Mihomo를 다운로드한 후 Settings > Proxy에서 실행 파일을 선택하세요. v1.19.29가 테스트되어 권장되는 참조 버전이지만, Hexestra는 정확한 버전을 강제하지 않습니다. 실행 가능한 바이너리면 허용되며 호환성은 구성 검증과 Controller 시작으로 판단됩니다. Mihomo는 사용자가 제공하는 외부 GPLv3 런타임이며, Hexestra는 이를 다운로드하거나 재배포하지 않습니다.
프록시 적용은 활성 프로젝트에만 격리됩니다. TUN이나 시스템 프록시는 활성화되지 않습니다. 브라우저, Traffic/Replay, 외부 SSH 또는 점프 호스트 연결, WebShell 요청은 관리형 경로를 사용합니다. 로컬 및 WSL 터미널은 HTTP_PROXY, HTTPS_PROXY, ALL_PROXY, NO_PROXY, WSLENV를 받습니다. 이러한 변수를 무시하고 원시 소켓을 여는 프로그램은 터미널 경계를 우회할 수 있습니다. Claude API 트래픽과 원격 셸의 명령으로 생성된 2차 이그레스는 v1 범위 밖입니다.
적용이 켜져 있을 때 노드 누락, 잘못된 체인, 중지되거나 충돌한 런타임, 실패한 리로드는 직접 연결로 폴백하지 않고 관리형 이그레스를 차단합니다. 실제 2홉 승인 스모크 테스트를 다음으로 실행하세요:
HEXESTRA_MIHOMO_PATH=/path/to/mihomo npm run test:proxy-smoke
Burp 통합은 선택 사항입니다. Hexestra는 mitmproxy를 통해 트래픽을 캡처하고 완료된 교환을 인증된 루프백 Bridge를 통해 Burp로 미러링합니다. Burp는 브라우저의 라이브 네트워크 경로에 몰래 삽입되지 않습니다.
JDK 17로 Windows, Linux 또는 macOS에서 Bridge를 빌드하세요:
npm run build:burp-bridge
resources/burp-bridge/hexestra-burp-bridge.jar를 로드하세요.미러링된 교환은 Target > Site map에 나타나며, 지원되는 경우 Organizer에도 나타납니다. Burp의 공개 확장 API는 Proxy > HTTP history에 합성 항목을 생성할 수 없습니다.
npm run electron:build
npm run audit:public
npm run check
Hexestra는 명시적 승인과 정확한 프로젝트 Scope가 있을 때만 사용하세요. 파괴적이거나 방해가 되거나 프라이버시에 영향을 미치는 작업에는 적절한 승인이 필요하며, 내보낸 증거나 보고서는 민감한 데이터로 취급해야 합니다. Scope 레이블은 Agent 우선순위를 안내하지만 명령이나 트래픽을 차단하지는 않습니다. ASK, AUTO, BYPASS는 승인 동작을 변경하며, 교전 규칙과 기술적 안전 경계는 계속 적용됩니다. Hexestra는 전문적인 판단이나 책임을 대체하지 않습니다.
Hexestra는 Apache License 2.0에 따라 라이선스가 부여됩니다. 서드파티 구성 요소는 자체 라이선스와 약관의 적용을 계속 받습니다.



