

 abraxas/veneficus-implant-public
스파이시 멀웨어 0day. 전체 킬체인 멀웨어: 익스플로잇, 피벗, c2, 지속성. Rust를 의사 코드로 변환 - 똑똑하다면 직접 만들 수 있다.
전체 킬체인 악성코드 0day: 익스플로잇, LPE, 피벗, C2, 지속성
공개 기술 개요 · 의사코드만 · 실행 불가
abraxaslabs.tech
·
@abraxas_null
Veneficus Mini는 전체 킬체인 악성코드 0day: 익스플로잇, LPE, 피벗, C2, 지속성입니다.
이 저장소는 해당 Windows x64 키트의 문서 복제본으로, 전체 체인을 아우르는 모듈형 에이전트로 스케치되었습니다: 호스트 스코어링, 은닉, 서명된 드라이버 헬퍼 풀(익스플로잇 / LPE), 측면 강제 인증 및 루프백 릴레이(피벗), HTTPS 엣지 제어 평면(C2), WMI / 작업 / Run 키 상주(지속성), 그리고 수집.
이곳의 모든 모듈은 의사코드입니다. 빌드 가능한 프로젝트도, 드로퍼도, 비공개 트리를 탐지기에 친화적으로 덤프한 것도 아닙니다.
| 유지됨 | 제거됨 / 별칭 처리됨 |
|---|---|
| 제품명 Veneficus | 비공개 함수명, 타입, 환경 변수 |
| 공개 CVE 식별자 | 벤더 제품명, 익스플로잇 별칭 |
| 설계, 결함 포함 | 드라이버 파일명, 디바이스 경로, 제어 코드 |
| 호스트 아티팩트, XOR 키, 패치 바이트, 정규식 | |
| 비공개 릴레이 경로 문자열 |
이 패킷의 식별자들은 별칭입니다. 이 파일들의 복사본이 비공개 구현을 탐지하는 YARA 규칙으로 컴파일되어서는 안 됩니다.
| 단계 | 이 개요에서 다루는 내용 |
|---|---|
| 익스플로잇 | 드로퍼, 서명된 드라이버 헬퍼 풀, 인프로세스 패치 |
| LPE | 취약 드라이버 프리미티브, 디버그 권한, PPL 인접 덤프 경로 |
| 피벗 | 인증 강제 / 릴레이 스케치, 루프백 SOCKS 유사 프록시 |
| C2 | HTTPS 엣지 릴레이, 봉인된 비콘, 운영자 작업 큐 |
| 지속성 | WMI 펄스, 로그온 시 작업, 머신 Run 키 |
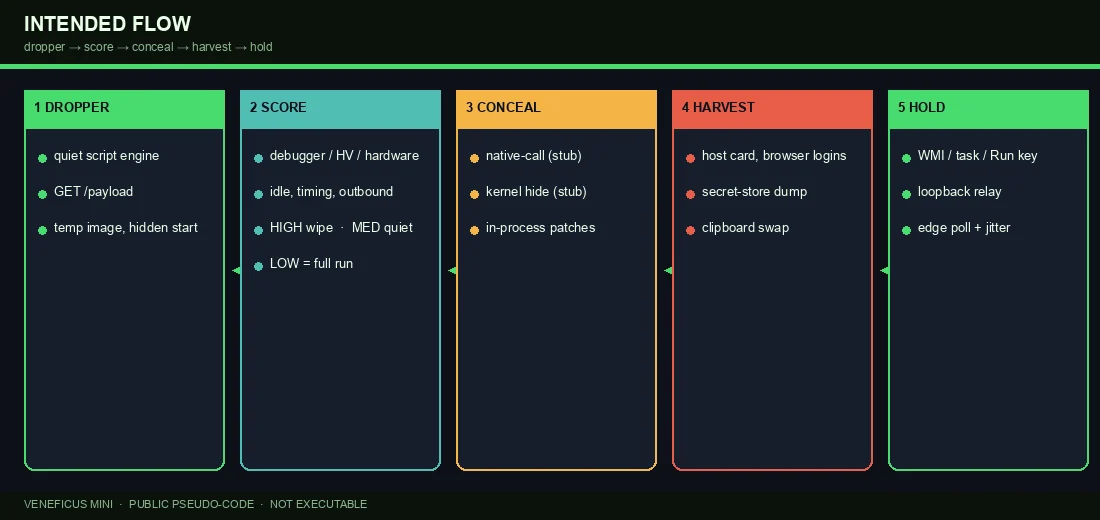
GET /payload, 사용자 임시 디렉터리에 일회용 이름의 이미지를 기록하고, 숨겨서 시작합니다.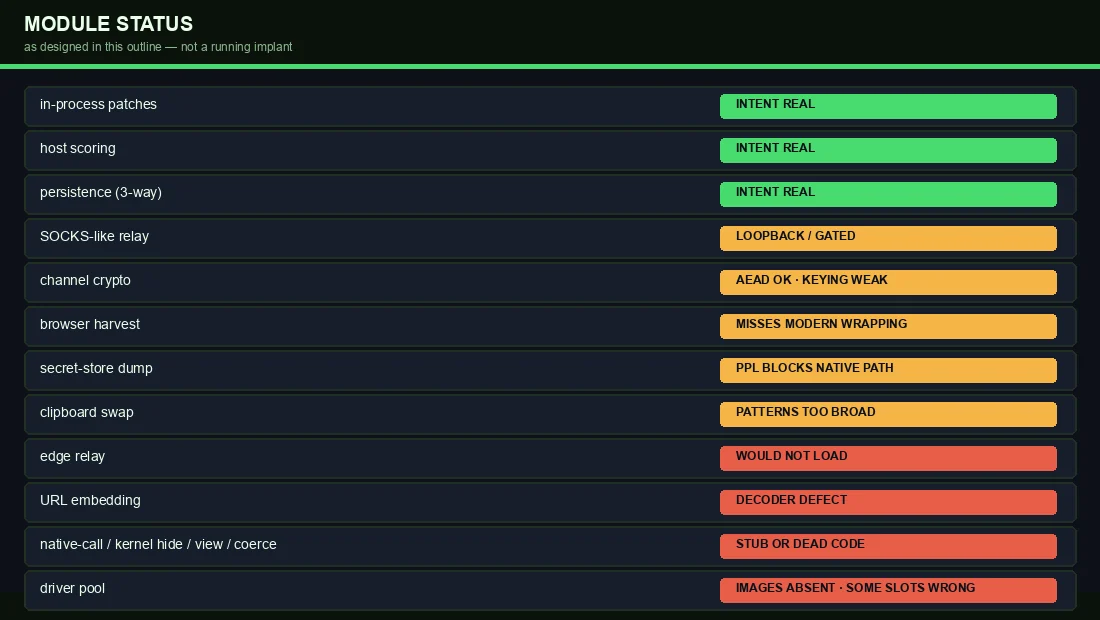
비공개 트리는 미완성입니다. 이 개요는 결함을 의도적으로 가시적으로 유지합니다.
벤더명은 보류합니다. 역할명은 별칭입니다.
| CVE | 풀에서의 역할 | 비고 |
|---|---|---|
| CVE-2025-1055 / CVE-2025-52915 | AV 커널 스캐너 | 프로세스 킬 제어 코드 |
| CVE-2024-51324 | 서드파티 AV 유틸리티 드라이버 | 프로세스 킬 제어 코드 |
| CVE-2025-7771 | CPU 튜닝 드라이버 | 실제 프리미티브는 physmem R/W이며 pid-kill이 아님 |
| CVE-2025-70795 | DLP 프로세스 모니터 드라이버 | 프로세스 킬 제어 코드 |
| CVE-2019-16098 | GPU 오버레이 드라이버 | 가상 R/W; 비공개 트리는 잘못된 코드를 사용함 |
| CVE-2025-33073 | SMB 클라이언트(측면 스케치) | 인용됨, 구현되지 않음; 데드 코드 |
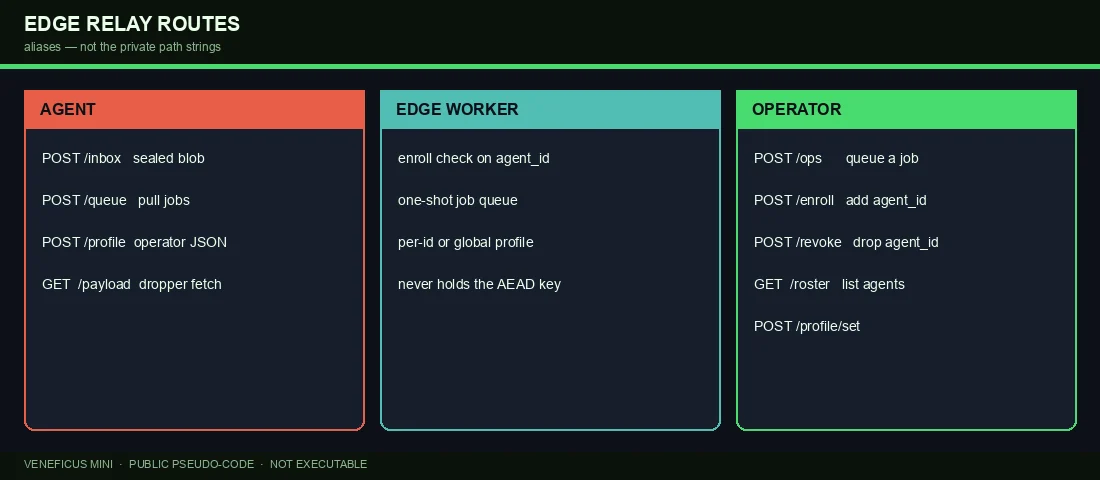
공개 경로 별칭: /payload /inbox /queue /profile /ops /enroll /revoke /roster /profile/set.
봉인된 블롭은 AES-256-GCM을 사용합니다. 채널 키는 솔트 없이 컴파일 타임 에이전트 ID에서 파생됩니다 — 바이너리를 소유하면 키도 소유하게 됩니다. 워커는 절대 복호화하지 않습니다. 작업은 평문으로 이동합니다.
Veneficus_Mini/
├── NOTICE.txt
├── project.toml
├── build_id.pseudo
├── notes/build.txt
├── dropper/stage.pseudo
├── relay/edge_relay.pseudo
├── driver_pool/          (empty)
├── helpers/              (empty)
└── src/
    ├── entry.pseudo
    ├── host_profile.pseudo
    ├── channel_crypto.pseudo
    ├── control.pseudo
    ├── driver_assist.pseudo
    ├── stay.pseudo
    ├── local_relay.pseudo
    ├── retire.pseudo
    ├── payload/
    ├── stealth/
    ├── backdoor/
    └── lateral/
Veneficus_Mini/src/entry.pseudo와 Veneficus_Mini/NOTICE.txt에서 시작하세요.
.pseudo 파일은 빌드되지 않습니다.운영자 대상 문서는 abraxaslabs.tech를 참조하세요.
