 aar0nd0m1n1c/cve-2024-37742
이 저장소는 Windows의 Safe Exam Browser (SEB) ≤ 3.5.0에서 발견된 취약점 CVE-2024-37742를 악용하는 PoC를 포함하고 있습니다. 이 취약점은 SEB의 키오스크 모드와 기본 시스템 간의 권한 없는 클립보드 데이터 공유를 가능하게 하여 시험의 무결성을 손상시킵니다.

이 저장소는 Windows에서 Safe Exam Browser (SEB) ≤ 3.5.0의 취약점인 CVE-2024-37742를 익스플로잇하는 개념 증명(PoC)을 포함합니다. 이 취약점은 공격자가 SEB 키오스크 모드와 기본 시스템 간에 클립보드 데이터를 공유할 수 있게 하여 시험 무결성을 손상시킵니다. 이 결함을 악용함으로써 공격자는 시험 통제를 우회하고 시험 중 부당한 이점을 얻을 수 있습니다.
이 저장소는 교육 목적으로만 제공됩니다. 여기에 제공된 정보는 개발자가 취약점을 이해하고 시스템을 보호하는 데 도움을 주기 위한 것입니다. 이 익스플로잇을 악의적으로 또는 허가 없이 사용하지 마십시오. 본 PoC의 사용은 사용자의 책임입니다. 저자는 이 정보의 사용으로 인해 발생할 수 있는 손해나 법적 문제에 대해 책임을 지지 않습니다.
SEB ≤ 3.5.0 (Windows)
이 취약점은 인증된 사용자가 Safe Exam Browser (SEB)를 사용하여 진행되는 시험의 무결성을 손상시킬 수 있도록 합니다. 잘못된 접근 제어를 악용하여 사용자는 SEB 키오스크 모드와 기본 시스템 간에 클립보드 데이터를 공유할 수 있습니다. 이를 통해 시험 질문을 복사하고 외부 소스에서 답변을 검색한 후 다시 시험에 붙여넣어 시험 과정의 보안과 공정성을 저하시킵니다.
 \
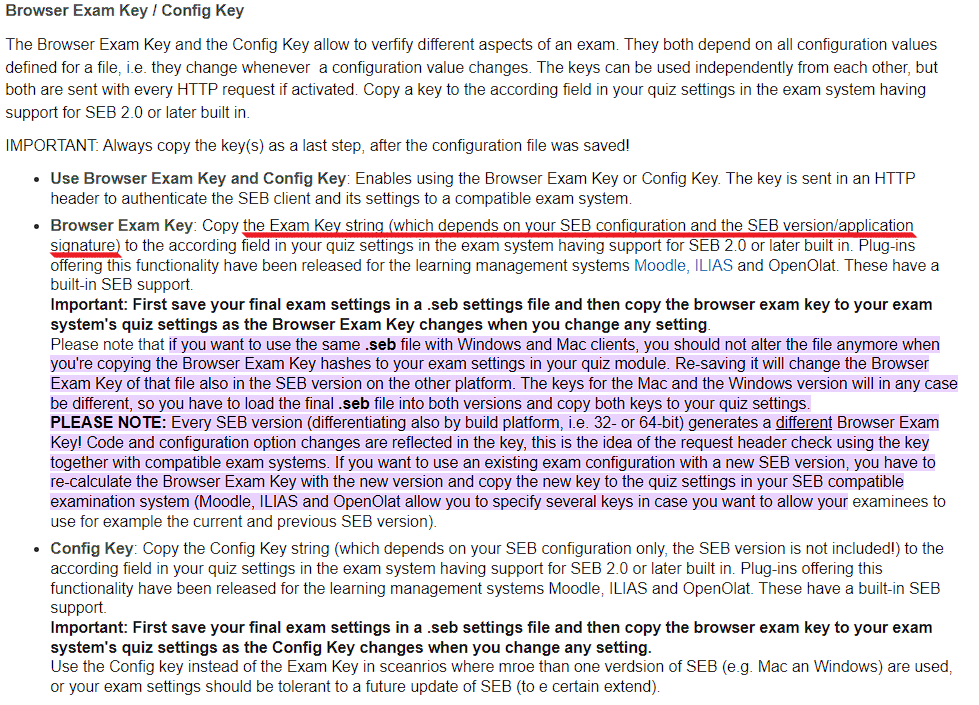
[https://safeexambrowser.org/windows/win_usermanual_en.html]
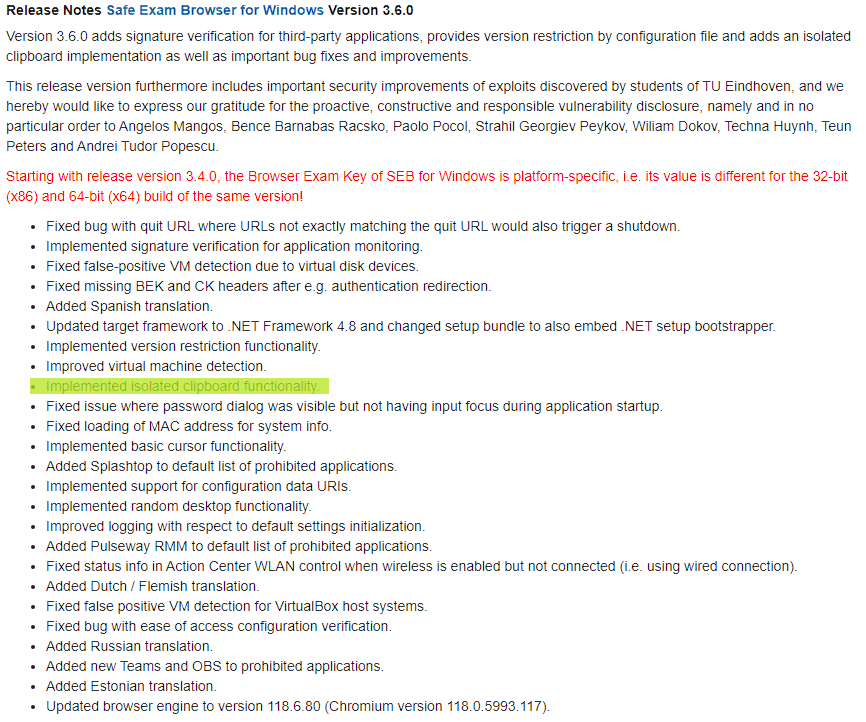
[https://safeexambrowser.org/windows/win_release_notes_en.html]
이 코드는 MIT 라이선스 하에 제공됩니다. 자세한 내용은 LICENSE 파일을 참조하십시오.
