
 a3sal0n/falcongate
Zeek, VirusTotal 및 위협 인텔리전스 피드를 사용하여 멀웨어, 랜섬웨어 및 침입을 탐지하고 차단하며, DNS 암호화와 IoT 기기 보호 기능을 갖춘 오픈소스 네트워크 게이트웨이 방화벽입니다.

홈 또는 소규모 사무실 네트워크의 기기를 감시하고, 그중 하나에 문제가 생겼을 때 알려주는 자체 호스팅 보안 게이트웨이입니다.
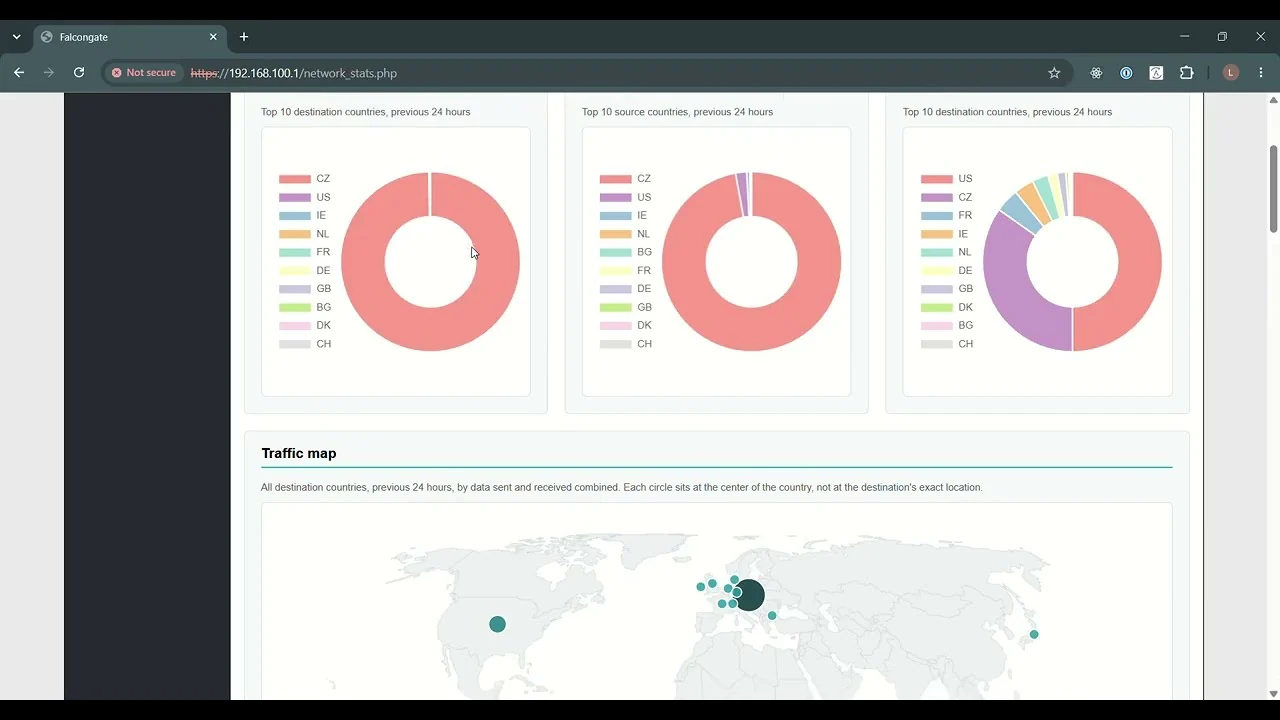
Falcongate는 네트워크 인터페이스가 두 개인 Linux 머신을 게이트웨이로 전환하여 네트워크 트래픽을 검사하고, DNS를 필터링하고, 기기의 취약점을 감사하며, 웹 콘솔과 이메일로 경고를 발생시킵니다. 무료이며 오픈 소스이고, 전적으로 사용자가 직접 제어하는 하드웨어에서 실행됩니다.
일반적인 가정이나 소규모 비즈니스 네트워크의 대부분의 기기는 스스로를 보호할 수 없습니다. 카메라, TV, 프린터, 라우터 및 기타 사물인터넷(IoT) 기기는 백신 소프트웨어를 실행할 수 없고, 업데이트를 거의 받지 못하며, 기본 비밀번호로 출시되는 경우가 많습니다. 그중 하나가 침해되면 소유자를 감시하거나, 같은 네트워크의 다른 기기를 공격하거나, 봇넷에 가담하는 데 사용될 수 있습니다. 랜섬웨어는 손실을 가장 감당하기 어려운 개인과 소규모 비즈니스에게 같은 문제를 값비싼 것으로 만들었습니다.
네트워크는 이러한 모든 기기를 함께 관찰할 수 있는 유일한 장소입니다. 침해된 기기는 어떤 소프트웨어를 실행하든 여전히 도메인을 조회하고, 운영자와 연락하고, 이웃을 탐색해야 합니다. 기업들은 오랫동안 이 사실을 활용해 왔으며, 네트워크 모니터링 및 보안 팀을 두고 발견한 내용에 대응해 왔지만, 그러한 도구들은 보안 예산이 있는 조직을 위해 가격이 책정되고 설계되었습니다.
Falcongate는 그러한 가시성을 다른 모든 이에게 제공하기 위해 존재합니다. 보호가 필요하지만 보안 팀이 없는 개인, 가족, 소규모 비즈니스가 대상입니다. 검증된 오픈 소스 구성 요소로 구축되었고 단일 설치 프로그램으로 설정되며, 트래픽 데이터는 사용자의 머신에 그대로 남습니다.
| 위협 또는 활동 | 탐지 방법 | 필요 사항 |
|---|---|---|
| 알려진 악성 도메인 조회(멀웨어, 랜섬웨어, 피싱, 사기, 스캠 등) | The Block List Project와 대조하여 검사한 DNS 로그, 매주 갱신 | 추가 사항 없음 |
| 도메인 생성 알고리즘(DGA) 멀웨어 | 기기의 DNS 조회 패턴 | 추가 사항 없음 |
| 스팸을 보내는 멀웨어 | 기기의 DNS 조회 패턴 | 추가 사항 없음 |
| 네트워크상의 포트 스캔 및 traceroute | Zeek 알림 | 추가 사항 없음 |
| 의심스러운 도메인 | VirusTotal 도메인 보고서 | VirusTotal API 키 |
| 기기가 다운로드한 멀웨어 파일 | Zeek가 추출한 파일을 VirusTotal과 대조하여 검사 | VirusTotal API 키 |
[!WARNING] 기본 계정 검사는 Hydra와 SecLists 자격 증명 목록을 사용하여 실제로 로그인을 시도합니다. 소유하거나 테스트 권한이 있는 네트워크에서만 Falcongate를 실행하십시오. 잠금 정책이 있는 기기는 이러한 시도에 반응할 수 있습니다.
Internet ── modem/router ── [WAN Falcongate LAN] ── switch/Wi-Fi ── your devices
| 구성 요소 | 역할 |
|---|---|
| Zeek | LAN 인터페이스의 트래픽을 검사하고 Falcongate가 분석하는 로그를 기록합니다 |
| dnsmasq | LAN용 DHCP 및 DNS 필터링 |
| dnscrypt-proxy | 암호화된 업스트림 DNS |
| iptables 및 ipset | 방화벽, NAT 및 IP 차단 |
| Nmap 및 Hydra | 열린 포트 탐색 및 기본 계정 점검 |
| Nginx 및 PHP | 웹 콘솔 |
| Falcongate 엔진 (Python) | 위 요소들을 연관 분석하고 경보를 발생시키며 보고서를 전송합니다 |
Falcongate는 두 가지 모드로 배포할 수 있습니다:
설치 프로그램은 Zeek 8.0을 포함하여 Falcongate가 의존하는 소프트웨어를 추가합니다. Falcongate 전용으로 /opt/python/3.15.0에 CPython 3.15.0을 빌드하며 시스템 Python은 그대로 둡니다.
설치 프로그램은 네트워킹과 시스템 서비스를 재구성하므로, 전용 머신을 사용하고 먼저 스크립트를 검토하십시오. root로 실행하십시오:
git clone https://github.com/A3sal0n/FalconGate.git
cd FalconGate/install/Ubuntu    # or install/Debian
sudo bash easy_install.sh
배포 모드, 두 인터페이스, LAN IP 주소를 묻습니다. 완료되면 LAN 측에 장치를 연결하고 https://<LAN IP>를 엽니다.
각 배포 모드의 주소 지정 방법을 포함한 전체 지침:
이메일 수신자, VirusTotal 키, 사용자 지정 블랙리스트 및 화이트리스트와 같은 사용자 설정은 user_config.ini.tpl의 필드를 사용합니다.
| 활성화할 항목 | 설정 |
|---|---|
| VirusTotal 탐지 | vt_api_key, VirusTotal API 키 사용 |
| 이메일 알림 | Gmail 발신자의 mailer_address 및 mailer_pwd, 수신자의 dst_emails |
| 사용자 지정 차단 규칙 | blacklist, whitelist, domain_blacklist 및 domain_whitelist |
차단 목록 피드는 기본적으로 꺼져 있습니다. 광고나 악성코드 도메인을 차단하려면 config.ini의 [blacklists_domain] 아래에 목록 URL을 추가하십시오.
Falcongate는 Ubuntu 24.04, Debian 13 및 Python 3.15로 마이그레이션 중입니다. 알려진 제한 사항:
버그 보고와 풀 리퀘스트를 환영합니다. CONTRIBUTING.md와 행동 강령을 참조하십시오. 테스트 폴더에서는 호환성 테스트를 실행하고 탐지 기능을 시험하는 방법을 설명합니다.
협력자: easy4MEr
Falcongate는 GPLv3에 따라 라이선스가 부여됩니다. 자세한 내용은 LICENSE를 참조하십시오. 번들로 제공되는 데이터 소스와 해당 라이선스는 data/README.md에 나열되어 있습니다.






