
 7thsamurai/steganography
파일을 암호화하여 이미지 내부에 숨기는 간단한 C++ 이미지 스테가노그래피 도구로, 최하위 비트(LSB) 인코딩을 사용합니다.

비밀번호 보호 암호화를 사용하여 파일의 내용을 보호한 다음, 최하위 비트 인코딩을 사용하여 이미지의 픽셀 데이터 안에 이를 삽입하는 간단한 C++ 암호화 및 스테가노그래피 도구입니다. Linux, MacOS 및 Windows 시스템용입니다.
$ ./steganography encode -i data/orig.png -e data/jekyll_and_hyde.zip -o output.png
Password: 1234
* Image size: 640x426 pixels
* Encoding level: Low (Default)
* Max embed size: 132.38 KiB
* Embed size: 61.77 KiB
* Encrypted embed size: 61.78 KiB
* Generated CRC32 checksum
* Generated encryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Encrypted embed with AES-256-CBC
* Embedded jekyll_and_hyde.zip into image
* Successfully wrote to output.png
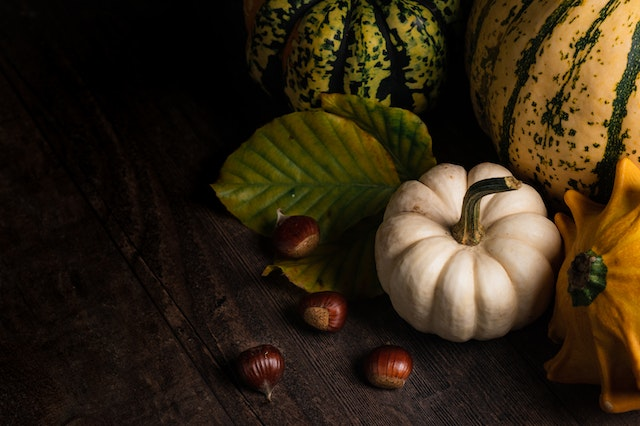
원본 이미지:
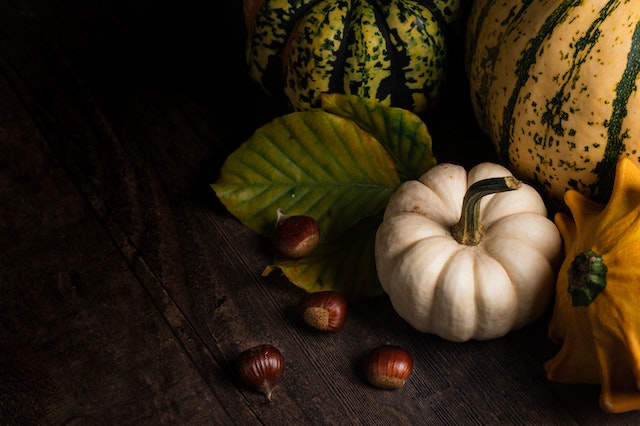
"지킬 박사와 하이드" 책의 전체 내용을 담은 ZIP이 삽입된 이미지:
$ ./steganography decode -i output.png -o "out - jekyll_and_hyde.zip"
Password: 1234
* Image size: 640x426 pixels
* Generated decryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Successfully decrypted header
* File signatures match
* Detected embed jekyll_and_hyde.zip
* Encoding level: Low (Default)
* Encrypted embed size: 61.78 KiB
* Successfully decrypted the embed
* Decrypted embed size: 61.77 KiB
* CRC32 checksum matches
* Successfully wrote to out - jekyll_and_hyde.zip
$ mkdir build
$ cd build
$ cmake -DCMAKE_BUILD_TYPE=Release ..
$ make -j 4
Usage: steganography [-h] {decode,encode}

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits

Subcommands:
  decode        Decodes and extracts an embed-file from an image
  encode        Encodes an embed-file into an image
Usage: encode [-h] --input VAR --output VAR --embed VAR [--passwd VAR]

Encodes an embed-file into an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output image. [required]
  -e, --embed  	specify the file to embed. [required]
  -p, --passwd 	specify the encryption password.
Usage: decode [-h] --input VAR [--output VAR] [--passwd VAR]

Decodes and extracts an embed-file from an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output file. [default: ""]
  -p, --passwd 	specify the encryption password.
이 프로그램은 먼저 /dev/urandom에서 바이너리 데이터를 읽어 128비트 비밀번호 솔트와 128비트 AES 초기화 벡터를 무작위로 생성하는 방식으로 동작합니다. 그런 다음 해당 비밀번호 솔트를 매개변수로 사용하여 사용자가 입력한 문자열에 PBKDF2-HMAC-SHA-256을 적용해 암호화 키를 생성합니다. 이어서 삽입할 파일의 CRC32 해시를 계산하고, 데이터의 유효성을 검증하는 체크섬 역할을 하도록 헤더에 저장합니다. 그다음 PKCS #7 알고리즘을 사용하여 삽입할 파일의 바이너리 데이터를 패딩하고, 이전에 생성한 초기화 벡터를 사용하여 CBC 모드의 AES-256으로 헤더와 패딩된 데이터를 실제로 암호화합니다. 이제 데이터는 무작위 오프셋을 먼저 선택한 뒤 데이터의 각 비트를 순회하며 실제 이미지 픽셀 데이터 안에 저장되는 방식으로 이미지 내부에 실제로 인코딩되며, 이는 각 픽셀의 각 채널 바이트에서 최하위 비트를 설정함으로써 이루어집니다.
디코딩 과정은 위에서 설명한 인코딩 과정과 정확히 동일하게, 다만 역순으로 동작합니다. 유일한 차이점은 디코딩 시 프로그램이 데이터를 추출하고 복호화한 뒤, 추출 과정을 검증하기 위해 헤더 섹션의 일부 정보를 비교한다는 점입니다. 비교되는 헤더 필드는 이 프로그램 고유의 4바이트 파일 시그니처와 복호화된 데이터의 CRC32 해시입니다. 이 필드 중 하나라도 올바른 값과 일치하지 않으면 복호화 과정이 실패합니다. 이는 복호화하려는 파일에 실제로 임베드가 포함되어 있지 않거나, 입력한 비밀번호가 틀렸거나, 이미지 파일이 어떤 이유로 손상된 경우에만 발생해야 합니다.
이미지에 데이터가 임베드되어 있다는 사실을 탐지하는 것은 간단한 작업이지만, 이론적으로 그것이 이 프로그램에 의해 이루어졌다는 것을 알 방법은 없으며, 이론적으로 수백만 년을 들이지 않고서는 비밀번호를 모르는 상태에서 데이터를 복호화할 알려진 방법은 없어야 합니다.
남의 눈에 띄지 않게 보관하고자 하는 중요한 데이터를 암호화하고 숨기는 데 이 프로그램을 사용하지 마십시오. 이것은 제가 재미로 만든 단순한 개념 증명 프로그램일 뿐입니다. 저는 암호학자가 아닙니다. 그저 취미로 하는 사람일 뿐이니, 사용에 따른 위험은 본인이 감수하십시오.
이 소프트웨어는 MIT 라이선스에 따라 배포됩니다. Copyright © 2022 Zach Collins
