
 416rehman/deepzero
잠자는 동안 제로데이를 찾으세요. DeepZero는 수천 개의 Windows 커널 드라이버를 파싱, 디컴파일 및 분석하여 AI 에이전트를 통해 익스플로잇 가능한 IOCTL을 기본적으로 찾아내는 자동화된 취약점 연구 프레임워크입니다.


자동화된 취약점 연구 파이프라인 엔진
YAML로 파이프라인을 정의하고, 샘플을 병렬로 처리하며, 중단된 실행을 재개합니다.



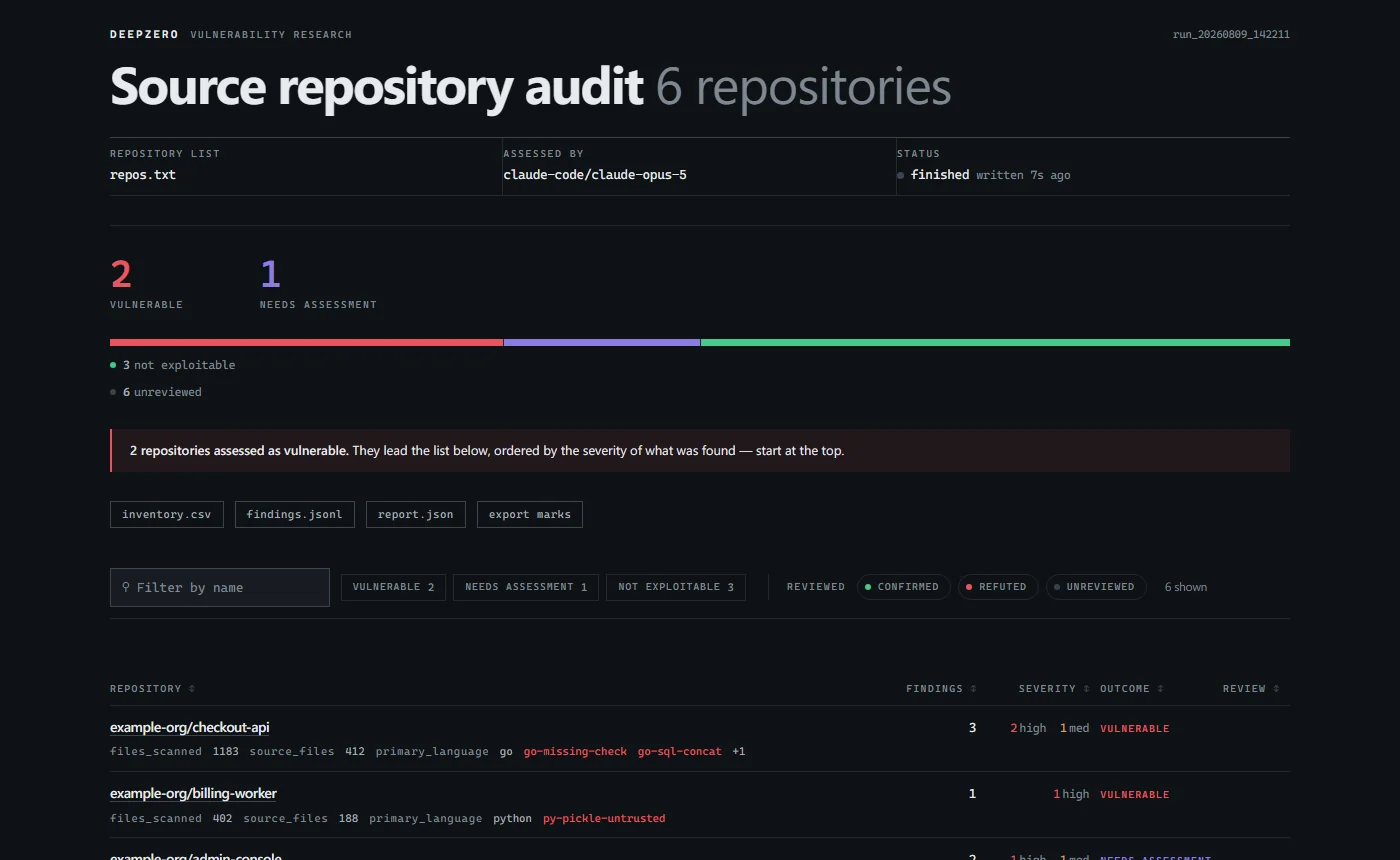 |
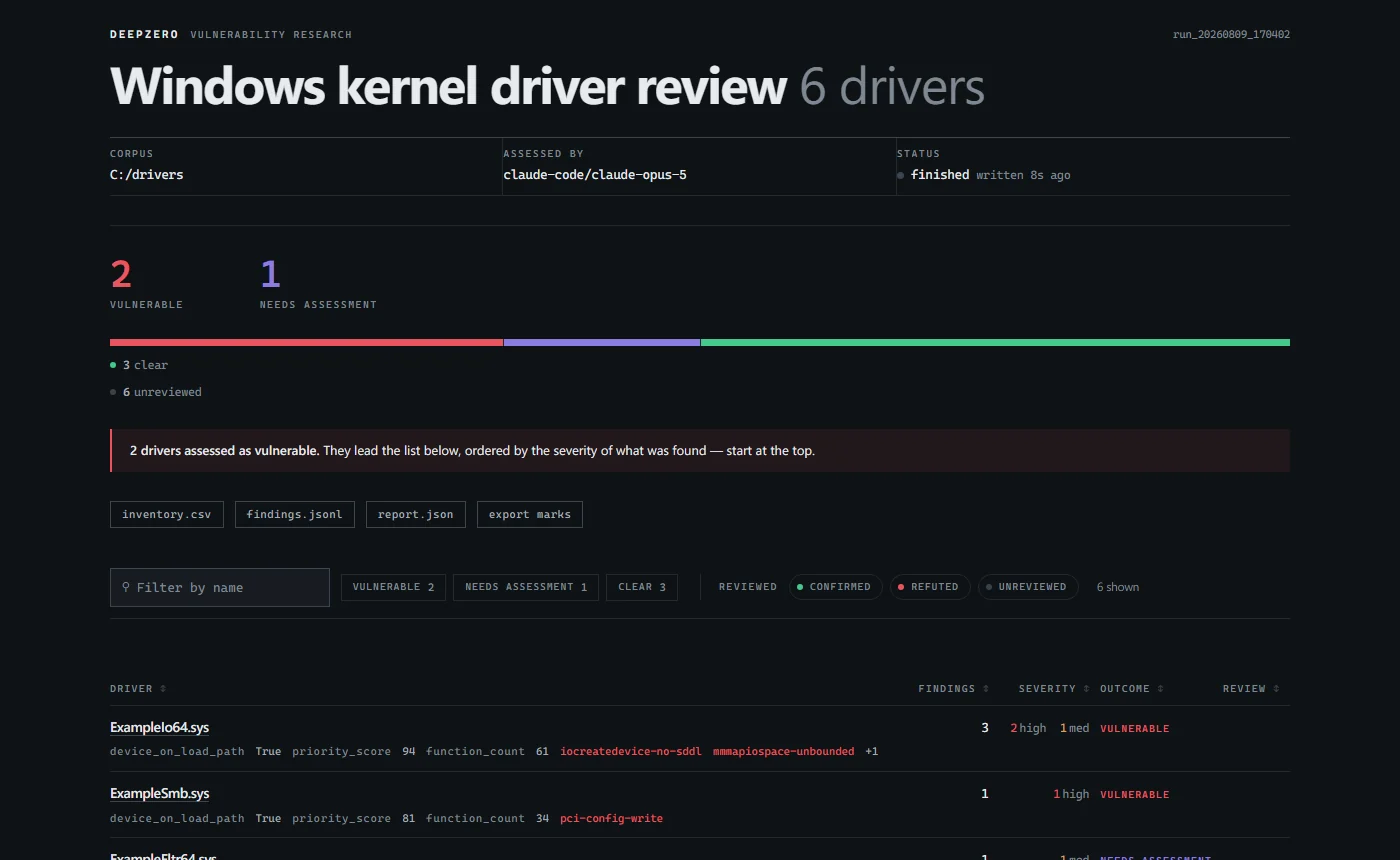 |
deepzero report로 자체 포함형 보고서를 생성합니다.아키텍처, 파이프라인 구성, CLI 참조 및 사용자 정의 프로세서.
Python 3.11+가 필요합니다. 데모는 포함된 텍스트 파일을 사용하며 API 키나 외부 도구가 필요하지 않습니다.
git clone https://github.com/416rehman/DeepZero.git
cd DeepZero
python -m pip install -e .
deepzero run pipelines/demo/samples -p pipelines/demo/pipeline.yaml
deepzero report -p pipelines/demo/pipeline.yaml --open
이 명령들은 PowerShell과 POSIX 셸에서 작동합니다. 격리된 설치를 위해서는 설치 전에 Python 가상 환경을 생성하고 활성화하십시오.
데모는 텍스트 파일 하나를 유지하고, 더 작은 파일을 필터링한 뒤, 보고서를 생성합니다. deepzero run 명령을 반복하여 저장된 상태에서 재개하십시오. 예상 결과와 구성 옵션은 데모 연습을 참조하십시오.
두 보안 파이프라인에는 자체 대상 코퍼스와 추가 도구가 필요합니다. 데모 이후 복제된 저장소에서 계속 진행하십시오. 이러한 통합은 선택 사항입니다.
선택적 통합 설치
python -m pip install -e ".[full]"
full 추가 항목에는 PE 파싱, API 기반 LLM, 실험적 API 서버가 포함됩니다. 엔진만 사용하려면 python -m pip install -e .만 필요합니다.
아래 명령은 복제한 저장소에서 실행하세요. 두 보안 파이프라인 모두 PATH에 Semgrep(python -m pip install semgrep)과 LLM 백엔드가 필요합니다. 소스 감사에는 Git도 필요합니다. 드라이버 파이프라인에는 Ghidra, 지원되는 JDK, 그리고 설치 경로를 가리키는 GHIDRA_INSTALL_DIR이 필요합니다. DeepZero가 실행되는 환경에 이 도구들을 설치하세요. WSL을 사용하는 경우 일관되게 해당 Linux 환경을 사용하세요.
환경 구성
cp .env.example .env
PowerShell에서는 Copy-Item .env.example .env를 사용하세요. 드라이버 분석을 위해 .env에 자신의 Ghidra 경로를 설정하세요.
두 보안 파이프라인 모두 기본적으로 claude-code를 사용하며, 이는 Claude Code CLI의 기본 모델을 사용합니다. 먼저 해당 CLI를 설치하고 자신의 계정으로 로그인하세요. 대신 API 기반 모델을 사용하려면 .env에 해당 API 키와 DEEPZERO_MODEL을 설정하거나 -m을 전달하세요. 예: -m openai/gpt-4o.
파이프라인 실행
# kernel drivers on disk
deepzero run ./drivers -p pipelines/loldrivers/pipeline.yaml --preflight

# or source code, from a manifest of repositories or a directory of checkouts
deepzero run repos.txt -p pipelines/source_audit/pipeline.yaml --preflight
./drivers를 드라이버 코퍼스로 교체하거나, 소스 감사의 경우 한 줄에 하나의 저장소 URL을 담은 repos.txt를 생성하세요. 이들은 예시 입력이며, 둘 다 저장소에 포함되어 있지 않습니다.
시작하기 전에 도구 및 파이프라인 사전 요구 사항을 확인하세요: deepzero validate pipelines/loldrivers/pipeline.yaml (또는 pipelines/source_audit/pipeline.yaml).
--preflight는 처리가 시작되기 전에 LLM 백엔드를 확인합니다.
결과 읽기
deepzero report -p loldrivers --open
보고서는 실행 중 또는 실행 후에 생성할 수 있습니다. deepzero runs는 work/ 아래의 실행 목록을 표시하며, --work-dir로 전달된 다른 디렉터리도 사용할 수 있습니다. 인자 없이 deepzero report를 실행하면 work/ 아래의 유일한 실행을 사용하거나, 여러 개가 존재하면 선택하라는 메시지를 표시합니다. 스크립트에서 실행을 선택하려면 --work-dir를 사용하세요.
보안 파이프라인의 경우 전체 설정 가이드와 파이프라인 사전 요구 사항을 따르세요. 선택적 통합에는 각각의 종속성과 구성이 필요합니다.
버그를 보고하거나 변경 사항을 제안하려면 이슈 트래커를 이용하세요.
src/deepzero/
├── cli.py               # click command group (run, report, runs, status, validate, ...)
├── api/                 # REST API (starlette)
├── engine/              # orchestration, state persistence, pipeline execution
└── stages/              # built-in processors (map, reduce, ingest)

processors/              # external processors (shipped as examples)
├── ghidra_decompile/    # ghidra headless decompiler (MapProcessor)
├── git_ingest/          # git repository discovery and cloning (IngestProcessor)
├── loldrivers_filter/   # loldrivers.io hash exclusion filter (MapProcessor)
├── pe_ingest/           # PE header parser and driver metadata extractor (IngestProcessor)
└── semgrep_scanner/     # semgrep batch scanner (BulkMapProcessor)

pipelines/
├── demo/                # local first run with harmless text files; no API keys
│   ├── pipeline.yaml
│   └── samples/
├── loldrivers/          # BYOVD kernel driver vulnerability research pipeline
│   ├── pipeline.yaml
│   ├── assessment.j2    # LLM prompt template
│   └── rules/           # semgrep rules
└── source_audit/        # source code audit over git repositories
    ├── pipeline.yaml
    ├── assessment.j2    # LLM prompt template
    └── rules/           # 136 semgrep rules across eight languages

docs/                    # Jekyll-based GitHub Pages documentation
tests/                   # pytest suite
CI는 Linux에서 Python 3.11–3.14를, Windows에서 Python 3.12를 테스트합니다. 또한 린팅, 보안, 실제 Ghidra 설치, 그리고 클린 wheel 설치를 검사합니다.
제출하기 전에 린팅 및 보안 검사를 실행하세요:
ruff check . && ruff format --check . && bandit -ll -ii -c pyproject.toml -r .
기여 가이드Contributing Guide와 행동 강령Code of Conduct을 참고한 후 풀 리퀘스트를 제출해 주세요.
DeepZero는 MIT 라이선스에 따라 배포됩니다.






