CVE-2024-2997 스캐너


개요
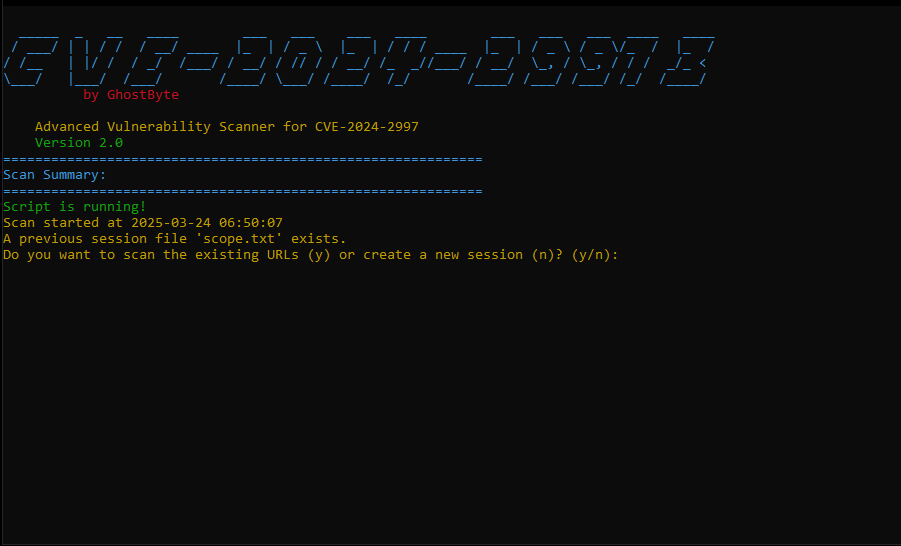
CVE-2024-2997 스캐너는 웹 애플리케이션에서 명령 주입 취약점을 탐지하도록 설계된 고급 취약점 스캐너입니다. 이 도구는 보안 전문가가 애플리케이션의 잠재적인 보안 위험을 식별하는 데 도움을 줍니다.
면책 조항
이 도구는 교육 목적으로만 사용됩니다. 귀하가 소유하거나 테스트 권한이 있는 애플리케이션에만 사용하십시오. 저자는 이 도구로 인한 오용이나 손해에 대해 책임을 지지 않습니다.
기능
- 고성능 스캐닝: 빠른 스캐닝을 위해 멀티스레딩(최대 20개 스레드) 활용
- 포괄적인 URL 생성: 다양한 취약 가능 URL 생성
- 실시간 진행 상황 추적: 동적 진행률 표시줄로 스캔 진행 상황 표시
- 상세 보고: 스캔 결과의 텍스트 및 HTML 보고서 생성
- 취약점 분류: 발견 사항을 신뢰 수준(낮음, 중간, 높음, 심각)별로 분류
- 스마트 탐지: CVE-2024-2997 및 유사한 취약점 식별
- 배치 처리: 시스템 과부하 방지를 위해 URL을 배치로 처리
- 사용자 정의 가능 설정: 조정 가능한 스레드, 시간 초과, 지연 및 배치 크기
- 어두운 테마 HTML 보고서: 상세한 취약점 정보를 제공하는 전문적이고 현대적인 보고서
- 세션 관리: 스캔 세션 저장 및 재개 기능
설치
- 저장소 복제:
git clone https://github.com/0xUho/CVE-2024-2997.git
cd CVE-2024-2997
- 명령줄 옵션으로 스크립트 실행:
python CVE-2024-2997.py -u http://example.com -v
- 또는 대화형으로 실행하고 화면의 지침을 따르십시오:
python CVE-2024-2997.py
명령줄 옵션
스캐너는 다음 명령줄 옵션을 지원합니다:
| 옵션 | 설명 |
|---|
-u, --url | 스캔할 기본 URL |
-p, --proxy | 프록시 URL (예: http://127.0.0.1:8080) |
-v, --verbose | 자세한 모드 활성화 |
-o, --output | 취약 URL 출력 파일 (기본값: sus.txt) |
-d, --details | 취약점 상세 정보 출력 파일 (기본값: vulnerable_details.txt) |
-s, --scan-delay | 스캔 지연 시간(초) (기본값: 0.1) |
-t, --threads | 사용할 스레드 수 (기본값: 20) |
-r, --resume | 기존 scope.txt에서 스캔 재개 |
--timeout | 요청 시간 초과(초) (기본값: 5) |
--user-agent | 사용자 정의 User-Agent 문자열 |
--batch-size | 각 배치에서 스캔할 URL 수 (기본값: 50) |
작동 방식
- 스크립트가 ASCII 아트 배너를 출력하고 스캔 프로세스를 시작합니다.
- 이전 세션 파일
scope.txt가 존재하는지 확인합니다:
- 존재하는 경우 사용자는 이전 세션의 URL 스캔을 계속하거나 새 세션을 시작할 수 있습니다.
- 존재하지 않으면 새 세션이 시작됩니다.
- 사용자가 기본 URL을 입력합니다(또는 명령줄을 통해 제공).
- 스크립트는 기본 URL을 기반으로 다양한 URL을 생성합니다. 포함 사항:
- 관리자 경로
- API 엔드포인트
- 인증 경로
- 콘텐츠 관리 경로
- 일반 CMS 경로
- 알려진 취약 경로
- 실시간 진행률 표시줄로 완료 상태를 표시하며 스캔이 시작됩니다.
- 스크립트는 각 URL을 명령 주입 취약점에 대해 스캔하고, 색상 코드 형식으로 결과를 표시합니다:
- 취약 URL은 신뢰 수준과 함께 빨간색으로 표시됩니다.
- 안전한 URL은 녹색으로 표시됩니다(자세한 모드가 활성화된 경우).
- 스캔 후 포괄적인 HTML 보고서가 생성되며 다음이 포함됩니다:
- 스캔 요약 통계
- 신뢰 수준별 취약점 상세 정보
- 취약점 심각도의 시각적 표시
- 반응형 어두운 테마 디자인
결과 이해
스캐너는 취약점을 신뢰 수준별로 분류합니다:
- 심각: 여러 페이로드로 확인된 취약점
- 높음: 강력한 취약점 지표 발견
- 중간: 잠재적 취약점 또는 유사 문제 감지
- 낮음: 추가 조사가 필요한 약한 지표
출력 파일
- sus.txt: 취약 URL 목록 포함
- vulnerable_details.txt: 각 취약점에 대한 상세 정보 포함
- report.html: 포괄적인 스캔 결과를 포함한 대화형 HTML 보고서
- scope.txt: 현재/이전 세션에 대해 생성된 모든 URL 포함
- response_*.txt: 취약 엔드포인트의 원시 응답 포함(확인된 취약점에 대해)
커뮤니티
업데이트, 지원 및 토론을 위해 Discord 커뮤니티에 가입하세요:
라이선스
이 프로젝트는 MIT 라이선스에 따라 라이선스가 부여됩니다. 자세한 내용은 LICENSE 파일을 참조하십시오.
 0xuho/cve-2024-2997

