
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
poc-cve-xss-uploading-svg — CVE-2023-4460에 대한 개념 증명: WordPress 플러그인 Uploading SVG, WEBP and ICO files에서 인증된 반사형 및 저장형 XSS, 악성 SVG 업로드를 통해 트리거됨. | Kitploit
도구/GitHubGitHub/0xn4d/poc-cve-xss-uploading-svg
Vulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityPenetration Testing
GitHub0xn4d/poc-cve-xss-uploading-svg

poc-cve-xss-uploading-svg

CVE-2023-4460에 대한 개념 증명: WordPress 플러그인 Uploading SVG, WEBP and ICO files에서 인증된 반사형 및 저장형 XSS, 악성 SVG 업로드를 통해 트리거됨.

저장소 보기
3년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

세부 정보

제목: WordPress CMS용 "Uploading SVG, WEBP and ICO files" 플러그인의 인증된 반사형 사이트 간 스크립팅 취약점
날짜: 2023-08-10
작성자: Danilo Albuquerque
공급업체 홈페이지: https://wordpress.org
소프트웨어 링크: https://wordpress.org/download
버전: WordPress 6.3
플러그인 이름 및 버전: Uploading SVG, WEBP and ICO files 1.2.1
테스트 환경: Brave (버전 1.50.119 Chromium: 112.0.5615.121 (공식 버전) 64비트)

Uploading SVG, WEBP and ICO files 1.2.1의 반사형 XSS 취약점 PoC

  1. 플러그인을 설치합니다.
  2. 악성 페이로드가 포함된 SVG 파일을 생성합니다.
  3. "미디어" 페이지로 이동하여 SVG 파일을 업로드합니다.
  4. URL을 통해 파일에 접근합니다.

위 과정을 모두 수행한 후 현재 페이지를 새로고침하면 메시지가 포함된 경고 팝업이 나타납니다.

아래 스크린샷

  1. 플러그인이 없는 PoC: sem_o_plugin

  2. 플러그인이 없으면 SVG 파일 업로드가 작동하지 않음: sem_o_plugin_nao_pega

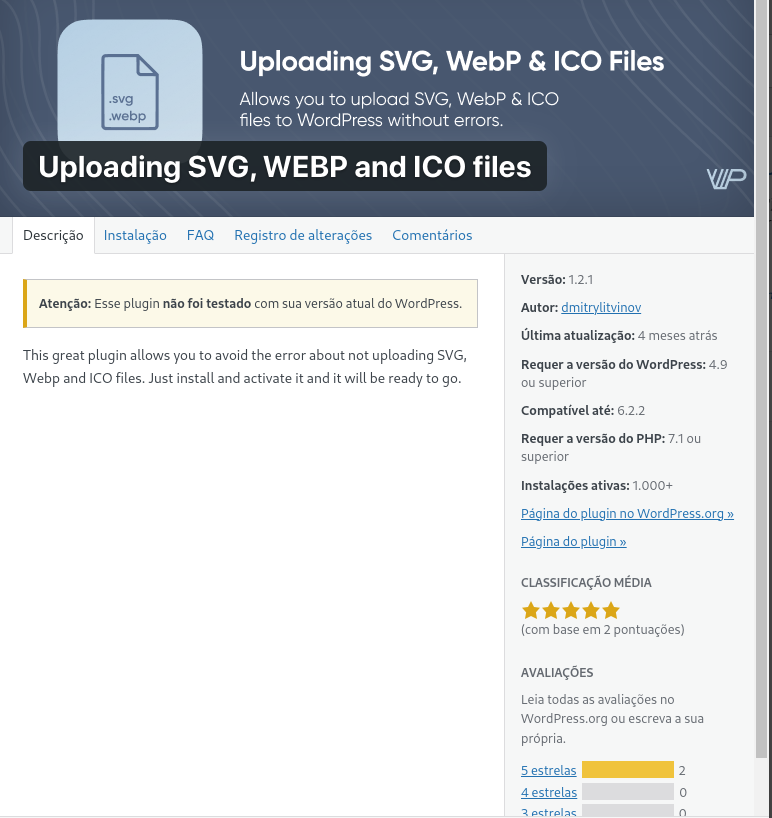
  3. 해당 시점의 플러그인 버전: versao_do_dia

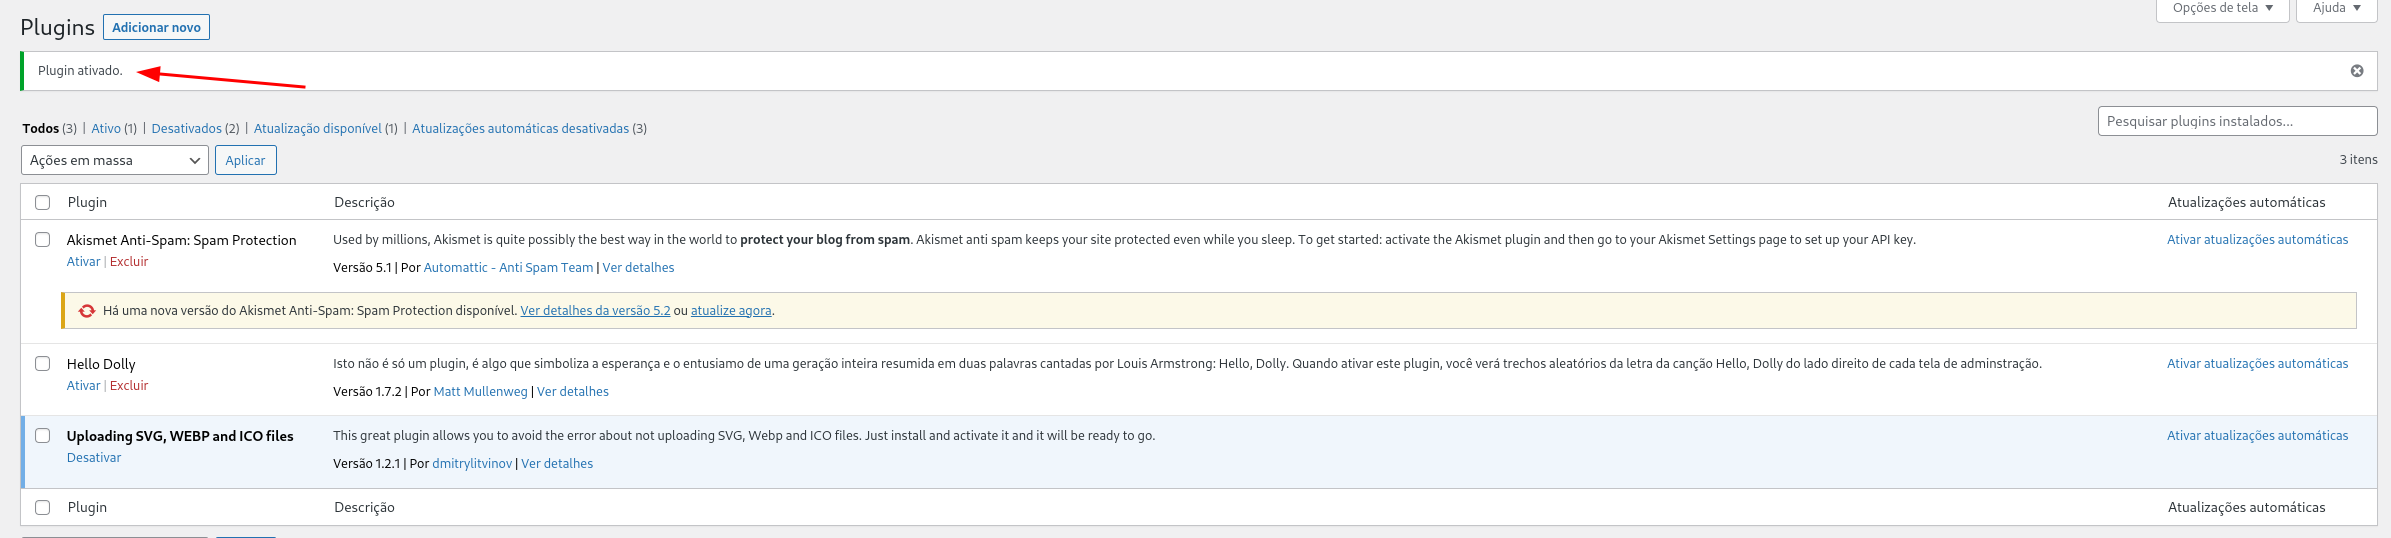
  4. 플러그인이 설치 및 활성화됨: plugin_instalado_e_ativo

  5. 악성 페이로드가 포함된 SVG 파일 생성: codigo_do_xss

  6. SVG 파일 업로드 완료: upload_feito_e_aceito

  7. 파일 로드 시 페이로드 트리거: quando_acessa_xss

보너스 섹션: 저장형 XSS

  1. 악성 파일의 내용 변경: xss_stored_code

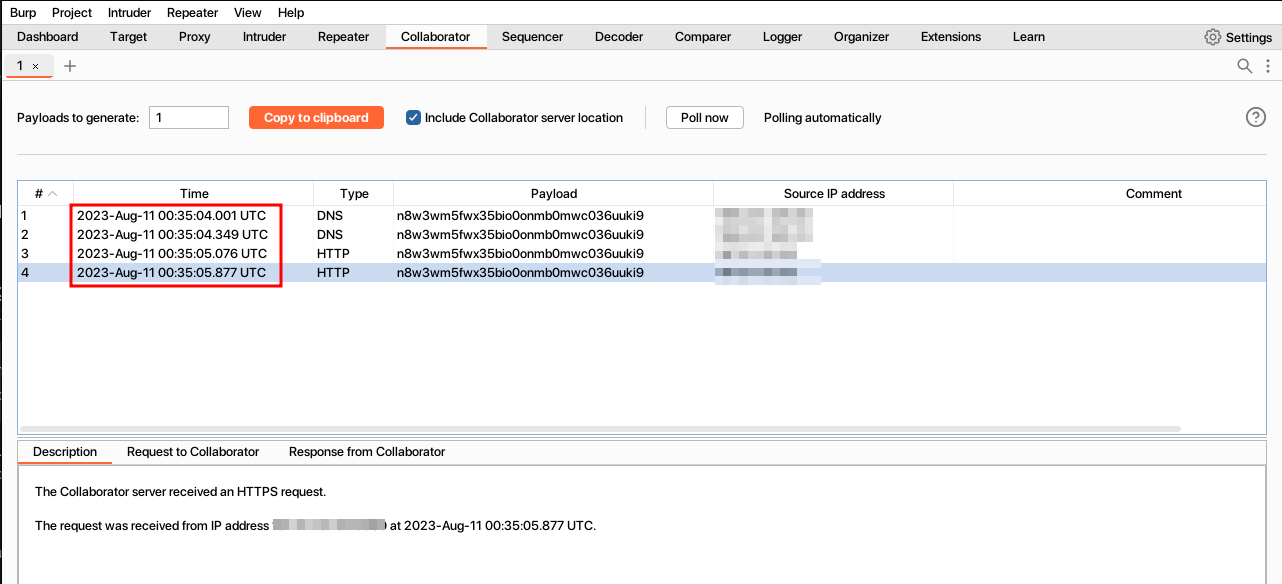
  2. Collaborator oastify에서 POST 요청 확인: collaborator_poc

도구 다운로드