 0xblackash/cve-2026-93485
CVE-2026-93485(WordPress 코어 저장형 XSS 취약점)에 대한 방어 연구 저장소로, 버전 확인 스캐너, 기술 분석, 패치 검증 지침을 제공합니다.

Comment2Shell
CVE-2026-93485는 WordPress 코어에 영향을 미치는 고위험 크로스 사이트 스크립팅 취약점입니다.
이 취약점은 웹 페이지 생성 과정에서 사용자 제어 입력에 대한 부적절한 중화(neutralization)로 설명되며, 그 결과 DOM 기반 XSS / 저장형 XSS 동작이 발생합니다.
공개된 권고문에 따르면 인증되지 않은 공격자가 악성 댓글 콘텐츠를 제출할 수 있으며, 이는 이후 영향을 받는 콘텐츠를 열람하는 사용자의 브라우저에서 실행될 수 있습니다.
이 문제는 WordPress 댓글 처리와 관련이 있으며, 기본 댓글 구성을 사용하는 설치 환경에 영향을 미칠 수 있습니다.
CVSS 벡터:
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:L
CVSS 7.1 등급과 벡터는 GitHub Advisory Database 및 Ubuntu 보안 트래커에서 보고되었습니다.
보고된 취약점은 WordPress 댓글 처리/렌더링 경로와 관련이 있습니다.
단순화된 공격 흐름은 다음과 같습니다:
┌───────────────┐
│ Unauthenticated│
│    Attacker    │
└───────┬───────┘
        │
        │ Malicious comment input
        ▼
┌────────────────────┐
│ WordPress Comment  │
│    Processing      │
└─────────┬──────────┘
          │
          │ Improper neutralization
          ▼
┌────────────────────┐
│ Stored Application │
│      Content       │
└─────────┬──────────┘
          │
          │ Victim views page
          ▼
┌────────────────────┐
│ Victim Browser     │
│    XSS Execution   │
└────────────────────┘
공개된 취약점 설명에 따르면, 댓글 작성자가 이전에 승인된 댓글을 보유해야 한다는 일반적인 요구 사항은 영향을 받는 조건에서 우회될 수 있습니다.
근본적인 약점은 다음과 같이 분류됩니다:
CWE-79 — 웹 페이지 생성 중 입력의 부적절한 중화
이 취약점은 공격자가 제어하는 입력이 적절한 중화 없이 웹 페이지 생성 경로에 도달할 때 발생합니다.
보고된 문제는 WordPress 댓글 처리와 줄 바꿈 / 생성된 HTML 처리와 특히 관련이 있습니다. CERT Santé의 기술 요약은 wpautop() 처리 경로를 취약점과 관련된 것으로 식별합니다.
개념적으로:
Attacker-controlled input
          │
          ▼
   Comment processing
          │
          ▼
      wpautop()
          │
          ▼
   HTML generation
          │
          ▼
 Insufficient neutralization
          │
          ▼
      Stored content
          │
          ▼
   Victim renders page
권고문에는 여러 취약한 WordPress 브랜치가 나열되어 있습니다.
7.1        < 7.1.1
7.0        <= 7.0.4
6.9        <= 6.9.7
6.8        <= 6.8.8
6.7        <= 6.7.7
6.6        <= 6.6.7
6.5        <= 6.5.10
6.4        <= 6.4.10
6.3        <= 6.3.10
6.2        <= 6.2.11
6.1        <= 6.1.12
6.0        <= 6.0.14
5.9        <= 5.9.16
5.8        <= 5.8.15
5.7        <= 5.7.17
5.6        <= 5.6.19
5.5        <= 5.5.20
5.4        <= 5.4.21
5.3        <= 5.3.23
5.2        <= 5.2.26
5.1        <= 5.1.24
5.0        <= 5.0.27
4.9        <= 4.9.31
4.8        <= 4.8.30
4.7        <= 4.7.35
이러한 영향을 받는 범위는 GitHub Advisory Database 및 Debian 보안 트래커에 문서화되어 있습니다.
WordPress를 해당 브랜치의 수정된 릴리스로 업그레이드하십시오.
7.1 브랜치의 경우 문서화된 수정 릴리스는 다음과 같습니다:
WordPress 7.1.1
WordPress 보안/유지보수 릴리스는 2026년 9월 17일에 공개되었습니다.
설치된 버전 확인:
wp core version
또는 WordPress 설치 디렉터리에서:
grep "wp_version" wp-includes/version.php
예시:
$ wp core version
7.1.1
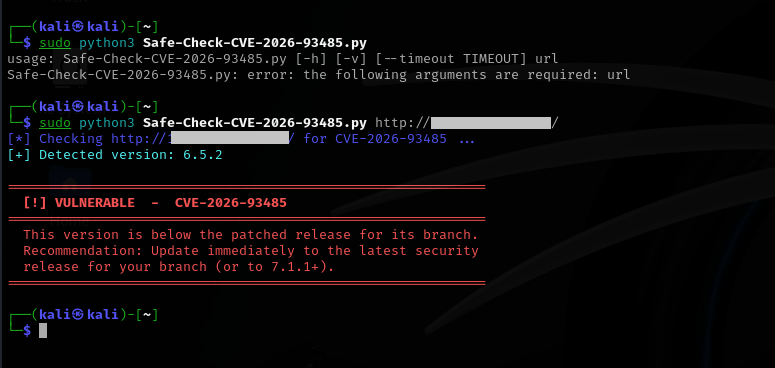
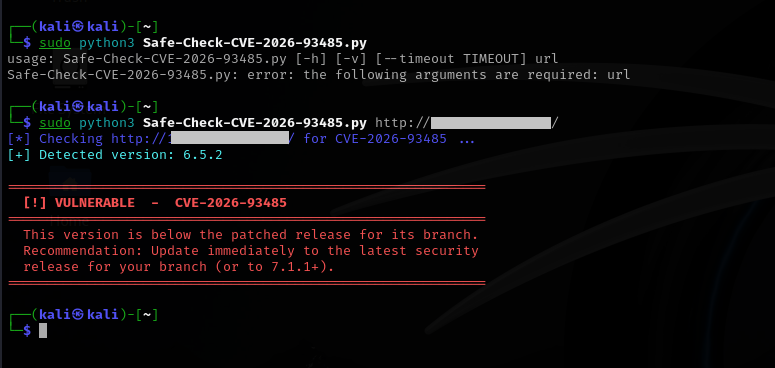
방어적인 버전 확인은 XSS 페이로드를 제출하지 않고도 잠재적으로 영향을 받는 설치를 식별할 수 있습니다.
#!/usr/bin/env python3

from packaging.version import Version

FIXED_VERSION = Version("7.1.1")


def check_version(version: str):
    current = Version(version)

    if current < FIXED_VERSION:
        print(f"[!] Potentially affected WordPress version: {version}")
        print("[!] Upgrade to a fixed release.")
    else:
        print(f"[+] WordPress version {version} is >= 7.1.1")


if __name__ == "__main__":
    version = input("WordPress version: ").strip()
    check_version(version)
참고: 이 단순화된 검사기는 7.1 브랜치를 대상으로 합니다. WordPress 백포트 릴리스는 브랜치별 수정 버전을 사용하므로, 프로덕션 스캐너는
7.1.1을 보편적인 최소 버전으로 취급하기보다 완전한 버전 매트릭스를 유지해야 합니다.
통제된 실험실 평가에서는 다음을 사용해야 합니다:
1. Deploy isolated WordPress instance
            │
            ▼
2. Determine exact WordPress version
            │
            ▼
3. Review comment configuration
            │
            ▼
4. Inspect affected processing path
            │
            ▼
5. Compare vulnerable vs patched release
            │
            ▼
6. Verify remediation
권장 실험실 구성:
┌─────────────────────────────────────┐
│          Isolated Test Lab          │
│                                     │
│  ┌─────────────┐   ┌─────────────┐ │
│  │ Vulnerable  │   │   Patched   │ │
│  │ WordPress   │   │ WordPress   │ │
│  └──────┬──────┘   └──────┬──────┘ │
│         │                   │       │
│         └────────┬──────────┘       │
│                  ▼                  │
│           Behavioral Diff           │
└─────────────────────────────────────┘
이 저장소는 의도적으로 무기화된 페이로드를 배제하고 방어적 검증 및 패치 검증에 중점을 둡니다.
성공적인 악용은 취약한 WordPress 사이트의 보안 컨텍스트에서 공격자가 제어하는 스크립트 실행을 허용할 수 있습니다.
잠재적 영향은 다음과 같습니다:
공식 CVSS 평가는 기밀성, 무결성, 가용성에 낮음 영향을 부여하며, 사용자 상호작용 필요 및 범위 변경을 명시합니다.
[ ] Identify WordPress version
[ ] Check whether the branch is affected
[ ] Upgrade to a fixed release
[ ] Review comment configuration
[ ] Enable comment moderation where appropriate
[ ] Review suspicious recent comments
[ ] Monitor web/application logs
[ ] Inspect unexpected HTML/JavaScript in comments
[ ] Review administrator sessions after suspected compromise
[ ] Re-test after patching
CVE-2026-93485/
│
├── README.md
├── scanner/
│   └── wp_version_check.py
│
├── docs/
│   ├── technical-analysis.md
│   └── mitigation.md
│
├── screenshots/
│   └── lab/
│
├── research/
│   └── notes.md
│
└── LICENSE
이 저장소는 다음을 목적으로 합니다:
명시적 승인 없이 시스템을 테스트하지 마십시오.
무기화된 악용 코드는 제공되지 않습니다.
WordPress 코어 보안 연구
Research • Detect • Patch • Verify
⭐ 이 연구가 유용했다면 이 저장소에 별을 눌러주세요
| 속성 | 세부 정보 |
|---|
| CVE | CVE-2026-93485 |
| 제품 | WordPress Core |
| 공급업체 | Automattic |
| 유형 | 크로스 사이트 스크립팅 |
| CWE | CWE-79 |
| 공격 유형 | 저장형 / DOM 기반 XSS |
| 인증 | 불필요 |
| 사용자 상호작용 | 필요 |
| 공격 벡터 | 네트워크 |
| 복잡도 | 낮음 |
| CVSS v3.1 | 7.1 — 높음 |
| 공개일 | 2026년 9월 18일 |
| 지표 | 값 |
|---|
| 공격 벡터 | 네트워크 |
| 공격 복잡도 | 낮음 |
| 필요 권한 | 없음 |
| 사용자 상호작용 | 필요 |
| 범위 | 변경됨 |
| 기밀성 | 낮음 |
| 무결성 | 낮음 |
| 가용성 | 낮음 |
| 기본 점수 | 7.1 / 높음 |

