
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-9082 — CVE-2026-9082 | Kitploit
도구/GitHubGitHub/0xblackash/cve-2026-9082
Vulnerability AnalysisWeb SecurityLearning & EducationCurated ResourcesDatabase Security
GitHub0xblackash/cve-2026-9082

CVE-2026-9082

CVE-2026-9082

저장소 보기
11153개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

🚨 CVE-2026-9082 : Drupal Core의 SQL 인젝션 취약점

ChatGPT 이미지 2026년 5월 21일 오전 8시 27분 54초

Drupal Core의 고영향 SQL 인젝션 취약점 (PostgreSQL)

CVSS 9.8 Affected: PostgreSQL Only Status: Patched


📋 개요

CVE-2026-9082는 Drupal Core의 데이터베이스 추상화 계층에 있는 SQL 인젝션 취약점입니다. 이는 데이터베이스 백엔드로 PostgreSQL을 사용하는 사이트에만 영향을 미칩니다.

이 취약점으로 인해 인증되지 않은 공격자가 임의의 SQL 인젝션을 수행할 수 있으며, 잠재적으로 데이터 유출, 권한 상승, 최악의 경우 원격 코드 실행으로 이어질 수 있습니다.
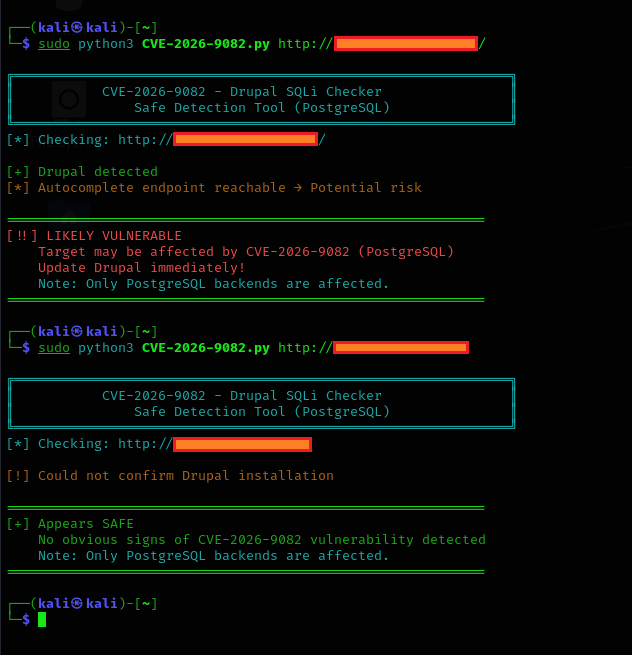
CVE-2026-9082

⚠️ 이것은 실제 중요한 보안 권고입니다 (SA-CORE-2026-004)


🛡️ 심각도

메트릭값
CVSS v3 점수6.5 (중간)
공격 벡터네트워크
복잡성낮음
권한없음
사용자 상호작용없음
영향기밀성 + 무결성

Drupal의 내부 평가: 매우 중요 (특히 PostgreSQL 사이트의 경우)


📌 영향 받는 버전

Drupal 버전영향 범위패치 버전
Drupal 8.98.9.0 → 10.4.910.4.10
Drupal 10.510.5.0 → 10.5.910.5.10
Drupal 10.610.6.0 → 10.6.810.6.9
Drupal 11.011.0.0 → 11.1.911.1.10
Drupal 11.211.2.0 → 11.2.1111.2.12
Drupal 11.311.3.0 → 11.3.911.3.10

영향 받지 않는 버전:

  • Drupal 7.x (모든 버전)
  • MySQL 또는 MariaDB를 사용하는 사이트
  • SQLite를 사용하는 사이트

🔧 완화 조치

즉시 조치

즉시 Drupal Core를 위에 나열된 패치 버전 중 하나로 업데이트하십시오.

빠른 명령어

# Composer 사용 (권장)
composer update drupal/core-recommended --with-dependencies

# 또는 특정 보안 버전으로 업데이트
composer require drupal/core:11.3.10

추가 권장 사항

  • 가능하면 자동 업데이트 활성화
  • 의심스러운 쿼리에 대한 데이터베이스 로그 검토
  • 패치가 지연되는 경우 PostgreSQL 특정 페이로드를 차단하는 임시 WAF 규칙 고려

🛠 기술 세부 사항

  • 취약점 유형: SQL 명령에서 특수 요소의 부적절한 중립화 ('SQL 인젝션')
  • 위치: Drupal Core 데이터베이스 추상화 API
  • 악용 가능 대상: 익명 / 인증되지 않은 사용자
  • 트리거: PostgreSQL 특정 기능을 사용하는 특정 데이터베이스 쿼리

📚 참고 자료

  • 공식 권고: SA-CORE-2026-004
  • CVE 항목: CVE-2026-9082
  • Drupal 보안 팀

❤️를 담아 Drupal 커뮤니티를 위해 만들었습니다

지금 패치 • 보안 유지 • 계속 구축

도구 다운로드