
 0xblackash/cve-2026-8451
CVE-2026-8451

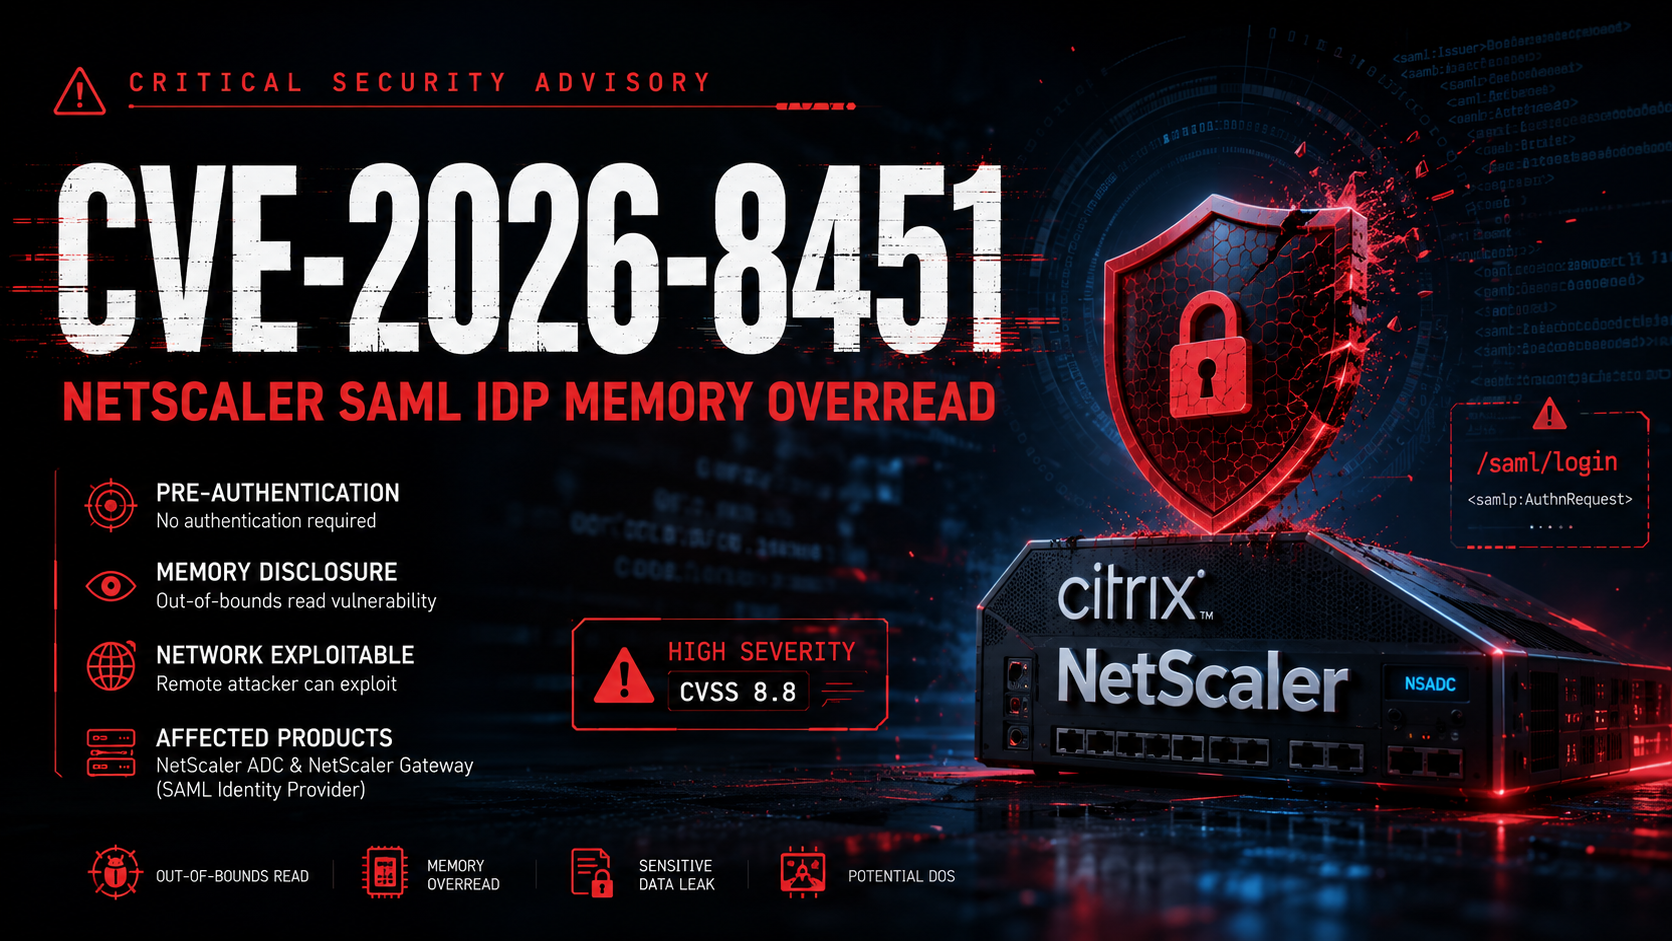


인증 전 메모리 노출 취약점으로, Citrix NetScaler ADC 및 NetScaler Gateway가 SAML IdP(Identity Provider)로 구성된 경우 영향을 받습니다.
CVE-2026-8451은 SAML IdP 요청 처리 중 **Out-of-Bounds Read(CWE-125)**로 인한 높은 심각도 메모리 노출 취약점입니다.
인증되지 않은 공격자가 특수하게 조작된 SAML 요청을 보내 메모리 초과 읽기를 유발하여 민감한 프로세스 메모리를 노출시킬 수 있습니다.
| 속성 | 값 |
|---|---|
| CVE | CVE-2026-8451 |
| 심각도 | 🔴 높음 |
| CVSS | 8.8 |
| CWE | CWE-125 |
| 공격 벡터 | 네트워크 |
| 인증 | ❌ 필요 없음 |
| 사용자 상호작용 | ❌ 필요 없음 |
| 영향받는 서비스 | /saml/login |
| 영향 | 메모리 노출 |
| 패치 가능 | ✅ 예 |
| 🔐 | 🍪 | 🧠 | 📍 | ⚠️ |
|---|---|---|---|---|
| 세션 데이터 | 인증 토큰 | 프로세스 메모리 | 메모리 주소 | DoS |
성공적인 악용 시 다음이 노출될 수 있습니다:
Incoming SAML Request
          │
          ▼
 Improper XML Validation
          │
          ▼
 Out-of-Bounds Read
          │
          ▼
 Memory Disclosure
| 제품 | 상태 |
|---|---|
| NetScaler ADC | ✅ 영향 있음 |
| NetScaler Gateway | ✅ 영향 있음 |
SAML IdP(Identity Provider)로 구성된 시스템만 취약합니다.
| 릴리스 브랜치 | 수정 버전 |
|---|---|
| 14.1 | 14.1-72.61 |
| 13.1 | 13.1-63.18 |
| FIPS | 최신 |
| NDcPP | 최신 |
✔ Upgrade Immediately
✔ Disable SAML IdP if Unused
✔ Restrict Internet Exposure
✔ Monitor /saml/login
✔ Review Authentication Logs
✔ Deploy IDS/IPS Signatures
✔ Detect Memory Disclosure Attempts
다음 사항을 모니터링하세요:
/saml/login에 대한 과도한 요청| 공개 연구 | 개념 증명 | 실제 악용 |
|---|---|---|
| ✅ 가능 | 🟡 부분적 | ❌ 확인된 사례 없음 |
[+] CVE-2026-8451 PoC - Ashraf Zaryouh (0xBlackash)
[+] Target: https://target.example.com
[+] Starting memory overread attempts...

[-] Attempt 1/12 (padding 476) - No leak
[-] Attempt 2/12 (padding 508) - No leak
[+] SUCCESS! Memory leak detected (padding: 540)

    Leaked bytes: 312

Hexdump:
  66 6f 6f 62 61 72 00 00  de de de de de de de de   |foobar..........|
  0d 0a 41 75 74 68 65 6e  74 69 63 61 74 69 6f 6e   |..Authentication|
  3a 20 53 65 73 73 69 6f  6e 49 44 3d 78 78 78 78   |: SessionID=xxxx|
  de de de de de de de de  0a 0d 55 73 65 72 2d 41   |..........User-A|
  67 65 6e 74 3a 20 4d 6f  7a 69 6c 6c 61 2f 35 2e   |gent: Mozilla/5.|
  ... (more binary data)

ASCII preview:
foobar......Authentication: SessionID=xxxx......User-Agent: Mozilla/5.
이 저장소는 교육, 방어 및 사이버 보안 연구 목적으로만 제공됩니다. 무단 접근을 위한 익스플로잇 코드나 지침을 포함하지 않습니다. 항상 적절한 승인을 받고 보안 테스트를 수행하세요.
이 저장소가 유용했다면 ⭐을 눌러주세요.

안전을 유지하세요 • 조기에 패치하세요 • 지속적으로 방어하세요
