 0xblackash/cve-2026-63072
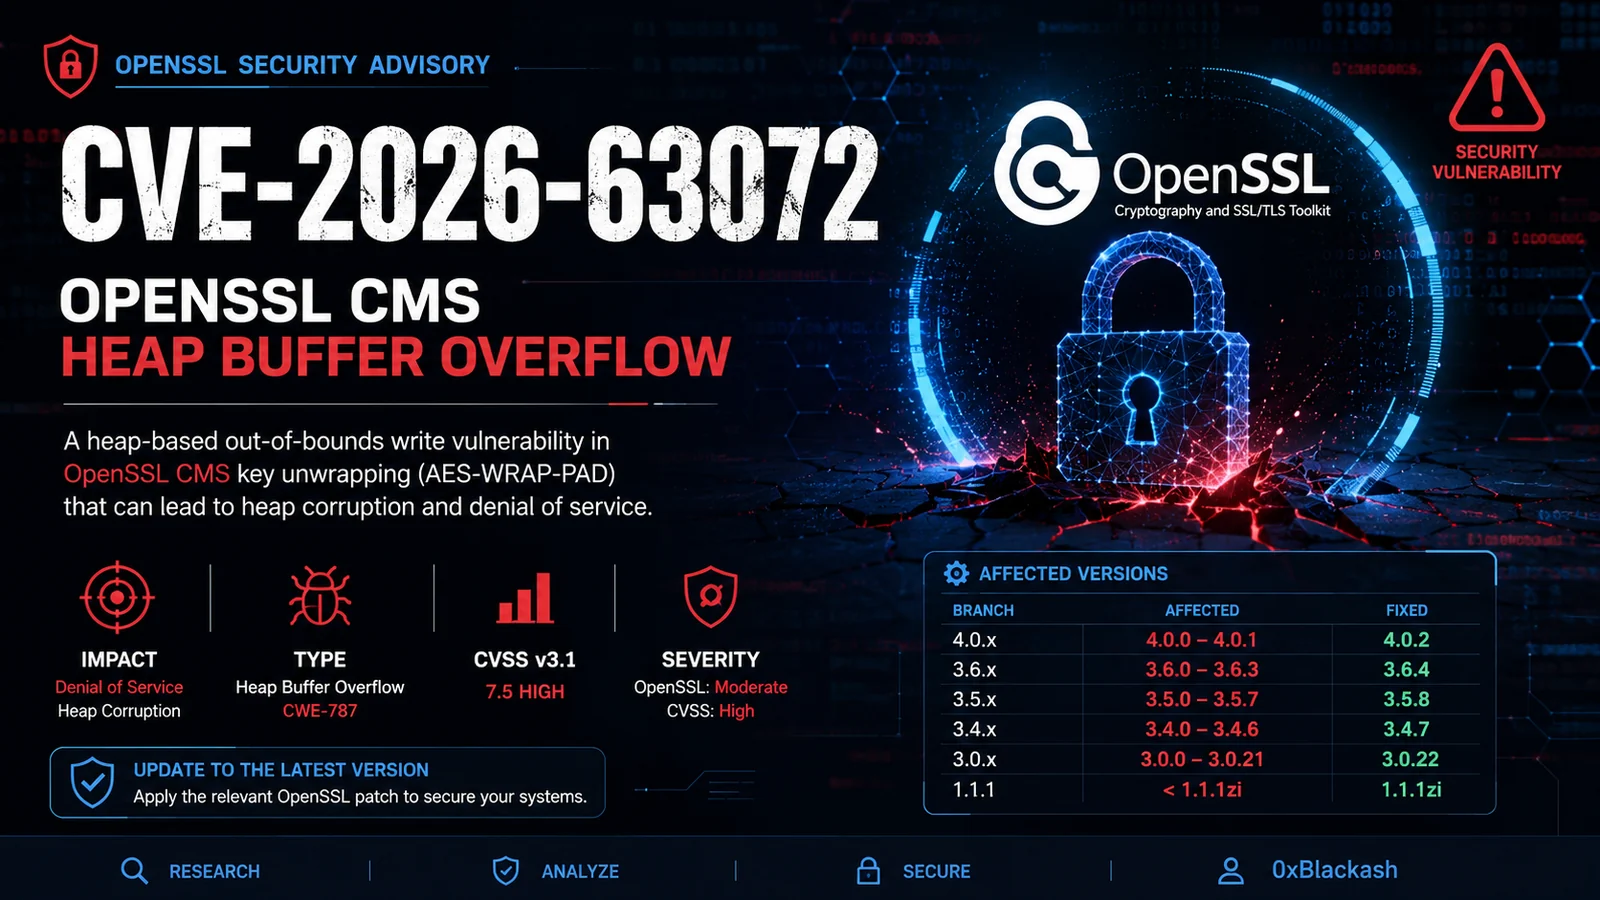
CVE-2026-63072에 대한 기술 분석: OpenSSL CMS 키 언래핑의 힙 버퍼 오버플로우로, 근본 원인, 영향을 받는 버전, 탐지 및 완화 방법을 다룹니다.

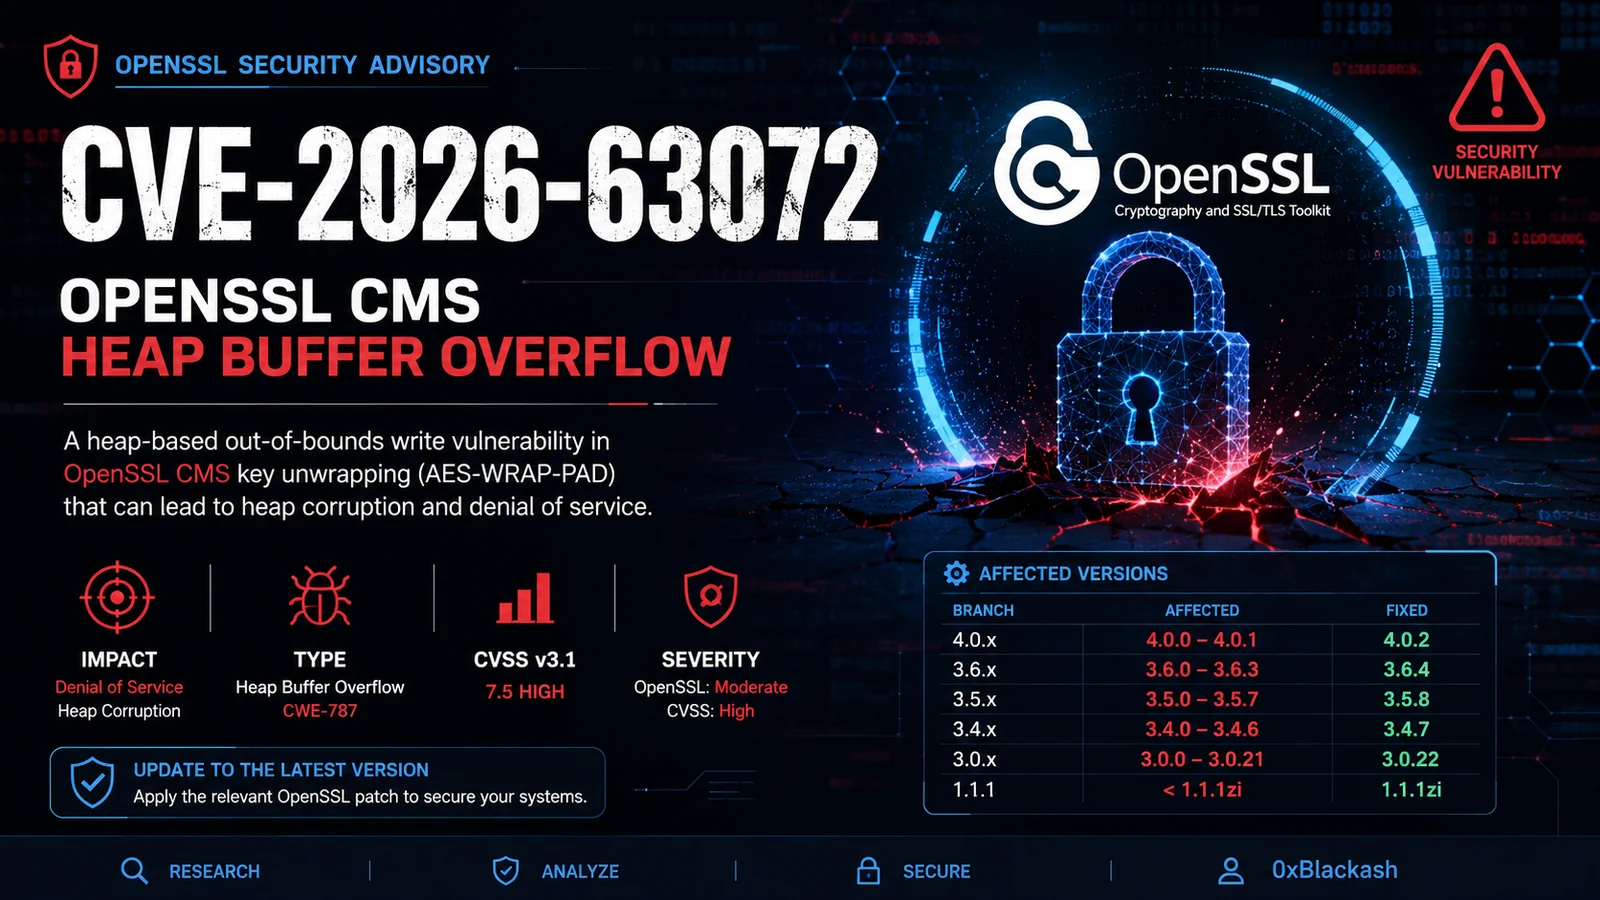
OpenSSL의 CMS 키 언래핑 기능에 영향을 미치는 힙 기반 범위 밖 쓰기(out-of-bounds write) 취약점인 CVE-2026-63072에 대한 기술 분석.
CVE-2026-63072는 OpenSSL의 CMS(Cryptographic Message Syntax) 구현에 존재하는 힙 기반 버퍼 오버플로우 취약점입니다.
이 취약점은 영향을 받는 AES-WRAP-PAD 키 언래핑 경로를 사용하여 특수하게 제작된 CMS 메시지를 처리할 때 트리거될 수 있습니다.
악용에 성공하면 8바이트 범위 밖 힙 쓰기가 발생하여 다음과 같은 결과를 초래할 수 있습니다:
현재 평가: 공개적으로 문서화된 영향은 주로 서비스 거부 / 힙 손상입니다. 원격 코드 실행은 공개된 정보로 확인되지 않았습니다.
| 필드 | 세부 사항 |
|---|---|
| 🆔 CVE | CVE-2026-63072 |
| 🏢 공급업체 | OpenSSL |
| 📦 구성 요소 | CMS |
| 🐛 취약점 | 힙 버퍼 오버플로우 |
| 🔢 CWE | CWE-787 |
| ⚠️ CVSS v3.1 | 7.5 — 높음 |
| 🔥 OpenSSL 심각도 | 보통 |
| 🎯 주요 영향 | 서비스 거부 |
| 🔐 공격 벡터 | 네트워크 |
| 👤 필요한 권한 | 없음 |
| 🧑💻 사용자 상호작용 | 없음 |
취약점은 CMS 키 언래핑 프로세스에 존재합니다.
AES-WRAP-PAD와 관련된 특정 조건에서 구현이 언래핑된 키에 필요한 버퍼 크기를 잘못 결정할 수 있습니다.
이후 언래핑 작업이 할당된 힙 버퍼를 넘어 쓸 수 있습니다:
CMS message
     │
     ▼
CMS_decrypt()
     │
     ▼
CMS key unwrapping
     │
     ▼
AES-WRAP-PAD
     │
     ▼
Incorrect buffer sizing
     │
     ▼
Out-of-bounds write
     │
     ▼
💥 Heap corruption / DoS
문서화된 동작에는 약 8바이트 힙 덮어쓰기가 포함됩니다.
| OpenSSL 브랜치 | 영향을 받는 버전 | 수정 버전 |
|---|---|---|
| 4.0.x | 4.0.0 – 4.0.1 | 4.0.2 |
| 3.6.x | 3.6.0 – 3.6.3 | 3.6.4 |
| 3.5.x | 3.5.0 – 3.5.7 | 3.5.8 |
| 3.4.x | 3.4.0 – 3.4.6 | 3.4.7 |
| 3.0.x | 3.0.0 – 3.0.21 | 3.0.22 |
| 1.1.1 | 1.1.1zi 이전 | 1.1.1zi |
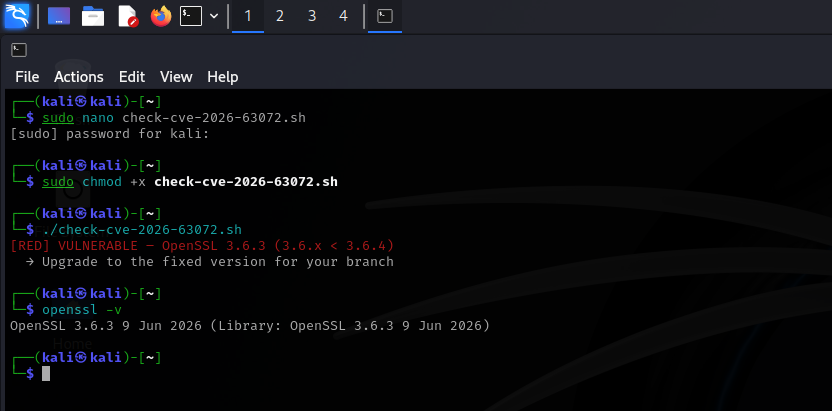
🔎 권장 사항: 영향을 받는 OpenSSL 설치를 해당 수정 릴리스로 업그레이드하세요.
근본적인 문제는 다음 사이의 불일치와 관련이 있습니다:
개념적으로:
Expected allocation
        │
        ▼
   ┌───────────┐
   │   Buffer  │
   └───────────┘
        │
        │  AES unwrap writes
        ▼
   ┌───────────────┐
   │ Buffer + 8 B  │  ← Out-of-bounds
   └───────────────┘
이로 인해 인접한 힙 메모리가 손상되고 영향을 받는 프로세스가 종료될 수 있습니다.
방어 분석을 위한 예제 환경:
# Identify installed OpenSSL version
openssl version -a

# Check linked libraries
ldd /path/to/application | grep -i ssl
실험실 테스트에는 격리된 환경과 취약한 OpenSSL 빌드를 사용하세요.
openssl version
설치된 버전을 위에 나열된 영향을 받는 릴리스와 비교하세요.
공급업체가 제공하는 패치 패키지를 설치하거나 적절한 수정 OpenSSL 릴리스로 업그레이드하세요.
OpenSSL 업데이트 후 취약한 라이브러리에 동적으로 링크된 애플리케이션과 서비스를 다시 시작하세요.
openssl version -a
실행 중인 환경이 패치된 버전을 사용하는지 확인하세요.
| 영향 | 상태 |
|---|---|
| 💥 충돌 | ✅ 가능 |
| 🧠 힙 손상 | ✅ 가능 |
| 🚫 서비스 거부 | ✅ 주요 문서화된 영향 |
| 🔓 정보 공개 | ⚠️ 확인되지 않음 |
| 🖥️ 원격 코드 실행 | ❓ 확인되지 않음 |
Identify affected version
          │
          ▼
Map dependent applications
          │
          ▼
Analyze CMS processing
          │
          ▼
Review AES-WRAP-PAD path
          │
          ▼
Validate behavior in isolated lab
          │
          ▼
Apply vendor patch
          │
          ▼
Verify remediation
이 저장소는 공인된 보안 연구, 취약점 분석 및 방어 테스트를 위한 것입니다.
소유하지 않았거나 명시적 평가 권한이 없는 시스템에서 취약한 소프트웨어를 테스트하지 마세요.
CVE-2026-63072CVE-2026-630720xBlackash
사이버 보안 연구 • 취약점 분석 • 네트워크 보안
⭐ 이 연구가 유용했다면 저장소에 스타를 남겨주세요.
