 0xblackash/cve-2026-55450
Langflow의 인증되지 않은 파일 업로드 취약점인 CVE-2026-55450을 문서화한 보안 권고문으로, 영향 분석, 탐지 참고 자료, 그리고 완화 방안을 제공합니다.

인증되지 않은 파일 업로드 취약점
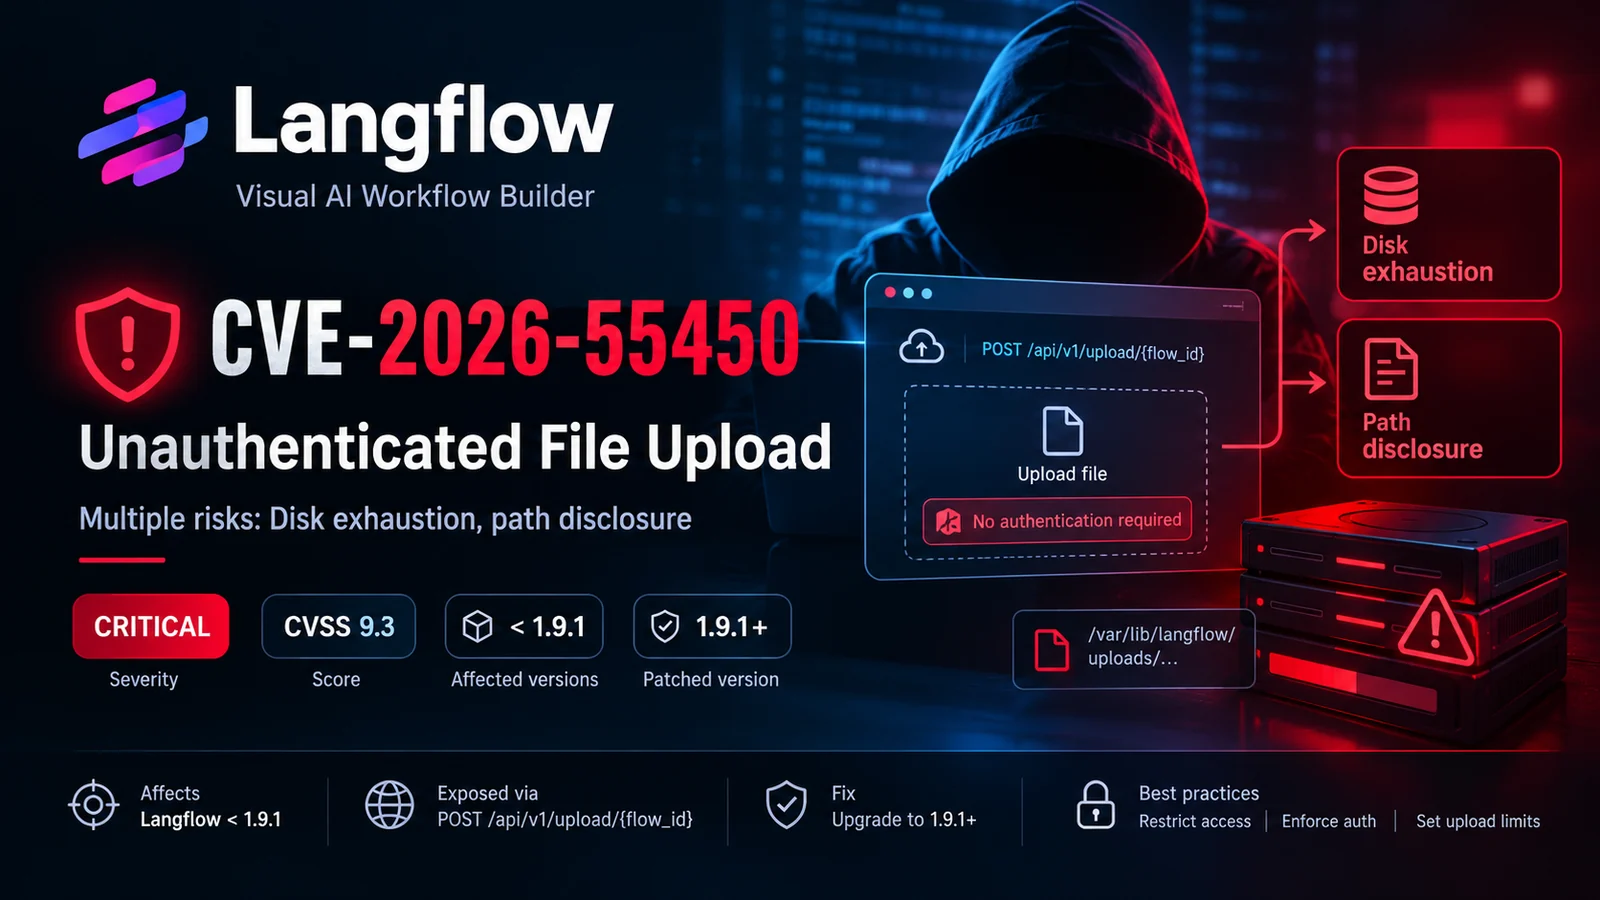
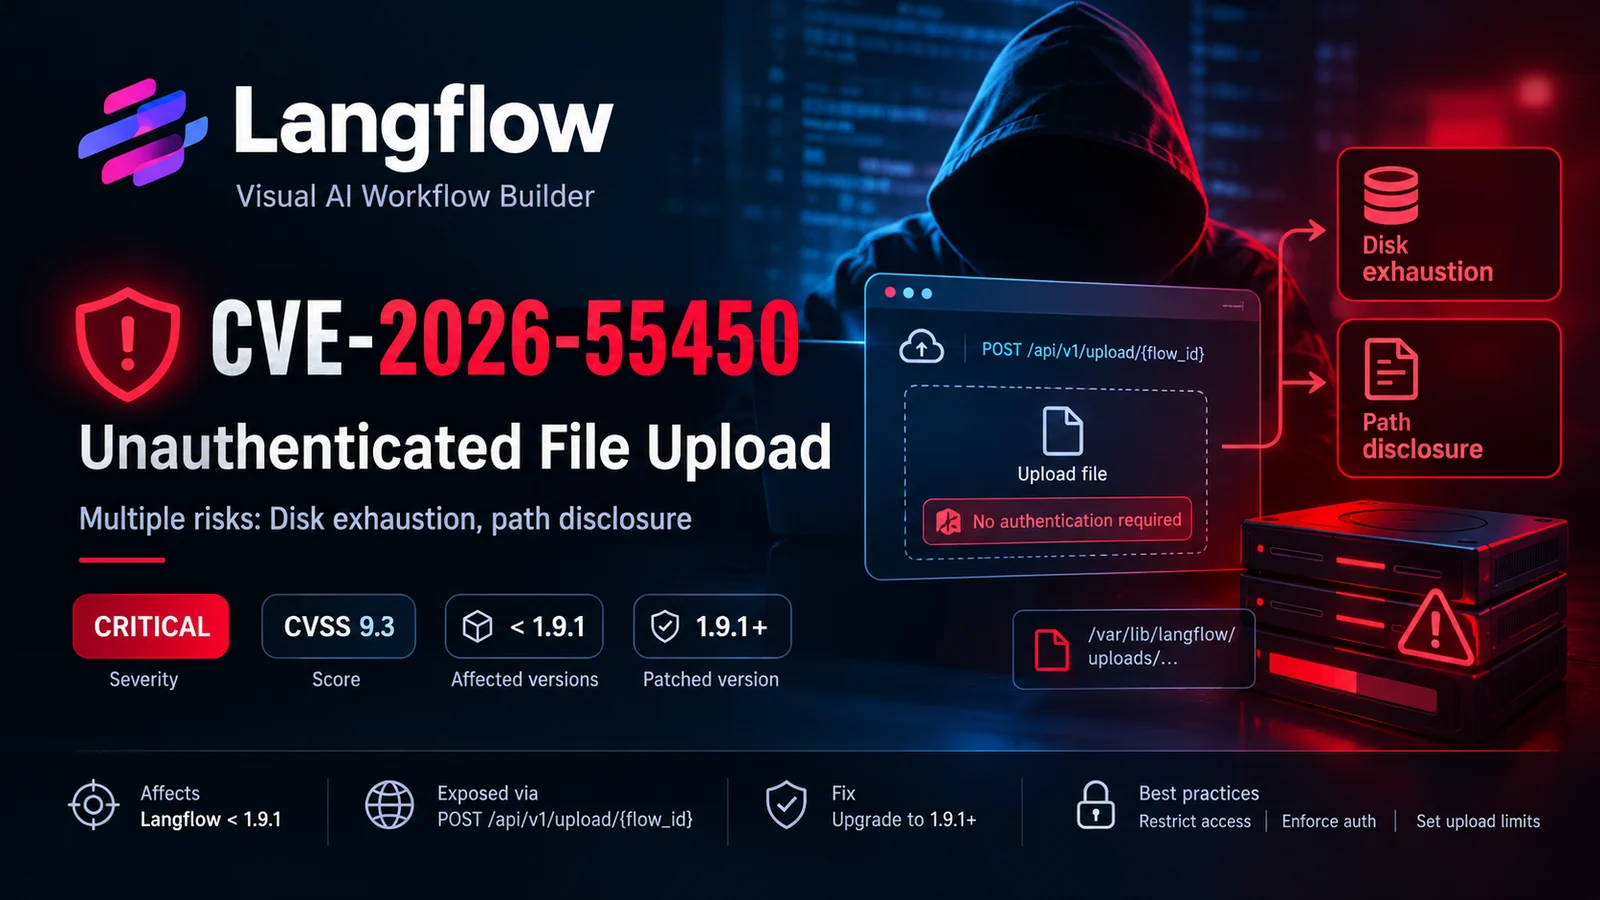
CVE-2026-55450은 AI 기반 워크플로우를 구축하기 위한 오픈소스 플랫폼인 Langflow에 영향을 미치는 것으로 보고된 파일 업로드 취약점에 관한 것입니다.
노출된 업로드 엔드포인트는 인증되지 않은 파일 업로드를 허용할 수 있으며, 이로 인해 과도한 디스크 사용량과 내부 파일 시스템 경로 노출이 발생할 가능성이 있습니다.
이 저장소는 해당 취약점, 잠재적 영향, 탐지 참고 자료, 권장 완화 조치를 문서화합니다.
| 속성 | 세부 정보 |
|---|---|
| CVE ID | CVE-2026-55450 |
| 제품 | Langflow |
| 영향받는 버전 | 참조된 권고에 따르면 1.9.1 이전 |
| 수정된 버전 | 1.9.1 이상 |
| 공격 벡터 | 네트워크 |
| 인증 | 보고된 취약 엔드포인트에는 필요하지 않음 |
| 잠재적 영향 | 서비스 거부 및 정보 노출 |
| 관련 약점 | CWE-306, CWE-400, CWE-200 |
권위 있는 정보는 공식 GitHub 보안 권고를 참조하십시오.
보고된 취약점은 다음 API 엔드포인트와 관련됩니다:
POST /api/v1/upload/{flow_id}
불충분한 인증 및 업로드 제한은 배포 환경을 무단 파일 업로드에 노출시킬 수 있습니다.
잠재적 결과는 다음과 같습니다:
이 엔드포인트의 존재만으로는 배포 환경이 취약하다는 것이 확인되지 않습니다. 버전, 구성, 패치 상태를 반드시 확인해야 합니다.
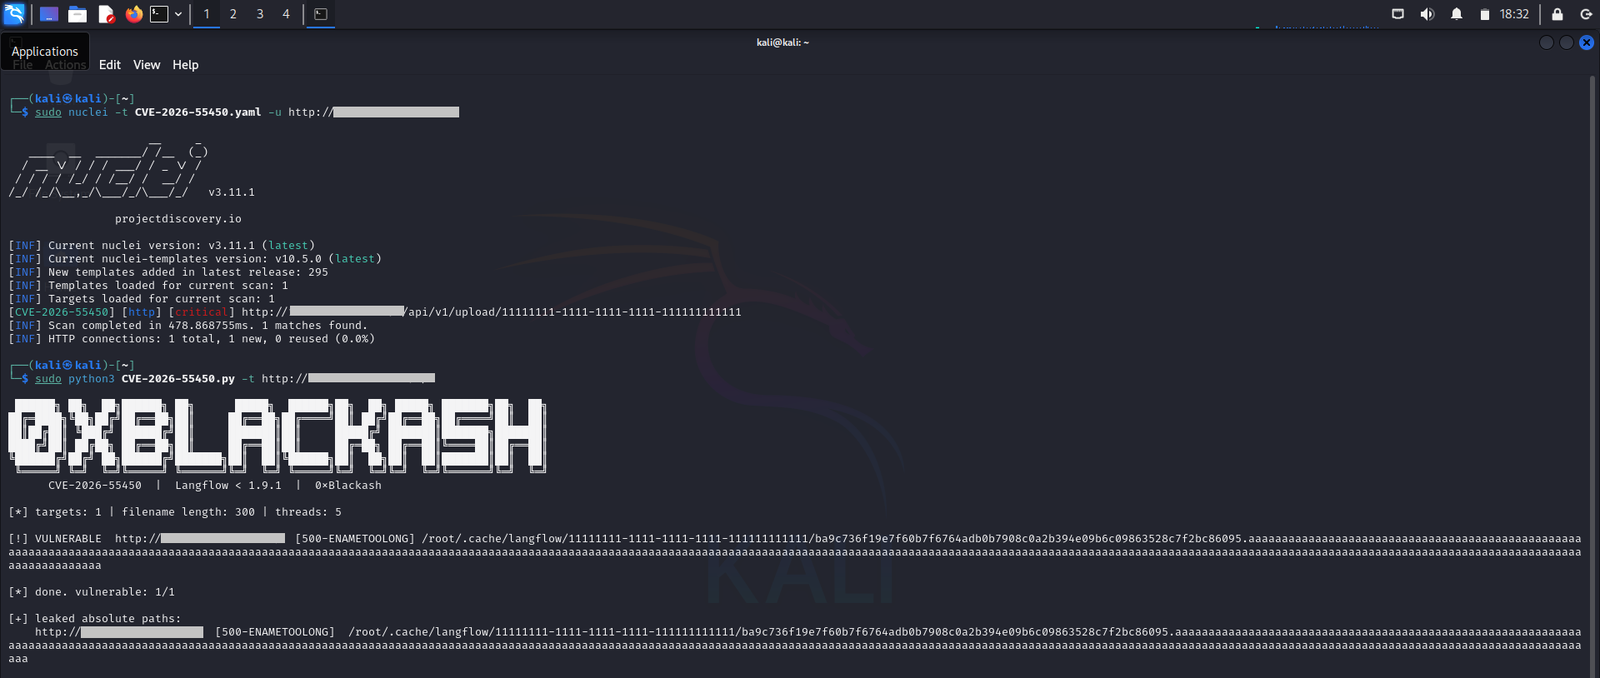
과도한 파일 업로드는 사용 가능한 저장소 리소스를 소모하고 애플리케이션 가용성에 영향을 미칠 수 있습니다.
내부 파일 시스템 경로를 노출하는 응답은 추가 보안 평가에 유용한 구현 세부 정보를 드러낼 수 있습니다.
필요한 인증 및 권한 부여 제어를 시행하지 않는 업로드 엔드포인트는 무단 작업을 허용할 수 있습니다.
보안 팀은 승인된 비파괴적 방법을 사용하여 Langflow 배포 환경을 검증해야 합니다.
권장 점검 사항:
자동화된 탐지 결과는 취약점의 확정적 증거가 아닌 지표로 취급해야 합니다. 능동적 테스트는 명시적 승인이 부여된 시스템으로 제한해야 합니다.
권장 방어 조치:
지원되는 경우 max_file_size_upload 설정을 검토하고 배포된 릴리스의 문서와 비교하여 실제 적용 값을 확인하십시오.
이 저장소는 방어적 보안 연구, 취약점 인식, 승인된 테스트를 목적으로 합니다.
허가 없이 시스템을 테스트하지 마십시오. 저자는 무단 활동으로 인한 손해나 오용에 대해 어떠한 책임도 지지 않습니다.
보안 연구 | 취약점 분석 | 방어적 검증
