
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-21858 — CVE-2026-21858 | Kitploit
도구/GitHubGitHub/0xblackash/cve-2026-21858
ReconnaissanceVulnerability AnalysisExploitationWeb Application ExploitationInformation GatheringPenetration Testing
GitHub0xblackash/cve-2026-21858

CVE-2026-21858

CVE-2026-21858

저장소 보기
186개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

🚨 CVE-2026-21858 — “Ni8mare”

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

오픈소스 워크플로 자동화 플랫폼에서 발생하는 심각한 인증되지 않은 원격 코드 실행 취약점입니다.


📖 목차

  • 개요
  • 기술적 세부 사항
  • 심각도 및 CVSS
  • 영향을 받는 버전
  • 영향
  • 악용
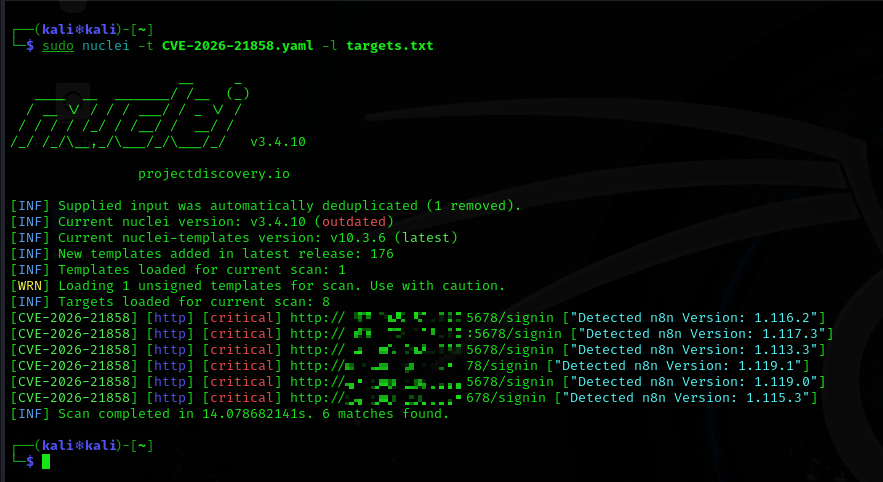
  • 탐지
  • 해결 방법
  • 완화 조치
  • 요약

🔎 개요

CVE-2026-21858(별명 “Ni8mare”)은 API 호출, 통합, SaaS 커넥터 자동화와 같은 자동화 워크플로를 구축하는 데 널리 사용되는 플랫폼인 n8n에서 발견된 심각한 취약점입니다.

이 취약점을 통해 인증되지 않은 원격 공격자가 제대로 검증되지 않은 웹훅/양식 엔드포인트와 상호 작용하고 파일 및 내부 서버 리소스에 무단으로 액세스할 수 있습니다.

성공적으로 악용하면 완전한 원격 코드 실행(RCE) 및 인스턴스 전체 장악으로 이어질 수 있습니다.


🧠 기술적 세부 사항

  • 근본 원인: 웹훅/양식 처리 로직에서 부적절한 입력 검증 및 Content-Type 혼동.
  • 공격자는 시스템을 속여 파일 내용을 노출시키거나 안전하지 않은 워크플로를 트리거하도록 조작된 HTTP 요청을 보낼 수 있습니다.
  • 이 결함으로 공격자는 다음을 수행할 수 있습니다.
    • 호스트에서 임의의 파일 읽기
    • 민감한 자격 증명 및 토큰 노출
    • 관리자 세션 토큰 위조
    • 워크플로 노드(예: Execute Command)를 악용하여 임의 OS 명령 실행
    • 서버 인스턴스 완전 장악

📊 심각도 및 CVSS

항목세부 정보
CVSS 점수(v3.1)10.0 — 치명적
공격 경로네트워크
필요 권한없음
인증 필요❌ 없음
사용자 상호 작용❌ 없음
기밀성 영향높음
무결성 영향높음
가용성 영향없음

이는 원격 코드 실행 결함에 대해 가능한 최대 심각도를 나타냅니다.


📦 영향을 받는 버전

이 취약점은 오픈소스 n8n 플랫폼에 영향을 미칩니다:

= 1.65.0 and < 1.121.0

id="vsurvey1"

1.121.0 이전 버전을 실행하는 모든 자체 호스팅 인스턴스가 취약합니다.


🔥 영향

이 취약점을 악용하는 공격자는 다음을 수행할 수 있습니다.

  • 🔓 임의의 시스템 파일 읽기
  • 🔑 데이터베이스 자격 증명, API 키, 토큰 노출
  • 🔐 인증 세션 위조
  • 🛠 임의의 시스템 명령 실행
  • 💥 호스트 머신 완전 장악
  • ↔ 연결된 시스템 및 통합으로 피벗(내부 이동)

공개 인터넷에 노출된 인스턴스는 특히 위험합니다.


🧨 악용

cve-2026-21858

이 취약점은 다음과 같은 특성을 가집니다.

  • 원격: 웹훅/양식 엔드포인트에 접근할 수 있으면 추가 네트워크 제한이 필요 없음
  • 인증 불필요: 로그인이나 자격 증명이 필요 없음
  • 낮은 복잡도: 공격자가 악용 요청을 쉽게 구성할 수 있음

인터넷 스캔 증거에 따르면 수만 개의 잠재적으로 노출된 인스턴스가 온라인에서 계속 접근 가능한 상태로 남아 있습니다.


🔍 탐지

다음 사항을 주시하세요.

  • 비정상적인 Content-Type 헤더가 포함된 예상치 못한 HTTP 요청
  • 신뢰할 수 없는 소스에서 웹훅/양식 엔드포인트로의 접근 패턴
  • 의심스러운 파일 접근 또는 노드 실행 로그
  • 비정상적인 워크플로 실행을 보여주는 웹서버 로그

🛠 해결 방법

✅ 즉시 패치

n8n을 1.121.0 이상 버전으로 업데이트하세요 — 이 릴리스에는 CVE-2026-21858에 대한 수정이 포함되어 있습니다.

  1. 현재 n8n 인스턴스를 중지합니다
  2. 1.121.0+로 업그레이드합니다
  3. 서비스를 다시 시작합니다
  4. 패치되지 않은 노출된 노드가 남아 있지 않은지 확인합니다

🧱 임시 완화 조치 (패치가 지연되는 경우)

업데이트하는 동안 노출을 줄이세요.

  • 웹훅 및 양식 엔드포인트에 대한 외부 접근을 제한합니다
  • 모든 수신 요청에 인증을 요구합니다
  • 방화벽 규칙을 사용하여 인바운드 트래픽을 제한합니다
  • 패치가 적용될 때까지 공개 웹훅을 비활성화합니다

🔐 보안 체크리스트

  • n8n을 ≥ 1.121.0 버전으로 실행
  • 신뢰할 수 있는 IP로 네트워크 접근 제한
  • 저장된 모든 시크릿(API 키/토큰/자격 증명) 교체
  • 워크플로 정의에서 안전하지 않은 콘텐츠 검토
  • 악용 시도에 대한 접근 로그 감사

📌 요약

항목값
CVE IDCVE-2026-21858
별명Ni8mare
제품n8n 워크플로 자동화
심각도치명적 (CVSS 10.0)
유형인증되지 않은 원격 코드 실행
인증 필요아니요
수정 버전≥ 1.121.0

⚠️ 최종 권고

n8n을 **어디에서든 — 특히 자체 호스팅, 인터넷에 노출된 인스턴스에서 — 패치하세요 **1.121.0 이상 버전으로 즉시 업그레이드하십시오. 전체 시스템 장악 위험이 높으며, 이 문제의 공개된 세부 정보를 고려할 때 자동화된 악용이 가능합니다.

도구 다운로드