 0xblackash/cve-2026-11499
CVE-2026-11499

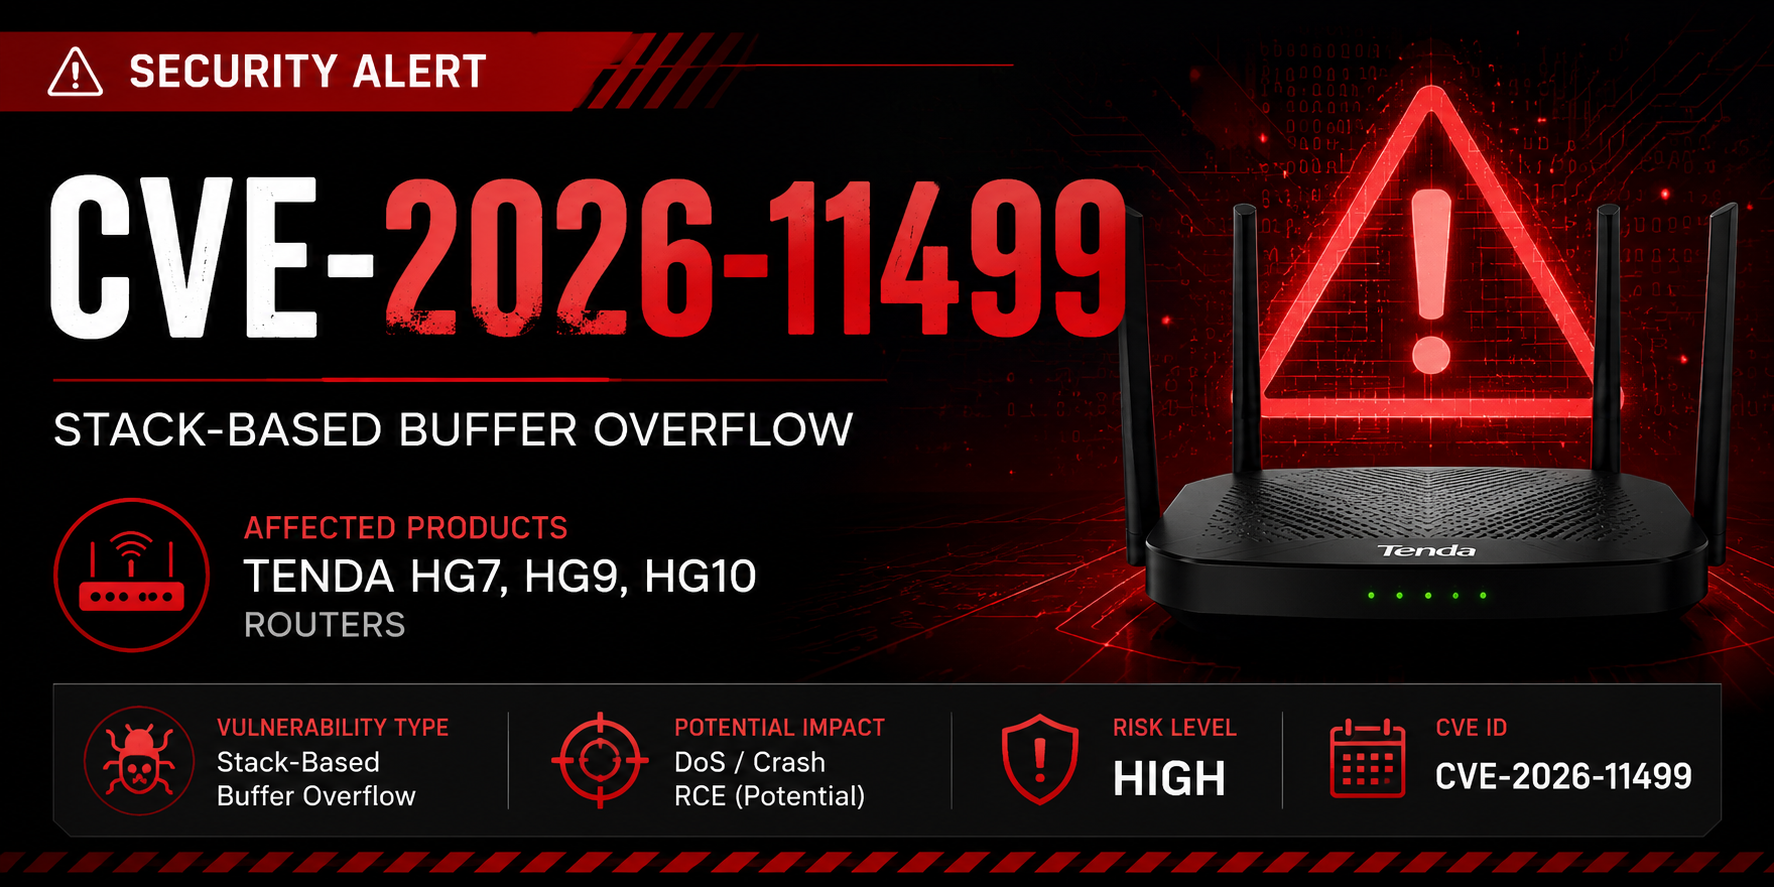


CVE-2026-11499는 여러 Tenda 라우터 모델(HG7, HG9, HG10)에 영향을 미치는 스택 기반 버퍼 오버플로우 취약점으로 보고되었습니다.
악용에 성공할 경우, 취약한 코드 경로와 배포 구성에 따라 공격자가 충돌, 서비스 거부(DoS) 또는 잠재적으로 원격 코드 실행(RCE) 을 유발할 수 있습니다.
⚠️ 현재 기술적 세부 사항은 제한적이며, 공개적인 공개가 진행 중인 것으로 보입니다.
| 제조사 | 제품 | 상태 |
|---|---|---|
| Tenda | HG7 | 취약 |
| Tenda | HG9 | 취약 |
| Tenda | HG10 | 취약 |
| 필드 | 값 |
|---|---|
| CVE ID | CVE-2026-11499 |
| 유형 | 스택 기반 버퍼 오버플로우 |
| CWE | CWE-121 |
| 영향 | DoS / 잠재적 RCE |
| 공격 벡터 | 알 수 없음 |
| 인증 | 알 수 없음 |
| 심각도 | 높음 (CVSS 미정) |
공격자는 다음을 수행할 수 있습니다:
User Input
     │
     ▼
┌───────────────┐
│ Vulnerable    │
│ Function      │
└──────┬────────┘
       │
       ▼
 Buffer Overflow
       │
       ▼
 Memory Corruption
       │
       ▼
 Potential RCE
해당 문제는 다음과 같이 분류되었습니다:
char buffer[256];
strcpy(buffer, attacker_input);
입력이 할당된 버퍼 크기를 초과하면 인접 메모리가 덮어쓰여질 수 있습니다.
가능한 결과는 다음과 같습니다:
🚫 현재 작성 시점까지 공개된 PoC는 없습니다.
PoC가 제공되면, 반드시 공인된 실험실 환경에서만 테스트를 수행해야 합니다.
| 날짜 | 사건 |
|---|---|
| 2026 | CVE 예약 |
| 2026 | 공개 |
| 대기 중 | 제조사 권고 |
| 대기 중 | 패치 출시 |
이 저장소는 다음 목적으로 사용됩니다:
명시적인 허가 없이 이 정보를 시스템에 사용하지 마십시오.
⭐ 이 저장소가 유용하다면, 별표를 눌러주시기 바랍니다.

