
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2025-5777 — CVE-2025-5777(CitrixBleed 2)에 대한 권고 및 기술 분석: Citrix NetScaler ADC 및 Gateway의 심각한 메모리 노출 취약점으로, 근본 원인, 탐지 및 완화 방법을 다룹니다. | Kitploit
도구/GitHubGitHub/0xblackash/cve-2025-5777
Vulnerability AnalysisExploitationInformation GatheringWeb SecurityPenetration TestingLearning & Education
GitHub0xblackash/cve-2025-5777

CVE-2025-5777

CVE-2025-5777(CitrixBleed 2)에 대한 권고 및 기술 분석: Citrix NetScaler ADC 및 Gateway의 심각한 메모리 노출 취약점으로, 근본 원인, 탐지 및 완화 방법을 다룹니다.

저장소 보기
127개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

🩸 CVE-2025-5777 - CitrixBleed 2

Citrix NetScaler / ADC의 메모리 노출 취약점

citrixbleed2

Severity Category Attack Vector Exploitability


📌 1. 요약

CitrixBleed 2는 다음에 영향을 미치는 중요한 메모리 노출 취약점을 말합니다:

  • 🏢 Citrix NetScaler ADC
  • 🌐 NetScaler Gateway
  • 🔐 인터넷에 노출된 VPN 어플라이언스

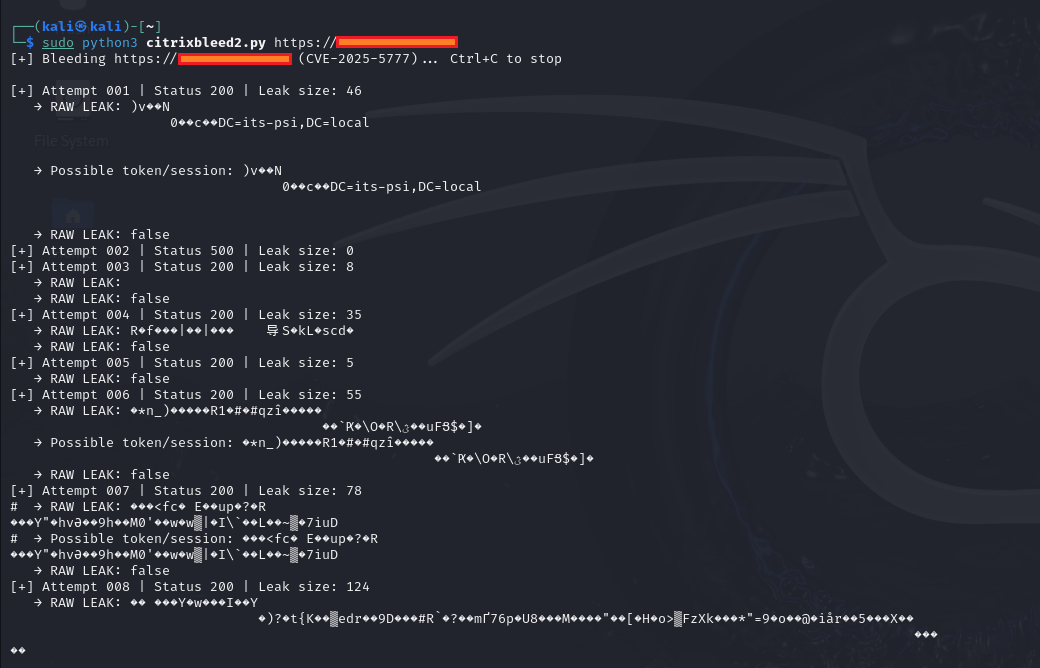
이 취약점을 통해 인증되지 않은 공격자는 조작된 네트워크 요청을 통해 영향을 받는 장치에서 민감한 메모리 내용을 검색할 수 있습니다.

이러한 유형의 문제는 원래의 CitrixBleed(CVE-2023-4966)와 성격이 유사합니다.


🧠 2. 영향을 받는 공급업체 및 제품

영향을 받는 시스템은 다음과 같습니다:

  • Citrix NetScaler ADC
  • Citrix NetScaler Gateway
  • 공용 인터넷에 노출된 어플라이언스

이러한 장치는 일반적으로 엔터프라이즈 네트워크의 경계에 배포됩니다.


🔎 3. 취약점 분류

필드값
취약점 유형메모리 오버리드
영향 유형민감 데이터 노출
익스플로잇 가능성원격
인증필요 없음
필요 권한없음
사용자 상호작용없음

🔬 4. 근본 원인 (기술적 설명)

citrixbleed2

취약점의 원인은 다음과 같습니다:

  • 부적절한 메모리 경계 검증
  • 불충분한 입력 크기 확인
  • 잘못된 응답 버퍼 처리

특수하게 조작된 HTTP 요청을 처리할 때 어플라이언스는 의도된 경계를 넘어 메모리를 반환합니다.

이로 인해 노출될 수 있는 것:

  • 세션 토큰
  • 인증 쿠키
  • 내부 메모리 버퍼
  • 다른 사용자 세션의 조각

이는 개념적으로 다음과 유사합니다:

  • Heartbleed (OpenSSL 메모리 오버리드)
  • 기타 버퍼 오버리드 취약점

🚨 5. 실제 영향

NetScaler 장치는:

  • 네트워크 경계에 위치
  • VPN 액세스 보호
  • 인증 및 SSO 처리

따라서 결과는 다음과 같습니다:

  • 🔑 세션 하이재킹
  • 👤 계정 도용
  • 🛜 VPN 우회
  • 🧭 측면 이동
  • 💣 랜섬웨어 준비 단계
  • 🏢 전체 엔터프라이즈 침해

📊 6. 심각도 평가

보안 속성영향
기밀성🔴 높음
무결성🟡 간접
가용성🟡 간접
전체 위험🔥 심각

엣지 장치가 손상되면 폭발 반경이 크게 증가합니다.


🌍 7. 엣지 장치 취약점이 위험한 이유

엣지 어플라이언스:

  • 인터넷에 노출됨
  • 권한 있는 네트워크 위치를 가짐
  • 종종 내부 모니터링을 우회함
  • 일반적인 패치 주기를 따르지 않을 수 있음

손상되면 공격자는 합법적으로 보이는 세션으로 내부로 피벗할 수 있습니다.


🛠 8. 완화 및 대응 전략

즉시 조치

  • 최신 Citrix 보안 패치 적용
  • 모든 활성 세션 무효화
  • 관리자 자격 증명 교체
  • 노출이 의심되는 경우 사용자 비밀번호 재설정
  • 비정상 활동에 대한 로그 검토

방어 강화

  • 다중 요소 인증(MFA) 적용
  • 관리 인터페이스를 내부 IP 범위로 제한
  • 상세 로깅 활성화
  • 세션 재사용 이상 징후 모니터링
  • 네트워크 세분화 구현

🔍 9. 탐지 지표

보안 팀은 다음을 모니터링해야 합니다:

  • 예상치 못한 VPN 세션 재사용
  • 비정상적인 지리적 로그인 패턴
  • 대량의 의심스러운 HTTP 요청
  • 새로운 VPN 세션에서의 내부 액세스
  • 인증 후 측면 이동

📅 10. 침해 대응 고려 사항

악용이 의심되는 경우:

  1. 즉시 패치 적용
  2. 모든 세션 무효화
  3. 자격 증명 교체
  4. 인증 로그 검토
  5. 지속성 메커니즘 탐색
  6. 측면 이동에 대한 내부 시스템 스캔

토큰이 유출된 경우 패치만으로는 충분하지 않습니다.


🧩 11. 유사 취약점과의 비교

취약점소프트웨어유형영향
HeartbleedOpenSSL메모리 노출키 및 메모리 유출
ShellshockBashRCE전체 시스템 실행
Log4ShellLog4jRCE원격 코드 실행
CitrixBleedNetScaler메모리 노출세션 하이재킹

CitrixBleed 클래스 취약점은 장치 배치 위치로 인해 특히 위험합니다.


⚖️ 12. 윤리 및 법적 고지

이 정보는 다음을 위한 것입니다:

  • 교육 목적
  • 방어 인식
  • 승인된 보안 연구

명시적인 서면 허가 없이 시스템을 악용하지 마십시오.

무단 악용은 불법입니다.


🧠 13. 주요 보안 교훈

  • 메모리 안전성은 여전히 주요 위험 클래스
  • 엣지 장치는 신속한 패치가 필요
  • 메모리 유출 후 세션 무효화는 중요
  • VPN 어플라이언스는 고가치 표적
  • 모니터링에는 인증 이상 징후가 포함되어야 함

🔐 최종 결론

게이트웨이가 메모리를 유출하면 전체 기업이 위험에 처합니다.

도구 다운로드